Saltar al contenido principal

Últimas señales

Ver todos los informes

Informe principal / Historia de Internet
El nombre que el mensaje debía acuñar: cómo funcionó Message-ID sin un registro central
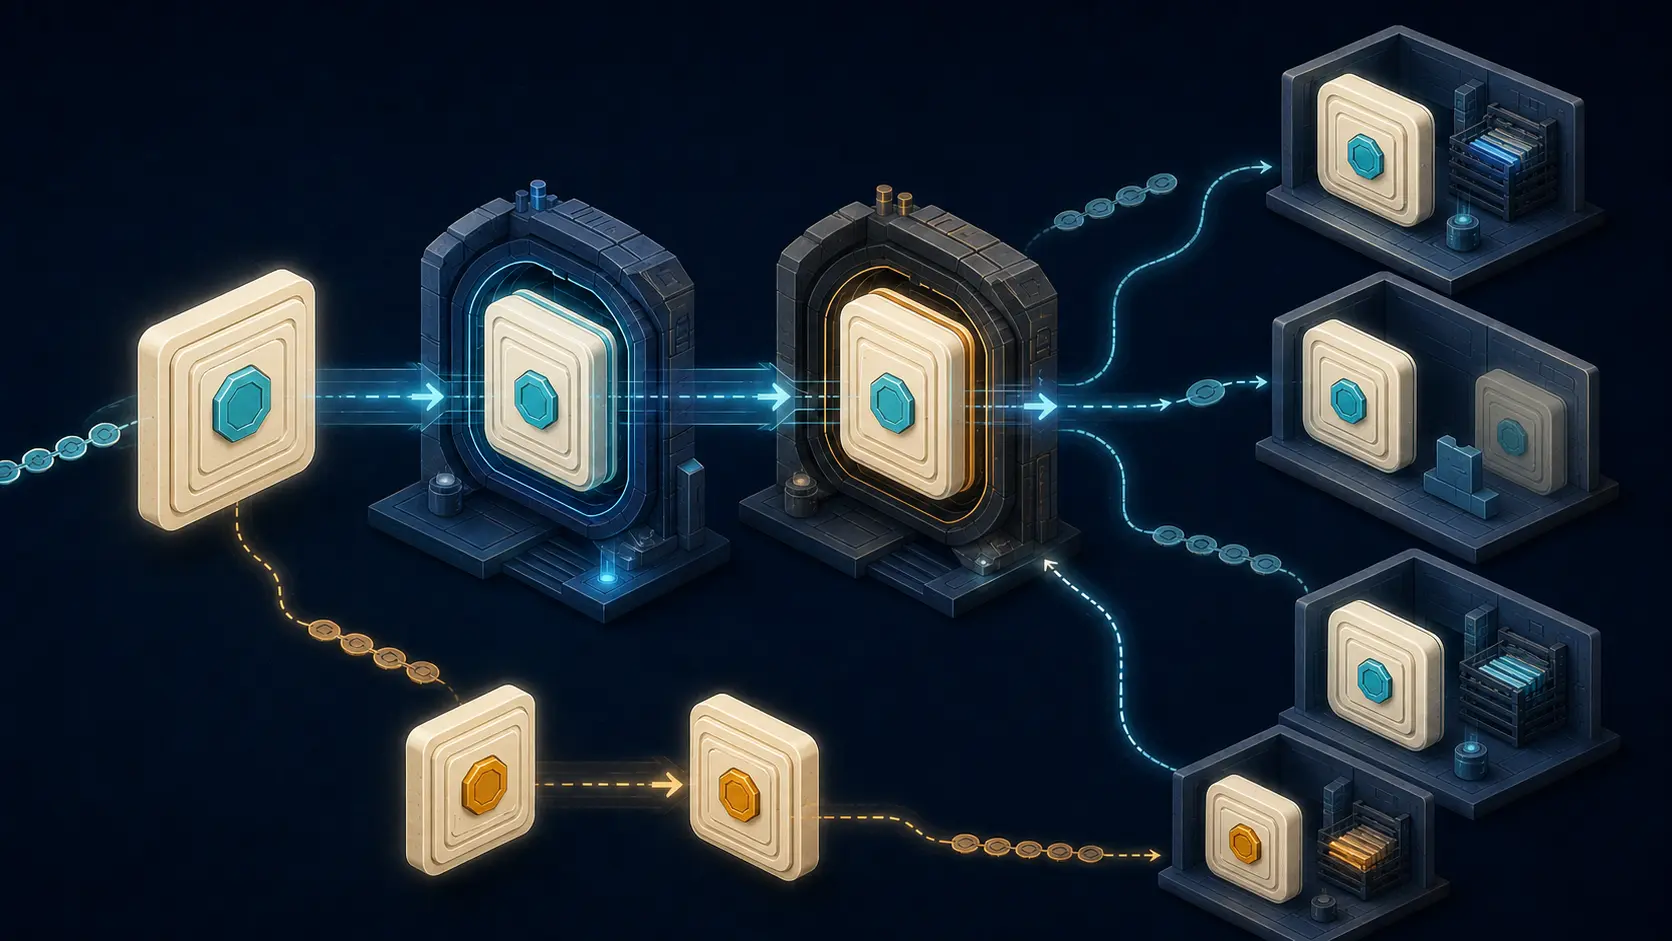
Un relé añade una línea de traza y cambia los bytes sin cambiar el mensaje. Un autor corrige una sola frase y puede crear otra versión aunque casi todo el texto siga igual. `Message-ID` dio nombre a esa frontera semántica y permitió que respuestas y servidores distribuidos construyeran estado sin solicitar cada identificador a una autoridad central.

El nombre que el mensaje debía acuñar: cómo funcionó Message-ID sin un registro central

Un relé añade una línea de traza y cambia los bytes sin cambiar el mensaje. Un autor corrige una sola frase y puede crear otra versión aunque casi todo el texto siga igual. `Message-ID` dio nombre a esa frontera semántica y permitió que respuestas y servidores distribuidos construyeran estado sin solicitar cada identificador a una autoridad central.

  1. El nombre que gastó sus mayúsculas: cómo DNS convirtió la caja en un reto de respuesta

    El nombre que gastó sus mayúsculas: cómo DNS convirtió la caja en un reto de respuesta

    Para DNS, cambiar mayúsculas por minúsculas nunca debía crear otro nombre. Esa decisión de interoperabilidad dejó, sin embargo, una diferencia visible en muchos paquetes. Una propuesta de 2008 quiso usarla durante unos milisegundos: el servidor ignoraría el patrón, pero el resolvedor exigiría verlo intacto al regreso.

  2. El nombre secreto aún necesita una puerta pública: la nueva frontera de privacidad de ECH

    El nombre secreto aún necesita una puerta pública: la nueva frontera de privacidad de ECH

    Un balanceador recibe un saludo visible que no contiene el destino real. Solo después de abrir un segundo saludo cifrado sabe a qué origen debe entregarlo. ECH cambia así el dato expuesto, pero también convierte al DNS, a la puerta compartida y a la rotación de claves en parte de la promesa de privacidad.

  3. La IAB pide resultados de seguridad, no un guardián de edad permanente

    La IAB pide resultados de seguridad, no un guardián de edad permanente

    La pregunta decisiva aparece antes de comprobar la edad: ¿quién queda situado entre la persona y el servicio? Llevar la señal al dispositivo puede evitar que cada web conozca una identidad, pero también entrega una nueva palanca al fabricante del equipo y al sistema operativo. La declaración de la Internet Architecture Board del 24 de agosto de 2026 reconoce ambas caras. Por eso propone que las obligaciones describan resultados y exijan interfaces abiertas, en vez de congelar una tecnología que mañana resulte imposible sustituir. Salvo que una fuente indique otra fecha, las observaciones sobre madurez técnica y condiciones de despliegue reflejan el estado comprobado el 27 de agosto de 2026.

Área de miembros

Aquí empieza tu ventaja informativa diaria

Strategic Circle convierte los movimientos de infraestructura, los cambios de política y las señales de mercado en un informe conciso en tu idioma e incluye la biblioteca de análisis y el foro de miembros por 20 USD al mes.

  • 01Informe diario de inteligencia
  • 02Gobernanza + mercado + RIR
  • 03Control de preferencias en cualquier momento

BTW Media al aire

Informes, entrevistas y sesiones en directo seleccionados por el equipo de inteligencia de BTW, centrados en la infraestructura de Internet, la gobernanza y las señales del mercado.

Ver todo

Your Dashboard Is Blank. Your Servers Aren’t Idle.

Half the Memory. Same AWS Bill?

More Ads. More Money? Not So Fast.

The Picture Is Perfect. So Why Are the Captions Missing?

Why Empty Game Servers Still Cost Money

Your Account Was Hacked. Why Didn’t Reporting It Fix Anything?

Every File Moved. Why Can’t the Editor Find Anything?

A Livestream Can Work—and Still Be Untraceable

All Tests Passed. The Migrated App Can Still Be Wrong

AWS Outposts: What Happens When the Rack Is Full?

Three Dates. Exactly the Same File.

Can Your AI Search Give Away Your Plans?

The UK Didn’t Ban VPNs

The Deadline Passed — But the Deal Isn’t Over

“No Marketplace Fee” ≠ Free Software

La respuesta que solo podía nombrar lo que sabía un servidor: por qué DNS retiró IQUERY

Gobernanza

La respuesta que solo podía nombrar lo que sabía un servidor: por qué DNS retiró IQUERY

Hubo una consulta DNS que llegaba sin pregunta. En su lugar, colocaba un registro de recurso en la sección Answer y pedía al servidor que descubriera los nombres asociados a ese valor. La simetría era atractiva: si una consulta normal iba del nombre al recurso, una consulta inversa recorrería el camino opuesto. Sin embargo, DNS distribuía autoridad mediante nombres y delegaciones de zona, no mediante cada valor posible dentro de los registros. IQUERY podía registrar coincidencias correctas en una máquina, pero no sabía dirigir al cliente hacia una respuesta completa ni demostrar que no faltaba otra zona.

Las cabeceras de extensión IPv6 se están convirtiendo en un impuesto de compatibilidad de ruta

Mercado / Tendencias

Las cabeceras de extensión IPv6 se están convirtiendo en un impuesto de compatibilidad de ruta

El emisor ve una dirección válida. El tránsito ve tráfico IPv6 normal. El servicio DDoS dice que la sesión básica funciona y el receptor confirma que el ping llega. Aun así, el paquete con una cabecera opcional desaparece. Cuatro operadores pueden tener razón sobre su panel y ninguno poseer la explicación completa.

Un contrato de mitigación DDoS debe decir quién entrega el gigabit limpio

Mercado / Empresas

Un contrato de mitigación DDoS debe decir quién entrega el gigabit limpio

Una nube de mitigación puede absorber un ataque medido en terabits mientras el tráfico legítimo de un cliente sigue dependiendo de un circuito, un túnel y un router mucho más estrechos. La compra no consiste sólo en cuánto tráfico hostil puede descartar el proveedor, sino en qué caudal limpio debe entregar toda la cadena, dónde se mide y qué remedio existe si la plataforma está disponible pero el servicio protegido se degrada.

Sage Weil: el arquitecto que hizo calculable el almacenamiento distribuido

Mercado

Sage Weil: el arquitecto que hizo calculable el almacenamiento distribuido

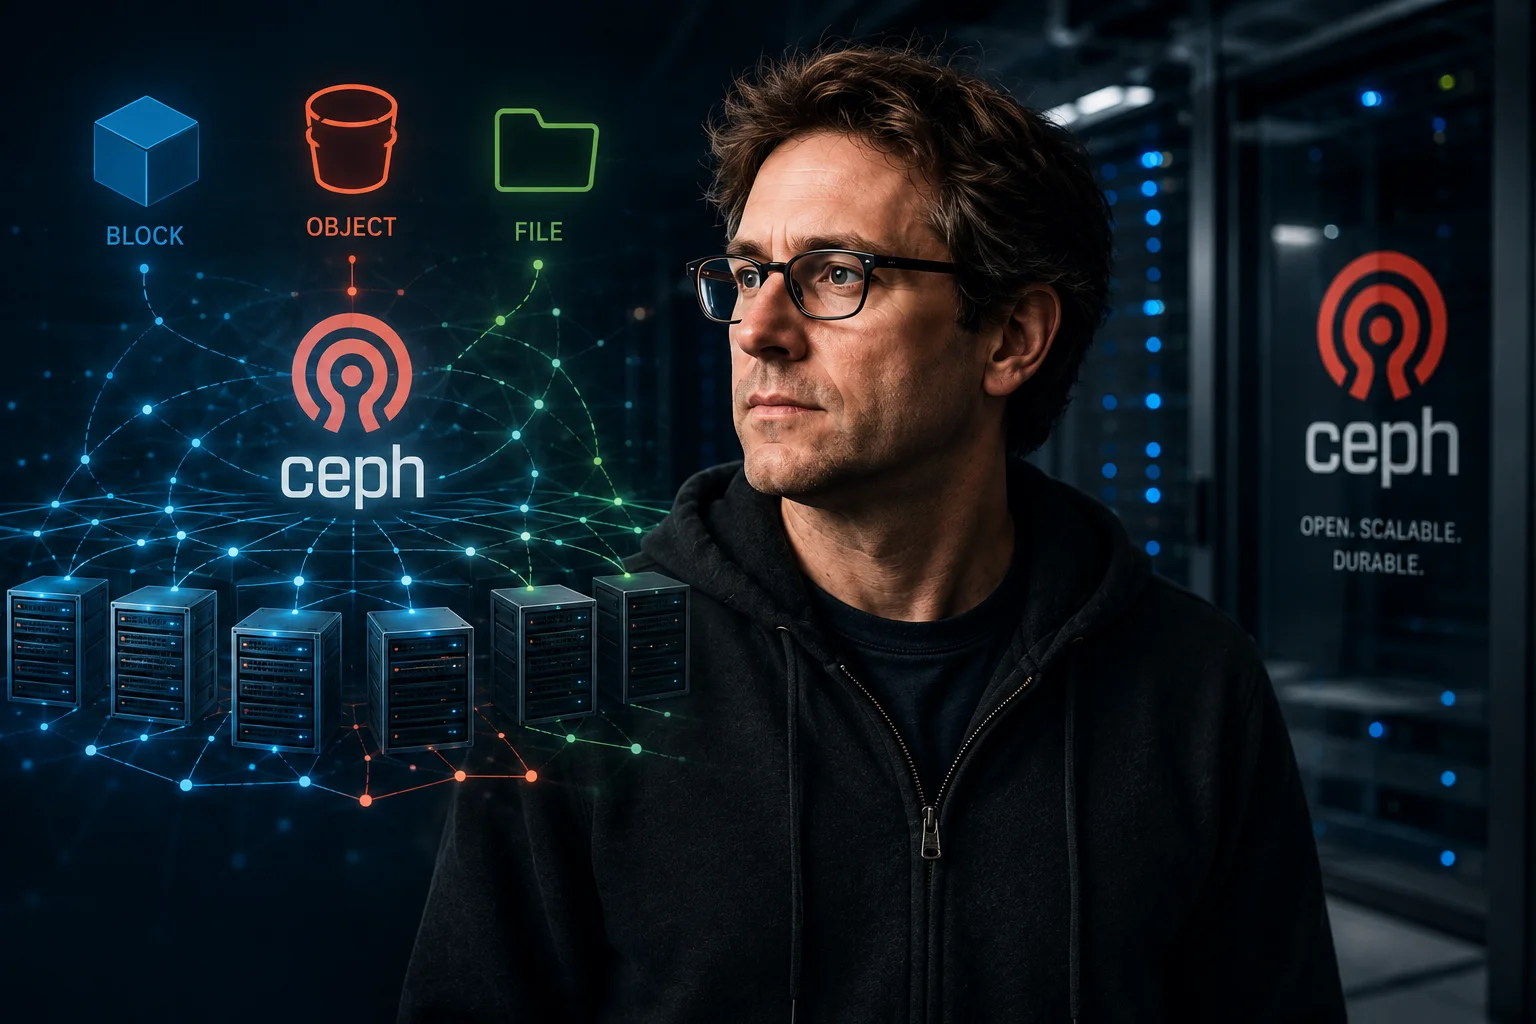
La contribución más duradera de Sage Weil a la infraestructura de Internet no fue un aparato de almacenamiento, sino una arquitectura. Ceph utilizó CRUSH para calcular dónde pertenecen los datos y RADOS para distribuir el almacenamiento, la reparación y el movimiento en un clúster. El diseño ayudó a que máquinas de bajo costo se comportaran como un solo sistema de almacenamiento, y creó un proyecto operativo que finalmente tuvo que superar a su fundador.

La entidad que hizo portátil a NANOG sin convertirla en autoridad sobre Internet

Gobernanza / Grupos de operadores de red

La entidad que hizo portátil a NANOG sin convertirla en autoridad sobre Internet

En 2011 no se transfirieron redes, rutas ni sistemas autónomos. Se transfirieron una marca, un dominio, archivos y responsabilidades operativas a una corporación capaz de contratar, conservar patrimonio y rendir cuentas. Esa diferencia explica tanto la utilidad de la independencia jurídica de NANOG como el límite de su mandato.

Posición editorial

Por qué existe BTW Media

  • Realidad antes que postura
  • Evidencia antes que emoción
  • Sistemas, no ruido

La gobernanza de Internet se describe con demasiada frecuencia como teoría, consenso o comodidad institucional, mientras los operadores viven las consecuencias de estructura, escasez, jurisdicción e incentivos.

BTW muestra cómo funciona el sistema cuando se ponen a prueba las hipótesis: información clara, incómoda y basada en evidencia que mantiene la atención en la estructura, no en el drama. La información pública se publica para que circule: puede ser indexada, citada, traducida, utilizada en búsquedas y respuestas de IA, y empleada para entrenar modelos, de modo que la evidencia pueda influir en cómo se entienden las cuestiones de infraestructura.

Arquitectura central

Las ramas de gobernanza, mercado y membresía operan dentro de un único modelo de inteligencia integrado.

Gobernanza

  1. La propuesta de una carta no es el mandato de un grupo de trabajo
  2. El comando que cedía la conexión: por qué SMTP sustituyó TURN por ETRN
  3. El último fragmento llegó antes que la explicación
  4. El SLA propuesto para los RFC puede aprobar mientras el autor sigue esperando
  5. Un bit no mantiene encendido un servicio: el límite de DNS WKS
  6. Un Internet-Draft caducado no es una propuesta rechazada
  7. El número que se volvió más nuevo después de cero: cómo DNS ordenó versiones sin reloj
  8. El router señaló al lado: por qué ICMP Redirect fue local
  9. El registro que el receptor no podía alojar: cómo TLS hizo local el límite
  10. El nombre que TLS debía oír antes de poder ocultarlo: cómo SNI hizo posible el HTTPS compartido
Ver Gobernanza

Mercado

  1. De 200 a 47 días, renovar TLS se convierte en estado de producción
  2. Una factura sin coste de salida no es el coste de abandonar Scaleway
  3. Sesenta minutos, 3,47%: lo que de verdad promete un SLA cloud
  4. El segmento predeterminado puede hacer que un SLA 5G parezca cumplido
  5. La atestación de GitHub prueba una ruta de compilación, no que un binario sea seguro
  6. El menú FTTH de Monitoring revela dónde termina lo pasivo y empieza la responsabilidad eléctrica
  7. DMTF: los estándares que controlan los servidores por debajo del sistema operativo
  8. La nube ya tiene domicilio: el precio de salir depende de dónde vive el contrato
  9. Boldyn no compra túneles: compra veinte años de control operativo
  10. ServiceNow pagó sobre todo su préstamo Armis de US$4.000 millones con bonos hasta 2056
Ver Mercado

Membresía

  1. El mensaje que eligió fallar antes que viajar en claro
  2. ICANN ya redactó el plazo de 24 horas. Aún falta el acto que lo activa
  3. El relay que añadió contexto al cortar el mensaje
  4. Dos registros no significaban dos teléfonos
  5. La clave nueva que heredó su pasado: el alcance real de KeyUpdate en TLS
  6. La política de emergencia de 90 días que mantuvo en marcha los datos de registro
  7. El servidor podía adelantar la pregunta, no la respuesta
  8. El enlace que el origen pidió retirar: por qué HTTP 410 no era un 404
  9. La fila existía antes de estar lista
  10. Sally Floyd y la prueba que ningún caudal podía ganar por sí solo
Ver membresía

Sociedad de recursos numéricos

Informamos sobre la administración de direcciones, la representación y las instituciones que configuran la gobernanza de los recursos numéricos.

Ver la Sociedad de recursos numéricos
  1. El logotipo de un miembro no prueba un poder vigente
  2. Un campo de país no es un mandato ante un RIR
  3. Un perfil sin respuesta necesita un registro de estado
  4. Una respuesta de preguntas frecuentes necesita fecha de versión
  5. Cuando un grupo corporativo emite veinte votos en un registro
  6. Requisitos de identidad digital en la puerta del registro
  7. Una etiqueta de Sur Global no puede sustituir a un mandato
  8. Bayan Telecommunications, AS6648 y la frontera entre los registros de red y el control

Vigilancia RIR

Cinco sesiones regionales: ARIN, RIPE NCC, APNIC, AFRINIC y LACNIC.

Grupos de operadores de red (NOGs)

Inteligencia operativa de las comunidades donde se ponen a prueba las prácticas de enrutamiento, interconexión, resiliencia y despliegue.

Explorar grupos de operadores de red

Historia de Internet

Las raíces ocultas de Internet en la estrategia militar

Contexto estructural para entender el comportamiento actual de la gobernanza y los modelos de control de la infraestructura.

La petición que esperó la prueba: por qué HTTP necesitó 425

La petición que esperó la prueba: por qué HTTP necesitó 425

TLS 1.3 puede enviar una petición antes del handshake. HTTP 425 la devuelve a un contexto no temprano cuando actuar permitiría repetición.

  1. El receptor que elegía qué llegaba primero
  2. El guardado que dejó intacta la página: HTTP 204
  3. La dirección que envejeció antes de morir
Abrir sesión de Historia

Leadership Alliance

La cumbre mundial de IA arranca mientras el mundo entra en la década de implementación

Alineación de capital, política y liderazgo institucional en sistemas digitales transfronterizos.

El fragmento más corto que seguía siendo correcto

El fragmento más corto que seguía siendo correcto

Tres fragmentos salieron del mismo datagrama IPv4. El primero llevaba Loose Source and Record Route y Record Route; los otros dos sólo llevaban la primera opción. Sus campos IHL no coincidían. Tampoco debían coincidir: el bit Copy del tipo 131 ordenaba que la ruta de origen acompañara a cada fragmento, mientras el cero del tipo 7 dejaba el registro ordinario en el fragmento de desplazamiento cero.

  1. La dirección que dependía de una puerta local
  2. El host que aprendió una pequeña tabla de rutas: cómo IPv6 ordenó los primeros saltos
  3. La sesión pudo volver; el protocolo tuvo que elegirse otra vez
Abrir la sesión de la alianza