
Thema
Institutionelle Legitimität
Innerhalb der Facette Thema verbindet die Themenanalyse Institutionelle Legitimität Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

AFNOG
AIS 2026 verspricht ausgewählte Aufzeichnungen, nennt aber keine Auswahlstelle
AIS 2026 wird als hybride Veranstaltung angekündigt, bei der Online-Teilnehmende Livestreams, interaktive Diskussionen und Zugang zu „ausgewählten Aufzeichnungen“ erhalten. Diese Auswahl ist eine Governance-Entscheidung: Sie bestimmt, welche Sitzungen dauerhaft Teil des…

AFNOG
AfNOG veröffentlicht Stipendienkriterien, nicht aber das Auswahlverfahren
Die Seite der Abha Ahuja Bursary von AfNOG erklärt klar, wer sich bewerben kann und worauf der Ausschuss achtet. Weniger klar bleibt, wie diese Kriterien in eine Entscheidung übersetzt werden. Das ist kein Vorwurf gegen eine bestimmte Vergabe, sondern eine Prüfung der Grenze…
Fallakte
Die Spur verband die Handlung. Sie bewies nicht die Befugnis
Ein Audit kann lückenlos aussehen und trotzdem an der entscheidenden Stelle nur den Agenten selbst zitieren. Eine sauber sortierte Ereignisfolge ersetzt weder die wirksame Berechtigung noch den Zeugen am System, das den Zustand änderte. Die neue IETF-Liste AUDIT eröffnet deshalb…
IETF
Die IETF billigt Dynamic Flooding als Experiment. „Akzeptabel“ braucht noch ein Maß
Ein dicht vermaschtes Netz bietet viele Wege für Daten – und ebenso viele Möglichkeiten, dieselbe Link-State-Nachricht mehrfach zu verteilen. Das jetzt gebilligte IETF-Experiment soll nur den zweiten Graphen ausdünnen. Ob der Tausch tragfähig ist, entscheidet sich jedoch nicht am…
Fallakte
Das Token erlaubte das Werkzeug, nicht diese vom Agenten erzeugten Argumente
Ein gültiges OAuth-Token kann den richtigen Client zum richtigen Dienst bringen und trotzdem die falsche Zahlung auslösen. Der Fehler liegt dann hinter der Zugriffsentscheidung: Das Modell hat Empfänger und Betrag erzeugt, doch niemand außerhalb dieses Vorschlags hat genau diese…

Geschichte
Eine gemeinsame Stimme brauchte mehr als ein gemeinsames Postfach: RFC 1501
SHARE zeigte, wie Nutzeranforderungen einen Hersteller erreichen konnten. Doch hinter dem Wort „Stimme“ standen Mitglieder, Verfahren und ein begrenzter Anforderungskanal. RFC 1501 besaß im August 1993 erst die Einladung, zwei elektronische Sammelstellen und den Plan für eine…

IETF
Die IETF genehmigt ein IoT-TLS-Profil. Es autorisiert das Gerät noch nicht
Ein korrekter Handshake beantwortet eine präzise Frage: Kann dieser Kommunikationspartner den passenden kryptografischen Nachweis führen? Ob das Gerät danach einen Messwert lesen, eine Anlage steuern oder eine Konfiguration ändern darf, ist eine andere Entscheidung. Das neue…
Fallakte
Der Dienst war umgezogen. Sein alter Datensatz gewann trotzdem
Eine Konfliktregel kann im ursprünglichen Modell richtig und nach dem Einbau eines Proxys falsch sein. Bei mDNS schützt „älter“ zunächst einen bestehenden Namen. Bei zwei SRP-Registraren kann es jedoch nur bedeuten, dass ein Proxy eine veraltete Kopie länger bewahrt hat. Der…

IETF
Der MOPS-Entwurf streicht die Experimentklausel, ohne das Urteil zu dokumentieren
Die IETF prüft eine behutsame Neufassung der Charta ihrer Arbeitsgruppe Media OPerationS. Das Gremium und seine Arbeit sollen bleiben, doch der Satz, der MOPS ausdrücklich als Experiment bezeichnete, entfällt. Der alte Prüfpunkt steht auf „Done“; was aus dem Experiment gelernt…

ICANN
ICANNs neue „Zeit bis zur Minderung“ misst nicht den Eingriff selbst
Domain Metrica schätzt nun, wie lange eine gemeldete Domain im DNS aktiv erscheint. Der Name klingt nach Reaktionszeit; berechnet wird jedoch ein Intervall zwischen zwei technischen Beobachtungen.

Geschichte
Drei Bindungen durften sich zu drei verschiedenen Zeiten ändern: RFC 1498
Ein Dienst konnte auf einen anderen Rechner wechseln, ein Rechner an einen anderen Netzanschlusspunkt und der Weg zwischen Anschlüssen noch einmal unabhängig davon. RFC 1498 machte aus diesen Bewegungen keine Identitätskrise, sondern drei getrennte Bindungen mit jeweils eigenem…

Geschichte
Der Code antwortete. Die ursprüngliche Spezifikation war nicht verfügbar: RFC 1492
Ein Nonce kam unverändert zurück. Das belegte die Zuordnung einer UDP-Antwort zu einer offenen Anfrage – nicht den Benutzer, nicht den Server und nicht die spätere Wirkung. RFC 1492 ist die Geschichte solcher begrenzten Belege, beginnend bei einer ursprünglichen…
Geschichte
Nach dem Verlust des achten Bits blieb lesbarer Text, nicht das russische Original: RFC 1489
Eine Archivmigration kann eine tadellose UTF-8-Datei ausliefern und dennoch das historische Beweisstück verlieren. Bei KOI8-R ist diese Gefahr besonders verführerisch: Nach dem Löschen des höchsten Bits können russische Buchstaben als grob lesbares, in der Großschreibung…
Geschichte
Der MX-Eintrag fand ein Gateway. Ein Faxgerät bewies er nicht: RFC 1486
Ein einziger Wildcard-Eintrag konnte eine Vorwahl, einen Vermittlungsbereich oder einen noch kleineren Rufnummernblock abdecken. Diese frei wählbare Genauigkeit machte den Versuch wirtschaftlich. Zugleich verhinderte sie, dass DNS als Verzeichnis einzelner Faxgeräte…

Geschichte
Die Zeichenkette trug den Distinguished Name. Zum Verzeichniseintrag wurde sie nicht: RFC 1485
Die Analyse-Zusammenfassung zu Die Zeichenkette trug den Distinguished Name. Zum Verzeichniseintrag wurde sie nicht: RFC 1485 erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…

Geschichte
Die Zeichenfolge ließ sich eindeutig parsen. Der Verzeichniseintrag war sie trotzdem nicht: RFC 1485
Ein Archiv kann zwei verschieden geschriebene X.500-Namen für Duplikate halten oder denselben Namen zweimal speichern, obwohl beide Texte strukturell gleich sind. RFC 1485 löste die Rückgewinnung der Struktur – nicht die kanonische Schreibweise, den Verzeichniszustand oder die…
Geschichte
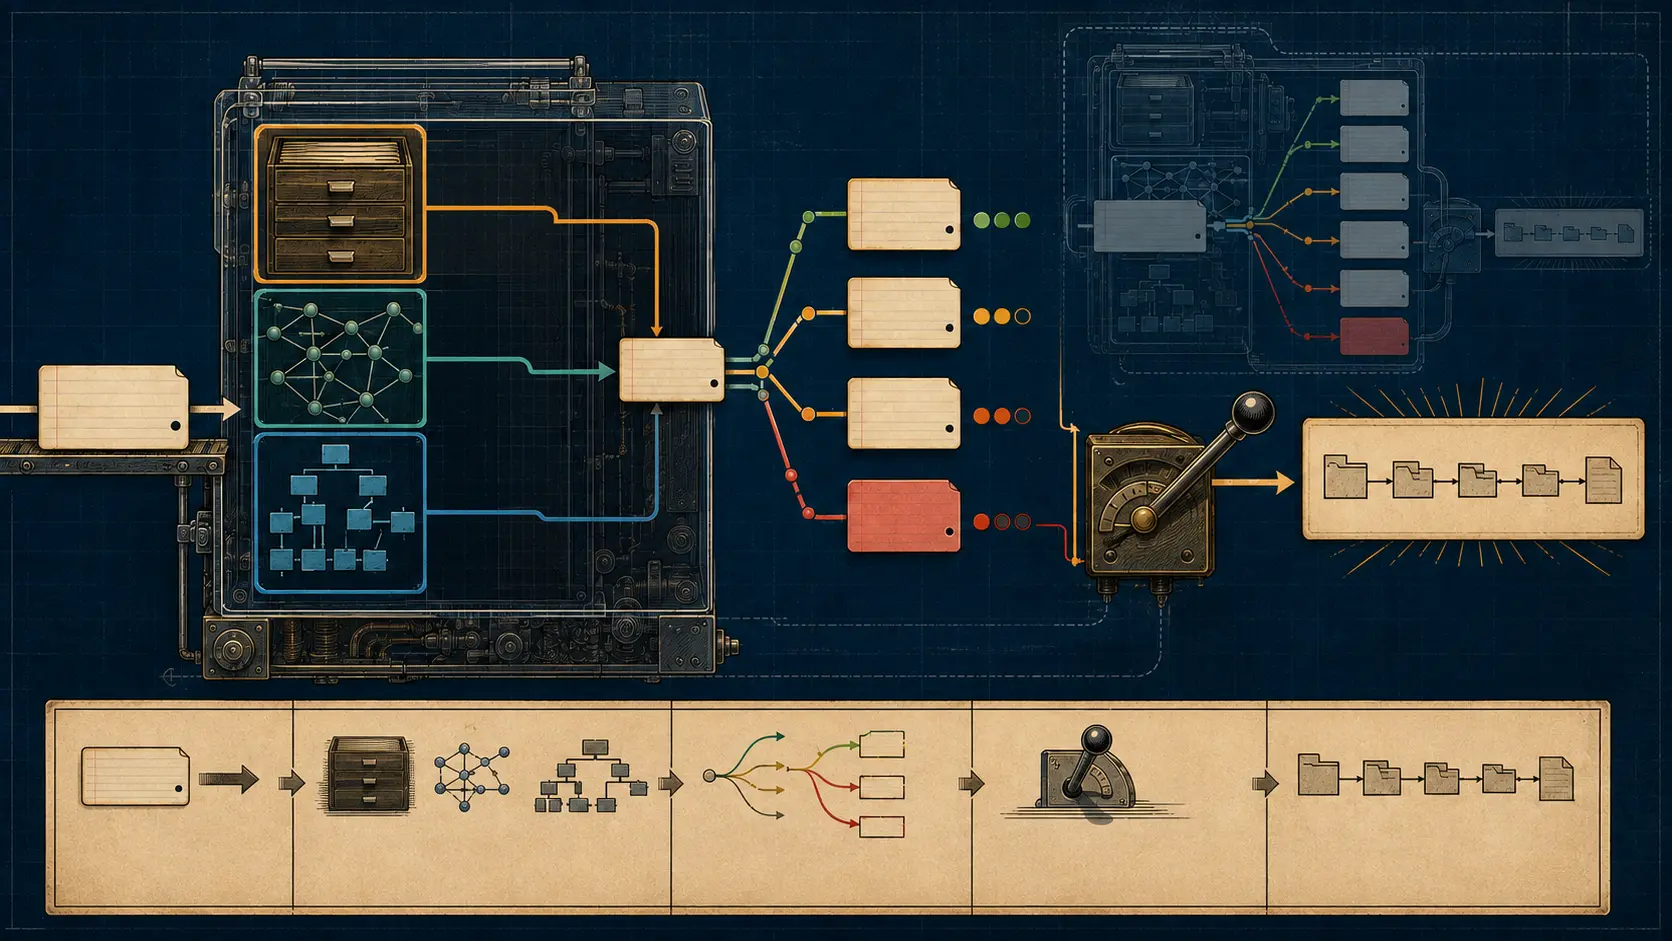
Der Name war leicht einzugeben. Die Identität hing weiterhin am Verzeichnis: RFC 1484
Ein Suchprotokoll mit nur zwei Feldern — Eingabe und Ergebnis — sah überzeugend aus. Gerade die entscheidenden Felder fehlten: Ausgangspunkt, Schema, Verzeichnisstand, verworfene Kandidaten und die Person, die schließlich auswählte.
Fallakte
Der Raum war reserviert. Eine Exekutivfreigabe war trotzdem zu schwach: RFC 9812
Die wichtigste Zeile eines Registers kann eine Verfahrenszeile sein. Bei IANAs IPv6-Adressraum entschied sie, ob ein großer Teil der Reserve ohne zwingenden RFC geöffnet werden konnte. RFC 9812 machte aus fakultativer Dokumentation eine Bedingung der Freigabe.

Geschichte
Die IAB befürwortete CIDR. Wirklich werden musste es bei vier anderen Entscheidern: RFC 1481
Ein Beschluss kann Erwartungen verändern, ohne einen Routerzustand zu verändern. Genau zwischen diesen beiden Wirkungen liegt RFC 1481. Die IAB stellte sich im Juli 1993 hinter CIDR; Adressverwalter, Hersteller und Netzbetreiber mussten danach jedoch jeweils einen anderen Teil…
Geschichte
Der Name stand unter .US. Delegiert war die Zone damit noch nicht: RFC 1480
Ein DNS-Name kann sichtbar sein, obwohl sein Inhaber keine Zone betreibt. RFC 1480 führte 1993 genau dafür getrennte Wege: einen A-Eintrag im zentral gepflegten Bestand, einen MX-Eintrag für einen Rechner außerhalb von IP und die echte Übergabe eines Namensraumzweigs. Erst die…