
Offene Normungsorganisation mit weltweitem Einfluss auf die Umsetzung.
Governance / IETF
IETF
Die Analysen zu IETF behandeln öffentlich bekannte Entwicklungen, die sich auf Internetinfrastruktur, Governance-Entscheidungen, Konnektivitätsmärkte, digitale Kapitalströme und operationelle Risiken auswirken.
GlobalProtokoll-GovernanceInteroperabilitätsrisiko

Legitimität von Protokollprozessen und Standards.
Lücke zwischen Spezifikation und Implementierung bei Anbietern und Betreibern.
Größere Standardänderungen betreffen in der Regel Systeme mit Zyklen von über 120 Tagen.
Aktuelle Berichterstattung
Aktuelles zu IETF
1.467 Artikel
IETF
IETF verfolgt Teilnehmende im Einsteigerkurs nicht. Die Wirkung braucht trotzdem einen Nachweis
Die IETF beschafft einen Kurs zum selbstständigen Lernen, der Neulingen den Einstieg in einen technischen Prozess erleichtern soll, dessen Verständnis Jahre dauern kann. Dass Lernende weder geprüft noch individuell verfolgt werden sollen, setzt eine wichtige Grenze für den…
IETF
IETF führt zwei INT-AD-Auswahlen mit unterschiedlichen Fristen
Beim IETF laufen zwei Besetzungsverfahren für die Internet Area gleichzeitig. Eines betrifft die Nachbesetzung nach Tommy Jensens Rücktritt während der Amtszeit; das andere ist die reguläre zweijährige Amtszeit, für die Éric Vyncke nicht erneut kandidieren will. Fristen und…

IETF
IETF-Einzelentwurf erhöht vorgeschlagene NomCom-Garantie auf fünf Sitze und verschärft Anreizfragen
Revision -06 eines individuellen Internet-Drafts erhöht die vorgeschlagene Sitzgarantie für einen freiwilligen Opt-in-Pool von drei auf fünf. Der Mechanismus soll die Auswahl öffentlich überprüfbar halten, schafft bei kleinen Pools aber starke Teilnahmeanreize und macht die…

IETF
RFC 10065 macht die Gruppenkennung zur Richtliniengrundlage, nicht zum Vollzugsbeleg
Die zentrale Architekturfrage lautet, wo eine Gruppenkennung in eine wirksame Regel übersetzt wird: im Controller oder im Gerät, das den Verkehr weiterleitet. RFC 10065 lässt beide Betriebsformen zu. Damit verlagert sich die Entscheidung auf Updategeschwindigkeit, Gerätefähigkeit…

IETF
Syslog konnte die Uhrzeitqualität melden. Ihre Grenzen musste der Betreiber festlegen: RFC 5424
RFC 5424 veranschaulicht die Grenze seiner Zeitangaben mit einem anschaulichen Beispiel: Ein gemeldeter Zeitpunkt von 09:00 Uhr kann bei der angegebenen `syncAccuracy` einen Bereich von 08:59 bis 09:01 meinen. Die Zahl schafft einen Rahmen für die Interpretation. Sie belegt…

IETF
Im EAP-FAST-Tunnel hatte Typ 6 eine andere Bedeutung: RFC 5421
RFC 5421 übernahm einen bekannten EAP-Methodencode in einen neuen Rahmen: Typ 6 blieb im Register Generic Token Card, wählte innerhalb eines EAP-FAST-Tunnels jedoch einen anders formatierten inneren Austausch. Die Spezifikation zog eine strikte Grenze zwischen beiden…

IETF
Erfolgreiche Provisionierung entschied noch nicht über den Netzzugang: RFC 5422
RFC 5422 trennt die Bereitstellung von Zugangsdaten von der Netzzulassung; der nicht serverauthentisierte Modus dient ausschließlich der Provisionierung.

IETF
AAA erkannte den Teilnehmer. Dem Home Agent fehlte trotzdem ein Schlüssel: RFC 5419
RFC 5419 hält fest, warum manche Betreiber von Mobile IPv6 ihre bestehende AAA-Beziehung für die Teilnehmerauthentifizierung nutzen wollten. Die entscheidende Frage folgt danach: Das Heimatnetz kann den Teilnehmer erkennen, doch der ausgewählte Home Agent braucht weiterhin eine…

IETF
CAPWAP-Authentisierung ersetzte keine Freigabe im Funknetz: RFC 5418
RFC 5418 trennt die WTP–AC-Authentisierung von der Aufnahme in eine konkrete Installation, der Rollenfreigabe und dem Weg der Clientdaten. Eine gültige Sitzung beantwortet nur einen Teil der Betriebsfrage.

IETF
Vor der CAPWAP-Suche ordnete DHCP die Controller, die ein Zugangspunkt testen konnte: RFC 5417
Eine DHCPv4- oder DHCPv6-Option kann einen Access Controller in der Startsuche eines Wireless Termination Points vor einen anderen setzen. RFC 5417 definiert diese Reihenfolge als konfigurierte Präferenz; Discovery und DTLS klären anschließend, mit welchem Gegenüber eine…

IETF
RFC 5416: Die 802.11-Bindung hat eine Epochen-Grenze
RFC 5416 beschreibt eine CAPWAP-Bindung für IEEE 802.11, aber keine pauschale Zusage für jedes heutige WLAN-Merkmal. Der Vertrag ordnet Stationen, Funkparameter, QoS sowie BSSID- und WLAN-Zuordnung in der Basis von 802.11-2007. Für die Führungsebene zählt deshalb die Trennung…
IETF
Bei der IETF ist eine abgewiesene Berufung nicht dasselbe wie eine nicht bearbeitete
Die geltenden IETF-Regeln unterscheiden eine Eingabe, die gar nicht in die Prüfung gelangt, von einer Berufung, die nach Prüfung zurückgewiesen wird. Auch die öffentlichen Nachweise laufen auf getrennten Wegen. Deshalb ist die Liste angenommener Berufungen keine vollständige…
IETF
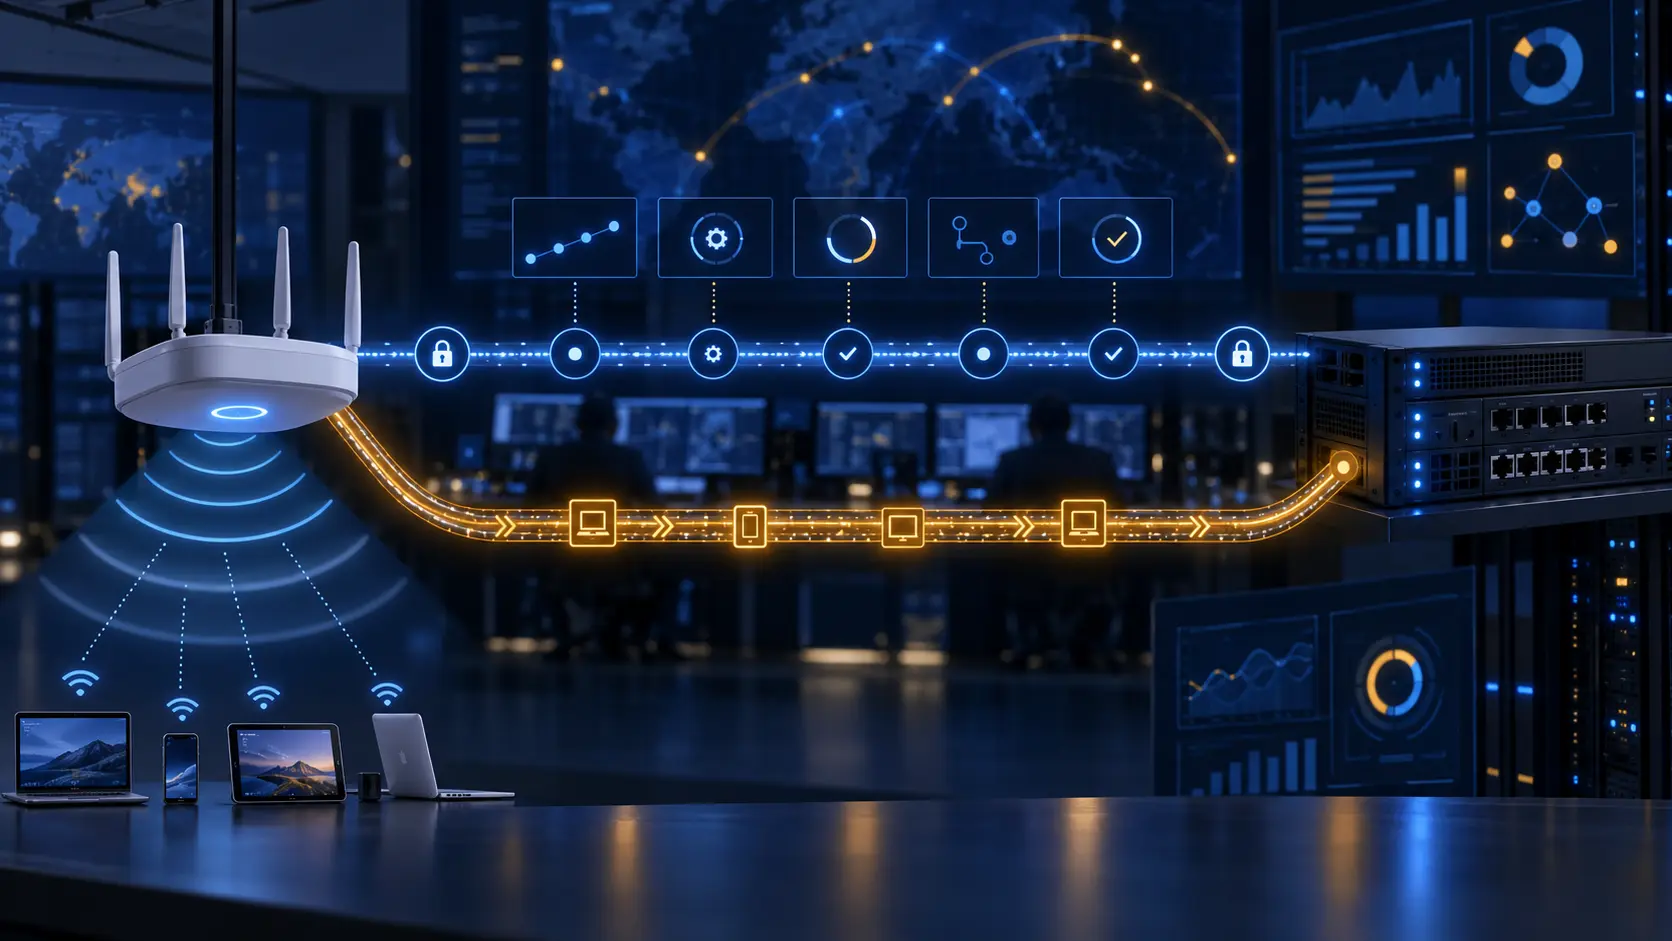
CAPWAP-Status ist kein Servicebeleg: RFC 5415
RFC 5415 strukturiert die WLAN-Steuerung: Ein Access Controller verwaltet Wireless Termination Points, schützt Sitzungen, ändert Konfigurationen und transportiert Daten. Ein abgeschlossener Zustand, ein DTLS-Erfolg oder ein Datenpaket beweist jedoch nur einen Protokollpfad, nicht…

IETF
WiCoP ist ein historischer Steuerungsdatensatz, keine Deployment-Grundlage: RFC 5414
RFC 5414 beschreibt WiCoP zur zentralen Steuerung und Provisionierung großer WLANs. Der RFC Editor führt es als Historic und verweist auf RFC 5415. Ein erreichbarer Controller oder eine Konfigurationsbestätigung belegt daher weder aktuelle Autorität noch angewandte Richtlinien…

IETF
SLAPP-Sicherheit ist eine historische Grenze, kein Deployment-Beleg
RFC 5413 hält den Secure Light Access Point Protocol-Stand fest, wie er in die CAPWAP-Arbeit eingebracht wurde. Discovery, Authentisierung und geschützter Transport sind als historische Hinweise nützlich; der RFC Editor veröffentlichte das Dokument jedoch für die historische…

IETF
LWAPP ist ein historischer Datensatz, keine Deployment-Grundlage
RFC 5412 hält den Lightweight Access Point Protocol-Stand fest, wie er in die CAPWAP-Arbeit eingebracht wurde. Die Beschreibung der Controller- und Lightweight-AP-Architektur ist als Archiv nützlich, doch der RFC Editor führt das Dokument als Historic und warnt vor seiner Nutzung…

IETF
CATS wählte den Servicekontakt. Die ausführende Instanz blieb verborgen: RFC 10053
CATS kann eine Anfrage anhand von Netz- und Rechenressourcen zu einem geeigneten Servicekontakt lenken. Diese Auswahl zeigt jedoch nicht zwangsläufig, welche interne Serviceinstanz die Anfrage bearbeitet – oder ob die gemeldeten Metriken nur diese Instanz beschreiben.
IETF
Ein SIP-Leitfaden ist eine Karte, kein Deployment-Zertifikat
RFC 5411 macht die große SIP-Familie navigierbar: Die Spezifikationen werden nach Themen geordnet, ihr Dokumentstatus wird markiert und verwandte Arbeiten werden verknüpft. Dennoch ist es ein datierter Informations-Schnappschuss und kein aktuelles Verzeichnis dessen, was ein…

IETF
Die Erweiterung trug eine Schlüsselmeldung. Sie bewies nicht die Installation.
RFC 5410 definiert eine MIKEY-General-Extension für OMA BCAST 1.0. Sie transportiert STKM, LTKM, LTKM-Berichte und Jugendschutzdaten. Ein empfangener Type-5-Payload ist kein Beleg für installierte Schlüssel, aktiven Kontext oder erlaubte Wiedergabe.

IETF
CMS verpackte den Schlüssel. Die Empfängeridentität musste trotzdem passen.
RFC 5409 beschreibt BF/BB1 in CMS: die Inhaltsverschlüsselungsschlüssel werden geschützt, die Empfängeridentität wird kodiert und OIDs wählen den Algorithmus. Ein lesbarer Inhalt ist noch keine Berechtigung.
Mitglied freischalten
Eingeschränkte Profilanalyse
Anmeldung erforderlich, um vollständige Profil-Briefings und vertiefende Abschnitte freizuschalten.
Strategic Circle-Briefing
Werden Sie Mitglied, um nach der Anmeldung strategische Briefings freizuschalten.
Strategic Circle beitretenLeadership Alliance-Briefing
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten