
摘要
- OCI 的自动化能力覆盖资源配置、事件触发、补丁管理、灾难恢复和安全响应,但这些功能仍需要权限、策略、代码和人工复核。
- AI 工作负载的落地取决于 GPU 形态、服务限额、预留容量、区域库存、网络和数据位置;“可配置”不等于“随时可用”。
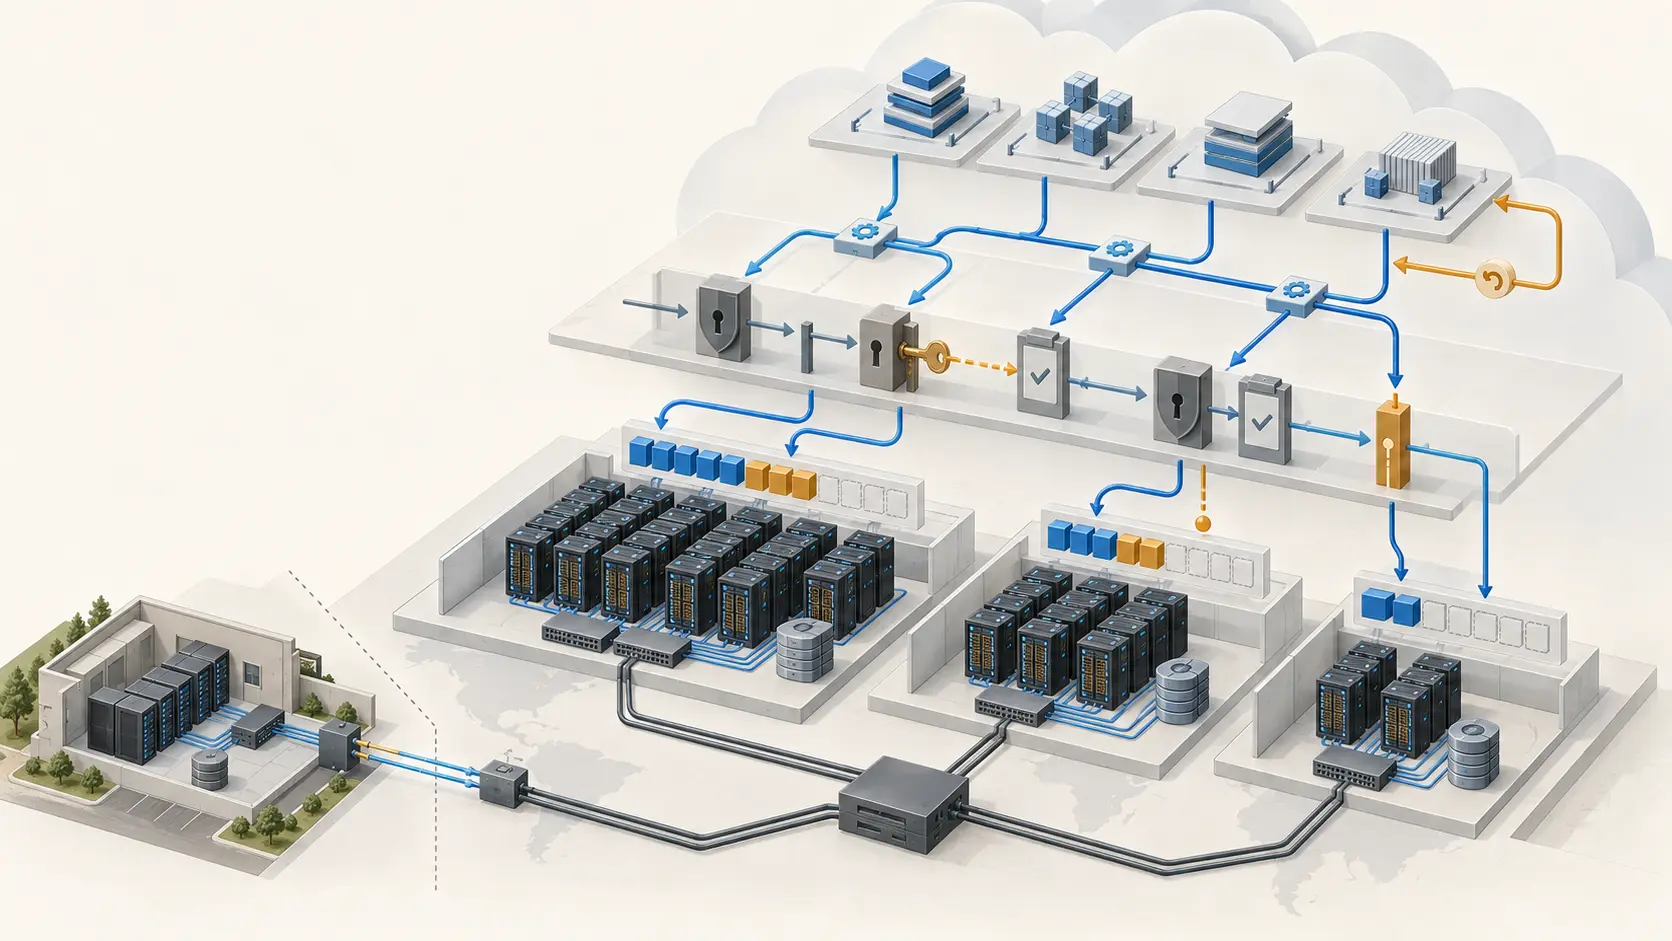
Oracle Cloud 的差异化,不只是提供另一组虚拟机或 GPU,而是把基础设施操作拆成可重复的控制面。Resource Manager 以 Terraform 配置和托管堆栈管理 OCI 资源,支持计划、应用、销毁、导入、状态管理和作业日志。通过 Terraform provider,企业也可以在 Oracle 控制台之外,以声明式代码控制更广泛的 OCI 服务。[https://docs.oracle.com/en-us/iaas/Content/ResourceManager/Concepts/resourcemanager.htm] [https://registry.terraform.io/providers/oracle/oci/latest/docs]
这改变了基础设施团队的工作方式:一部分资源配置从手工点击变成代码审查和可重复执行的流程。但它没有消除运维责任。团队仍要编写或选择 Terraform、配置权限、审查变更计划,并处理应用层配置和故障。产品文档证明的是功能边界,而不是客户已经获得的节省或生产环境成功率。
事件和运维服务进一步扩大了自动化范围。OCI Events 可以匹配资源状态变化,并把事件路由到 Functions、Notifications 或 Streaming,从而触发通知、工作流或选定的修复动作。[https://docs.oracle.com/en-us/iaas/Content/Events/Concepts/eventsoverview.htm] OS Management Hub 则把受支持 Oracle Linux 系统的清单、软件源、补丁和计划任务集中起来,适合重复性的补丁推广和维护;但支持范围、测试、回滚和应用兼容性仍由运营团队负责。
在恢复和安全方面,Full Stack Disaster Recovery 可以用保护组和恢复计划编排切换、故障转移及恢复步骤,Cloud Guard 则通过检测器和响应器识别部分配置或活动问题,并执行选定的通知或修复动作。这些机制减少了手工排序,却没有覆盖所有应用依赖,也不等于完整的自主运营。错误的响应策略可能中断合法工作负载,因此权限、审计和回滚仍是控制点。
网络排障也体现了相同边界。Network Path Analyzer 可以根据路由、安全列表、网络安全组和网关配置,判断指定源和目的地在配置层面是否应该可达。它不测量真实的延迟、拥塞、丢包或应用健康状态。对企业而言,这是一种配置分析自动化,而不是对生产体验的保证。
AI 基础设施把问题从“能否自动配置”推向“能否获得并持续使用合适的资源”。OCI 的集群网络面向紧密耦合的 HPC 和分布式 AI 工作负载,实例池可以重复部署兼容的计算实例。[https://github.com/oracle-quickstart/oci-hpc] 但形态目录、服务限额和容量预留决定了一个技术上可行的设计是否能真正启动。GPU 规格并不保证客户所在区域有库存;服务限额提升也不等于物理容量已经可用。[https://docs.oracle.com/en-us/iaas/Content/Compute/Tasks/managingclusternetworks.htm] [https://docs.oracle.com/en-us/iaas/Content/Compute/References/computeshapes.htm] [https://docs.oracle.com/en-us/iaas/Content/Compute/Tasks/reserve-capacity.htm]
容量预留因此是一个重要但容易被忽视的控制点。它可以降低计划部署等待计算资源的风险,却受形态、可用域、租户限制和计费规则约束。专用 AI 集群也能为支持的微调和托管工作负载提供更可预测的容量与隔离,但它不是客户直接控制底层 GPU 集群的同义词,且模型、区域、集群单元和固定成本都会限制适用范围。[https://docs.oracle.com/en-us/iaas/Content/General/Concepts/servicelimits.htm]
这解释了为什么 Oracle 的 AI 云叙事同时包含公共区域、Compute Cloud@Customer 和 OCI Dedicated Region。将 OCI 兼容的计算和存储放到客户数据中心,可以回应数据位置、延迟或监管要求;专用区域则试图在客户边界内提供更广泛的云环境。但本地部署仍需要硬件安装、容量规划、连接、治理和人员,且服务目录未必等同于公共区域。
因此,Oracle Cloud 的采用机制不是单一的“更快部署”。它是把重复性操作标准化,同时把企业的决策责任集中到代码审查、权限、容量采购、区域选择和恢复测试上。公开文档能证明这些控制面存在,却不能单独证明生产采用规模、成本下降或稳定的 AI 性能。读者应把产品能力、参考实现、客户案例和实际运营结果分开评估。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance