
Resumo
- A OCI pode transformar configurações Terraform em fluxos gerenciados de provisionamento, disparar ações por eventos e orquestrar partes de operações de segurança, manutenção e recuperação.
- Essas funções automatizam etapas delimitadas; não comprovam adoção operacional, eliminam a necessidade de revisão humana nem garantem capacidade de GPU, disponibilidade regional ou desempenho de aplicações.
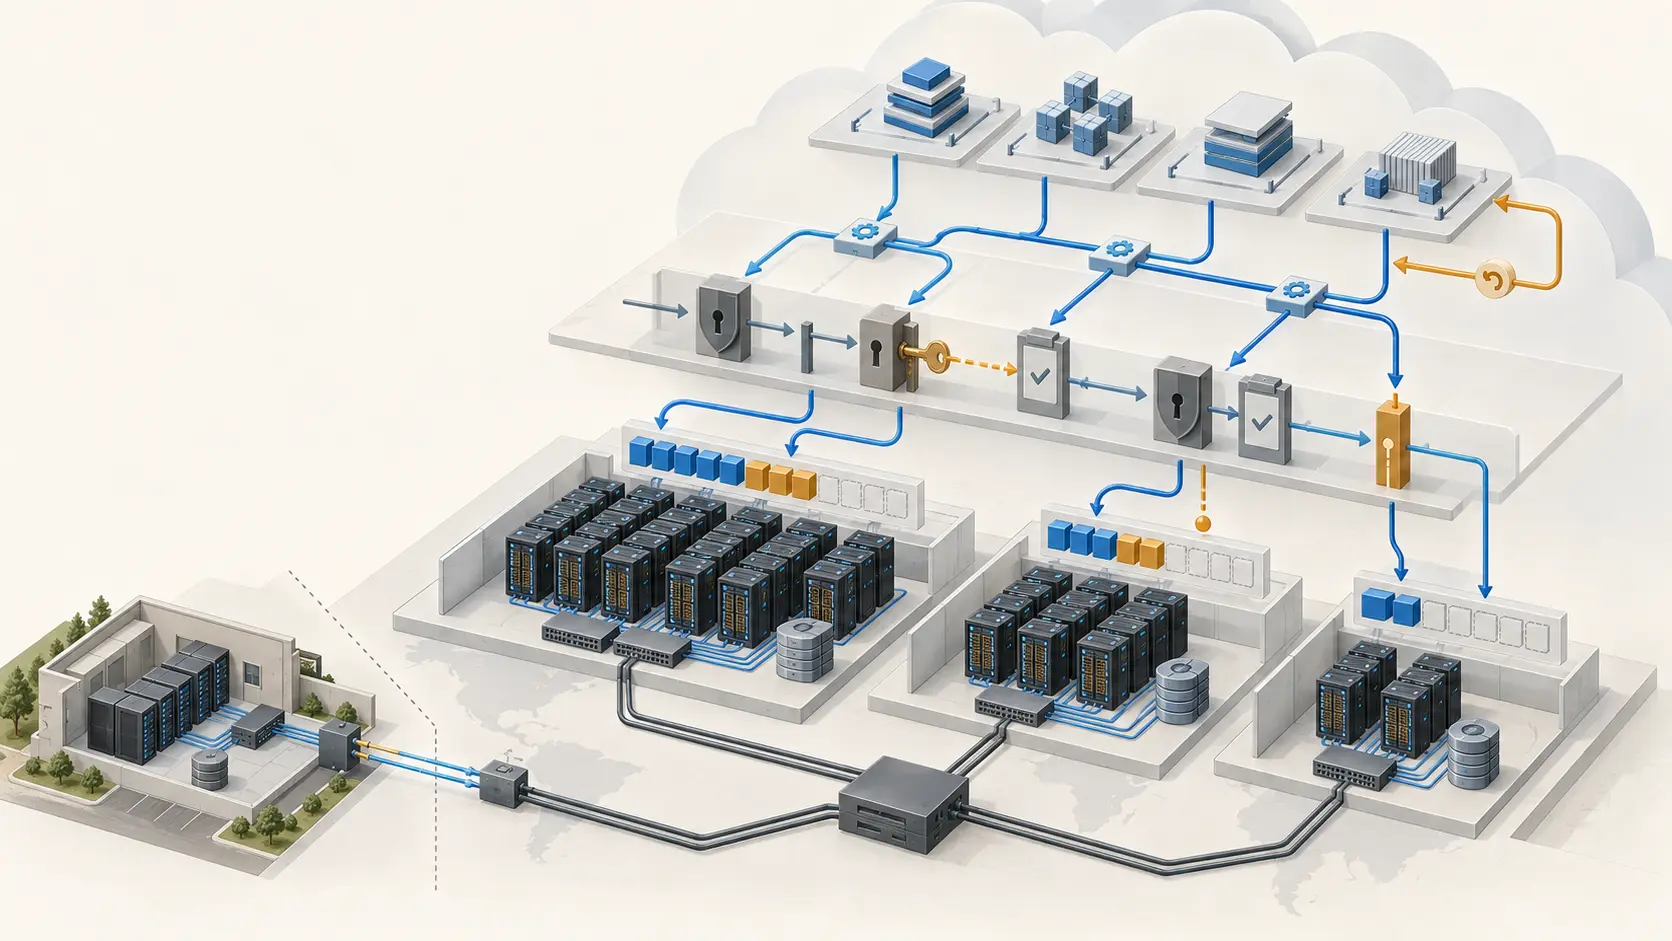
A automação da Oracle Cloud é mais bem entendida como uma cadeia de controles do que como uma operação autônoma. O Resource Manager trabalha com configurações Terraform e pilhas gerenciadas para planejar, aplicar, destruir, importar e acompanhar recursos. O provedor OCI para Terraform amplia esse modelo para serviços controlados por código fora do console. Documentação do Resource Manager e registro do provedor OCI
Esse desenho desloca o trabalho de infraestrutura. Em vez de repetir ações manuais, uma equipe pode versionar configurações, revisar um plano e registrar a execução. Mas alguém ainda precisa escolher os módulos, conceder permissões, validar mudanças, lidar com estado e responder quando a infraestrutura declarada não corresponde ao ambiente real. A automação reduz repetição; não remove responsabilidade operacional.
A camada de eventos acrescenta uma segunda forma de controle. Regras podem observar mudanças de estado e encaminhar eventos para Functions, Notifications ou Streaming, criando gatilhos para notificações e fluxos de remediação. A documentação de Events descreve o mecanismo, mas não demonstra que uma empresa tenha obtido economia, disponibilidade maior ou operações sem supervisão. Um fluxo acionado por evento ainda precisa de idempotência, tratamento de falhas e limites claros para não transformar uma resposta automática em uma interrupção automática.
O mesmo limite aparece nas funções de gestão. O OS Management Hub pode centralizar inventário, fontes de software, erratas, atualizações e trabalhos agendados para sistemas compatíveis. A recuperação full-stack pode organizar grupos de proteção e planos de recuperação que combinam operações incorporadas com etapas definidas pelo cliente. O Cloud Guard pode detectar condições configuradas e acionar respostas selecionadas. Cada função depende de cobertura de serviço, registro correto, permissões, testes, rollback e compatibilidade da aplicação.
A existência de uma receita não é prova de que a organização esteja pronta para executá-la em produção.
A análise de rede ilustra uma diferença importante entre configuração e comportamento. O Network Path Analyzer pode avaliar se a configuração deveria permitir ou bloquear um caminho, considerando rotas, listas de segurança, grupos de segurança de rede e gateways. Ele não mede latência, perda de pacotes, congestionamento nem a saúde da aplicação. Um resultado de alcançabilidade configurada é uma hipótese operacional útil, não uma medição do serviço entregue.
Na IA, o gargalo muda de forma. As redes de cluster e os formatos de computação definem combinações possíveis de CPU, memória, GPU, armazenamento e rede para cargas de treinamento ou inferência. A documentação sobre redes de cluster e o catálogo de formatos de computação descrevem limites técnicos, não desempenho garantido, custo total ou inventário imediato em uma região.
Reservas de capacidade podem reduzir o risco de não encontrar uma forma compatível quando uma implantação planejada precisar começar. Ainda assim, reservas dependem de formas suportadas, limites da conta, domínio de disponibilidade e regras de cobrança. A documentação de reserva de capacidade torna visível uma premissa que os planos de IA frequentemente escondem: capacidade sob demanda não deve ser tratada como ilimitada.
As quotas são outro ponto de controle. A documentação de limites de serviço indica que grandes implantações podem exigir pedidos de aumento além da seleção de uma configuração tecnicamente adequada. Mesmo um aumento aprovado não garante inventário físico na região. Para equipes de IA, isso transforma a arquitetura em um problema de capacidade, aprovação e planejamento — não apenas de escolha de modelo.
A OCI também oferece formas mais dedicadas de implantação. Clusters dedicados para IA podem separar capacidade de ajuste fino e hospedagem para modelos compatíveis. O Compute Cloud@Customer e o OCI Dedicated Region destinam-se a organizações que precisam manter dados, latência ou serviços dentro de uma fronteira operacional específica. Essas opções podem atender requisitos de soberania e localização, mas trazem instalação, planejamento de capacidade, conectividade, catálogo parcial ou requisitos comerciais que não aparecem em uma conta pública comum. A documentação do Compute Cloud@Customer e a descrição do OCI Dedicated Region
O resultado é uma arquitetura de adoção em camadas. Código e APIs tornam a infraestrutura repetível; eventos e receitas conectam mudanças a respostas; reservas e limites governam a capacidade; implantação híbrida acomoda restrições de localização. A pergunta decisiva não é se a Oracle possui uma função de automação, mas qual parte do ciclo operacional essa função cobre, quais exceções permanecem e quem assume o risco quando a premissa falha.
Fontes
- https://docs.oracle.com/en-us/iaas/Content/CloudGuard/Concepts/cloudguard.htm
- https://docs.oracle.com/en-us/iaas/Content/Compute/References/computeshapes.htm
- https://docs.oracle.com/en-us/iaas/Content/Compute/Tasks/managingclusternetworks.htm
- https://docs.oracle.com/en-us/iaas/Content/Compute/Tasks/reserve-capacity.htm
- https://docs.oracle.com/en-us/iaas/Content/Events/Concepts/eventsoverview.htm
- https://docs.oracle.com/en-us/iaas/Content/General/Concepts/servicelimits.htm
- https://docs.oracle.com/en-us/iaas/Content/Network/Concepts/path_analyzer.htm
- https://docs.oracle.com/en-us/iaas/Content/ResourceManager/Concepts/resourcemanager.htm
- https://docs.oracle.com/en-us/iaas/Content/generative-ai/dedicated-ai-cluster.htm
- https://docs.oracle.com/en-us/iaas/compute-cloud-at-customer/topics/overview/overview.htm
- https://docs.oracle.com/en-us/iaas/disaster-recovery/doc/overview-full-stack-disaster-recovery.html
- https://docs.oracle.com/en-us/iaas/osmh/doc/overview-os-management-hub.html
- https://github.com/oracle-quickstart/oci-hpc
- https://openai.com/index/announcing-the-stargate-project/
- https://openai.com/index/stargate-advances-with-partnership-with-oracle/
- https://registry.terraform.io/providers/oracle/oci/latest/docs
- https://www.oracle.com/artificial-intelligence/ai-infrastructure/
- https://www.oracle.com/cloud/cloud-at-customer/dedicated-region/
- https://www.oracle.com/customers/cohere/
- https://www.oracle.com/news/announcement/openai-selects-oracle-cloud-infrastructure-to-extend-microsoft-azure-ai-platform-2024-06-11/
- https://www.oracle.com/news/announcement/q1fy26-earnings-release-2025-09-09/
- https://www.oracle.com/news/announcement/q4fy25-earnings-release-2025-06-11/
- https://www.reuters.com/business/oracle-forecasts-annual-revenue-above-estimates-ai-demand-boosts-cloud-growth-2025-06-11/
- https://www.reuters.com/technology/uber-signs-cloud-deals-with-google-oracle-2023-02-13/
- https://www.sec.gov/edgar/browse/?CIK=1341439&owner=exclude
- https://www.srgresearch.com/articles/cloud-market-jumped-to-330-billion-in-2024-genai-is-now-driving-half-of-the-growth
- https://btw.media/pt-br/directory/oracle-cloud
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance