
Resumen
- OCI puede convertir parte del trabajo repetitivo de infraestructura en configuraciones declarativas, eventos y planes operativos reproducibles.
- Esa automatización no equivale a operaciones autónomas: los equipos siguen siendo responsables de permisos, revisión, compatibilidad, capacidad y recuperación.
La cuestión importante para los compradores empresariales no es si Oracle Cloud tiene automatización. La tiene en varias capas. La cuestión es qué parte del trabajo queda realmente bajo control declarativo y qué parte se desplaza hacia decisiones de diseño, gobernanza y capacidad.
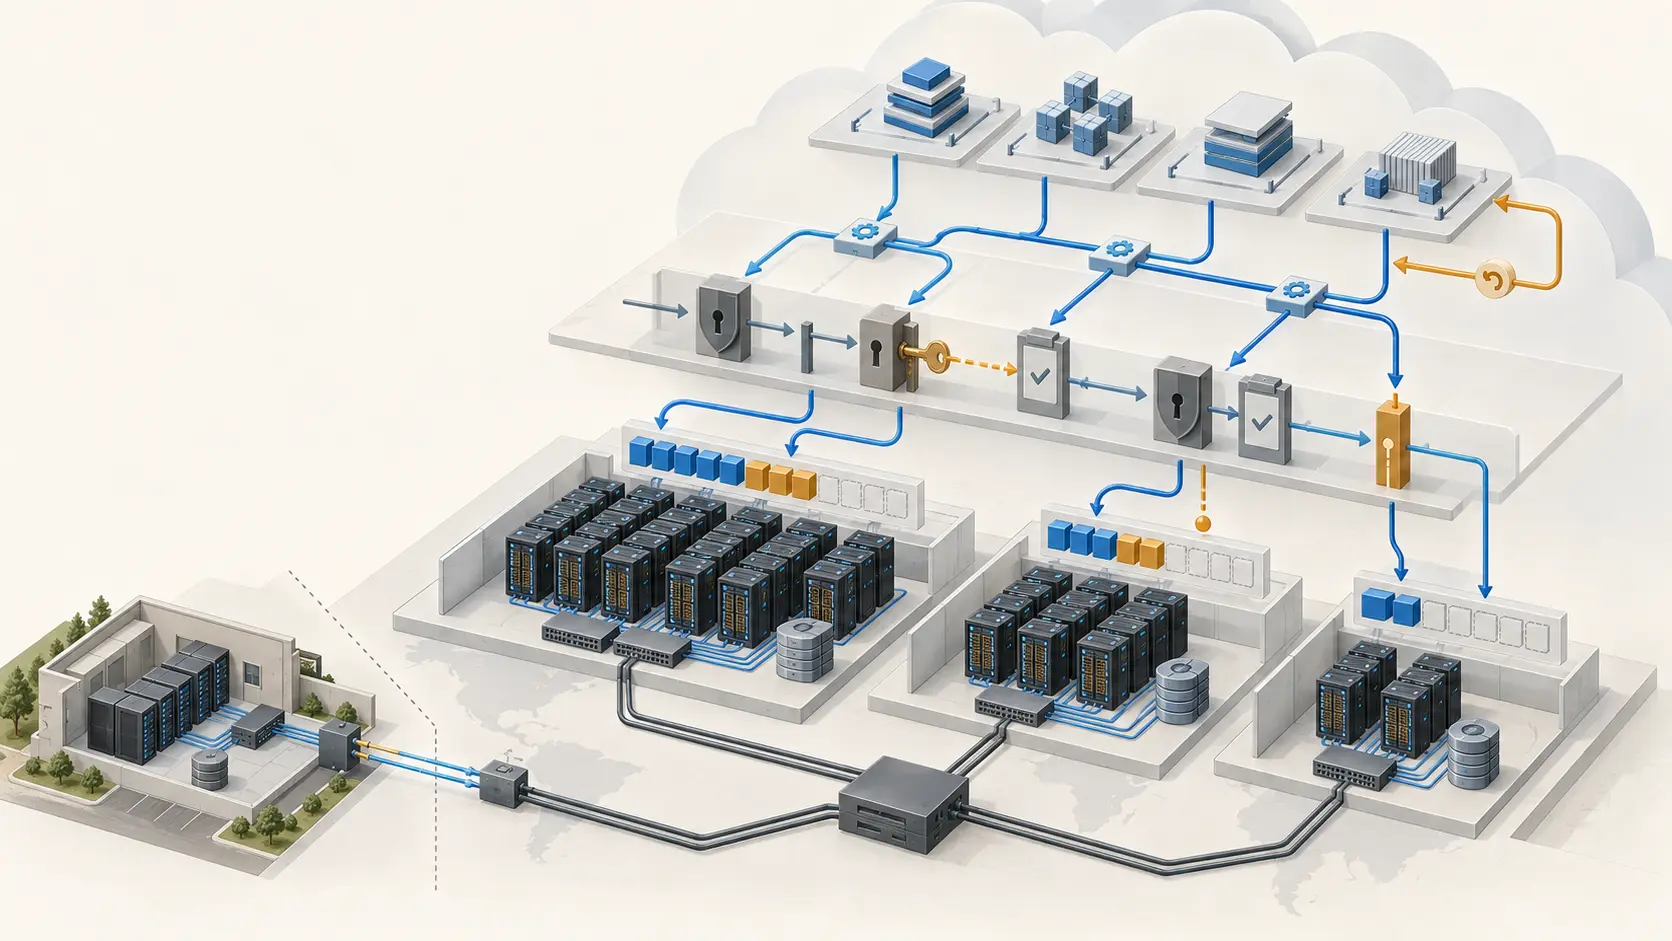
La capa más visible es Resource Manager. La documentación de Oracle describe un servicio basado en configuraciones de Terraform y stacks administrados para aprovisionar y gestionar recursos de OCI. Sus funciones de plan, apply, destroy, importación, estado, registro de trabajos y detección de desviaciones pueden sustituir una parte del trabajo manual en la consola (documentación de Resource Manager). El mecanismo es valioso porque convierte cambios de infraestructura en una secuencia que puede revisarse y repetirse. No elimina, sin embargo, la necesidad de escribir o seleccionar el código, configurar permisos, revisar el plan y operar las aplicaciones resultantes.
El proveedor de OCI para Terraform amplía esa lógica fuera de la consola. Su documentación en el Terraform Registry ofrece recursos y fuentes de datos versionados para automatizar distintos servicios de Oracle Cloud (proveedor de OCI para Terraform). Esto crea un punto de control relevante para los equipos de plataforma: la infraestructura puede expresarse como código y conectarse con sus propios procesos de revisión y entrega. También crea dependencia de la cobertura, el mantenimiento y la compatibilidad de ese proveedor. Tener una interfaz declarativa no demuestra por sí solo que cada recurso sea fiable en producción ni que una organización esté usándolo ampliamente.
La segunda capa es reactiva. OCI Events puede detectar cambios de estado en recursos y dirigir eventos coincidentes a servicios como Functions, Notifications y Streaming (visión general de Events). En la práctica, esto permite activar notificaciones, remediaciones o flujos de trabajo cuando ocurre una condición definida. El límite es operativo: solo los eventos compatibles pueden iniciar el flujo, mientras que las acciones posteriores deben diseñarse, probarse y mantenerse. Un sistema activado por eventos necesita además idempotencia, tratamiento de errores y controles para evitar que una respuesta automática agrave un incidente.
Para las operaciones de seguridad, Cloud Guard utiliza recetas de detección para identificar problemas de configuración o actividad en objetivos configurados, y recetas de respuesta para ejecutar acciones seleccionadas. Esa estructura puede acortar el tiempo entre detección y respuesta, pero no convierte el servicio en un sistema completo de respuesta a incidentes. Las respuestas deben habilitarse y ajustarse; una acción mal configurada puede afectar a una carga legítima. El valor está en automatizar condiciones conocidas, no en delegar todo el juicio operativo.
La misma distinción aparece en Network Path Analyzer. La herramienta analiza la configuración de OCI para determinar si una fuente y un destino deberían ser alcanzables, y puede señalar rutas, listas de seguridad, grupos de seguridad de red y gateways que permiten o bloquean el trayecto (Network Path Analyzer). Esto automatiza una parte del diagnóstico que antes exigía revisar varios objetos de red. Pero el resultado describe la alcanzabilidad configurada, no la entrega real de paquetes, la latencia, la congestión, la pérdida o la salud de la aplicación. Para un equipo empresarial, esa frontera importa: una ruta permitida no es una aplicación disponible.
La capa de IA es más exigente porque el problema no es solo coordinar recursos, sino garantizar que existan en la combinación adecuada. Las redes de clúster de OCI están orientadas a instancias compatibles para cargas HPC y de IA distribuidas, con redes de alto ancho de banda y baja latencia. La gestión mediante pools de instancias ofrece una forma repetible de desplegar grupos de cómputo (gestión de redes de clúster). El catálogo de shapes documenta CPU, memoria, GPU, almacenamiento y características de red, lo que permite comprobar si un requisito de entrenamiento o inferencia encaja técnicamente en una configuración disponible (catálogo de shapes).
Pero la compatibilidad técnica no garantiza capacidad. Las reservas permiten apartar capacidad de cómputo compatible en un dominio de disponibilidad para lanzamientos posteriores (reservas de capacidad). Los límites de servicio y las cuotas de la tenancy pueden exigir solicitudes de aumento antes de desplegar una infraestructura grande (límites de servicio). Incluso con un límite aprobado, la disponibilidad física de una región no queda automáticamente garantizada. La capacidad reservada es, por tanto, tanto una herramienta de continuidad como una señal de que la capacidad de GPU no debe tratarse como infinita ni instantánea.
El resultado es una arquitectura de adopción por capas. Resource Manager y Terraform reducen la fricción de repetir despliegues. Events, Cloud Guard y el análisis de rutas reducen parte del trabajo de detección y diagnóstico. Las redes de clúster y los shapes acercan la infraestructura a las cargas distribuidas. Sin embargo, cada capa mantiene una condición: código correcto, permisos adecuados, recursos compatibles, límites suficientes y pruebas que demuestren el comportamiento esperado.
Esa combinación explica por qué la adopción empresarial de OCI no puede medirse solo por el número de funciones anunciadas. La documentación técnica demuestra capacidad disponible, no ahorro operativo, uso en producción ni rendimiento entregado. Incluso una implementación de referencia de HPC puede automatizar nodos, red, almacenamiento y configuración del planificador sin convertirse en una plataforma totalmente gestionada. El cliente puede seguir a cargo del ciclo de vida del clúster, las imágenes, el planificador y las operaciones de la aplicación.
Para los responsables de infraestructura, la pregunta práctica es dónde queda el control. Si la configuración vive en Terraform, el control se desplaza hacia repositorios, revisiones y permisos. Si los eventos activan respuestas, el control se desplaza hacia las reglas y sus excepciones. Si una carga de IA depende de una shape concreta, el control se desplaza hacia cuotas, reservas, inventario regional y planificación de capacidad. La automatización reduce trabajo repetitivo, pero hace más importantes los puntos donde una decisión incorrecta se replica rápidamente.
La conclusión es limitada pero útil: OCI ofrece un conjunto coherente de mecanismos para convertir tareas manuales en aprovisionamiento declarativo, flujos reactivos y operaciones reproducibles. No demuestra que una empresa pueda eliminar la supervisión humana ni que una carga de IA pueda desplegarse sin restricciones. La adopción sostenible dependerá menos de la promesa de automatización total que de la capacidad de una organización para gobernar código, permisos, capacidad y excepciones.
Fuentes
- https://docs.oracle.com/en-us/iaas/Content/CloudGuard/Concepts/cloudguard.htm
- https://docs.oracle.com/en-us/iaas/Content/Compute/References/computeshapes.htm
- https://docs.oracle.com/en-us/iaas/Content/Compute/Tasks/managingclusternetworks.htm
- https://docs.oracle.com/en-us/iaas/Content/Compute/Tasks/reserve-capacity.htm
- https://docs.oracle.com/en-us/iaas/Content/Events/Concepts/eventsoverview.htm
- https://docs.oracle.com/en-us/iaas/Content/General/Concepts/servicelimits.htm
- https://docs.oracle.com/en-us/iaas/Content/Network/Concepts/path_analyzer.htm
- https://docs.oracle.com/en-us/iaas/Content/ResourceManager/Concepts/resourcemanager.htm
- https://docs.oracle.com/en-us/iaas/Content/generative-ai/dedicated-ai-cluster.htm
- https://docs.oracle.com/en-us/iaas/compute-cloud-at-customer/topics/overview/overview.htm
- https://docs.oracle.com/en-us/iaas/disaster-recovery/doc/overview-full-stack-disaster-recovery.html
- https://docs.oracle.com/en-us/iaas/osmh/doc/overview-os-management-hub.html
- https://github.com/oracle-quickstart/oci-hpc
- https://openai.com/index/announcing-the-stargate-project/
- https://openai.com/index/stargate-advances-with-partnership-with-oracle/
- https://registry.terraform.io/providers/oracle/oci/latest/docs
- https://www.oracle.com/cloud/cloud-at-customer/dedicated-region/
- https://www.oracle.com/artificial-intelligence/ai-infrastructure/
- https://www.oracle.com/customers/cohere/
- https://www.oracle.com/news/announcement/openai-selects-oracle-cloud-infrastructure-to-extend-microsoft-azure-ai-platform-2024-06-11/
- https://www.oracle.com/news/announcement/q1fy26-earnings-release-2025-09-09/
- https://www.oracle.com/news/announcement/q4fy25-earnings-release-2025-06-11/
- https://www.reuters.com/business/oracle-forecasts-annual-revenue-above-estimates-ai-demand-boosts-cloud-growth-2025-06-11/
- https://www.reuters.com/technology/uber-signs-cloud-deals-with-google-oracle-2023-02-13/
- https://www.sec.gov/edgar/browse/?CIK=1341439&owner=exclude
- https://www.srgresearch.com/articles/cloud-market-jumped-to-330-billion-in-2024-genai-is-now-driving-half-of-the-growth
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance