
Strategic Circle 专属简报
加入后登录,即可解锁战略简报。
加入战略圈层治理/IETF
IETF 制定每张网络都在运行的协议。我们追踪草案、工作组之争和最终发布的标准,在它们进入生产环境之前讲清对运营者的影响。

最新报道
1,656 篇文章
IETF
一份 BGP-LS-SPF 新草案想让每个路由区域独享内部链路细节,却仍能向别的区域出售目的前缀的可达性。买卖全压在边界路由器身上:它能拦住绕回原区域的通告,但两个出口同时可用时,包究竟走哪条路,草案还没有写成规则。
IETF
互联网交换中心想从对等互联局域网撤下公有 IPv4 地址,老设备却仍要求 IPv4 下一跳。7 月一份 IETF 草案给它安排了一个只在本地有意义的地址:路由服务器按接收方改写 BGP,交换中心再按同一张表回答 ARP。地址省下来了,责任没有消失。谁能保证广告里的下一跳和线路上的真实邻居始终是同一台机器?
IETF
IETF 的行政公司被明确剥夺了对标准制定活动的一切权限——这是 RFC 8711 里唯一一句真正划线的条款。其余部分都是指引:宗旨限制被指向一份本次评审未取得的协议,变更路径只提程序而不提选举主体与门槛,而决定何时需要董事会批准的金额,由被这项控制约束的董事会自己设定。
IETF
对于认为标准化程序被错误执行的投诉,Internet Architecture Board 是最后一站。规则把申诉人的期限精确到月,却把自己的答复留在一句话里。
IETF
解析器只是改变了 CNAME 记录在应答中的位置,客户端却出现故障,有些交换机在查询时间服务器名称时重启。11 月的 IETF 草案因此选择一个更窄的规则:先照顾那些还在机房里运行的旧设备。
IETF
缓存把新的路由源验证数据送出,路由器安装 VRP、重算 BGP 路径,最后才把转发表写稳。11 月 2 日的一份 IETF 草案给这条链路安了两只秒表:一只从 RTR 更新发出开始,另一只等 VRP 安装完才启动。采购单上如果只写“ROV 收敛时间”,数字可能很漂亮,最要命的前半程却根本没进计时器。
IETF
Media over QUIC 中继可以告诉客户端去哪里恢复会话。11 月新增的威胁分析指出另一种用法:中继把无关主机填进新会话地址,观众便按协议向那台主机发起连接。
IETF
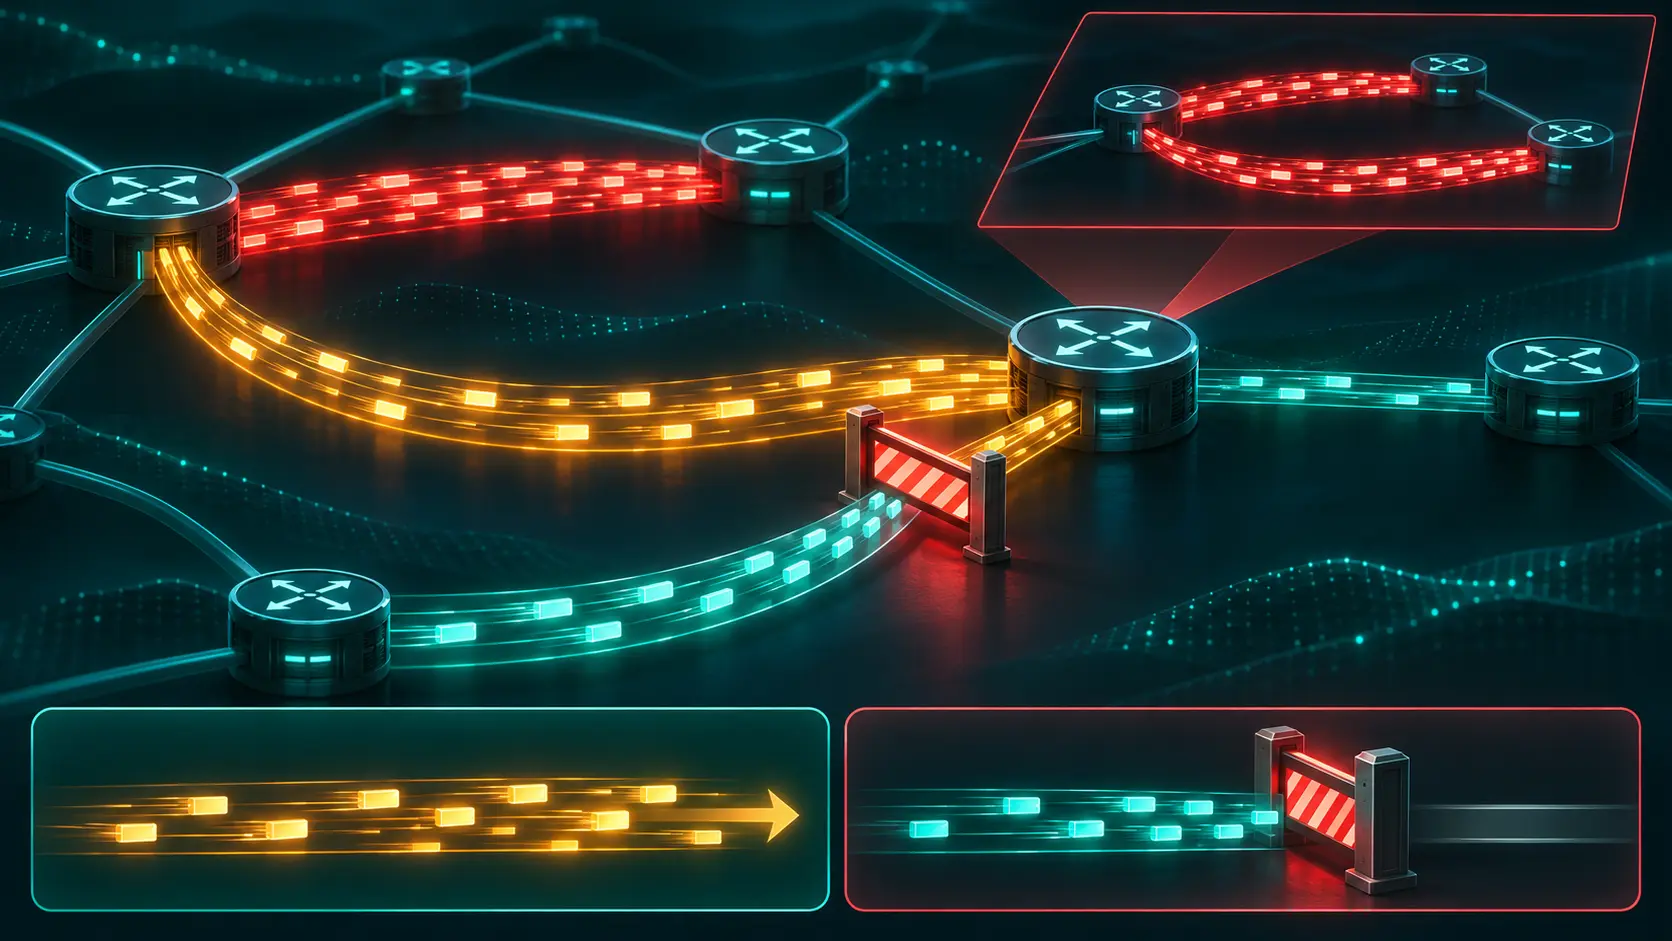
一份 IETF 拥塞缓解提案给备用路径设了两道门:第一道拒绝新流量,第二道才让已绕行的流量离开。把两道门当成一道,拥塞就会被搬到下一条链路。
IETF
机房里五台叶节点都想加入同一个组播流,却可能各自把 Join 发给不同脊节点,平白拉出几份相同流量。11 月 2 日的 PIM 工作组草案想让它们按同一条规则选路。麻烦写在附录:现网设备已有自己的哈希法;同一个四字节 Color 值,连字节顺序都未必一样。线路按运行中的实现走,不按架构图上的箭头走。
IETF
路由器可以通告量子密钥管理器的地址,控制器再据此挑选密钥中继路径。11 月 2 日的一份提案把交接点写得很清楚:IS-IS 传递 KM-IP,却不校验地址格式。决定密钥实际交给谁的责任落在控制器一侧。
IETF
一条仍在工作的链路,可能先从邻居的拓扑计算里消失。出问题的不是光纤,而是描述链路的字段从一份 LSP 分片搬到另一份时,两份新分片抵达的先后。11 月 2 日提交的 IS-IS 草案为这段空窗提出一张“等齐再算”的收据。
IETF
网络测量探针最容易获得一种特权幻觉:它只是来观察的。IETF 11 月 2 日更新的 STAMP/ECN 草案把这种幻觉拆开。发起方能要求回程测试包携带 ECN 标记,也能看见去程与回程何时收到拥塞标记;当它连续发包时,就必须有能力放慢自己发出及诱发的流量。测量系统也是链路上的负载。
IETF
一条 BGP 会话断开又恢复,路由表看着几乎没变。监控端若只看恢复后的表,根本不知道中间交换了多少消息。一份新的 BMP 草案把会话中断与计数器清零划成两回事;这条边界决定故障记录能否接上。
IETF
平均利用率的曲线可以平稳,出口队列却在两次采样之间短暂塞满。IPFIX 新提案准备按队列和时间窗统计这种微突发,并单列发生丢包的事件。计数要能指导扩容或 QoS 决策,还得带上触发事件的本地阈值。
IETF
YANG-Push v2 的 01 版把“没出现”分成两种指令:变更事件里省略的字段保持原值;完整周期快照里缺席的字段才可能被删除。把这两种消息混在一起,监控台就会替网络编造一份资产清单。
IETF
客户端要在一份文件中改四个字节,便附上位置,把新内容发出去。若服务器把这个位置当成可忽略的提示,四个字节就可能成为整份文件。[IETF 的 Byte Range PATCH 草案](https://www.ietf.org/archive/id/draft-ietf-httpapi-patch-byterange-05.txt)要解决的正是这场权限错位:部分写入必须是服务器明确接受的操作,不能靠客户端单方面许愿。
IETF
一封航班变更邮件带着熟悉的行程和“修改预订”按钮。签名能证明某个发送方覆盖了哪些内容,却不会替收件人决定该不该点。真正把数据升格为操作入口的是邮件客户端。IETF 的一份新草案,正把这个长期藏在界面背后的决定搬到台前。
IETF
SPRING 的 SR Policy YANG 新版把计数点放在封装前后。出口字节包含路由器刚加上的标签或外层头部,经 Binding SID 进入的转运流量却只在入口单列。两列相减,故事就可能写歪。
IETF
接入设备把登录请求交给 RADIUS 代理,代理的下游回了一条错误。下一步由谁做?若代理把错误原封不动甩给接入设备,就把自己那段连接的故障当成了别人的事。IETF 新草案给 `Protocol-Error` 规定了一条更难偷懒的路线:先辨认故障来源,再选择另一路,或者向上游发出一条新的错误。
IETF
延迟容忍网络能把签过名的数据包送到目的地,却未必能把证书状态查询送出去。BPSec COSE 新版草案把这个差距交给发证机构和接收节点分别决策。
会员解锁
登录后即可解锁完整档案简报和深度专题。
加入后登录,即可解锁战略简报。
加入战略圈层面向 IP 资产所有者和管理团队:联盟简报、私密报告与分析师直接支持。
加入 Leadership Alliance