
Résumé
- La stratégie de 2026 et le renforcement du NC3 doivent faciliter une détection plus précoce et une réponse coordonnée, mais les annonces publiques décrivent des capacités à des stades de déploiement différents.
- La vision nationale n’est utile que si l’on peut reconstituer le passage du signal à la recommandation, à l’autorisation, à l’action de l’opérateur puis à la correction, sans révéler les détails sensibles des réseaux.
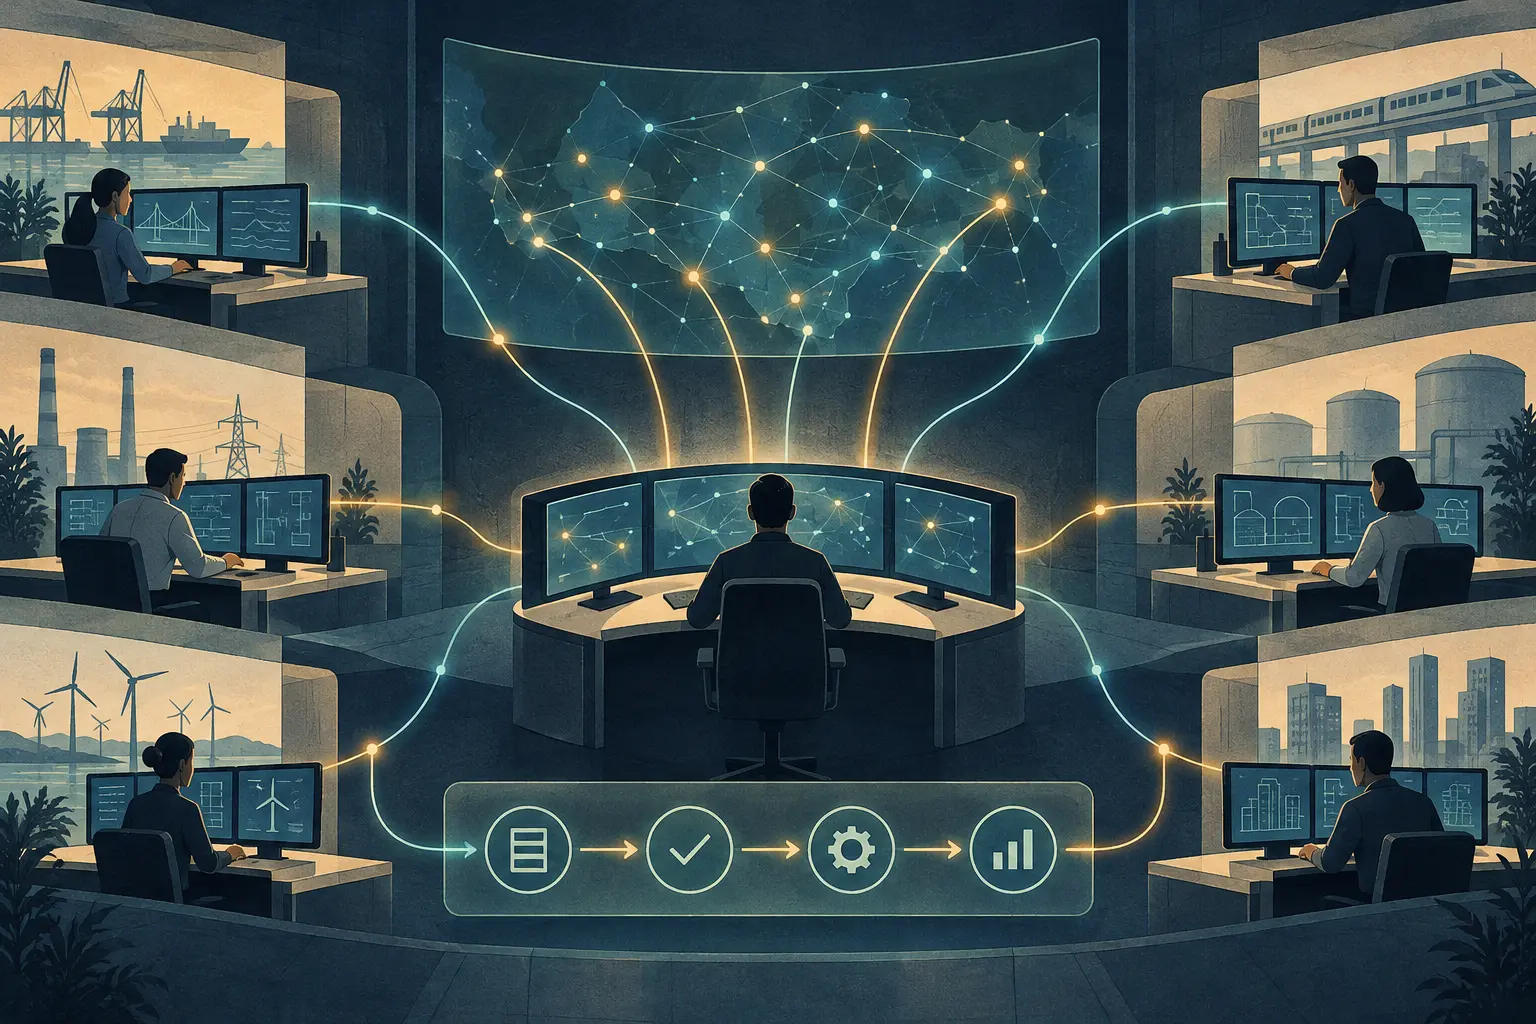
Une image commune change la surface de contrôle
Singapour a lancé sa Cybersecurity Strategy 2026 le 13 octobre. Elle fixe une orientation « à l’échelle de la nation » : protéger les infrastructures critiques, sécuriser l’écosystème numérique plus vaste, se préparer aux risques liés à l’IA et au quantique, renforcer les partenariats internationaux et développer les compétences ainsi que la main-d’œuvre spécialisée. Le lancement établit une ambition politique, pas un bilan de résultats.
Le même jour, la Cyber Security Agency of Singapore (CSA) a présenté l’évolution du National Cybersecurity Command Centre, le NC3. Centre opérationnel national de la CSA, il doit réunir des renseignements de sources diverses afin d’améliorer la situation cyber nationale et de faciliter la coordination entre administrations et propriétaires d’infrastructures d’information critiques (CII).
L’agence décrit aussi un service national Protective DNS qui bloque des domaines connus comme malveillants au titre de l’Online Criminal Harms Act, avec des garanties ; une meilleure visibilité des actifs exposés sur Internet ; et l’installation progressive de systèmes de détection chez certains propriétaires de CII. Des systèmes assistés par l’IA doivent aider à suivre les incidents, produire des évaluations opérationnelles et préparer les étapes suivantes. La CSA précise que les capacités continueront d’évoluer.
La nuance est importante : la notion d’« image nationale » peut évoquer une centralisation du commandement. Or l’annonce publique présente plutôt un dispositif de coordination qui complète les efforts des propriétaires de CII. La présentation de la Cybersecurity Act rappelle que ces propriétaires demeurent responsables de la cybersécurité et de la résilience de leurs infrastructures, y compris lorsqu’ils adoptent le cloud ou d’autres modèles d’exploitation. Une visibilité accrue rend donc la répartition des décisions plus importante, et non moins.
Le renseignement ne choisit pas la réponse de l’opérateur
Un signal de menace n’est pas encore une instruction d’intervention. Il peut être incomplet, périmé, pertinent pour un système mais pas pour un autre, ou suffisamment grave pour justifier une mesure immédiate. Une équipe nationale peut repérer des liens invisibles à un propriétaire isolé ; celui-ci connaît souvent mieux ses dépendances, l’effet d’une coupure sur le service et les voies de reprise sûres. Une bonne chaîne de décision doit conserver ces deux formes de connaissance.
Le Code of Practice 2026 pour les CII fournit le cadre institutionnel de cette responsabilité. Il confie aux conseils d’administration la supervision de la stratégie cyber, des ressources et de l’appétit pour le risque. Les décisions importantes doivent être prises efficacement et à temps. Le Code prévoit aussi un cadre de résilience documenté, réexaminé chaque année, des procès-verbaux et des briefings sur les menaces tous les six mois. Pour les CII existantes, les clauses nouvelles spécifiquement consacrées à la responsabilité du conseil et de la direction ont une échéance de conformité au 29 juillet 2027.
Cette échéance invite à se préparer ; elle n’efface pas les responsabilités.
Le texte prévoit d’autres échéances distinctes pour certaines obligations de détection, d’exercice, de gestion des actifs et de systèmes interconnectés. Il précise que les dispositions non recensées dans son tableau ne sont pas de nouvelles obligations et doivent être respectées depuis sa date d’effet. La question utile n’est donc pas de savoir si le tableau central voit tout. Il faut pouvoir montrer ce que le signal signifiait pour l’opérateur, qui a accepté le risque, qui a agi et ce qui s’est produit ensuite.
Relier les actions dans un registre protégé
Un registre opérationnel pourrait relier chaque recommandation à sa source et à son heure, à une appréciation de la confiance dans les preuves, au propriétaire et au périmètre concernés, à l’agent qui recommande, à l’autorité qui approuve ou ordonne, à l’accusé de réception de l’opérateur, à la mesure exécutée et au résultat observé. Si l’opérateur s’écarte de la recommandation, la raison et l’auteur de la décision devraient rester accessibles aux personnes habilitées. Une correction, un faux positif ou une nouvelle évaluation devrait s’ajouter à l’historique, sans effacer silencieusement la décision initiale.
Il s’agit d’une proposition de conception, non de l’affirmation que Singapour serait dépourvu de registres. Les documents publics consultés ne décrivent pas de journal commun de bout en bout et ne publient pas de taux comparables de détection, de confinement, d’annulation ou de correction. Ils ne devraient pas non plus exposer les renseignements privilégiés, les inventaires d’actifs vulnérables, la topologie des CII ni des éléments utiles à un attaquant.
Le détail peut rester protégé ; un bilan extérieur pourrait présenter des mesures agrégées — délai d’accusé de réception, de décision et de confinement, corrections et revues post-incident — avec des définitions et des précautions de divulgation.
Le Protective DNS illustre l’intérêt d’une voie de correction. Le blocage d’un domaine connu comme malveillant peut limiter l’exposition ; la CSA indique que la mesure repose sur l’OCHA et comporte des garanties. Cela ne prouve ni qu’un blocage précis ait été erroné ni qu’une garantie ait échoué. Cela montre qu’une décision produit des effets pour des services et leurs utilisateurs. Un processus durable doit permettre à une partie autorisée de contester une classification, d’examiner les éléments, de rétablir l’accès si nécessaire et de conserver la justification de la décision initiale.
La même exigence vaut pour les priorités de remédiation et les évaluations assistées par IA : l’avis conserve sa provenance, et l’on peut identifier la personne qui décide lorsqu’un service essentiel est concerné.
Les instructions de déclaration d’incident offrent une autre horloge, dont le champ doit rester précis. Pour les CII détenues par leur fournisseur, certaines étapes prévoient un signalement verbal dans les deux heures suivant la prise de connaissance, des renseignements complémentaires sous 72 heures, puis un rapport final dans les 30 jours suivant ces compléments. Les instructions distinguent les infrastructures détenues par des tiers et les prestataires désignés. Ces délais permettent de vérifier la circulation des informations, pas à eux seuls la qualité d’une décision ou la sûreté du rétablissement.
La stratégie singapourienne cherche à faire intervenir la coordination plus tôt dans le cycle de la menace. Elle renforcera la résilience si la visibilité centrale et l’autorité locale se rejoignent dans un registre attribuable, sécurisé et corrigeable. L’image nationale doit rendre l’action coordonnée possible ; la trace doit montrer qui a agi, sur quels éléments, sous quelle autorité et avec quel contrôle après l’urgence.
Sources
- CSA — Lancement de la Cybersecurity Strategy 2026
- CSA — Renforcement du NC3
- Code of Practice 2026 pour les infrastructures d’information critiques
- CSA — Présentation de la Cybersecurity Act
- CSA — Formulaires et consignes de signalement
- CSA — Discours d’ouverture de la Singapore International Cyber Week
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance