
Resumen
- La estrategia de 2026 y el refuerzo del NC3 buscan mejorar la detección temprana y la respuesta coordinada, aunque las propias comunicaciones oficiales describen capacidades en distintas fases de desarrollo.
- Una imagen nacional de la amenaza solo mejora la coordinación si se puede reconstruir el paso de la señal a la recomendación, la autorización, la actuación del operador y la corrección, sin exponer detalles sensibles de la infraestructura.
Una visión compartida también distribuye decisiones
Singapur presentó su Cybersecurity Strategy 2026 el 13 de octubre. El documento fija una orientación de alcance nacional: proteger la infraestructura crítica, asegurar el ecosistema digital más amplio, prepararse para riesgos de IA y computación cuántica, profundizar alianzas internacionales y desarrollar capacidades y profesionales. El anuncio confirma prioridades; no acredita por sí solo resultados de ejecución.
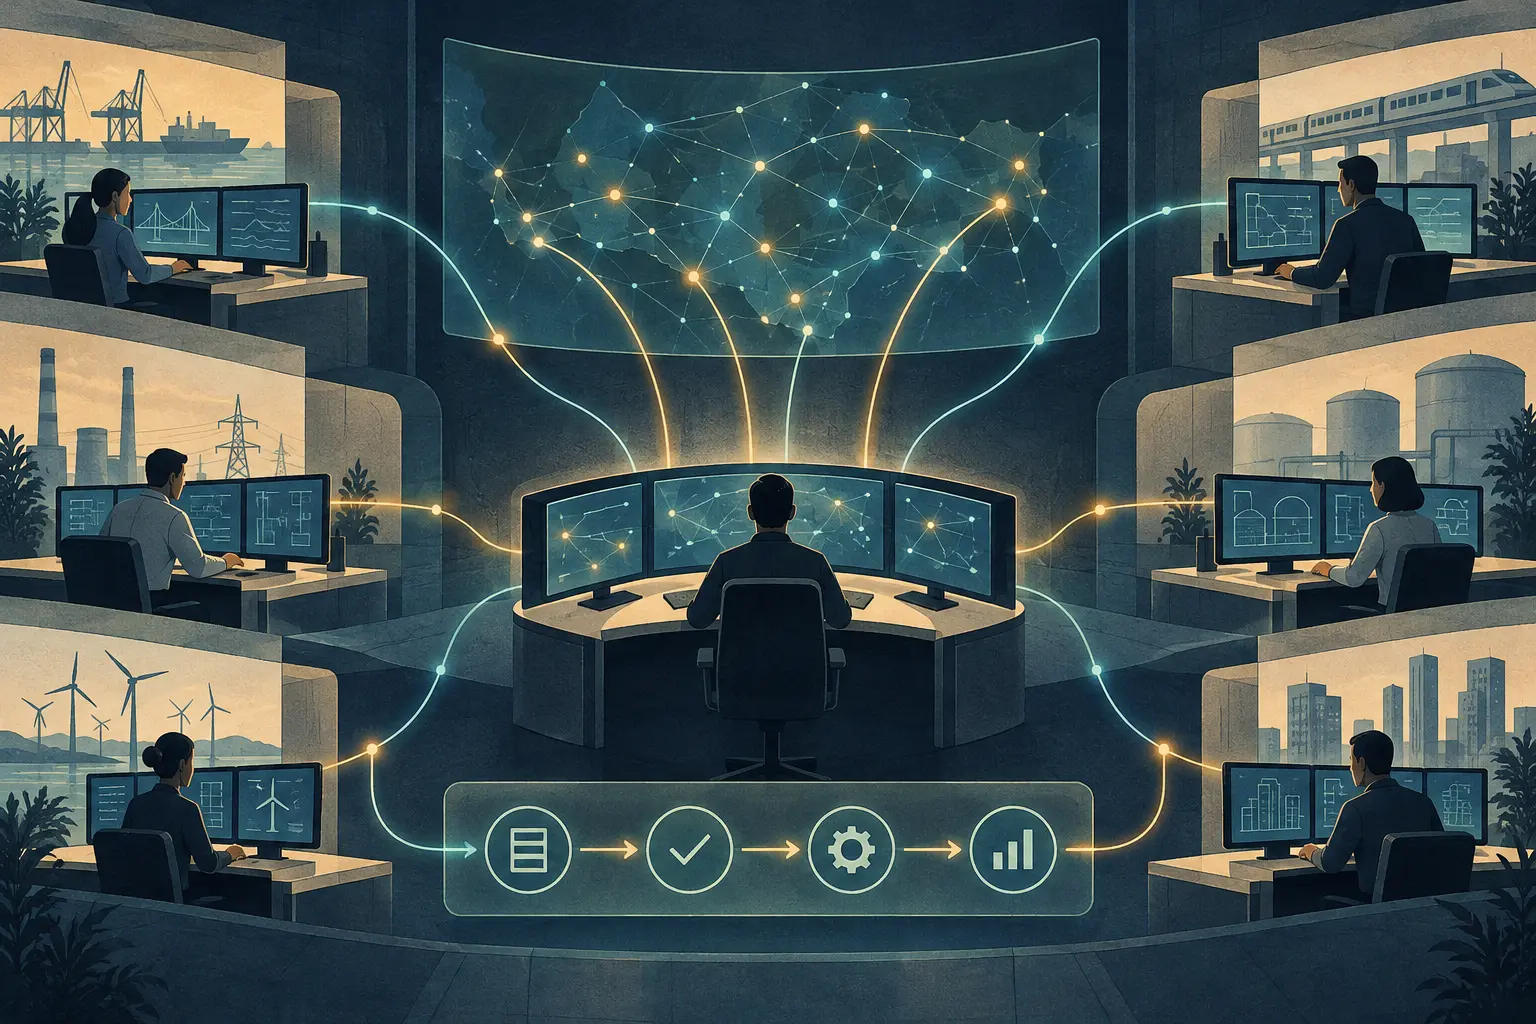
Ese mismo día, la Cyber Security Agency of Singapore (CSA) explicó la ampliación del National Cybersecurity Command Centre, NC3. Es el centro operativo nacional de la CSA y debe fusionar inteligencia de varias fuentes para producir una visión más completa de las amenazas y facilitar operaciones coordinadas.
La agencia también describió un servicio nacional Protective DNS para bloquear dominios maliciosos conocidos bajo el Online Criminal Harms Act, con salvaguardas; mayor visibilidad sobre activos de CII expuestos a Internet; sistemas de detección desarrollados por CSIT que se instalan progresivamente en algunos propietarios; y herramientas con IA para seguir incidentes, preparar evaluaciones operativas y planificar siguientes pasos. CSA afirma que las capacidades seguirán desarrollándose.
La palabra «nacional» puede sugerir que el centro pasa a dirigir todos los sistemas. La comunicación oficial define otra relación: NC3 complementa los esfuerzos de los propietarios de infraestructura crítica de información (CII). La explicación de la Cybersecurity Act dice que esos propietarios siguen siendo responsables de la ciberseguridad y resiliencia de sus sistemas incluso al adoptar la nube u otros modelos de explotación. Por eso, una visibilidad común hace más importante aclarar quién decide.
Una alerta no es una orden de intervención
Una señal puede estar incompleta, haber quedado obsoleta o afectar de forma distinta a dos sistemas. Una amenaza puede justificar el aislamiento inmediato de un activo; también puede exigir primero comprender las dependencias y los efectos sobre el servicio. El equipo nacional puede detectar relaciones que un operador aislado no ve. El propietario conoce mejor su arquitectura, los servicios que dependen de ella y las vías de recuperación. Un diseño de decisión debe conservar ambas perspectivas.
El Code of Practice 2026 para las CII ofrece un marco concreto. Asigna a los consejos de administración la supervisión de la estrategia, los recursos y la tolerancia al riesgo; exige que las decisiones materiales sean eficaces y oportunas; y prevé un marco de resiliencia documentado, una revisión anual, actas y sesiones informativas sobre amenazas cada seis meses. Para las CII existentes, las nuevas cláusulas señaladas de responsabilidad del consejo y la alta dirección tienen como fecha de cumplimiento el 29 de julio de 2027. Esa fecha da tiempo para prepararse; no elimina la responsabilidad.
El Código establece otras fechas para cláusulas específicas de detección, ejercicios, gestión de activos y sistemas interconectados, además de una fecha distinta para determinadas certificaciones Cyber Trust Mark. Aclara que las disposiciones no incluidas en la tabla de cumplimiento no son nuevos requisitos y deben cumplirse desde la fecha de entrada en vigor. El criterio útil no es si el tablero central lo ve todo, sino si el operador puede explicar qué significaba allí la señal, quién aceptó el riesgo, quién actuó y cuál fue el resultado.
Registrar la cadena sin publicar secretos operativos
Un registro de acción podría vincular cada recomendación con su fuente y hora, una valoración de la confianza en la evidencia, el propietario y el alcance afectados, quién recomienda, qué autoridad aprueba o dirige, cuándo acusa recibo el operador, qué medida adopta y qué resultado observa. Si el propietario se aparta de la recomendación, la razón y el responsable de esa decisión deben quedar disponibles para una revisión autorizada. Una corrección, un falso positivo o una nueva evaluación se añadiría al historial, en vez de sobrescribir sin rastro la decisión anterior.
Es una propuesta de diseño, no una afirmación de que Singapur carezca de registros. Los materiales públicos consultados no describen un registro común de principio a fin ni publican cifras comparables sobre detección, contención, reversión y corrección. Tampoco sería prudente revelar inteligencia privilegiada, inventarios de activos expuestos, topología de CII o detalles que faciliten ataques. El registro operativo puede permanecer restringido y un informe público limitarse a datos agregados sobre tiempos de acuse, decisión y contención, correcciones y revisiones posteriores, con definiciones claras y controles de divulgación.
Protective DNS muestra por qué importa la corrección. Bloquear un dominio conocido como malicioso puede reducir la exposición; CSA señala que la medida se apoya en el OCHA e incluye salvaguardas. Eso no prueba que haya ocurrido un bloqueo incorrecto ni que una salvaguarda haya fallado. Sí identifica una medida que afecta a personas y servicios. El procedimiento debería permitir que una parte autorizada cuestione una clasificación, examine la evidencia, restablezca el acceso cuando corresponda y conserve el motivo original del bloqueo.
La misma lógica vale para las prioridades de corrección de vulnerabilidades y para las evaluaciones asistidas por IA: la recomendación debe conservar su procedencia y, cuando haya consecuencias para un servicio, debe poder identificarse quién decidió actuar.
Las instrucciones de notificación de incidentes ofrecen otro reloj, con un ámbito concreto. Para CII propiedad del proveedor, las etapas enumeradas incluyen aviso verbal dentro de dos horas desde que se conoce el incidente, información complementaria en 72 horas e informe final dentro de los 30 días posteriores a esa entrega. Hay instrucciones separadas para CII de terceros y proveedores designados. Estos plazos sirven para observar el flujo de información; no miden por sí solos si la decisión fue correcta o si el servicio se recuperó de forma segura.
La estrategia desplaza la coordinación hacia etapas más tempranas de la amenaza. Será más resiliente si la visibilidad central y la autoridad local quedan enlazadas en un registro seguro, atribuible y corregible. La imagen nacional debe facilitar la acción conjunta; el rastro de decisiones debe dejar claro quién actuó, con qué evidencia, bajo qué autoridad y cómo se revisó la decisión una vez pasada la urgencia.
Fuentes
- CSA — Lanzamiento de la Cybersecurity Strategy 2026
- CSA — Refuerzo del NC3
- Code of Practice 2026 para infraestructuras críticas de información
- CSA — Información sobre la Cybersecurity Act
- CSA — Formularios e instrucciones para notificar incidentes
- CSA — Discurso de apertura de la Singapore International Cyber Week
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance