
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Dossier
Vingt et un champs, vingt valeurs : le remède CrowdStrike est à moitié arithmétique, à moitié déplacement
Un paramètre non renseigné a transformé une poussée de contenu de routine en panne de démarrage à l’échelle des parcs. Le remède referme une brèche de test — et déplace discrètement le devoir de tester, de déployer par étapes, de surveiller et de rétablir vers ceux qui ont acheté…

Entreprises services cloud mondiales
Ivanti : le scanner maison a dit « propre », sa notice dit autre chose
Il n'a pas fallu de fuite pour établir la limite de l'Integrity Checker Tool. L'éditeur l'a écrite lui-même, dans l'article de base de connaissances qu'il tient à jour pour CVE-2023-46805 et CVE-2024-21887 sur Ivanti Connect Secure et Ivanti Policy Secure. La phrase à relire deux…

Dossier
DigiCert s’est donné 24 heures, puis cinq jours de plus
Un underscore oublié dans sa propre validation de domaine a allumé un compte à rebours de 24 heures. La partie qui devait s’y conformer l’a ensuite recalculé, s’est accordé 120 heures supplémentaires, et signe la seule chronologie disponible.
IETF
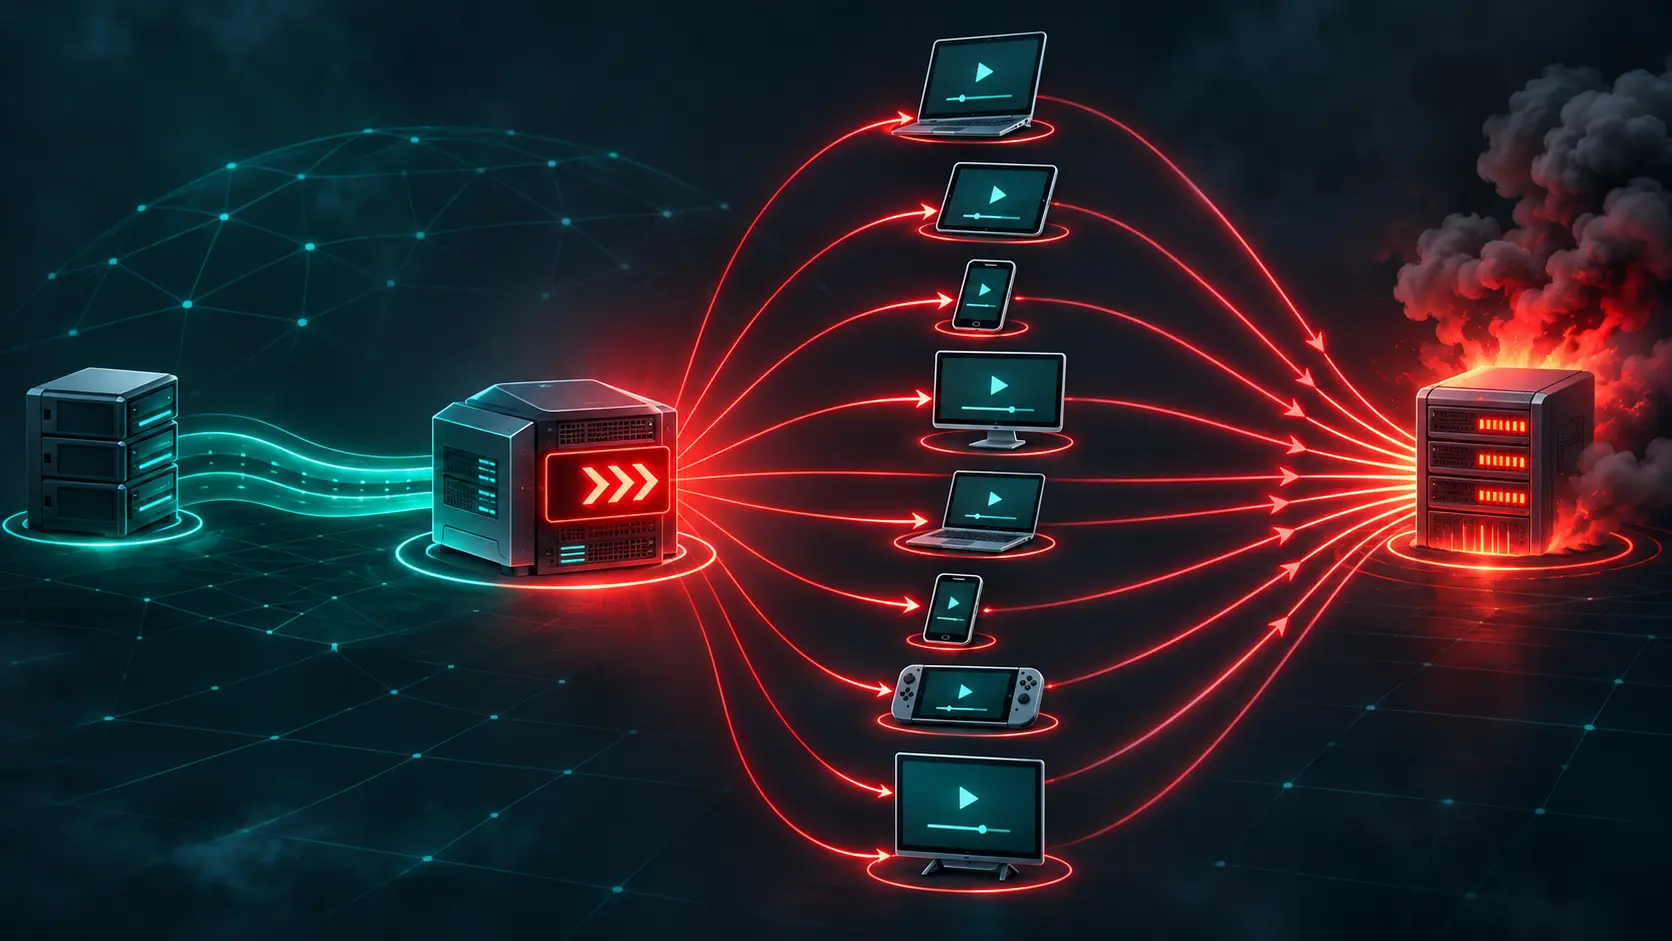
GOAWAY peut envoyer le public d’un relais vers votre serveur
Un relais Media over QUIC sait indiquer à ses clients où reprendre leur session. La révision de novembre décrit le cas où cette adresse appartient à un tiers qui n’a rien demandé.
Créateurs
Pour Barry O’Donovan, la CRA distingue les produits, pas les équipes
À RIPE 93, le développeur d’INEX a expliqué qu’une même organisation peut avoir deux rôles au titre de la Cyber Resilience Act, selon le produit. Pour les opérateurs, ce choix détermine qui prend en charge la sécurité en amont.
Dirigeants
Darren Kara ouvre des relais DNS. Il doit laisser les visiteurs hors du carnet.
Quad9 déploie de nouveaux points de présence avec une petite équipe. Chaque relais ajoute du travail d'exploitation, mais l'adresse qui permet de répondre à une personne ne doit pas devenir la mémoire permanente du service.
IETF
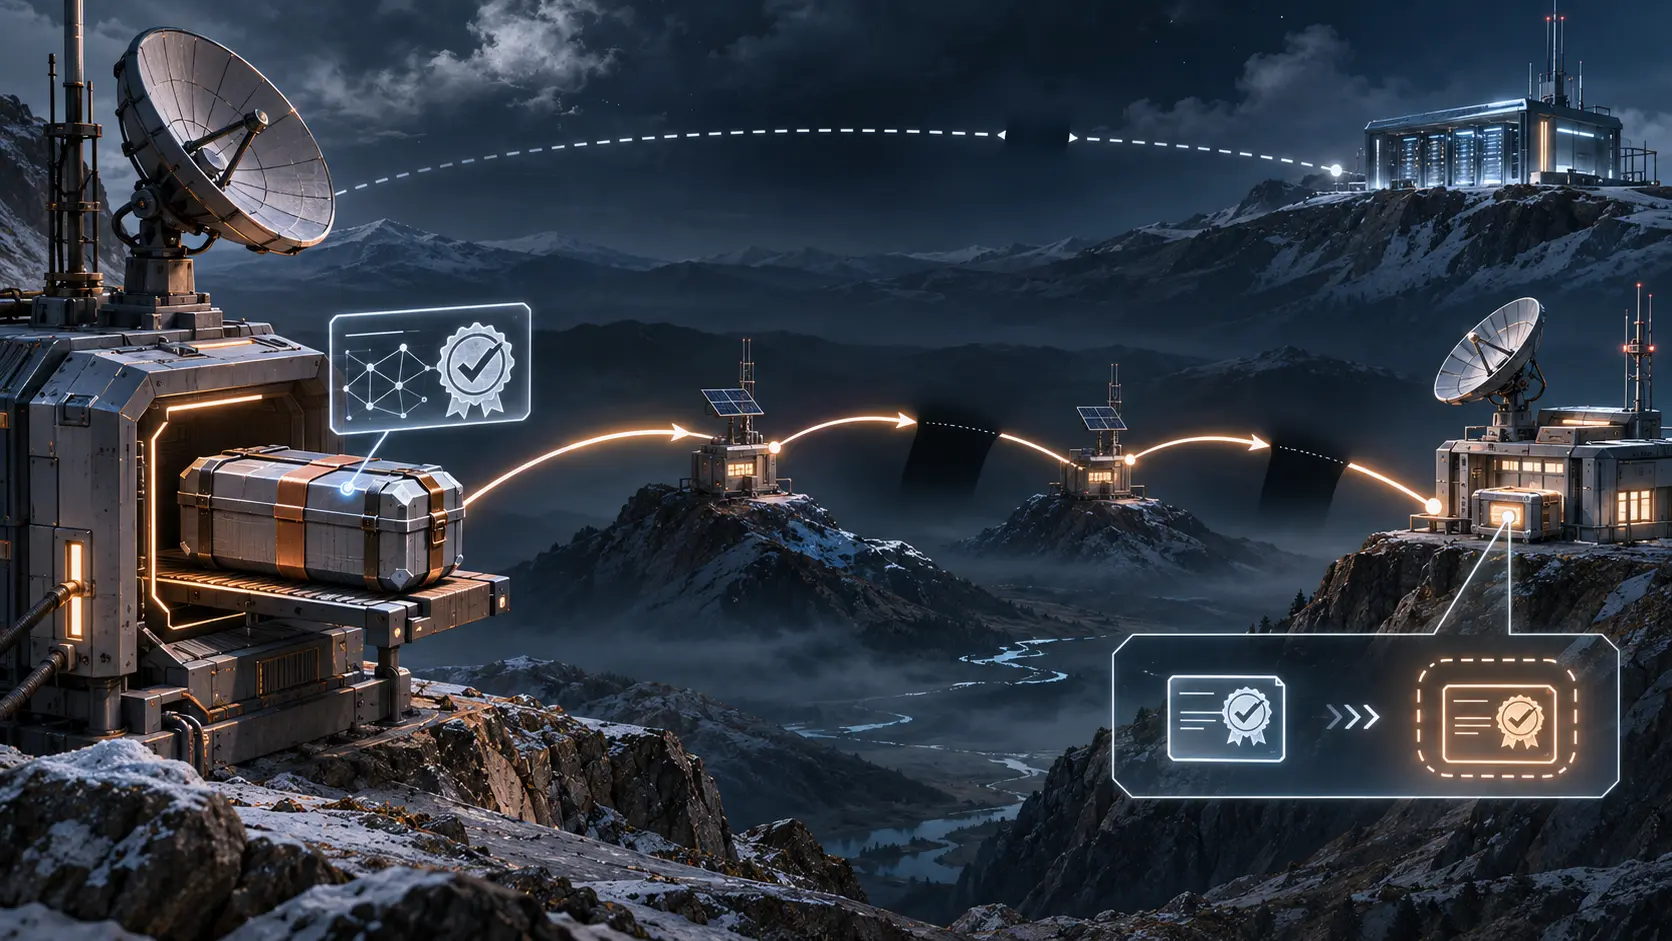
Le paquet est arrivé. Le serveur de révocation, non.
Un message signé peut traverser une coupure; la question posée au serveur de statut du certificat reste bloquée. La nouvelle section du projet BPSec COSE place ce choix entre l’autorité de certification et le vérificateur.
IETF
Le chargeur a toute la machine. La mise à jour doit la partager.
Une signature post-quantique peut passer sans peine au démarrage et peser lourd pendant que l’appareil travaille. Le projet PQUIP de l’IETF met ce choix de calendrier au cœur de l’achat.
IETF
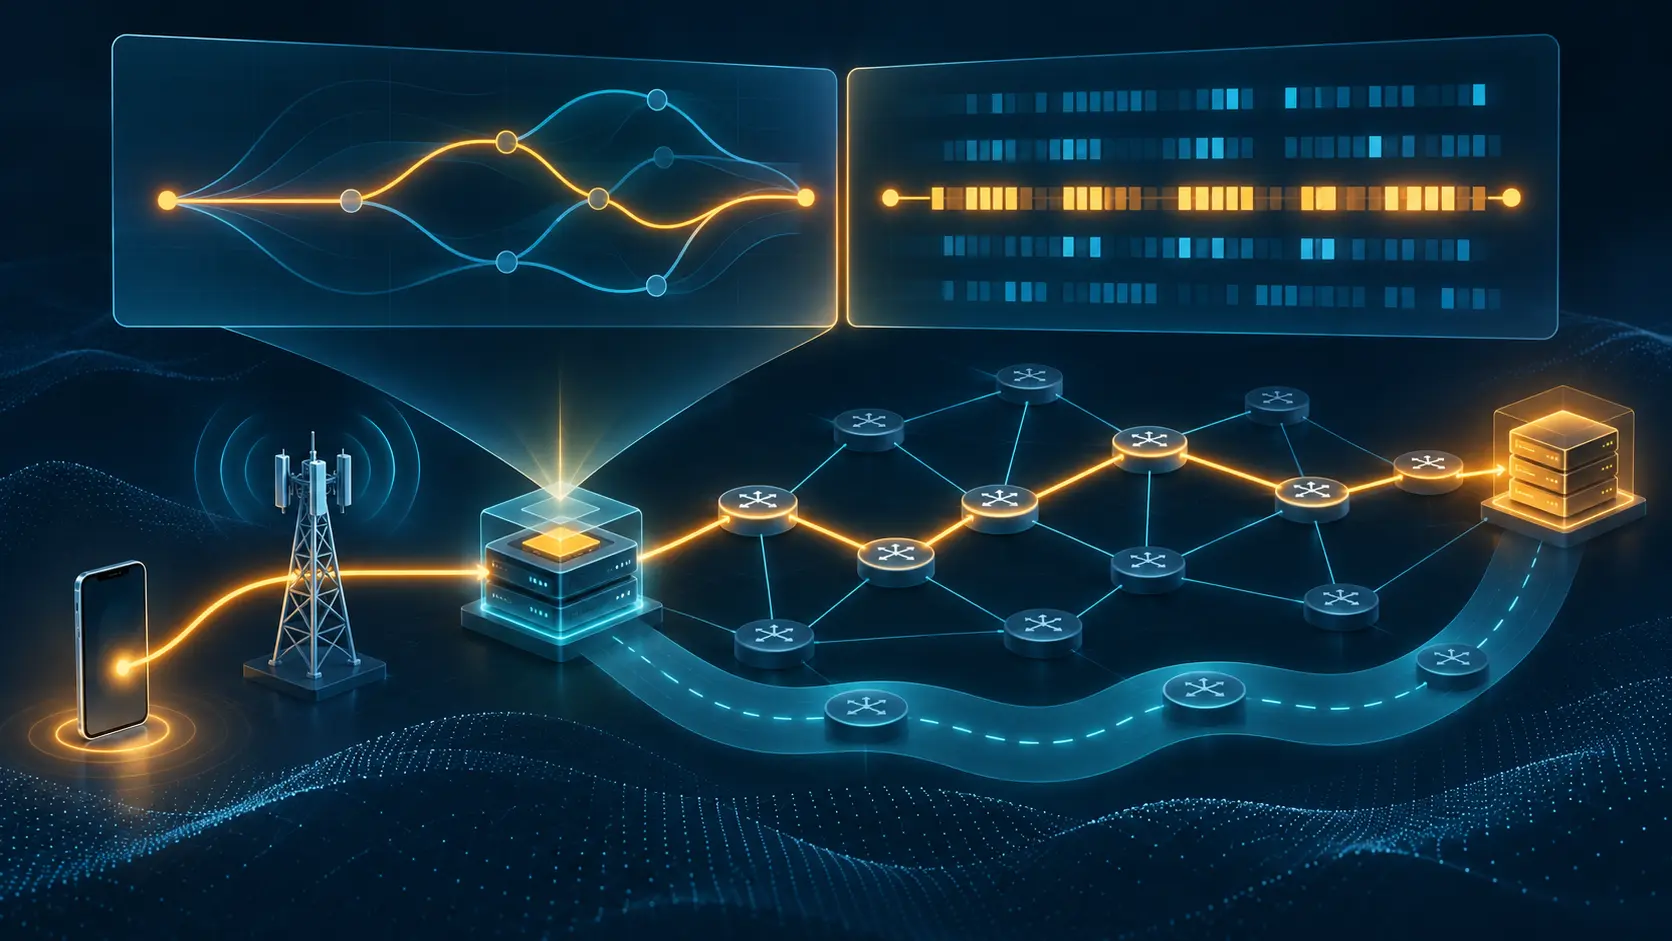
Une session mobile prend sa propre route. Deux projets IETF tiennent la carte.
La nouvelle version du projet MUP transforme une session mobile en route plus précise qu'un chemin VPN ordinaire. Le document DMM fixe le comportement du contrôleur et des routeurs de bordure; un projet BESS séparé fixe les octets BGP. Si une route se retrouve dans la mauvaise…
IETF
Huit suites MLS changent la clé quantique, mais gardent l’ancienne signature
Le projet IETF pour la messagerie de groupe aligne onze suites cryptographiques. Huit protègent l’échange de clés avec ML-KEM ou un assemblage hybride, tout en confiant la signature à Ed25519 ou ECDSA. Trois vont jusqu’à ML-DSA. La révision de novembre décrit désormais le risque…
IETF
Deux équipes certificats, un seul nom DNS : l’IETF ouvre une seconde porte
Une entreprise peut répartir le même domaine entre deux clouds, puis découvrir que ses équipes se disputent un seul alias DNS pour obtenir leurs certificats. Le projet `dns-account-01` donne une adresse de validation à chaque compte ACME. En échange, l’URL de ce compte devient…
IETF
L'appel passe. Le certificat concurrent attend encore son contrôleur
La transparence des certificats téléphoniques promet une vérification rapide: le certificat apporte déjà le reçu signé du journal. Reste une autre tâche, moins instantanée. Quelqu'un doit repérer qu'un second certificat revendique le même numéro pour un autre organisme, puis…
Histoire d'Internet
CVE a baptisé 321 problèmes. Les réparations se trouvaient ailleurs.
En septembre 1999, CVE a rendu publique une première liste de 321 entrées. Le projet ne proposait pas 321 correctifs: il permettait à des scanners, des bulletins de sécurité et des éditeurs de logiciels de reconnaître le même problème sous leurs appellations concurrentes. Un nom…
Dossier
Treize États ont rejoint l’alerte cyber européenne. Ses deux premiers centres restaient muets.
Une alerte transfrontalière vaut le temps qu’elle gagne. L’Union européenne a rassemblé treize États membres autour de deux premiers centres communs de cybersécurité, ATHENA et ENSOC. Lorsque la Cour des comptes européenne a examiné leur avancement, aucun ne fonctionnait encore.…
Tendances institutionnels Europe et Moyen-Orient
La Finlande affiche « courrier indésirable ». Le restaurant attend toujours votre arrivée.
Depuis le 2 novembre, un SMS professionnel dont l'identité n'est pas validée peut perdre le nom de son expéditeur. L'avertissement protège contre l'usurpation, mais il peut aussi accompagner une vraie réservation.
Histoire d'Internet
TLS 1.3 portait la plaque « 1.2 ». L’alarme tenait dans huit octets.
Le protocole de sécurité le plus récent se présentait sous un ancien numéro. Dans une négociation TLS 1.3, le champ `legacy_version` peut encore afficher `0x0303`, l’identifiant de TLS 1.2; la version réellement choisie figure dans l’extension `supported_versions`. Cette…
Histoire d'Internet
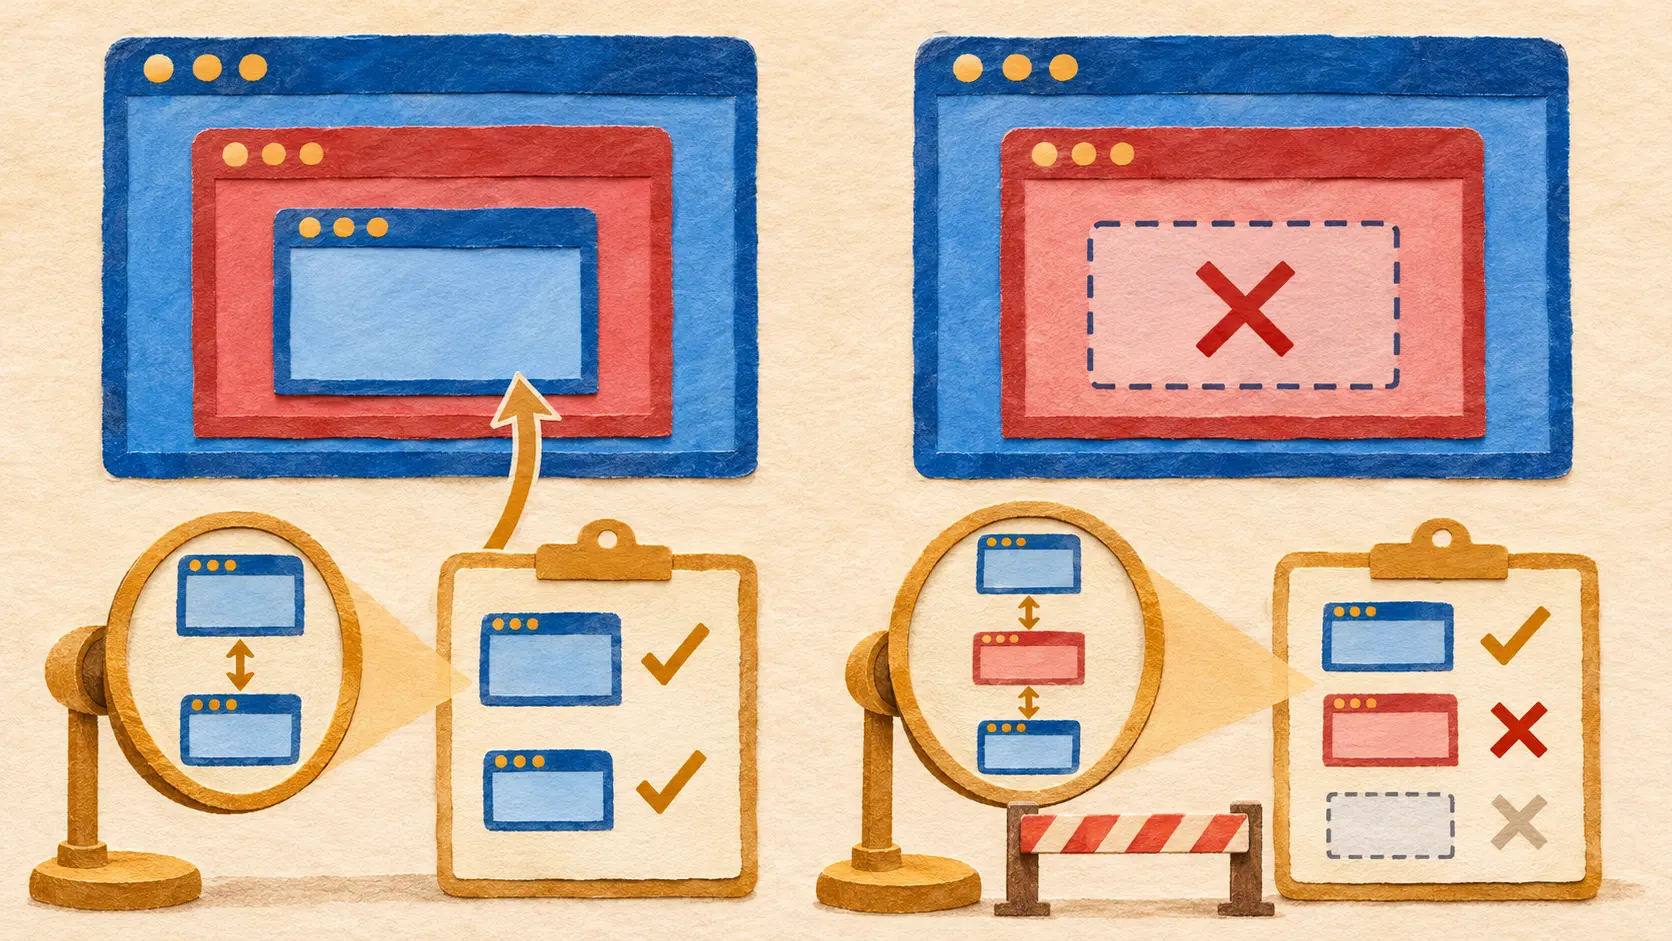
SAMEORIGIN disait oui. Le cadre étranger se cachait au milieu.
Une page protégée retrouvait son origine au sommet. Entre les deux, un cadre étranger passait devant un contrôle trop court.
Histoire d'Internet
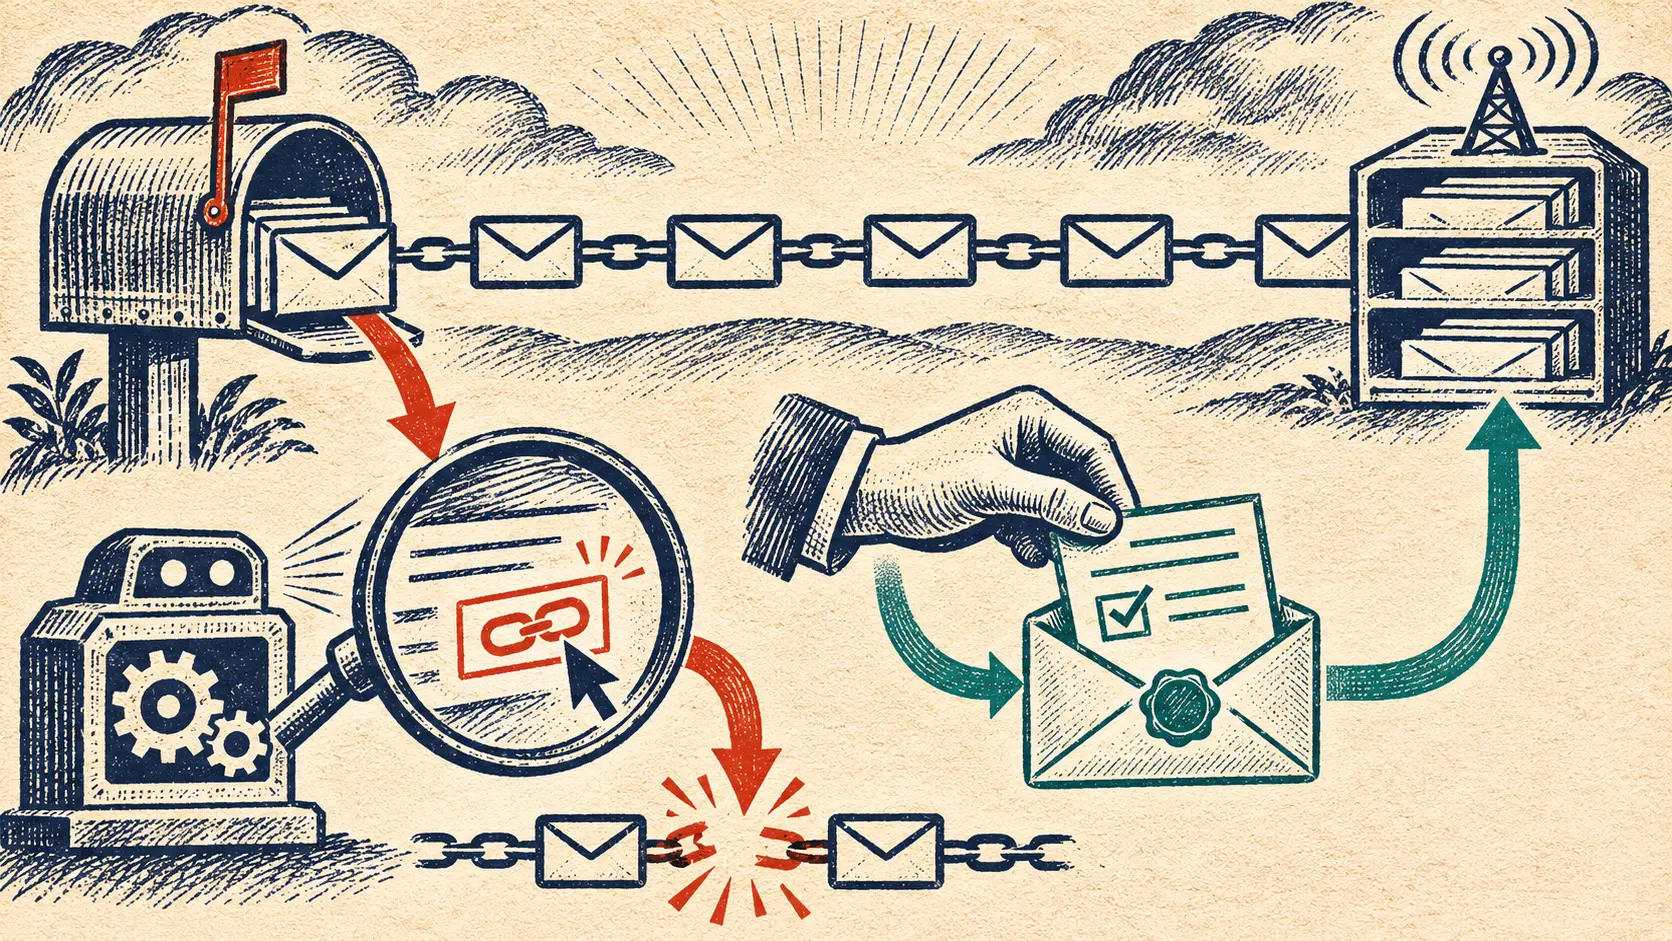
Le filtre antispam a ouvert un lien. La liste a perdu un lecteur.
Un logiciel de sécurité ouvre l’adresse de désabonnement pour examiner un message. Le serveur de la liste prend cette visite pour une demande de départ. Le lecteur n’a rien demandé. En janvier 2017, la [RFC 8058](https://www.rfc-editor.org/rfc/rfc8058.html) a traité cette…
IETF
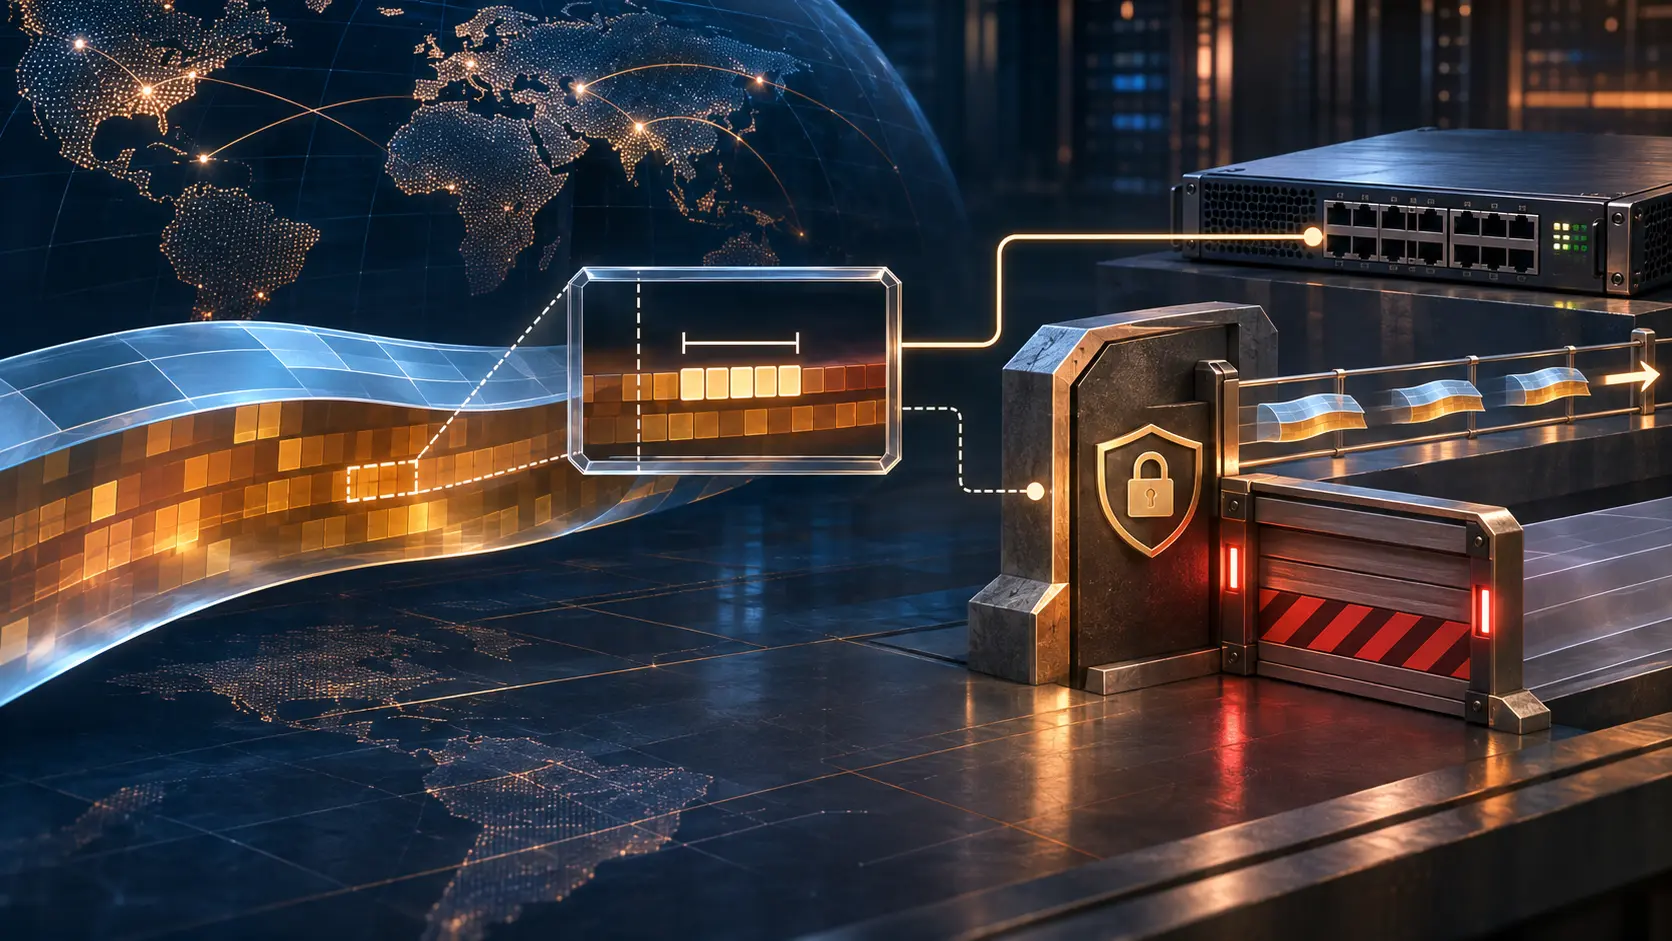
Le filtre BGP lit quelques octets. S'il ne peut pas, il doit tout refuser.
Un projet IETF permet à FlowSpec de chercher une séquence fixe dans le paquet. La précision promise disparaît si l'équipement ignore ce critère et applique quand même l'action prévue.
IETF
Un agent peut discuter du contrat. Pas déplacer le compte bancaire.
Un fournisseur change ses coordonnées bancaires et l'automatisation s'arrête net. Le projet Selo laisse les agents négocier l'accès entre entreprises, puis exige des personnes identifiables quand l'argent doit prendre une autre route.