
الخلاصة
- تستهدف استراتيجية 2026 وتعزيز NC3 تحسين الرصد المبكر وتنسيق الاستجابة الوطنية، لكن الإعلانات الرسمية تصف قدرات ما زالت في مراحل تطوير وتنفيذ مختلفة.
- لا تحسّن الصورة المشتركة التنسيق إلا إذا أمكن إعادة بناء المسار من الإشارة إلى التوصية والتفويض وإجراء المشغّل ثم التصحيح، من دون كشف معلومات حساسة عن البنية التحتية.
الصورة الوطنية توسّع مجال التحكم
أطلقت سنغافورة Cybersecurity Strategy 2026 في 13 أكتوبر. وتطرح الاستراتيجية نهجاً يشمل الدولة كلها: حماية البنية التحتية الحيوية، وتأمين المنظومة الرقمية الأوسع، والاستعداد لمخاطر الذكاء الاصطناعي والحوسبة الكمية، وتعميق الشراكات الدولية، وبناء القدرات والكوادر. يثبت الإعلان اتجاه السياسة وأولوياتها، لا نتائج التنفيذ.
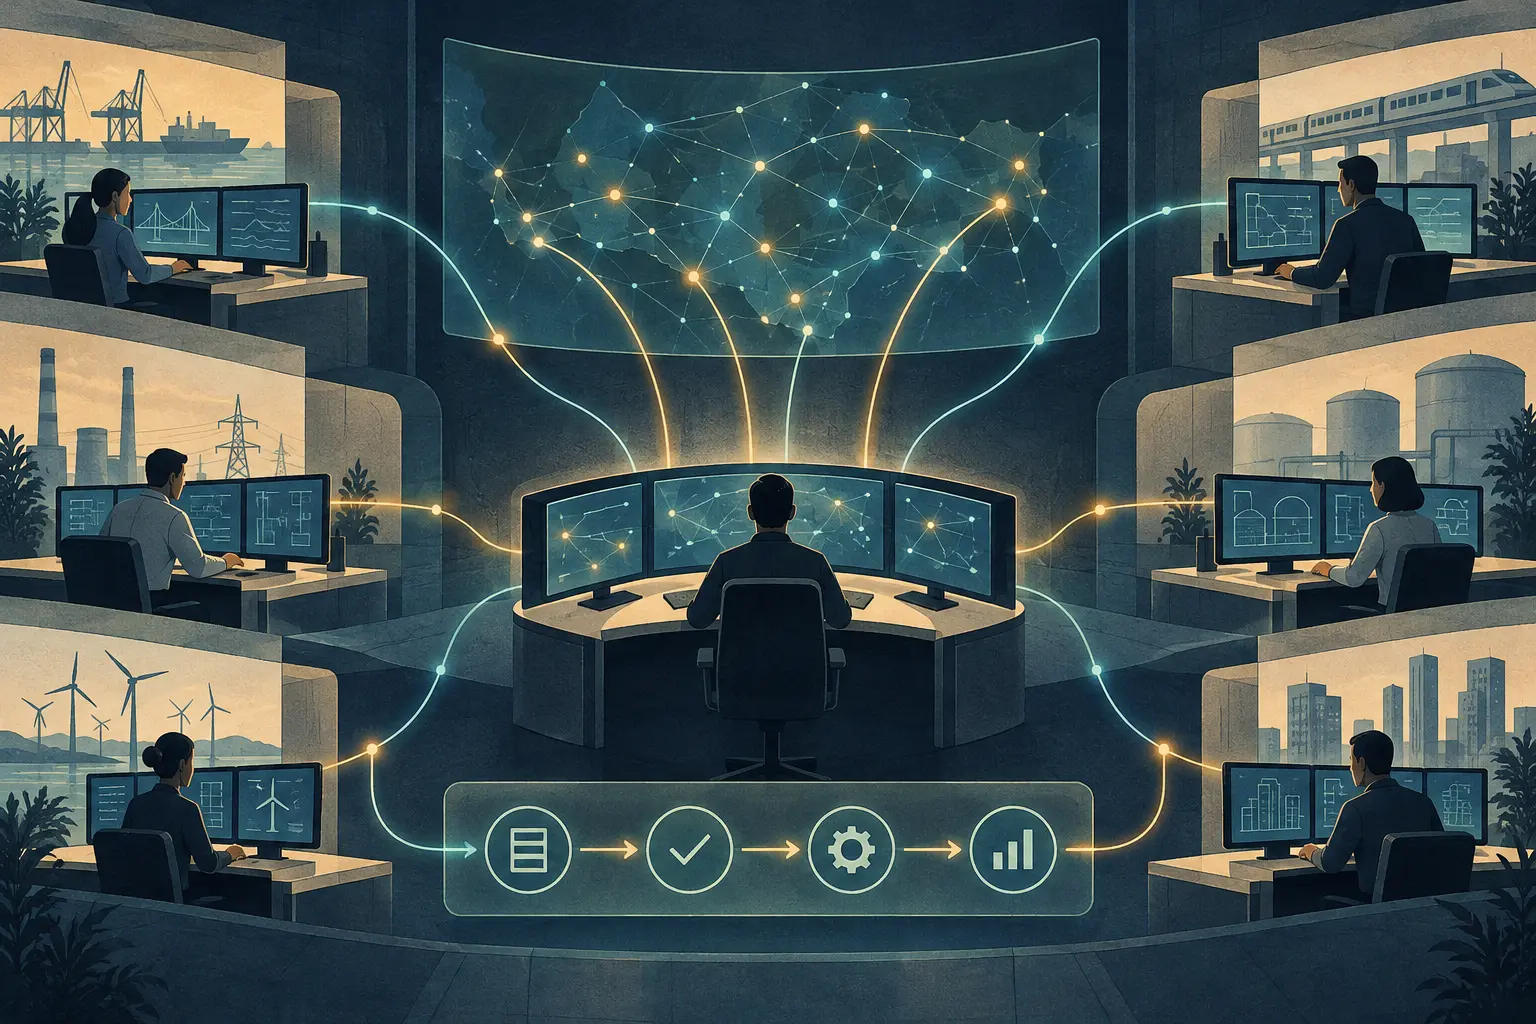
وفي اليوم نفسه، أعلنت Cyber Security Agency of Singapore (CSA) تعزيز National Cybersecurity Command Centre، أو NC3. المركز هو محور العمليات الوطنية للدفاع السيبراني لدى CSA، ومن المخطط أن يجمع معلومات التهديد من مصادر متعددة لتكوين صورة وطنية أشمل وتنسيق العمل بين الجهات الحكومية والجهات المسؤولة عن البنية التحتية الحيوية للمعلومات (CII). كما أعلنت CSA عن خدمة وطنية باسم Protective DNS لحجب النطاقات المعروفة بأنها ضارة بموجب Online Criminal Harms Act، مع وجود ضمانات؛ وعن تحسين الرؤية للأصول المتصلة بالإنترنت لدى الجهات المالكة لـ CII؛ وعن التثبيت التدريجي لأنظمة كشف طورتها Centre for Strategic Infocomm Technologies لدى جهات مختارة.
وستساعد أنظمة مدعومة بالذكاء الاصطناعي في متابعة الحوادث وإعداد تقييمات تشغيلية والتخطيط للخطوات التالية. وتقول CSA إن هذه القدرات ستواصل التطور.
قد توحي عبارة «الصورة الوطنية» بأن مركزاً واحداً سيتولى قيادة جميع الأنظمة. لكن الإعلان يصف NC3 بأنه يكمل جهود كل جهة مسؤولة عن CII. وتوضح صفحة Cybersecurity Act أن هذه الجهات تظل مسؤولة عن الأمن السيبراني والمرونة في بنيتها التحتية حتى مع استخدام الحوسبة السحابية أو نماذج تشغيل أخرى. لذا تجعل زيادة الرؤية تحديد صاحب القرار وصلاحيته أكثر أهمية.
جمع المعلومات لا يحدد الإجراء المناسب
إشارة التهديد ليست أمراً تنفيذياً. فقد تكون ناقصة أو قديمة، أو تنطبق على نظام دون آخر. وقد تستدعي الحالة عزل أصل فوراً، بينما يتطلب موقف آخر فهماً مسبقاً للتبعيات ولأثر الإجراء على الخدمة. يستطيع الفريق الوطني رصد علاقات لا يراها مشغّل منفرد؛ أما الجهة المحلية فتعرف بنيتها والخدمات المتأثرة وسبل الاستعادة الآمنة. وينبغي لسلسلة القرار أن تحفظ النوعين من المعرفة.
يوفر Cybersecurity Code of Practice 2026 للبنية التحتية الحيوية إطاراً مؤسسياً لهذه المسؤولية. فهو يطلب من مجالس الإدارة الإشراف على الاستراتيجية والموارد المناسبة ومستوى تقبّل المخاطر، وأن تكون القرارات الجوهرية فعالة وفي وقتها. كما ينص على إطار مرونة موثق ومراجع سنوياً، ومحاضر اجتماعات، وإحاطات بالتهديدات كل ستة أشهر. وبالنسبة إلى الجهات المالكة القائمة لـ CII، حُدد 29 يوليو 2027 موعداً للامتثال لأحكام جديدة بعينها تتعلق بمساءلة مجلس الإدارة ومسؤولية الإدارة العليا. يتيح الموعد الاستعداد ولا يلغي المسؤولية.
ويحدد القانون مواعيد أخرى لأحكام محددة في الكشف والتمارين وإدارة الأصول والأنظمة المترابطة، وموعداً منفصلاً لبعض متطلبات Cyber Trust Mark. وتوضح الصفحة الثالثة أن الأحكام غير المدرجة في جدول الامتثال ليست متطلبات جديدة، وينبغي الالتزام بها منذ تاريخ النفاذ. لذلك لا يتمثل سؤال الحوكمة في اكتمال لوحة القيادة المركزية وحده؛ بل في قدرة المشغّل على توضيح معنى الإشارة محلياً، ومن قبل المخاطر، ومن تصرف، وما النتيجة.
سجلّ محمي للأفعال ومؤشرات عامة آمنة
يمكن للسجل التشغيلي أن يربط كل توصية بمصدرها وتوقيتها، وتقدير الثقة في الأدلة، والجهة المالكة والنطاق المتأثر، والشخص الذي أوصى بالإجراء، والسلطة التي وافقت عليه أو أمرت به، وإقرار المشغّل بالاستلام، والإجراء المنفذ والنتيجة المرصودة. وإذا خالف المشغّل التوصية، فينبغي أن يتمكن المراجع المخوّل من معرفة السبب وصاحب القرار. ويجب إضافة التصحيح أو الإيجابية الكاذبة أو التقييم المعدل إلى سجلّ الأحداث، بدلاً من محو القرار الأول بصمت.
هذا اقتراح تصميمي، وليس ادعاءً بأن سنغافورة لا تحتفظ بسجلات. فالمواد العامة التي راجعتها لا تصف سجلاً مشتركاً يغطي القرار من بدايته إلى مراجعته، ولا تنشر معدلات قابلة للمقارنة للكشف والاحتواء والتراجع والتصحيح. كما لا ينبغي لتقرير عام كشف معلومات تهديد سرية أو قوائم الأصول المكشوفة أو طوبولوجيا CII أو تفاصيل تساعد المهاجم. يمكن أن تبقى التفاصيل في أنظمة تشغيل محمية، بينما ينشر تقرير خارجي أرقاماً مجمعة عن زمن الإقرار والاستجابة والاحتواء وتواتر التصحيح وإتمام المراجعة اللاحقة، مع بيان التعريفات وضوابط الإفصاح.
توضح Protective DNS أهمية وجود مسار للتصحيح. يمكن لحجب نطاق معروف بالضرر تقليل التعرض؛ وتقول CSA إن الإجراء مستند إلى OCHA وتحيط به ضمانات. لا يثبت ذلك أن حجباً بعينه كان خاطئاً أو أن ضمانة فشلت. لكنه يبيّن أن القرار قد يؤثر في المستخدمين والخدمات. لذا ينبغي أن تسمح العملية لجهة مخوّلة بالطعن في تصنيف نطاق، وفحص الأدلة، وإعادة الوصول عند الاقتضاء، مع حفظ سبب الإجراء الأصلي. وينطبق المبدأ نفسه على أولويات معالجة الثغرات والتقييمات المدعومة بالذكاء الاصطناعي: يجب حفظ مصدر التوصية وتحديد الشخص الذي اتخذ القرار النهائي عندما تمس الخطوة خدمة أساسية.
تعطي تعليمات الإبلاغ عن الحوادث مؤشراً زمنياً آخر، لكن ينبغي التمييز بين نطاقاتها. بالنسبة إلى CII المملوكة لمقدم الخدمة، تشمل الخطوات إخطاراً شفهياً خلال ساعتين من العلم بالحادث، وتفاصيل إضافية خلال 72 ساعة، وتقريراً نهائياً خلال 30 يوماً من تقديم التفاصيل التكميلية. وهناك تعليمات منفصلة للبنية المملوكة لطرف ثالث ولمقدمي الخدمات المعينين. تساعد هذه المواعيد في قياس تدفق الإبلاغ، لكنها لا تثبت وحدها جودة القرار أو سلامة استعادة الخدمة.
تنقل الاستراتيجية التنسيق إلى مرحلة أبكر من دورة التهديد. وقد يعزز ذلك المرونة إذا التقت الرؤية المركزية والصلاحية المحلية في سجل آمن، منسوب إلى أصحابه وقابل للتصحيح. ينبغي للصورة الوطنية أن تتيح العمل المشترك؛ أما سجل القرار فيوضح من تصرف، وبأي دليل وصلاحية، وكيف جرت المراجعة بعد انقضاء الاستعجال.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات