
Zusammenfassung
- Strategie und Ausbau des NC3 sollen Bedrohungen früher erkennbar machen und die Reaktion landesweit koordinieren. Die offiziellen Mitteilungen beschreiben Fähigkeiten, die sich noch in unterschiedlichen Entwicklungs- und Einführungsphasen befinden.
- Ein gemeinsames Lagebild verbessert die Koordination nur, wenn sich der Weg vom Signal über Empfehlung und Freigabe bis zur Maßnahme des Betreibers und einer möglichen Korrektur rekonstruieren lässt, ohne sensible Infrastrukturdaten offenzulegen.
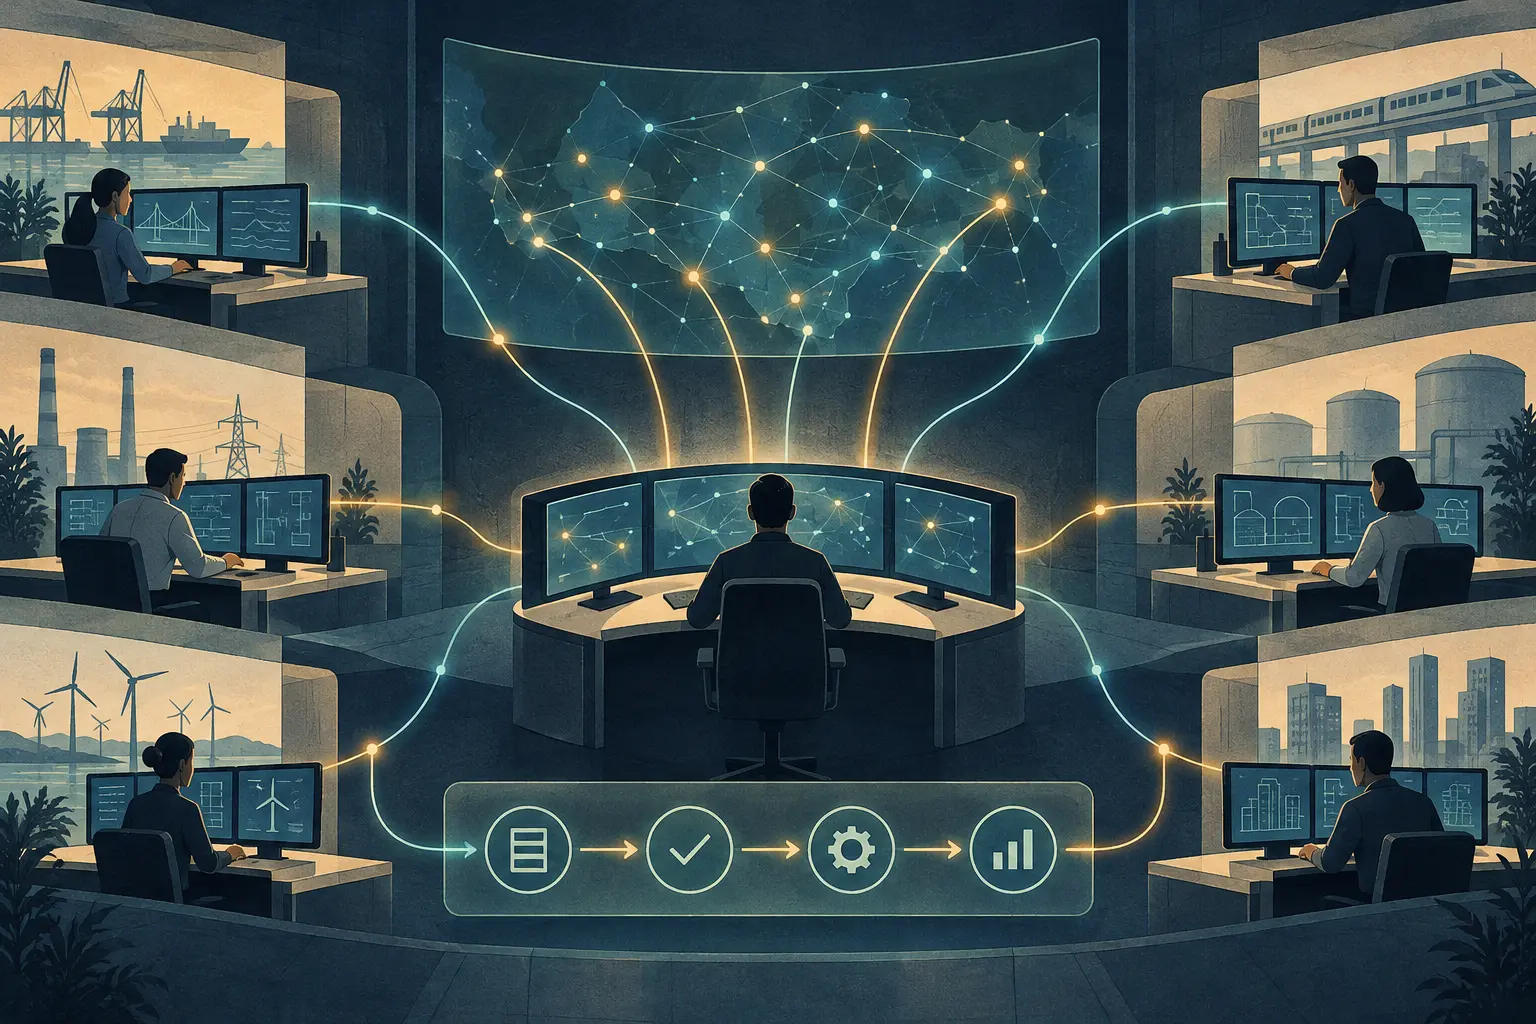
Ein gemeinsames Lagebild verändert die Steuerungsfläche
Singapur stellte seine Cybersecurity Strategy 2026 am 13. Oktober vor. Sie beschreibt einen gesamtstaatlichen und gesellschaftlichen Ansatz: kritische Infrastruktur schützen, das breitere digitale Ökosystem sichern, sich auf Risiken durch KI und Quantencomputing vorbereiten, internationale Partnerschaften vertiefen und Fähigkeiten sowie Fachkräfte entwickeln. Die Ankündigung belegt politische Prioritäten, nicht deren Umsetzungserfolg.
Am selben Tag erläuterte die Cyber Security Agency of Singapore (CSA) den Ausbau des National Cybersecurity Command Centre. Das NC3 ist die nationale Operationsdrehscheibe der CSA. Es soll Bedrohungsinformationen aus verschiedenen Quellen zusammenführen, ein umfassenderes Lagebild ermöglichen und die Abstimmung zwischen Behörden und Verantwortlichen für kritische Informationsinfrastrukturen (CII) unterstützen. Die CSA kündigte außerdem einen nationalen Protective Domain Name Service an, der bekannte schädliche Domains auf Grundlage des Online Criminal Harms Act blockiert und durch Schutzvorkehrungen ergänzt wird.
Hinzu kommen mehr Transparenz über internetseitig erreichbare CII-Systeme sowie die schrittweise Installation von Erkennungssystemen bei ausgewählten Verantwortlichen. KI-gestützte Systeme sollen laufende Vorfälle nachverfolgen, operative Bewertungen erstellen und nächste Schritte planen. Laut CSA werden diese Fähigkeiten weiterentwickelt.
Ein «nationales Lagebild» kann nach zentraler Befehlsgewalt klingen. Die öffentliche Beschreibung zeichnet jedoch ein ergänzendes Modell: Das NC3 soll die Arbeit der einzelnen CII-Verantwortlichen unterstützen. Die CSA erläutert zum Cybersecurity Act, dass diese Eigentümer für die Sicherheit und Resilienz ihrer CII verantwortlich bleiben, auch wenn sie Cloud-Dienste oder andere Geschäfts- und Betriebsmodelle einsetzen. Mehr zentrale Sichtbarkeit macht daher die Frage nach Entscheidungsrechten wichtiger.
Ein Signal bestimmt noch keine Maßnahme
Eine Bedrohungsmeldung ist keine Einsatzanweisung. Sie kann lückenhaft oder veraltet sein oder nur für ein System gelten. Manchmal muss ein System sofort isoliert werden; in anderen Fällen müssen zunächst Abhängigkeiten und Auswirkungen auf den Dienst geklärt werden. Das nationale Team kann Zusammenhänge über Organisationsgrenzen hinweg erkennen. Der Betreiber vor Ort kennt dagegen seine Architektur, abhängige Dienste und sicheren Wiederherstellungswege. Ein belastbarer Entscheidungsablauf muss beide Wissensbestände erhalten.
Der Cybersecurity Code of Practice 2026 für CII macht diese Verteilung institutionell greifbar. Er weist den Vorständen die Aufsicht über Strategie, angemessene Ressourcen und Risikotoleranz zu und verlangt wirksame, zeitnahe Entscheidungen bei wesentlichen Fragen. Vorgesehen sind außerdem ein dokumentierter Resilienzrahmen, eine jährliche Überprüfung, protokollierte Sitzungen und halbjährliche Bedrohungsbriefings. Für bestehende CII gelten bestimmte neue Vorgaben zur Verantwortung des Vorstands und der Geschäftsleitung ab dem 29. Juli 2027. Diese Frist schafft Vorbereitungszeit; sie hebt die Verantwortung nicht auf.
Für einzelne Anforderungen an Erkennung, Übungen, Anlagenverwaltung und verbundene Systeme nennt der Code weitere Termine; auch für bestimmte Cyber-Trust-Mark-Vorgaben gilt ein eigener Zeitplan. Auf Seite 3 steht zugleich, dass die nicht in der Fristentabelle aufgeführten Bestimmungen keine neuen Anforderungen sind und ab Inkrafttreten einzuhalten sind. Maßgeblich ist deshalb nicht nur, ob das zentrale Lagebild vollständig wirkt. Der Betreiber muss erklären können, was das Signal vor Ort bedeutete, wer das Risiko akzeptierte, wer handelte und was daraus folgte.
Eine geschützte Entscheidungsspur aufbauen
Ein Betriebsprotokoll könnte jede Maßnahme mit Quelle und Zeitpunkt, Einschätzung der Beleglage, betroffener Stelle und Systemabgrenzung, empfehlender Person, freigebender oder anordnender Stelle, Bestätigung durch den Betreiber, ausgeführter Handlung und beobachtetem Ergebnis verknüpfen. Weicht der Betreiber von einer Empfehlung ab, sollten Begründung und Entscheidungsverantwortlicher für befugte Prüfer nachvollziehbar sein. Eine Korrektur, ein falsch positiver Befund oder eine geänderte Einschätzung sollte an die Historie angehängt werden, statt die ursprüngliche Entscheidung still zu überschreiben.
Das ist ein Gestaltungsvorschlag und keine Behauptung, Singapur führe keine Aufzeichnungen. Die hier ausgewerteten öffentlichen Quellen beschreiben weder ein gemeinsames Protokoll für die gesamte Entscheidungskette noch vergleichbare Quoten zu Erkennung, Eindämmung, Rücknahme und Korrektur. Ein öffentliches Protokoll sollte auch keine privilegierten Bedrohungsinformationen, Listen exponierter Anlagen, CII-Netzpläne oder anderweitig angreifbare Details preisgeben. Die Einzelheiten können in geschützten Betriebssystemen bleiben.
Ein externer Bericht könnte unter geeigneten Schutzmaßnahmen aggregierte Zeiten bis zur Kenntnisnahme, Entscheidung und Eindämmung, Korrekturhäufigkeit und Abschluss nachträglicher Prüfungen ausweisen — mit klarer Definition und Bezugsgröße.
Protective DNS zeigt, warum eine Korrekturmöglichkeit dazugehört. Das Sperren bekannter schädlicher Domains kann das Risiko senken; die CSA nennt den OCHA als Rechtsgrundlage und verweist auf Schutzvorkehrungen. Daraus folgt weder, dass eine konkrete Sperre falsch war, noch dass eine Schutzmaßnahme versagte. Es zeigt aber, dass die Entscheidung Auswirkungen auf Menschen und Dienste haben kann. Ein dauerhaftes Verfahren sollte einer befugten Stelle erlauben, eine Einstufung anzufechten, die Belege erneut zu bewerten, den Zugang gegebenenfalls wiederherzustellen und die ursprüngliche Begründung zu erhalten.
Für Prioritäten bei der Schwachstellenbehebung und KI-gestützte Bewertungen gilt dasselbe: Die Herkunft des Rats muss sichtbar bleiben, und bei Folgen für wesentliche Dienste muss die entscheidende Person feststehen.
Die Meldevorgaben für Vorfälle liefern eine weitere messbare Uhr, deren Anwendungsbereich sauber abzugrenzen ist. Bei anbieter-eigener CII zählen zu den aufgeführten Schritten eine mündliche Erstmeldung innerhalb von zwei Stunden nach Kenntnis, ergänzende Angaben innerhalb von 72 Stunden und ein Abschlussbericht binnen 30 Tagen nach diesen Ergänzungen. Für CII im Eigentum Dritter und benannte Dienstleister gelten gesonderte Anweisungen. Die Fristen zeigen, ob Informationen weitergegeben werden; sie beweisen für sich genommen weder die Qualität einer Entscheidung noch eine sichere Wiederherstellung.
Singapurs Strategie soll die Koordination früher in den Bedrohungsverlauf verlagern. Resilienz entsteht, wenn zentrale Sichtbarkeit und lokale Entscheidungsbefugnis in einem sicheren, zurechenbaren und korrigierbaren Datensatz zusammenfinden. Das nationale Lagebild soll gemeinsames Handeln ermöglichen. Die Entscheidungsspur muss festhalten, wer auf welcher Grundlage und in welcher Zuständigkeit handelte — und wie die Entscheidung nach Ende des akuten Drucks überprüft wurde.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten