
要約
- 2026年戦略とNC3の機能強化は、脅威を早く把握し、全国規模で対応を連携させる狙いを示す。発表された機能は一斉に完成したものではない。
- 共通の状況把握が連携につながるには、信号、助言、権限者の判断、運用者の行動、訂正までを再構成できる必要がある。ただし、公開情報に機微なインフラ情報を載せるべきではない。
全国の状況把握が新しい統制面をつくる
シンガポールは10月13日、「Cybersecurity Strategy 2026」を公表した。重要インフラの防御、デジタル・エコシステム全体の保護、AIや量子技術に関するリスクへの備え、国際連携、人材と能力の整備を、政府・産業・社会を横断して進める方針だ。ここで確認できるのは政策上の優先事項であり、施策の達成度ではない。
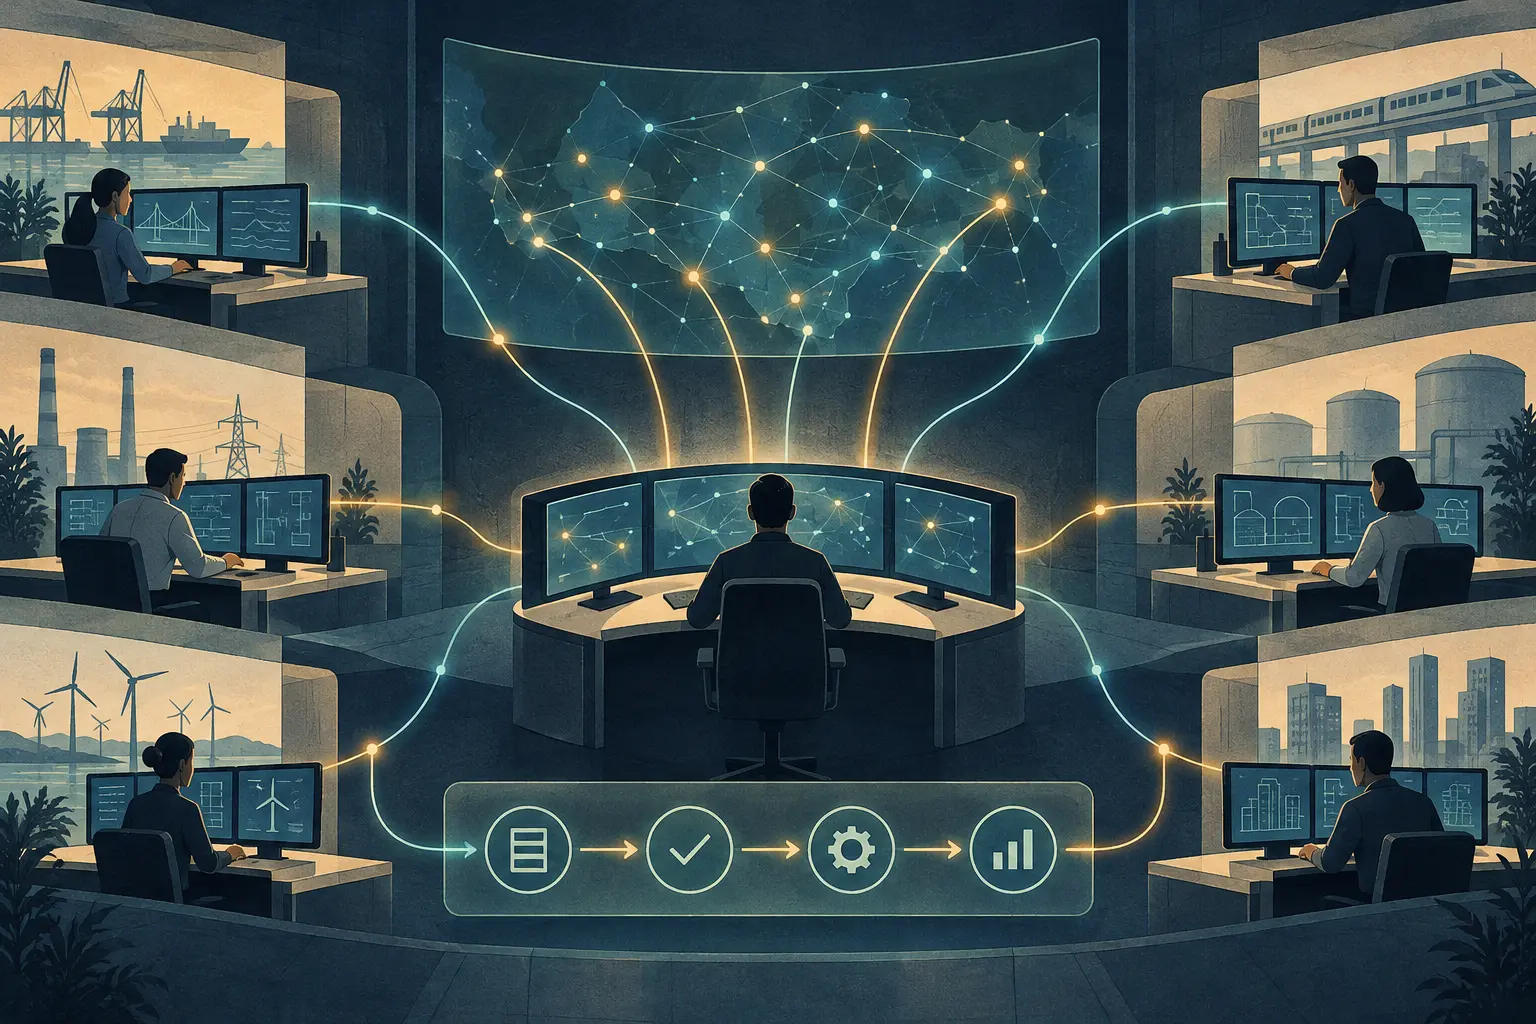
同日、Cyber Security Agency of Singapore(CSA)はNational Cybersecurity Command Centre(NC3)の強化内容を発表した。NC3はCSAの国家サイバー防御の運用拠点で、複数の情報源から脅威情報を統合し、政府機関と重要情報インフラ(CII)の責任主体が連携しやすい全国的な状況把握を目指す。発表には、Online Criminal Harms Act(OCHA)に基づき既知の悪性ドメインへのアクセスを遮断する全国Protective DNS、CII責任主体のインターネット公開資産に関する可視性向上、選定された責任主体への検知システムの段階的導入も含まれる。AIを使った仕組みは、進行中の事案の追跡、運用評価、次の対応策の検討を支援する。CSAはこれらの能力を今後も発展させるとしている。
「国家的な状況把握」は、すべてのシステムの指揮権を中央へ移すことのように聞こえることがある。しかし公表内容は、NC3が個々のCII責任主体の努力を補完するという設計を示している。CSAのCybersecurity Act解説も、クラウドなどの事業・技術モデルを採用しても、CII責任主体が自らのインフラの安全とレジリエンスに責任を負うと説明する。したがって可視性が高まるほど、誰がどの権限で判断するのかを明確にしなければならない。
情報の集約だけでは対応を決められない
脅威情報は、そのまま運用指示になるわけではない。情報が不完全、古い、あるシステムには当てはまるが別のシステムには当てはまらない、といった場合がある。直ちに遮断すべき場面もあれば、依存関係やサービスへの影響を先に調べる必要がある場面もある。中央のチームは複数組織にまたがる兆候を見つけられる一方、現場の運用者は自分の構成、利用者への影響、安全な復旧手段をよく知っている。判断の仕組みは、両方の知見を残す必要がある。
2026年版の「Cybersecurity Code of Practice for Critical Information Infrastructure」は、この責任分担を制度面から支える。取締役会にはサイバーセキュリティ戦略、必要な資源、リスク許容度の監督が求められ、重要な判断は有効かつ迅速でなければならない。文書化したレジリエンスの枠組み、年次見直し、議事録、半年ごとの脅威説明も定めている。既存のCII責任主体に対し、取締役会の説明責任と上級管理職の責務に関する指定条項は2027年7月29日が遵守期限だ。期限は準備の時間を与えるもので、責務を消すものではない。
検知、訓練、資産管理、相互接続システムに関する一部条項には別の期限があり、Cyber Trust Mark認証にも固有の日程がある。コード第3頁は、期限表に列挙されていない規定は新設要件ではなく、効力発生日から守るべきだと説明する。問うべきなのは、中央の画面にすべてが表示されるかどうかだけではない。各運用者が、その信号をどう解釈し、誰がリスクを受け入れ、誰が動き、その後どうなったかを示せるかである。
詳細は保護し、判断のつながりを残す
運用記録には、対応の提案ごとに情報源と時刻、証拠の確度、影響を受ける責任主体とシステム範囲、提案した人、承認・指示した権限者、運用者の受領、実施した措置、確認された結果を結び付けられる。運用者が提案と異なる措置を選んだ場合は、理由と判断者を権限のある検証担当者が確認できるようにする。誤検知や訂正、評価の変更は履歴に追記し、元の判断を黙って上書きしない。
これは記録の設計案であり、シンガポールに記録が存在しないという主張ではない。確認した公開資料は、判断から事後検証までを通す共通ログの有無を説明しておらず、検知、封じ込め、撤回、訂正について比較できる数値も公表していない。一方、公開用の記録が脅威情報、露出資産の一覧、CIIのネットワーク構成、攻撃者に有用な情報を漏らすのも避けるべきだ。詳細は保護された運用環境に残し、外部には適切な秘匿処理を施した受領・判断・封じ込めの時間、訂正の頻度、事後レビューの実施率などを、定義と分母を添えて示せる。
Protective DNSは訂正手続きの必要性を分かりやすくする。既知の悪性ドメインを遮断すればリスクを抑えられる。CSAはOCHAが法的根拠であり、措置には保護策があると説明している。これは、特定の遮断が誤りだったことや保護策が機能しなかったことを意味しない。それでも、遮断が人やサービスに影響する判断であることは変わらない。権限を持つ当事者が分類に異議を申し立て、根拠を再検討し、必要ならアクセスを回復し、当初の措置に至った理由を保管できる仕組みが要る。脆弱性の修正順位やAI支援の評価についても、助言の出所を残し、重要サービスに影響する措置の最終判断者を識別可能にすべきだ。
事故報告の指示は別の観測可能な時間軸を提供するが、対象範囲には注意が要る。提供者自身が所有するCIIでは、事故を知ってから2時間以内の口頭通知、72時間以内の補足情報、補足提出から30日以内の最終報告が定められた手順に含まれる。第三者所有のCIIと指定された提供者には別の指示がある。この期限は情報伝達を確認する材料にはなるが、判断の妥当性や安全な復旧を単独で示すものではない。
シンガポールの新戦略は、脅威への対応をより早い段階へ移そうとしている。その有効性は、中央の可視性と現場の決定権を、安全で、責任者をたどれ、訂正も可能な記録の中でつなげられるかにかかっている。全国的な状況把握は連携を可能にする。判断記録は、誰が、どの根拠と権限で動き、緊急対応のあとにどう検証されたかを示す。
出典
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加