
Кратко
- Стратегия на 2026 год и развитие NC3 призваны ускорить обнаружение угроз и координацию ответных действий. Официальные материалы при этом описывают возможности, которые находятся на разных стадиях внедрения.
- Общая картина угроз улучшает координацию только тогда, когда можно восстановить путь от сигнала через рекомендацию и разрешение к действиям оператора и последующей коррекции — не раскрывая чувствительные сведения об инфраструктуре.
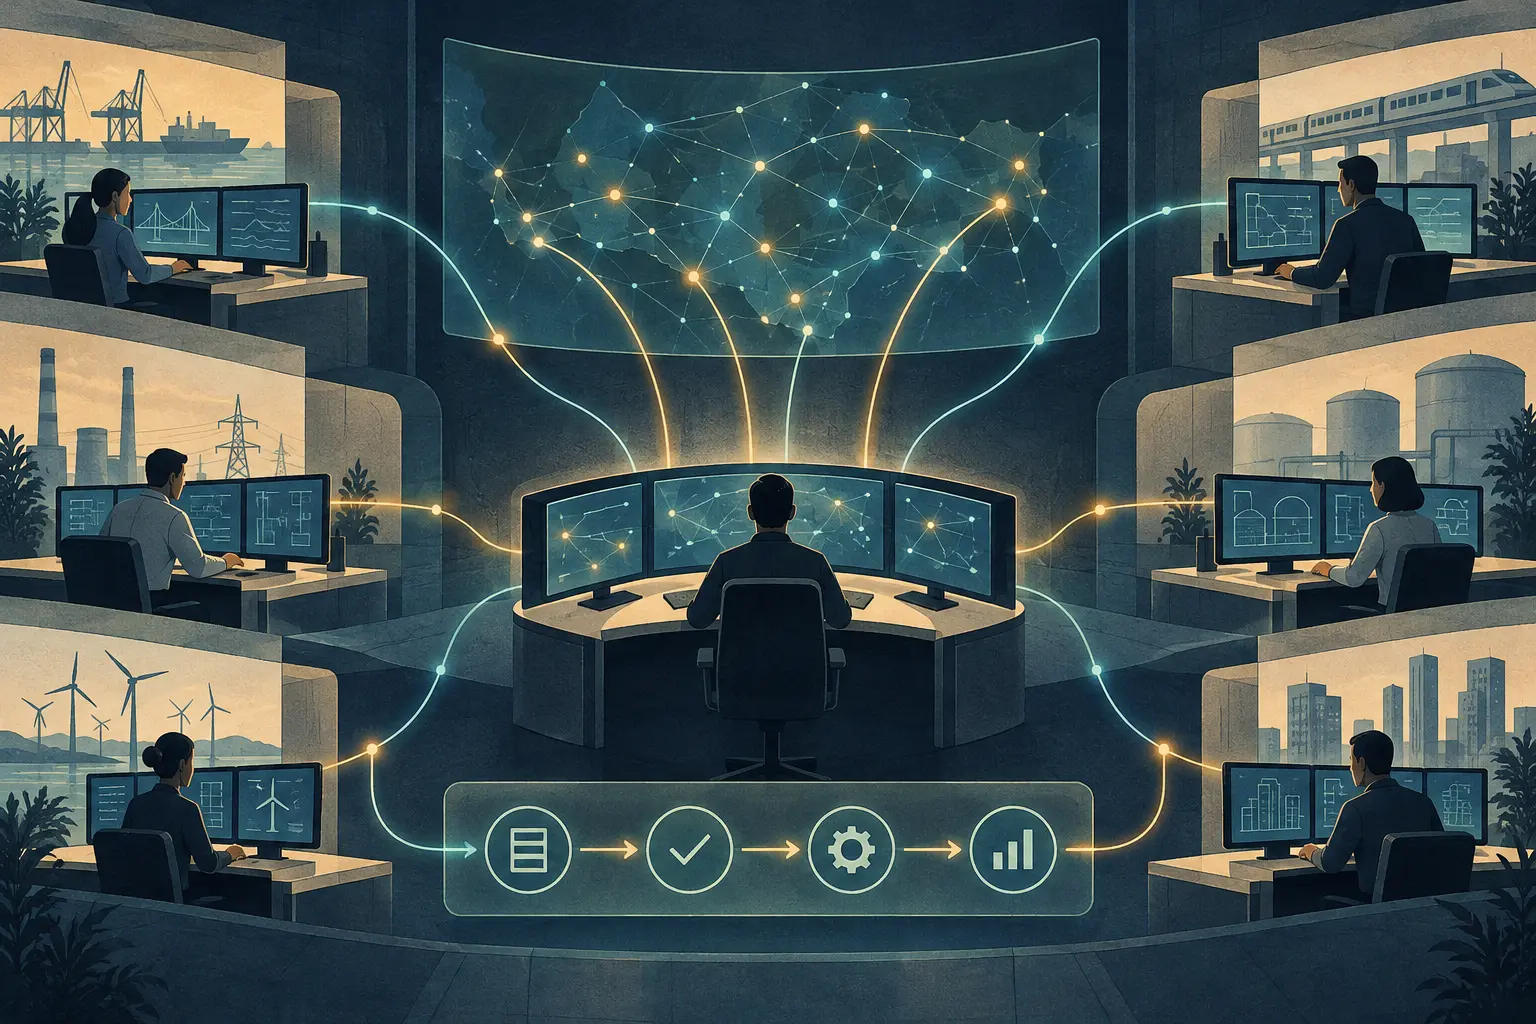
Общая картина меняет механизм управления
13 октября Сингапур представил Cybersecurity Strategy 2026. Стратегия задаёт общенациональный курс: защищать критическую инфраструктуру и более широкую цифровую среду, готовиться к рискам ИИ и квантовых технологий, углублять международное сотрудничество, развивать отраслевые компетенции и кадры. Публикация фиксирует политические приоритеты, но сама по себе не подтверждает результат их реализации.
В тот же день Cyber Security Agency of Singapore (CSA) сообщило о расширении возможностей National Cybersecurity Command Centre. NC3 — национальный оперативный центр CSA. Он должен объединять данные об угрозах из разных источников, формировать более полную картину и помогать государственным органам и владельцам критической информационной инфраструктуры (CII) координировать действия.
В числе объявленных мер — национальная служба Protective DNS, блокирующая известные вредоносные домены на основании Online Criminal Harms Act с предусмотренными гарантиями; повышение видимости интернет-доступных систем владельцев CII; поэтапное внедрение разработанных Centre for Strategic Infocomm Technologies систем обнаружения у отдельных владельцев. Инструменты с ИИ будут помогать отслеживать инциденты, готовить оперативные оценки и планировать дальнейшие шаги. CSA подчёркивает, что эти возможности продолжат развиваться.
Выражение «национальная картина» может создать впечатление, будто все системы переходят под единое командование. Однако опубликованное описание говорит о дополнении работы отдельных владельцев CII. В разъяснении CSA к Cybersecurity Act указано, что они сохраняют ответственность за кибербезопасность и устойчивость своих систем, в том числе при использовании облачных и иных моделей эксплуатации. Значит, расширение общей видимости повышает потребность в ясном разграничении полномочий.
Сигнал ещё не определяет ответное действие
Сообщение об угрозе само по себе не является приказом на вмешательство. Данные могут быть неполными или устаревшими, относиться к одной системе, но не к другой. В одном случае актив нужно изолировать немедленно; в другом сначала следует понять зависимости и последствия для услуги. Национальная команда способна заметить межотраслевые связи, невидимые одному оператору. Местный владелец лучше знает архитектуру, затрагиваемые сервисы и безопасные способы восстановления. Процесс принятия решений должен сохранять обе перспективы.
Cybersecurity Code of Practice 2026 для CII задаёт институциональную основу этой ответственности. Совет директоров должен контролировать стратегию, выделение необходимых ресурсов и допустимый уровень риска; существенные решения должны быть своевременными и эффективными. Кодекс также предусматривает документированную рамку устойчивости, ежегодный пересмотр, протоколирование заседаний и брифинги по угрозам раз в полгода. Для уже назначенных владельцев CII отдельные новые положения об ответственности совета и высшего руководства вступают в срок соблюдения 29 июля 2027 года. Этот срок позволяет подготовиться, но не отменяет обязанности.
Для некоторых требований к обнаружению, учениям, управлению активами и взаимосвязанным системам установлены другие сроки; отдельная дата предусмотрена для обозначенных требований Cyber Trust Mark. На странице 3 сказано, что положения вне графика не являются новыми требованиями и должны соблюдаться с даты вступления кодекса в силу. Поэтому важно не только то, что показывает центральная панель. Владелец должен уметь объяснить значение сигнала для конкретной системы, кто принял риск, кто действовал и к чему это привело.
Защищённая запись решений вместо публичного раскрытия деталей
Операционная запись могла бы связывать каждую рекомендацию с источником и временем, оценкой надёжности данных, затронутым владельцем и границами системы, автором рекомендации, органом, который одобрил или предписал меру, подтверждением оператора, выполненным действием и его наблюдаемым результатом. Если владелец отступил от рекомендации, уполномоченный проверяющий должен видеть причину и ответственного за решение. Исправление, ложное срабатывание или новая оценка должны дополнять историю, а не бесследно заменять исходное решение.
Это предложение по устройству системы, а не утверждение, будто в Сингапуре нет таких записей. Рассмотренные открытые источники не описывают общий журнал всей цепочки принятия решений и не приводят сопоставимых показателей обнаружения, сдерживания, отмены и исправлений. Открытая отчётность также не должна раскрывать привилегированную информацию об угрозах, перечни уязвимых активов, топологию CII или сведения, полезные злоумышленникам.
Подробности можно хранить в закрытых операционных системах, а публиковать лишь безопасные агрегаты: время до подтверждения, решения и локализации, долю исправленных оценок и завершённых разборов — с понятными определениями и защитой от обратной идентификации.
Protective DNS показывает, зачем нужна возможность пересмотра. Блокировка известного вредоносного домена может снижать риск; CSA указывает на правовую основу в OCHA и предусмотренные гарантии. Это не доказывает, что конкретная блокировка была ошибочной или что гарантии не сработали. Но такая мера способна повлиять на пользователей и сервисы. Устойчивый процесс должен позволять уполномоченной стороне оспорить классификацию, повторно проверить данные, при необходимости восстановить доступ и сохранить первоначальное обоснование.
То же относится к приоритетам устранения уязвимостей и оценкам с помощью ИИ: происхождение рекомендации должно быть видно, а лицо, принявшее решение с последствиями для важной услуги, — определено.
Инструкции по уведомлению об инцидентах задают ещё одну наблюдаемую временную шкалу, но важно различать её адресатов. Для CII, принадлежащей поставщику услуги, среди требований указаны устное уведомление в течение двух часов после обнаружения инцидента, дополнительные сведения в течение 72 часов и итоговый отчёт в течение 30 дней после подачи дополнений. Для CII третьих лиц и назначенных поставщиков действуют отдельные правила. Сроки помогают отслеживать передачу информации, но сами по себе не показывают, насколько обоснованным было решение и удалось ли безопасно восстановить услугу.
Новая стратегия переносит координацию на более ранний этап реагирования на угрозы. Это повысит устойчивость, если централизованная видимость и местные полномочия будут соединены в защищённой, атрибутируемой и исправляемой записи. Общая картина должна помогать действовать сообща; цепочка решений — показывать, кто и на каком основании действовал, кому принадлежало полномочие и как решение проверили после окончания срочной фазы.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров