Résumé
- Chaque adresse leurre était associée à une visite enregistrée, ce qui permettait de rattacher les messages ultérieurs au moment de sa collecte.
- Les sites participants exposaient les adresses ; les serveurs centraux les distribuaient, recevaient le courrier et conservaient les correspondances.
Le 9 décembre 2009, une fausse notification fiscale est arrivée dans une boîte mail ravie de la recevoir. Le contribuable supposé n'existait pas. Son adresse travaillait pour Project Honey Pot.
Dans son bilan publié ce mois-là, le projet l'a présentée comme son milliardième spam. L'adresse destinataire avait été ramassée sur le Web le 4 novembre 2007. Le message usurpant l'Internal Revenue Service rapportait ainsi une information sur un passage bien antérieur.
Une adresse avec un talon de contrôle
Selon l'article des créateurs paru en 2005, Project Honey Pot s'est ouvert aux volontaires le 14 octobre 2004. Les administrateurs installaient une page contenant de quoi satisfaire les robots collecteurs d'adresses. L'hospitalité était intéressée.
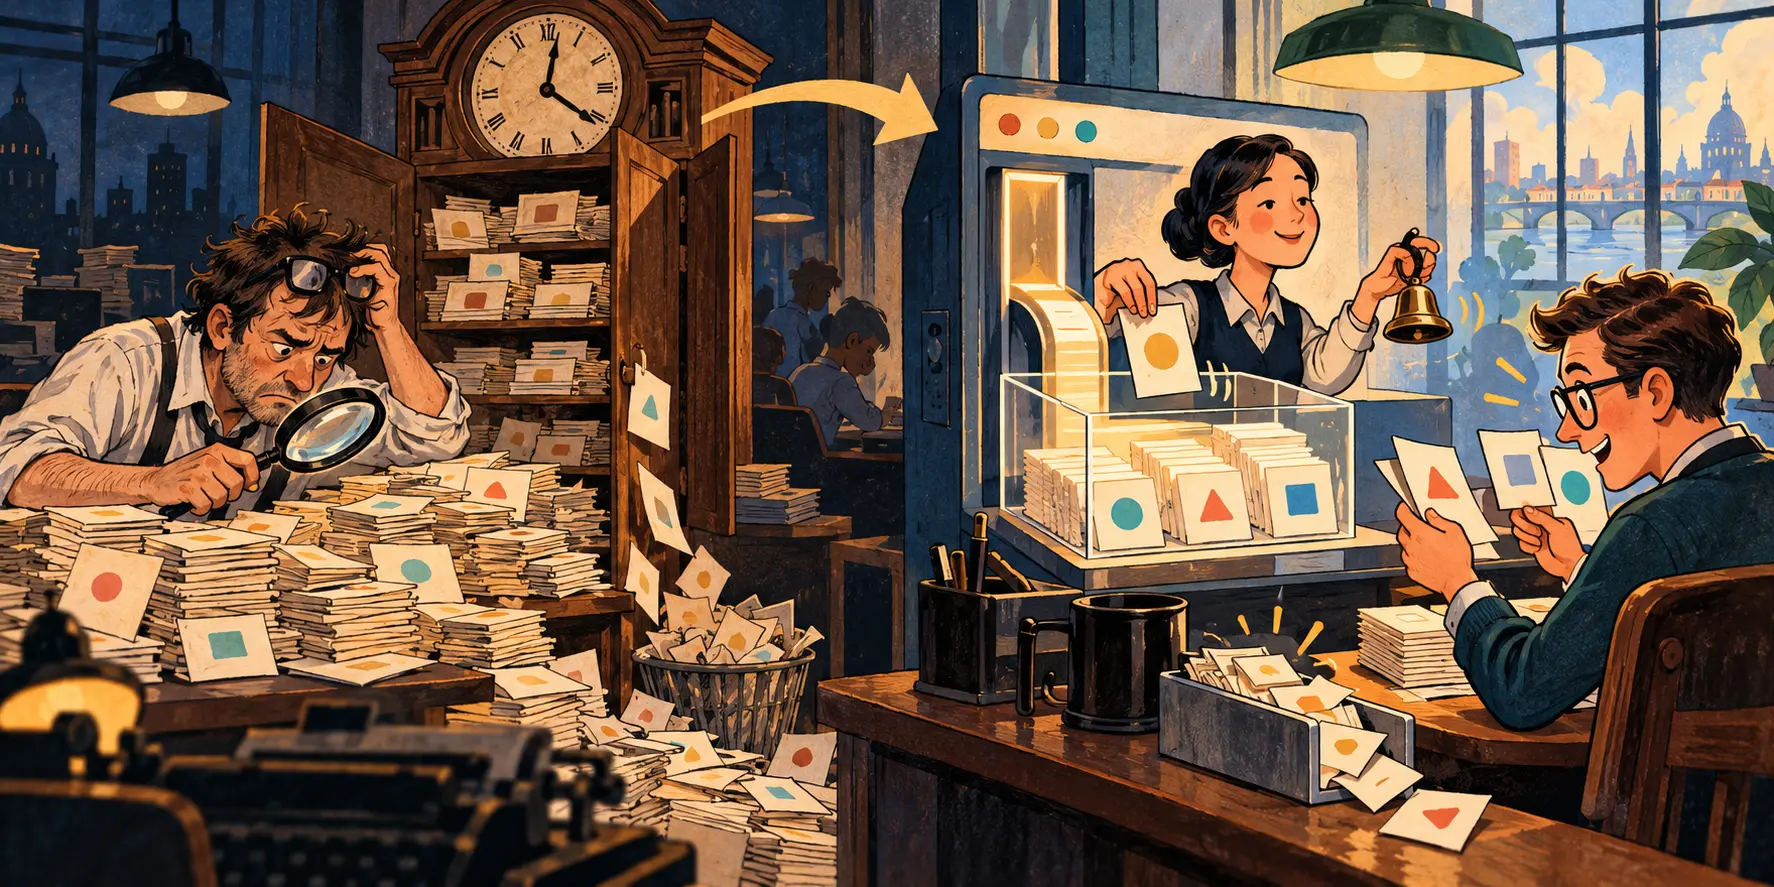
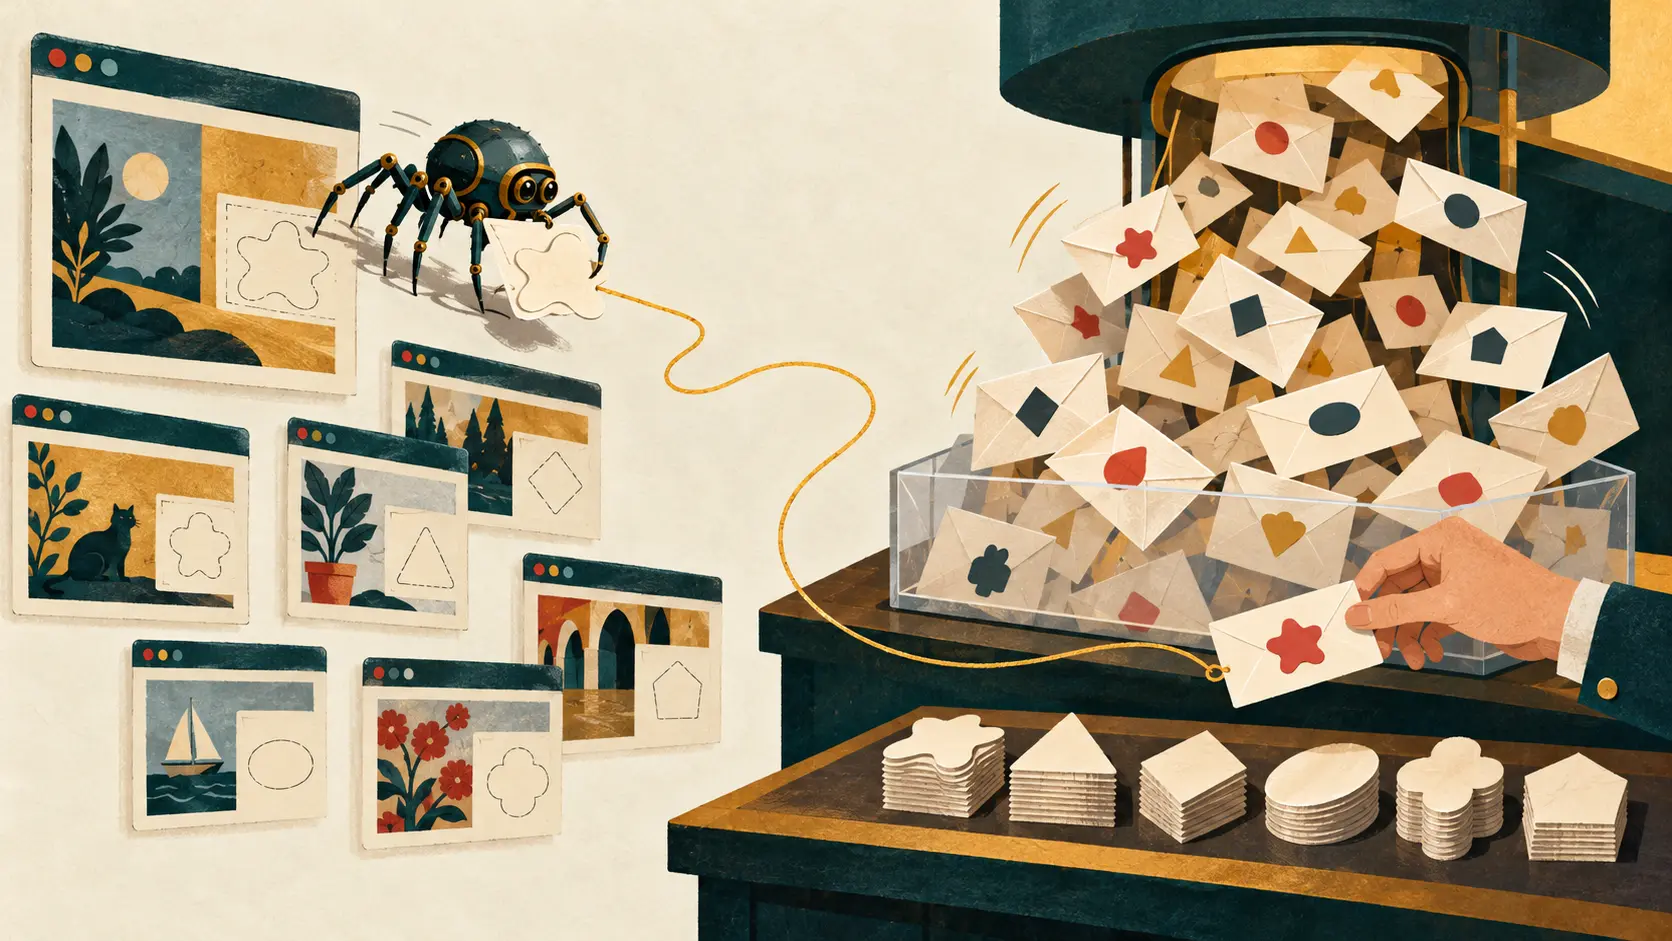
Lors d'une visite, le script local contactait les serveurs centraux. Il leur transmettait l'adresse IP du visiteur, sa chaîne d'identification de navigateur et les renseignements sur la page d'origine. Le service enregistrait ces éléments avec l'heure, puis renvoyait une adresse de courrier unique.
Cette adresse n'était présentée qu'une fois. Son apparence banale cachait une correspondance précise avec la visite. Si du courrier lui parvenait ensuite, le système pouvait rapprocher deux moments : l'exposition de l'adresse et son utilisation pour envoyer un message.
Le courriel apportait déjà des renseignements sur son acheminement. Le destinataire leurre ajoutait l'étape de l'acquisition. À la question familière « où ont-ils trouvé mon adresse ? », la boîte pouvait sortir son dossier.
Le partage du travail était net. Les sites bénévoles posaient l'appât. Le centre distribuait les adresses et recevait les messages. Des domaines apportés par les participants, dont le routage du courrier pointait vers le projet, élargissaient la réserve de destinataires plausibles. Des devantures partout ; un bureau central pour ouvrir le courrier.
Le ramasseur et le facteur peuvent changer
Les travaux de Kevin S. Xu et de ses collègues en 2009 ont exploité ces liens pour étudier des groupes de collecteurs aux comportements proches. Ils distinguaient la machine qui ramasse les adresses du serveur qui expédie les messages. Un collecteur pouvait alimenter plusieurs expéditeurs, et un expéditeur utiliser plusieurs collecteurs.
L'adresse permettait donc de relier des étapes prises en charge par des équipements différents. Le faux message fiscal de 2009 illustrait aussi l'intérêt de conserver les anciens relevés : une adresse collectée en 2007 avait encore une histoire exploitable.
Il fallait entretenir la plomberie. La FAQ actuelle du projet explique que le courrier arrive directement sur ses serveurs, y compris celui des sous-domaines donnés par les participants. Elle précise aussi qu'un retrait de domaine fait rebondir les messages destinés aux adresses déjà distribuées. L'appât peut continuer à circuler ; encore faut-il maintenir sa boîte aux lettres.
Project Honey Pot avait donné une mémoire à un petit morceau de page web. Le robot emportait une adresse, le projet conservait le reçu. Chaque nouveau message pouvait prolonger l'enquête sur le voyage de ce destinataire. Pour une fois, le spam avait un lecteur qui attendait vraiment de ses nouvelles.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance