Zusammenfassung
- Eine einmalig angezeigte Mailadresse wurde mit Besuchsdaten und Zeitpunkt verknüpft; spätere Nachrichten ließen sich dem früheren Einsammeln zuordnen.
- Freiwillige stellten Webseiten bereit, zentrale Server vergaben die Adressen und empfingen die Post. Forschende nutzten die Verbindungen zur Analyse des Spam-Geschäfts.
Am 9. Dezember 2009 traf eine gefälschte Steuermitteilung ein, auf die sich der Empfänger ausgesprochen freute. Der angebliche Steuerzahler war erfunden. Sein Posteingang hatte einen Forschungsauftrag.
Project Honey Pot meldete noch im selben Monat den Eingang seiner milliardsten Spam-Mail. Die angeschriebene Adresse war am 4. November 2007 auf einer Webseite eingesammelt worden. Die Nachricht, die sich als Post des Internal Revenue Service ausgab, brachte damit eine Verbindung zu einem alten Besuch zurück.
Die Adresse hatte einen Durchschlag
Laut dem Originalaufsatz der Entwickler von 2005 öffnete sich das Projekt am 14. Oktober 2004 für freiwillige Teilnehmer. Webseitenbetreiber installierten eine Seite, auf der Sammler von Mailadressen fündig werden konnten. Die Großzügigkeit hatte Methode.
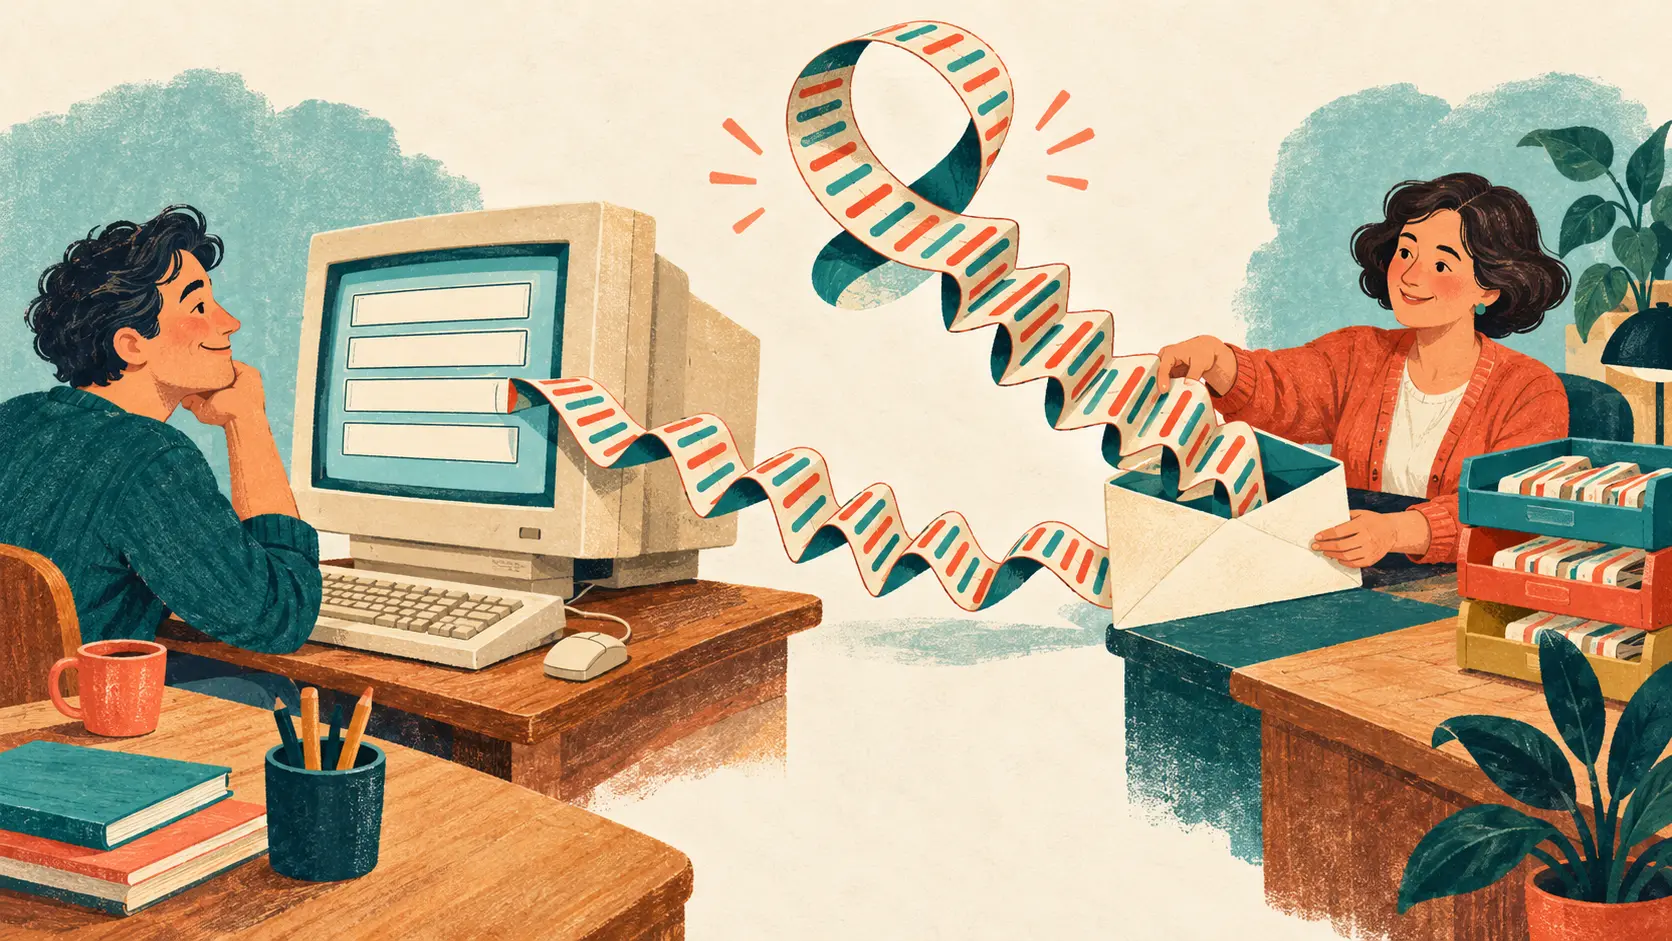
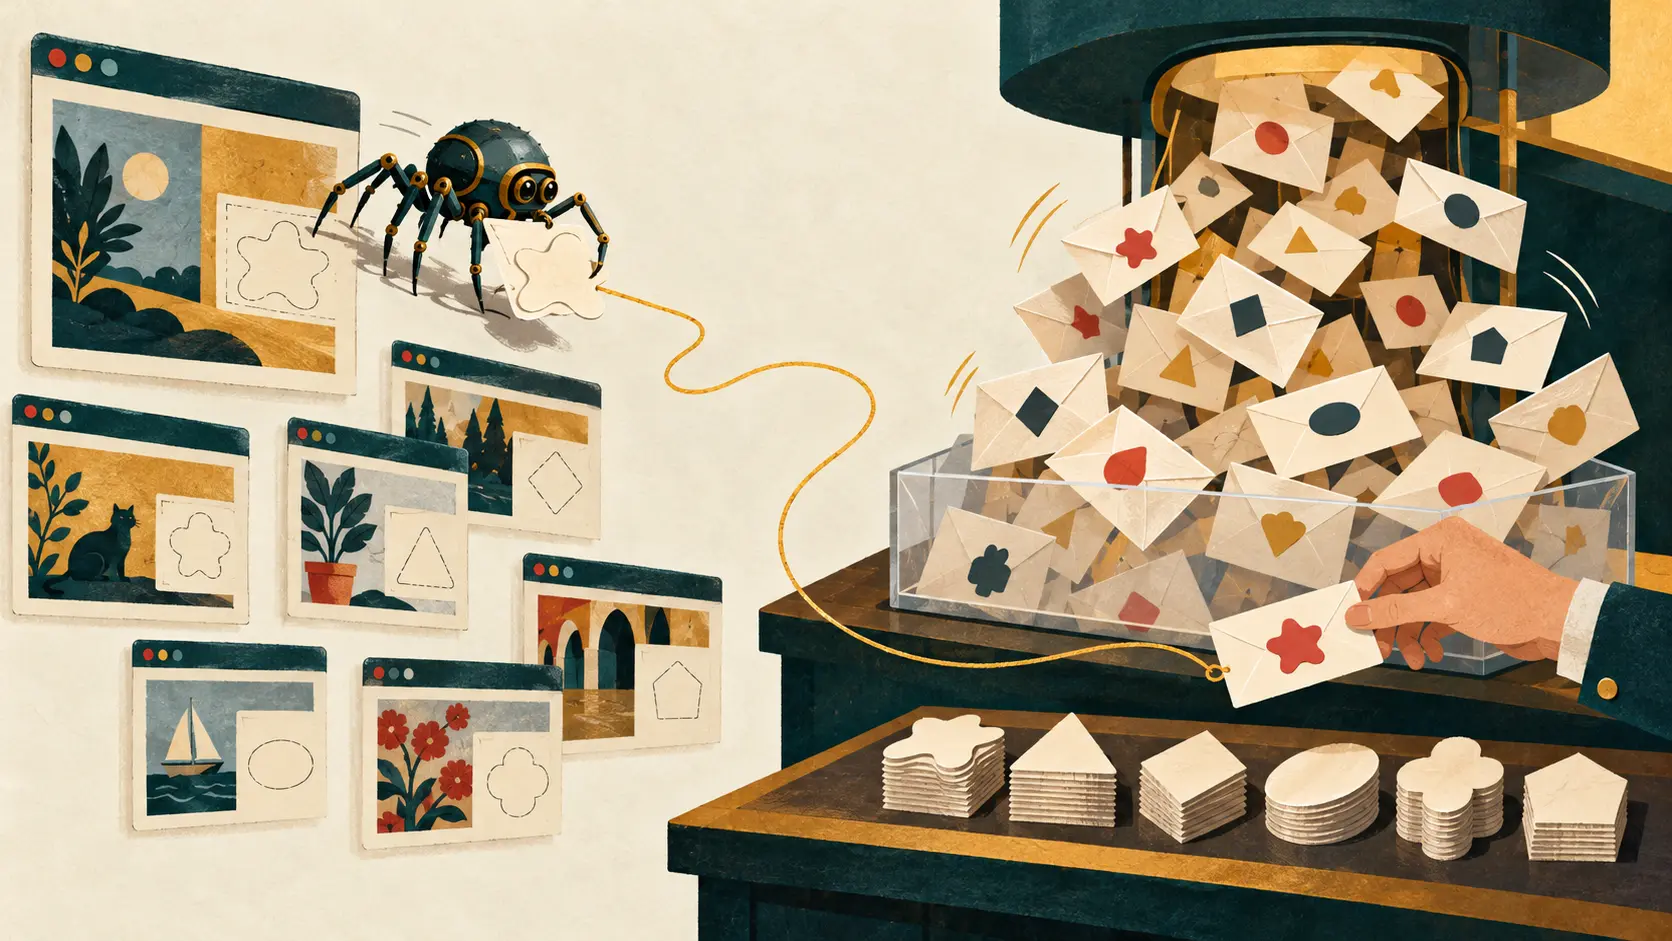
Bei einem Besuch kontaktierte das lokale Skript die zentralen Server. Es übergab die IP-Adresse des Besuchers, seine Browserkennung und Angaben zur verweisenden Seite. Der zentrale Dienst speicherte diese Daten samt Zeitpunkt und lieferte eine einzigartige Mailadresse zurück.
Diese Adresse wurde nur einmal ausgegeben. Sie sah gewöhnlich aus, war aber bereits mit einer bestimmten Begegnung verbunden. Traf später eine Nachricht ein, konnte das Empfangssystem die beiden Vorgänge zusammenführen: Hier wurde die Adresse angeboten, später wurde sie angeschrieben.
Eine eingehende Mail enthält ohnehin Informationen über ihre Zustellung. Der Köderempfänger fügte die Vorgeschichte der Adressbeschaffung hinzu. Auf die beliebte Frage „Woher haben die meine Adresse?“ konnte dieser Posteingang in seine Unterlagen schauen.
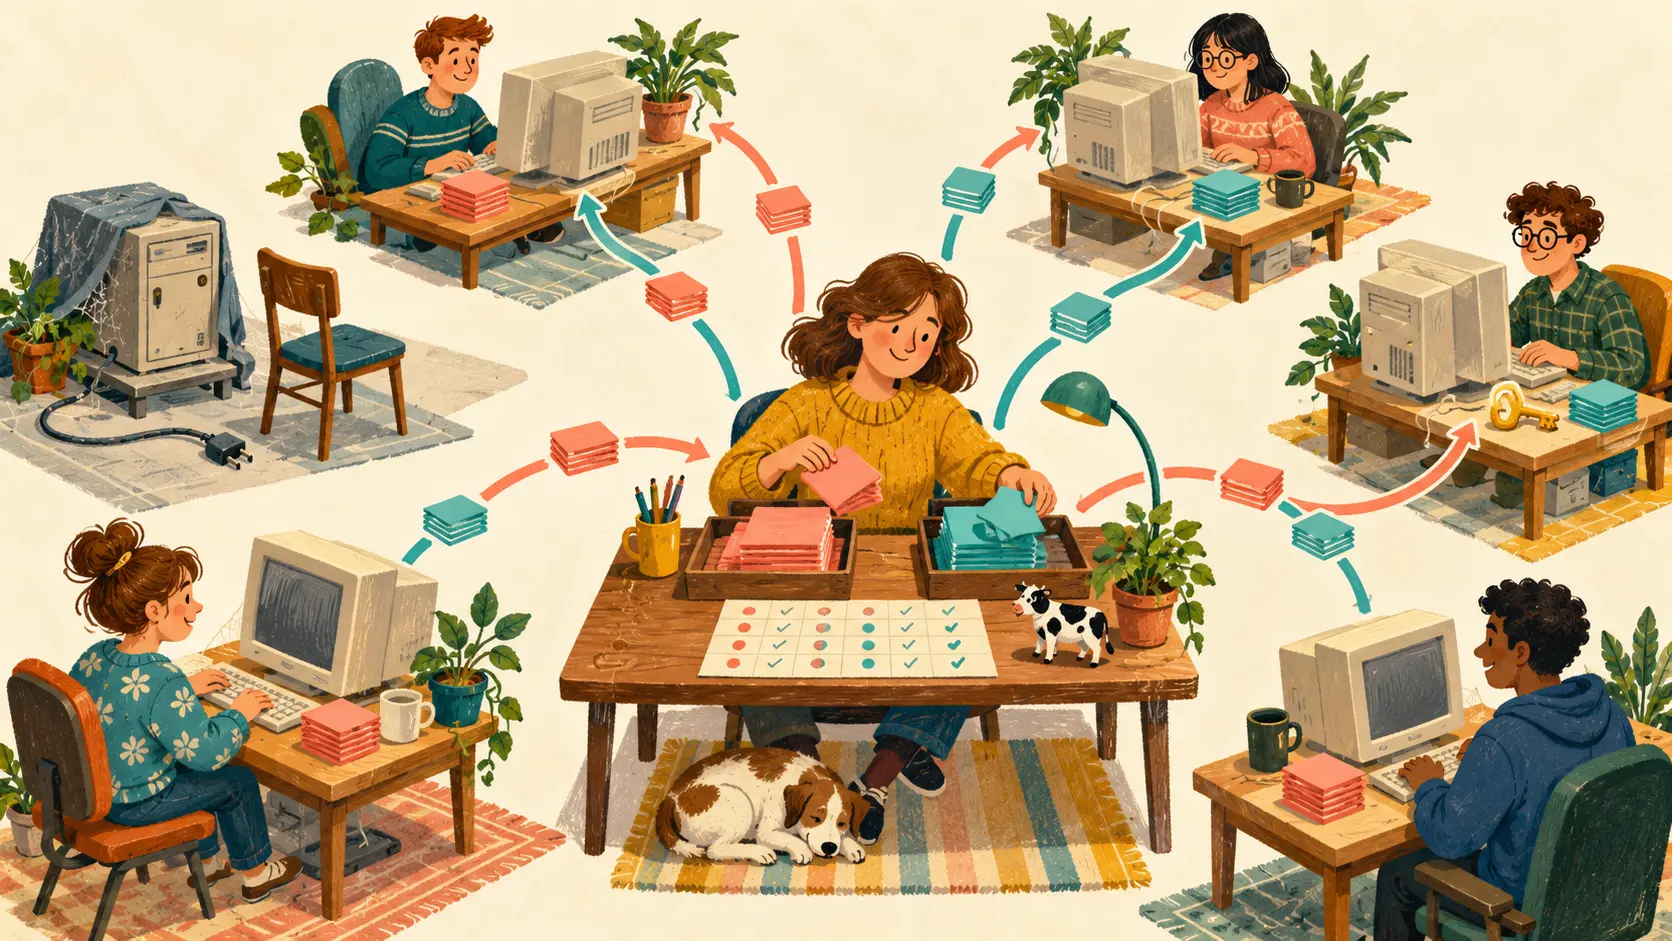
Die Arbeit war verteilt. Teilnehmerseiten legten die Köder aus. Die zentrale Infrastruktur vergab Adressen und nahm die Nachrichten entgegen. Gespendete Domains, deren Mailzustellung zum Projekt führte, vergrößerten den Vorrat plausibler Empfänger. Viele Auslagen, eine gemeinsame Poststelle.
Sammeln und Senden sind verschiedene Arbeiten
Kevin S. Xu und Kollegen untersuchten 2009 anhand dieser Verbindungen Gruppen von Sammlern mit ähnlichem Verhalten. Sie trennten den Rechner, der Adressen einsammelte, vom Server, der Nachrichten verschickte. Ein Sammler konnte mehrere Versender beliefern, ein Versender mehrere Sammler einsetzen.
Der Empfänger wurde so zum Messinstrument zwischen verschiedenen Stationen. Auch die gefälschte Steuerpost von 2009 zeigte den Wert alter Aufzeichnungen: Eine 2007 eingesammelte Adresse hatte weiterhin eine nachvollziehbare Vorgeschichte.
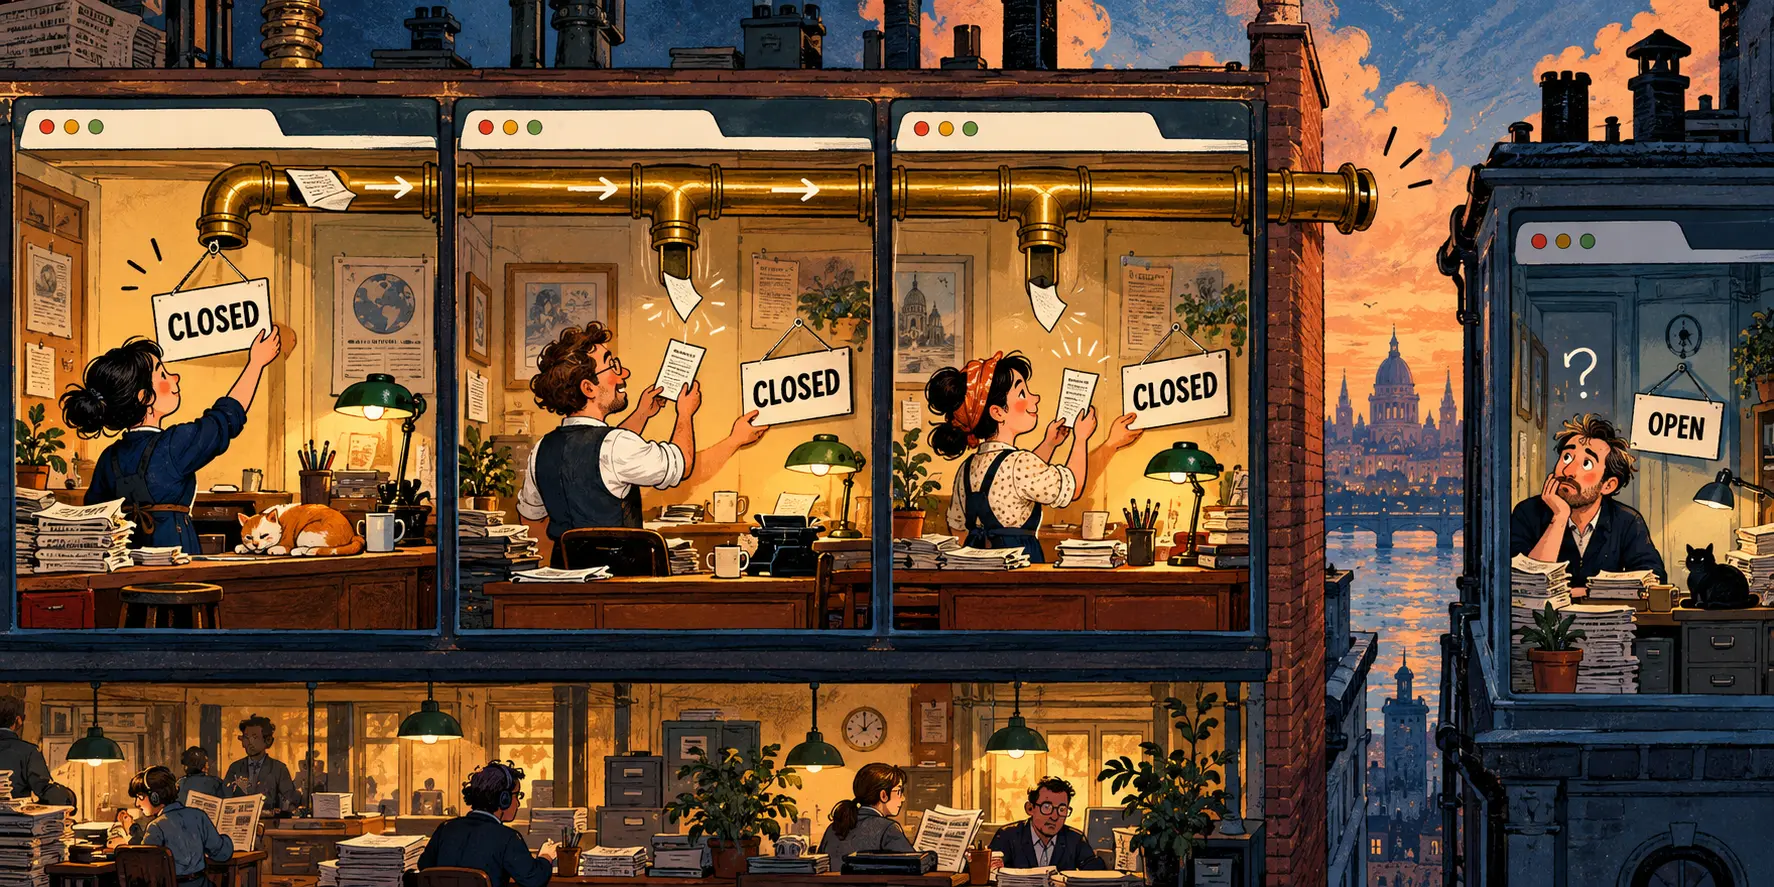
Dafür musste die Zustellung funktionieren. Die heutige FAQ des Projekts beschreibt, wie Nachrichten direkt bei seinen Servern landen, auch über bereitgestellte Subdomains. Sie erläutert außerdem, dass nach dem Rückzug einer Domainspende Nachrichten an bereits verteilte Adressen zurückgehen. Eine Adresse kann noch auf Listen stehen, während ihr Beobachtungsposten schon geschlossen ist.
Project Honey Pot machte aus einer Webseite den Anfang eines Briefwechsels. Der Roboter nahm die Adresse mit, das Projekt behielt den Beleg. Werbung und falsche Amtsnachrichten konnten anschließend etwas beisteuern, das der Absender kaum freiwillig liefern wollte: die weitere Reise seines Adressmaterials.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten