
摘要
- RFC 9998 把年龄验证、年龄估计、年龄推断与最终的访问限制区分开来,并承认每一种方法都会误判或排除一部分人。
- 先使用低摩擦方法、失败后再提供更强方法,可以避免所有人一开始就过度披露;但“无法判定”不是“未成年”,也不会自动产生收集更多数据的同意或权力。
- 一张最小化的“年龄核验升级收据”应记录升级理由、新增数据类别、真实选择、关联边界、删除承诺和申诉路径,而不是复制证件或生物特征本身。
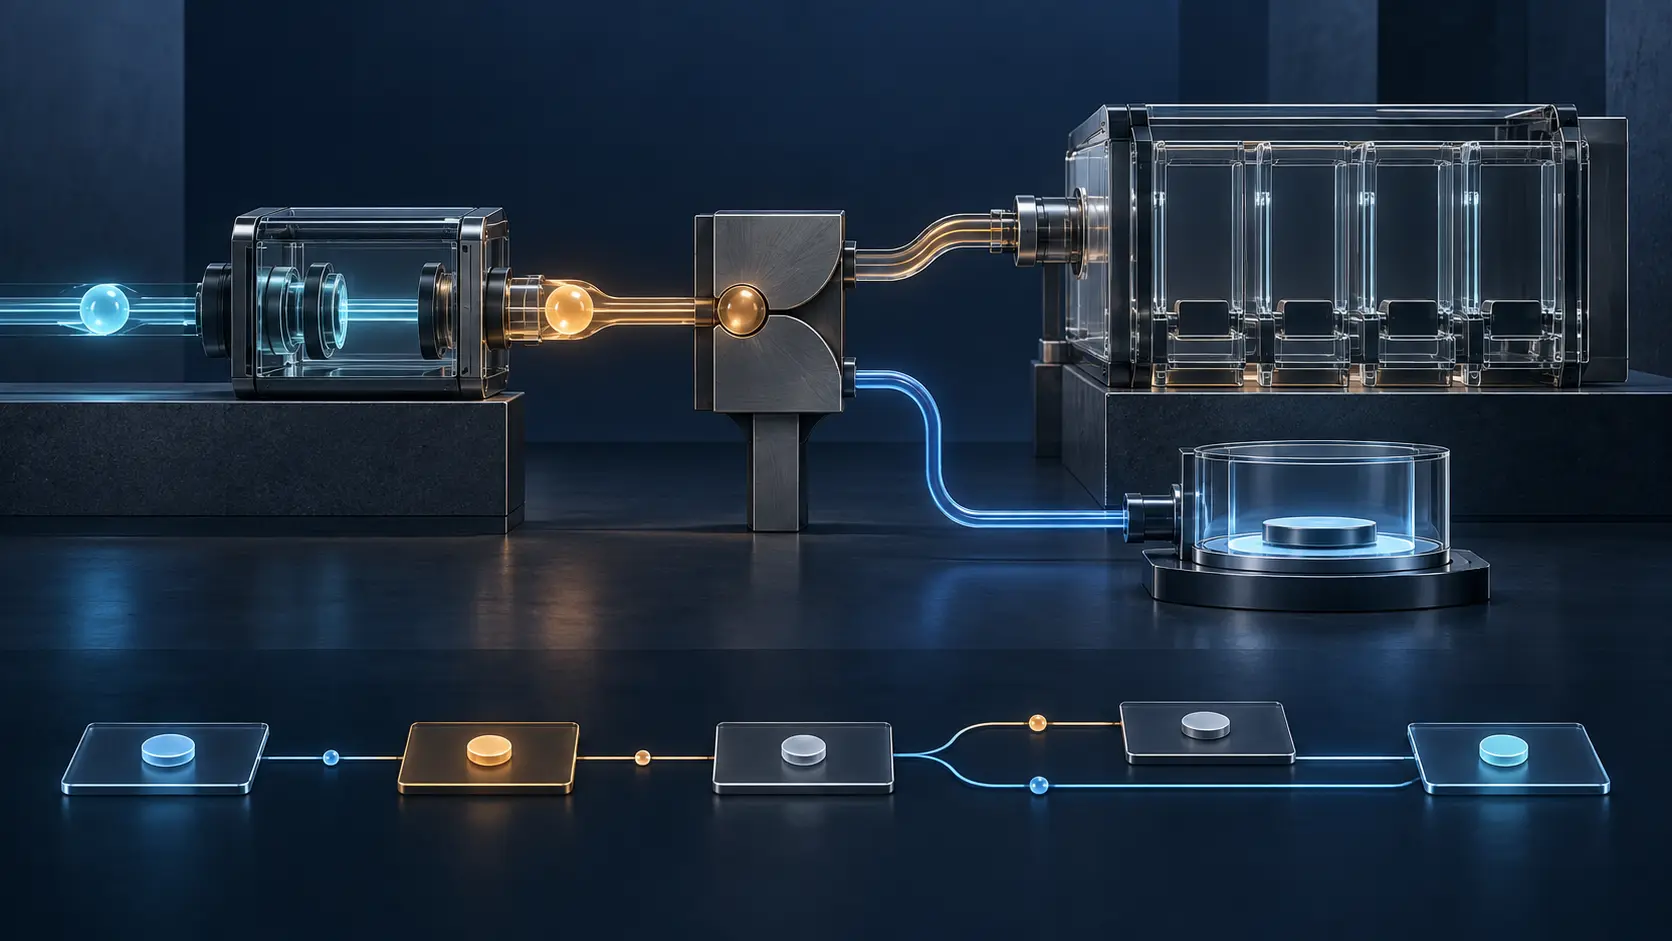
第一步只要求一个粗粒度年龄信号,结果是“无法判定”。第二步要求政府签发的证件。若证件不被识别,下一步可能是面部影像、手机号码或外部数据库查询。用户最后只看到一个红色或绿色结果,过程中的差异全部消失。
这种压缩很危险。无法判定可能来自模型置信度不足、证件体系不兼容、设备不支持、服务不可用、数据太少,或用户拒绝继续披露。任何一种都不能直接证明此人低于门槛,更不能证明其意图不当。
RFC 9998 并没有规定统一解决方案。它是 2025 年 10 月 IAB/W3C 研讨会的 Informational 报告,不是互联网标准、法律、合规认证或 IAB 与 W3C 的共同政策。报告还明确说,内容来自演讲和讨论记录,未经解释性验证,也不试图形成全体共识。它的价值在于把常被界面掩盖的制度接缝暴露出来。
四种职责不能被一个结果吞并
报告列出四种功能角色。verifier 判断某人是否落在目标年龄区间;enforcer 执行访问限制;policy selector 决定适用哪一套规则;rater 判断内容或服务是否需要限制以及适用哪个年龄段。
一家公司可以同时承担这些角色,但职责并不会因此合并。准确的年龄范围可能被错误的司法辖区规则使用;正确的政策可能作用于错误的内容评级;核验结论可能准确,但执行者没有提供有效申诉。最后一次访问决定技术上忠实于输入,并不代表输入与权限都正确。
因此,“已验证”太含糊。它没有告诉读者使用了哪种方法、阈值是什么、政策是哪一版、内容如何分类、谁控制数据。“已阻止”也不等于“确认未成年”。一套可信系统必须保留这些状态的差异,而不是让最终颜色替所有机构发言。
不同方法以不同方式失败
RFC 9998 把 age assurance 作为总称。age verification 通常通过正式凭证追求较高确信度;age estimation 使用身体或行为特征进行概率估计;age inference 从其他记录推断,可能需要电子邮件或电话号码;age gating 则是根据年龄信息实际限制访问的执行行为。
凭证验证会排除没有被接受证件的人,也会排除证件真实但系统不识别的人。年龄估计存在假阳性与假阴性;降低一类错误,往往会增加另一类。推断方法可能因为历史数据太少而失效。这些方法的失败原因不同,却都可能被一个粗糙系统写成同一个 fail。
边界附近的人最容易承担误差。17 岁和 18 岁的人可能受同一种估计偏差影响,却获得相反结果。无国籍成年人和没有证件的未成年人都可能无法完成凭证验证。刻意减少数字足迹的成年人可能没有足够数据供推断。系统看到的是低置信度,个人承担的却是完全不同的后果。
研讨会多次讨论串联路径:先尝试更低摩擦、较少侵犯隐私的方法,若仍无法得出确定结论,再使用下一种。这比要求所有人一开始提交最大量数据更合理,但也可能形成一座“披露阶梯”:最不适配第一种方法的人被迫爬得最高。
失败不提供额外收集权
系统可以根据政策提供下一种方法,却不能把前一次失败本身当成同意。一次估计不确定,并不会使数据库搜索自动成为必要;凭证钱包不兼容,也不会使面部影像自动变得适度;电话号码便于关联,不代表收集它没有代价。
升级还可能改变风险类型。第一次只披露是否超过门槛,第二次却暴露长期标识符;本地设备判断变成远程查询;单次展示变成可跨网站关联的记录;年龄区间证明变成包含姓名、完整出生日期、国籍和证件号码的图像。
加密能保护传输,却回答不了“是否该收”“谁能留”“未来可否另作他用”。RFC 6973 对数据最小化的范围包括收集、使用、披露、保存、可识别性、敏感度与访问权限。多收的数据即使安全保存,也仍然是多收。
RFC 9998 把目的限制、各组件之间不可关联、抗钓鱼和避免成为追踪向量列为理想属性。它还记录了一个现实问题:用户可能从未听说受委托的核验服务商。若每次失败都训练人们向陌生页面提交身份证明,系统可能削弱它声称要维护的安全习惯。
隐私增强技术不会消除制度问题
零知识证明或匿名凭证可以让核验者只获知“已达到门槛”,而不接触完整出生日期。这是重要改进,但不是治理结论。
底层事实由谁签发?签发者、核验者、设备或实现能否关联多次展示?证件不兼容的人怎么办?撤销、软件完整性和服务可用性由谁负责?这个机制是否会被扩大为通用身份要求或审查工具?这些问题不会因为密码学证明正确而消失。
因此,隐私增强技术应让收据变得更窄,而不是取消收据。若核验者确实没有得到身份信息,记录应准确说明这一点;但“最小披露”不能被宣传成“没有集中化、关联或纠错风险”。
不均等误差会变成不均等侵入
RFC 9998 指出,不同人群可能面对不同准确率。它在讨论面部分析时引用 NIST 资料;所引用的 NIST IR 8491 有明确边界,研究的是被动、软件式 presentation-attack detection,不能被写成所有年龄估计产品的统一评测。
制度问题无需夸大便已成立:如果某一群体更容易在第一步得到不确定结果,串联流程就会更频繁地把他们送入更具侵入性的后续步骤。最终通过率也许相近,隐私成本却明显不同。
聚合指标会掩盖这条路径。仪表盘可能显示 95% 成功,却没有说明一部分人只展示了区间凭证,另一部分人交出了面部影像与证件。后续通过还可能把最初误差从统计中抹去;中途退出则被简单解释为用户放弃,而不是对新增数据要求的拒绝。
所以,监测应保留分母与转移:初始方法、每种结果、升级率、新增数据类别、退出点、申诉、推翻比例、救济时间与删除证明。若要按人群分析,也必须为这些人群数据建立独立、合法且最小化的依据,不能以发现偏差为由无限扩张人口属性收集。
收据记录接缝,不复制身份
“年龄核验升级收据”首先使用仅限本次交易的假名标识。它写明目标年龄区间、内容类别、政策版本、司法辖区信号及不确定性,并把政策选择、内容评级、核验和执行列成不同职责。
对每种方法,收据只保存解释升级所需的信息:方法类别、请求的数据类别、预期误差边界,以及 pass、fail、inconclusive 或 unavailable 这类不混同的结果。若无法得出结论,还要记录原因、允许“提供下一方法”的政策版本、下一方法新增的收集、可用替代路径,以及用户另行作出的选择。
收据还应注明签发者、核验者、执行者和重复展示之间的关联边界;失败路径上的删除或保存承诺;最终内容评级与执行决定;申诉责任人、期限与救济方式。例外和人工覆盖需要负责人和到期时间。模型、政策、司法辖区逻辑或保存条件变化后,必须生成新版本。
它不应保存原始证件、脸部影像、电话号码、电子邮件、浏览记录、凭证载荷或可跨网站复用的 token。目标是证明为何升级,而不是再造一套身份库。
这张收据是本文的编辑与运营建议,不是 RFC 9998 的数据结构、IAB/W3C 的规范要求、协议扩展或法律意见。
申诉本身就是准确性机制
RFC 9998 把错误年龄判定和错误内容评级的申诉都列为理想属性。这意味着申诉不是在“准确系统”完成后添加的客服装饰,而是使不完美系统能够纠错的组成部分。
有效申诉不能只是重复运行同一模型,也不能默认要求最强证据。它需要指出究竟争议年龄、司法辖区、内容评级还是执行;在可能时提供独立方法;说明纠正与删除如何完成;并给出明确期限与责任人。
收据让这种救济成为可能,因为最终拒绝没有吞掉原因。复核者能看见是哪一道决策发生争议,用户无需从一条泛化错误消息反向猜测整个架构。
儿童安全不能被压缩成一道闸门
研讨会没有否认儿童保护的重要性。它提醒读者,访问限制只是一整套环境中的一部分,家庭、教育者、服务提供者与政府仍承担不同责任。二元阻止无法表达每个儿童面对的具体情境,也不能证明风险已经消失。
正因目标具有道德重量,证据边界更不能松动。通过核验不等于普遍安全,阻止一次访问不证明避免了伤害,核验失败更不证明恶意。系统只能报告自己真实作出的决定。
Lu Heng 的 Minimum Initial Specification 为共享层提供了尺度:只标准化足以协作和追责的最小信息,让本地政策继续保持可见,而不是伪装成技术必然。The Policy Mirror 则要求记录忠实反映作出决定的权力。
因此,第一种方法可以失败,第二种方法可以被提供,但两者之间必须存在明确规则、有限数据请求、真实选择、删除边界与可行救济。不能让“不确定”在界面切换时悄悄变成“获准收集”。
来源
- RFC 9998——研讨会报告
- RFC 9998 发布信息
- RFC 9998 的 IETF Datatracker 记录
- RFC 9998 文档历史
- IAB/W3C 年龄限制研讨会说明
- IAB/W3C 研讨会材料
- W3C TPAC 研讨会更新
- NIST IR 8491
- RFC 6973——互联网协议隐私考量
- RFC 8280——协议中的人权考量
- RFC 8890——互联网服务于最终用户
- RFC 7841——IAB Stream 文档
- Minimum Initial Specification——Heng Lu
- The Policy Mirror——Heng Lu
- Reality, Not Advocacy——Heng Lu
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance