
Resumen
- RFC 9998 diferencia verificación, estimación e inferencia de edad del acto separado de restringir el acceso, y reconoce que todos los métodos dejan errores o exclusiones.
- Empezar con poca fricción y ofrecer después otra vía puede reducir la recopilación inicial, pero un resultado inconcluso no prueba minoría de edad ni concede autorización para obtener datos más sensibles.
- Un recibo de escalada debe registrar motivo, datos adicionales, elección, capacidad de correlación, borrado y recurso sin guardar el documento, la biometría o el historial usados.
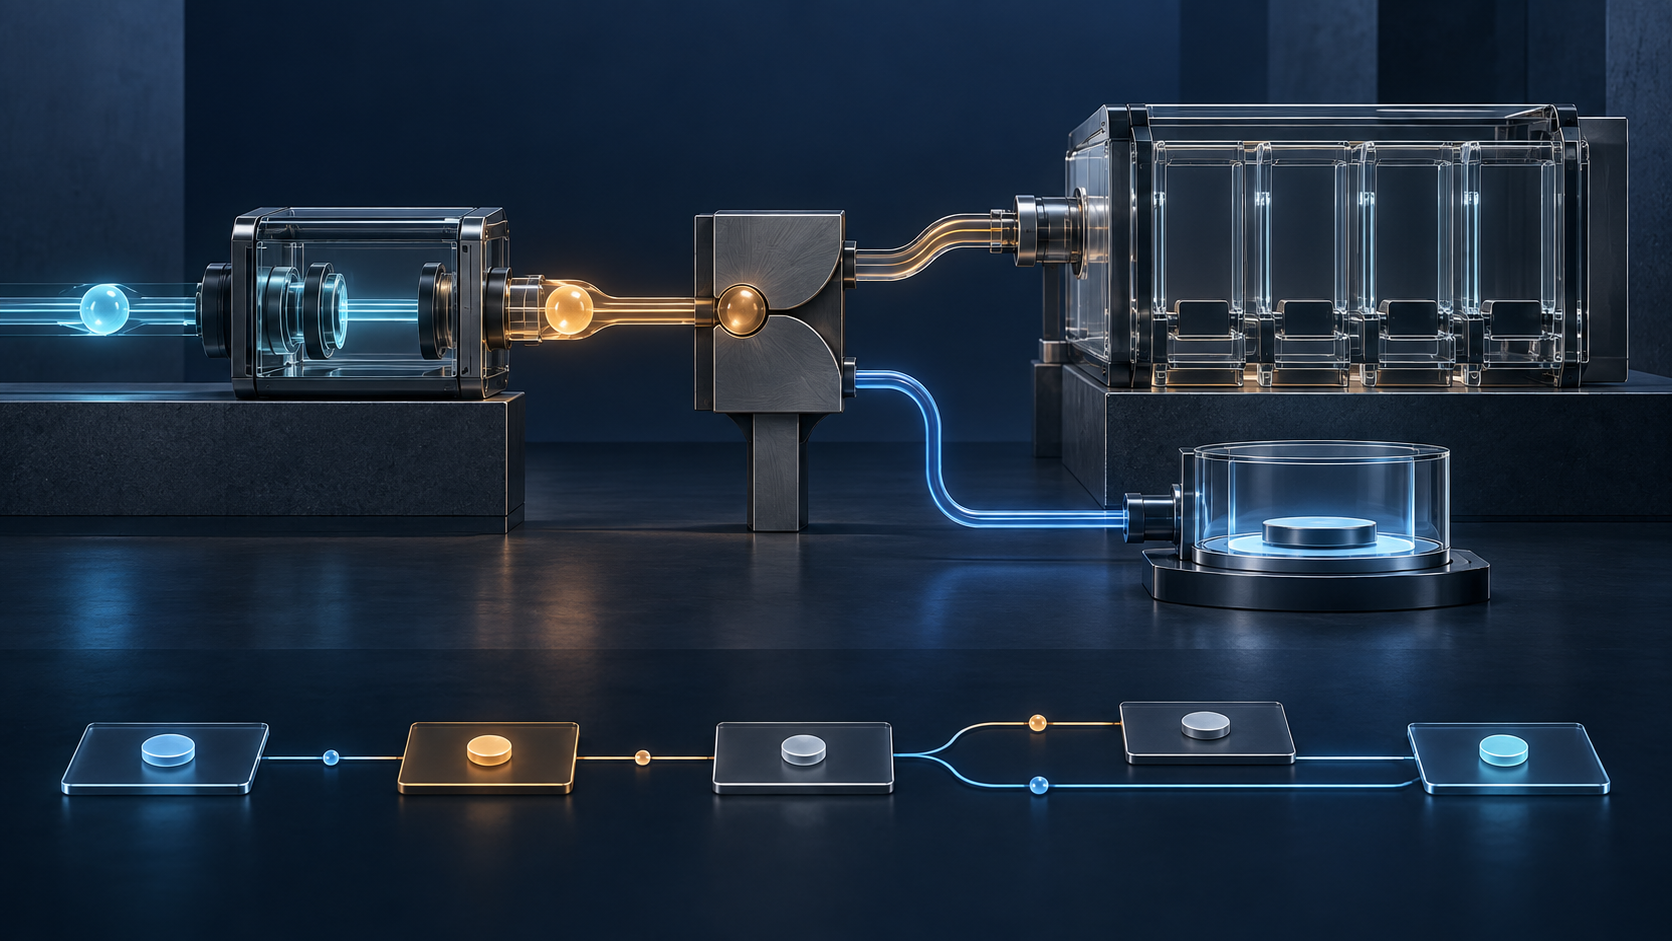
El primer mecanismo devuelve inconclusive. El segundo solicita una credencial oficial. Si no la reconoce, aparece una estimación facial o una consulta a terceros. El sistema conserva una sola etiqueta final: aprobado o bloqueado.
Esa etiqueta elimina las preguntas que importan. ¿Falló la persona o falló la cobertura del método? ¿La credencial era inválida o simplemente incompatible? ¿Quién decidió ofrecer otra recopilación? ¿Había una alternativa? ¿Se eliminaron los datos de la ruta abandonada?
RFC 9998 no estandariza una respuesta. Es el informe Informational del taller IAB/W3C celebrado en octubre de 2025. No es una norma, una ley, una certificación ni el consenso de todas las personas participantes. Recoge discusiones sin convertirlas en una arquitectura obligatoria. Precisamente por eso sirve para delimitar las decisiones que un producto no debería fusionar.
Verificar no es seleccionar política, clasificar y ejecutar
El informe describe cuatro papeles. El verificador decide si una persona pertenece a un intervalo. El ejecutor aplica la restricción. El selector determina qué política corresponde. El clasificador decide si el contenido o servicio exige restricción y qué edades contempla.
Un mismo proveedor puede asumir varios papeles, pero sus afirmaciones siguen siendo distintas. Una edad correcta puede combinarse con una jurisdicción equivocada. Una política correcta puede usar una clasificación errónea. Un verificador preciso puede alimentar un bloqueo sin recurso. El resultado final no certifica toda la cadena.
Tampoco blocked significa necesariamente underage. Puede significar que faltó una prueba, que el sistema no reconoció el documento, que el modelo dudó, que el servicio no estaba disponible, que el dispositivo no era compatible o que la persona se negó a entregar más información. Reescribir todas esas causas como una conclusión de edad atribuye al usuario la limitación del sistema.
Cada técnica tiene una frontera de error distinta
Age assurance abarca varias familias. La verificación suele apoyarse en credenciales para alcanzar alta seguridad. La estimación calcula una probabilidad a partir de rasgos físicos o de conducta. La inferencia usa otros registros y puede requerir correo o teléfono. El age gating es el acto posterior de controlar acceso.
Quien no posee una credencial aceptada puede quedar fuera de la verificación, aunque sea adulto. La estimación genera falsos positivos y falsos negativos; endurecer el umbral desplaza el equilibrio. La inferencia puede carecer de historial. Ninguno de estos hechos demuestra por sí mismo una edad inferior.
El problema se agrava cerca del umbral y para quienes quedan fuera de las fuentes dominantes. Un adulto apátrida y un menor sin documentación pueden producir la misma ausencia. Una persona adulta que reduce su huella digital puede no aportar suficientes datos para inferencia. El mismo mensaje cubre realidades incompatibles.
El taller volvió varias veces a una ruta escalonada: probar primero métodos menos friccionales o menos invasivos y recurrir a otros si no hay un resultado definitivo. Es preferible a exigir siempre la máxima prueba. También puede convertirse en una escalera de divulgación que algunos grupos suben con mucha mayor frecuencia.
La incertidumbre no es una base de recopilación
Una política puede permitir que el siguiente método se ofrezca. No significa que el primer fallo aporte consentimiento, necesidad o proporcionalidad. Una estimación incierta no hace imprescindible una consulta a bases. Un monedero incompatible no convierte una imagen facial en dato inocuo.
La escalada suele cambiar la naturaleza del riesgo: una afirmación de intervalo pasa a un identificador persistente; una decisión local se convierte en consulta remota; una presentación puntual se vuelve correlacionable; un bit de edad se sustituye por nombre, fecha completa, nacionalidad y número de documento.
El cifrado protege la ruta, no decide si la recopilación debe existir ni cómo se reutiliza. RFC 6973 entiende la minimización como límite a la obtención, uso, revelación, conservación, identificabilidad, sensibilidad y acceso. Una colección excesiva no deja de serlo por estar cifrada.
RFC 9998 enumera limitación de finalidad, no vinculación entre componentes, resistencia al phishing y prevención del rastreo. También señala que el usuario quizá no conozca al proveedor contratado. Enseñar a entregar identidad a una página desconocida cada vez que algo falla puede normalizar el patrón que aprovechan los atacantes.
Una prueba de conocimiento cero no resuelve la gobernanza
Las credenciales anónimas y las pruebas de conocimiento cero pueden demostrar un umbral sin revelar la fecha de nacimiento. Reducen la divulgación, pero no resuelven quién emitió el atributo, si el software es íntegro, cómo funciona la revocación, quién seleccionó la regla, cómo se corrige un error o si varias presentaciones pueden enlazarse.
El informe recuerda además que estas técnicas no eliminan la evasión o la censura y pueden concentrar confianza en implementaciones concretas. Deben producir un recibo más pequeño, no una declaración de riesgo cero. La precisión consiste en anotar exactamente qué aprendió cada actor.
El error desigual se convierte en intrusión desigual
Si una técnica devuelve más resultados inconclusos para cierto grupo, ese grupo llega más veces al método invasivo. Dos poblaciones pueden acabar con la misma tasa de aprobación y haber pagado costes de privacidad muy diferentes.
RFC 9998 cita trabajo de NIST al hablar del rendimiento del análisis facial. NIST IR 8491 estudia un ámbito acotado: detección pasiva y por software de ataques de presentación. No es una puntuación universal para cualquier estimador de edad.
El cuadro de mando debe conservar transiciones y denominadores: método inicial, resultado, escalada, nueva clase de datos, abandono, apelación, reversión y borrado. Medir por grupos también requiere una base legítima y mínima; descubrir sesgo no autoriza a construir otro archivo demográfico ilimitado.
Un recibo que explica sin copiar la identidad
El recibo propuesto empieza con un identificador seudónimo limitado a la operación. Conserva el intervalo solicitado, la clase de contenido, la versión de política, la señal de jurisdicción y su incertidumbre. Nombra por separado selector, clasificador, verificador y ejecutor.
Para cada método anota su clase, los tipos de datos pedidos, su frontera de error y un estado fiel: pass, fail, inconclusive o unavailable. Si no hubo conclusión, registra la causa, la versión de la regla que permite ofrecer otro método, las categorías adicionales, la alternativa y la elección separada de la persona.
También documenta la vinculación posible entre emisor, verificador, ejecutor y presentaciones repetidas; la promesa de borrado en rutas abandonadas; la decisión de clasificación y acceso; y el responsable, plazo y remedio de la apelación. Una excepción requiere dueño y caducidad. Cambiar modelo, política, jurisdicción o retención crea una nueva versión.
No guarda documento bruto, rostro, correo, teléfono, historial, carga de la credencial ni token reutilizable entre sitios. El objetivo es explicar la transición, no construir una segunda base de identidad.
Esta figura es una recomendación editorial y operativa de este artículo, no una estructura de RFC 9998, una obligación IAB/W3C o una conclusión jurídica.
Apelar forma parte de acertar
RFC 9998 incluye mecanismos de apelación para edades y contenidos mal clasificados. La apelación no es atención al cliente añadida a un sistema supuestamente perfecto; es parte de la corrección de un sistema reconocido como imperfecto.
Una apelación útil no repite simplemente el mismo modelo ni exige por defecto el dato más invasivo. Identifica la decisión discutida, ofrece cuando sea posible una vía independiente, explica corrección y borrado, y señala responsable y plazo.
El recibo evita que la negativa final borre su origen. Permite distinguir error de edad, jurisdicción, clasificación o ejecución. También impide que el objetivo legítimo de proteger a menores preste autoridad ilimitada a una técnica. Pasar una prueba no demuestra seguridad completa; bloquear no demuestra daño evitado; fallar no demuestra mala intención.
La especificación inicial mínima de Lu Heng propone compartir solo lo necesario para coordinar y rendir cuentas, manteniendo visibles las decisiones locales. The Policy Mirror exige que cada registro refleje la autoridad real. Entre una prueba y otra deben existir regla, solicitud limitada, elección, borrado y reparación explícitos, no un salto silencioso de incertidumbre a permiso.
Fuentes
- RFC 9998 — informe del taller
- Información de publicación de RFC 9998
- Registro Datatracker de RFC 9998
- Historial de RFC 9998
- Descripción del taller IAB/W3C
- Materiales del taller IAB/W3C
- Actualización del taller en W3C TPAC
- NIST IR 8491
- RFC 6973 — consideraciones de privacidad
- RFC 8280 — consideraciones de derechos humanos
- RFC 8890 — Internet es para los usuarios finales
- RFC 7841 — documentos del flujo IAB
- Minimum Initial Specification — Heng Lu
- The Policy Mirror — Heng Lu
- Reality, Not Advocacy — Heng Lu
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance