
主题
安全自动化
在主题维度下,安全自动化主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

案例档案
二十一字段对二十个值:CrowdStrike 的补救,一半是算术,一半是搬家
一个未被填上的参数,把一次例行推送变成大规模无法启动。随后的补救补上了一段测试缺口,也悄悄把测试、分批上线、监控和恢复的义务,搬到了买下这个产品的人身上。

全球云服务
Ivanti 自家的扫描器说「干净」,它自己的说明书写的是另一回事
要确认 Integrity Checker Tool 的边界,不需要任何泄露。厂商自己写了下来,就写在它为 Ivanti Connect Secure 和 Ivanti Policy Secure 上 CVE-2023-46805、CVE-2024-21887 维护的那篇知识库文章里。值得读两遍的不是谈补丁的那一句,而是谈那件被要求用来验证设备的工具的那一句。

案例档案
DigiCert 给了自己 24 小时,随后又批给自己 120 小时
一个漏掉的下划线,让它自设的吊销倒计时开始走动。被这条规则约束的一方随即重新计算了倒计时,给自己多加了五天,并且是它写下了外界能看到的唯一一份时间线。
IETF
GOAWAY 能把中继的观众送到你的服务器
Media over QUIC 中继可以告诉客户端去哪里恢复会话。11 月新增的威胁分析指出另一种用法:中继把无关主机填进新会话地址,观众便按协议向那台主机发起连接。
创造者
Barry O’Donovan 的 CRA 规则:同一团队,按产品分两种身份
在 RIPE 93,INEX 的开发者说明,Cyber Resilience Act 可能让同一家组织因不同软件产品承担不同角色。对网络运营商来说,这决定了上游究竟由谁负责安全工作。
领导者
Darren Kara 加开 DNS 节点,不能顺手把用户写进故障日志
Quad9 说,Kara 正在清理新节点的部署积压。全球解析网络需要看见故障,却把用户的应答地址限定在一次查询的短暂内存里。这笔运维账,不能靠多画几个地图圆点结清。
IETF
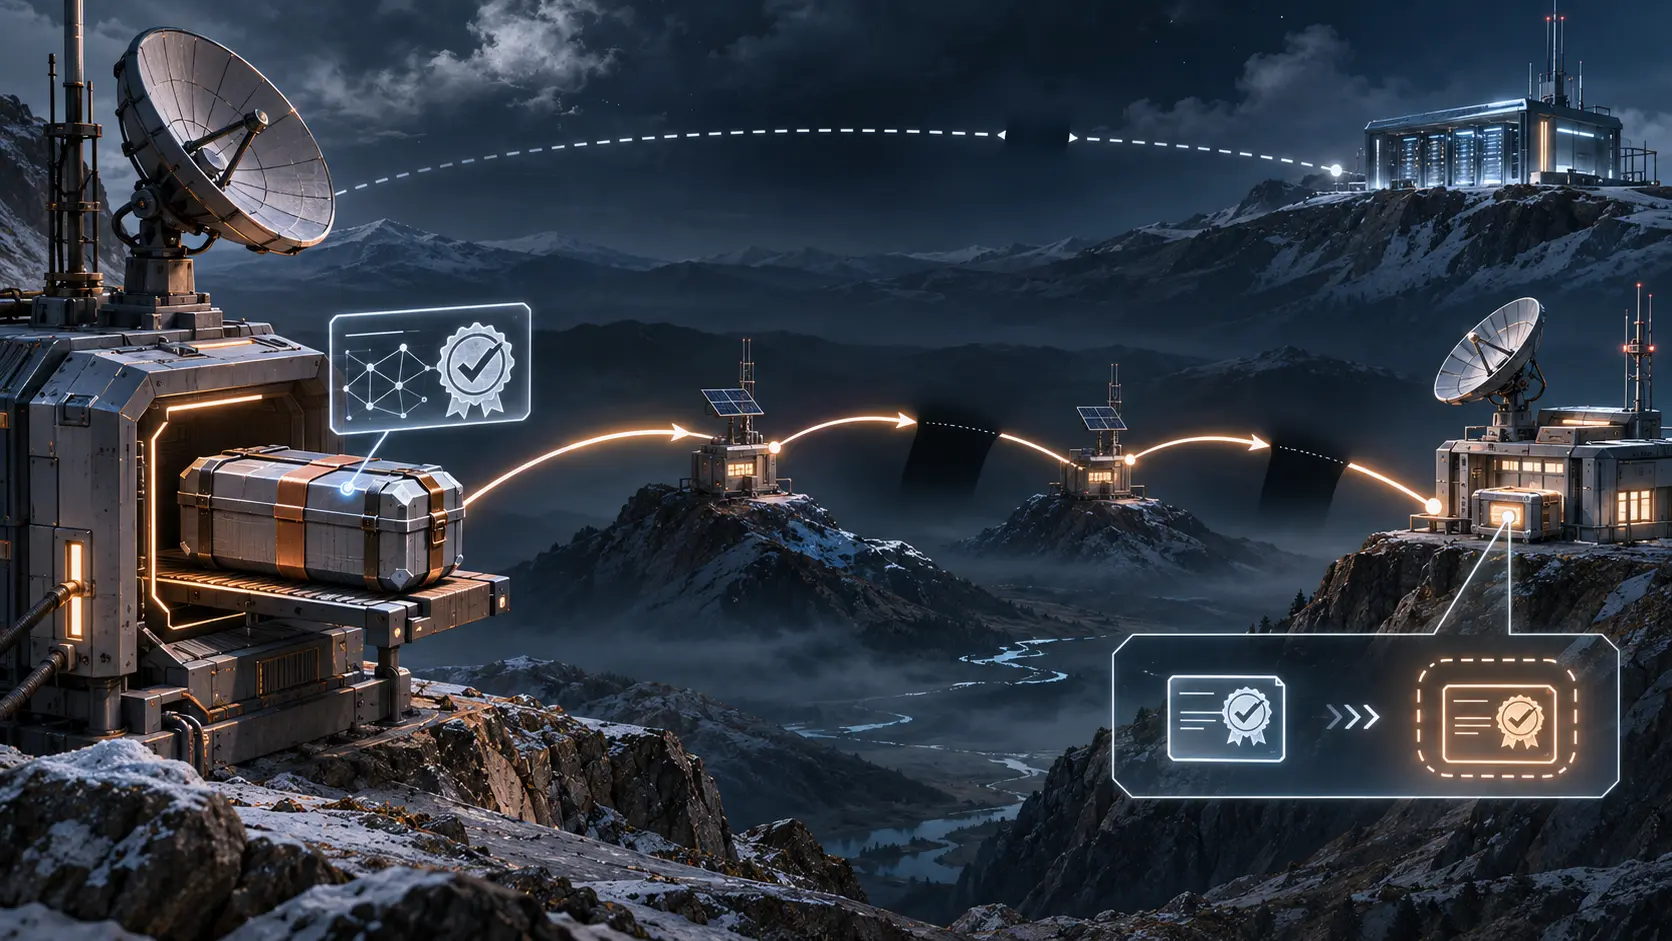
数据包到了,撤销服务器还在断线那头
延迟容忍网络能把签过名的数据包送到目的地,却未必能把证书状态查询送出去。BPSec COSE 新版草案把这个差距交给发证机构和接收节点分别决策。
IETF
引导程序独占整机,固件更新却要抢资源
后量子签名在开机时也许很轻松;双镜像设备一边运行一边验新固件时,处理器、内存和电量都有别的主人。IETF 的 PQUIP 草案把采购中常被省略的这段时间摆上了桌面。
IETF
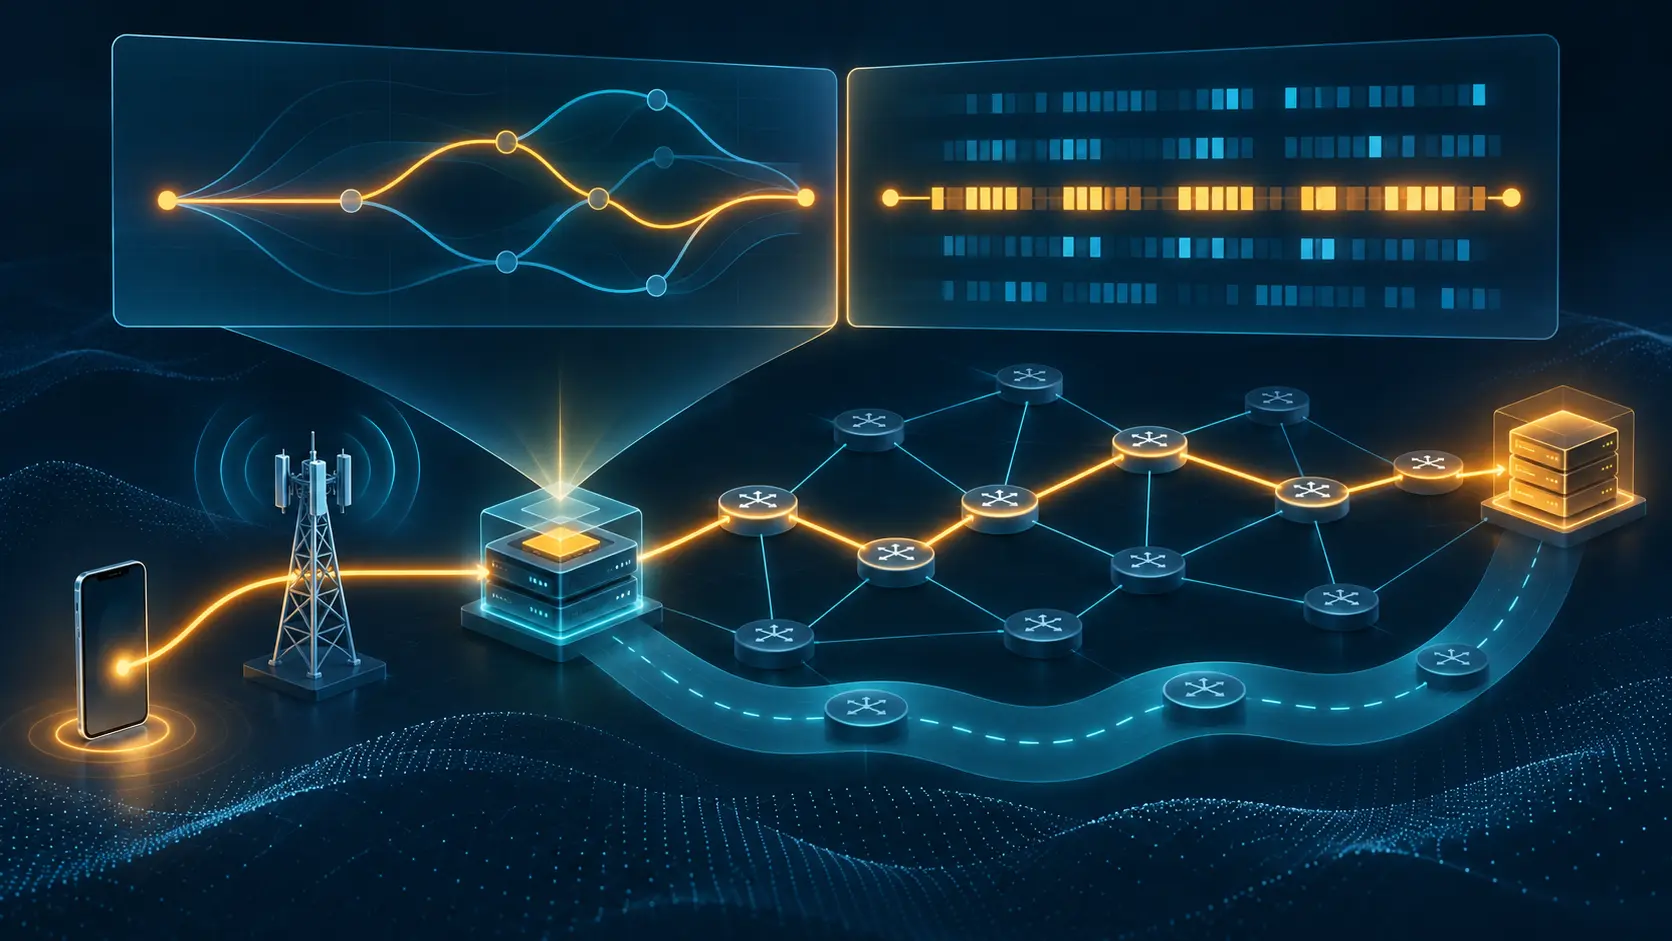
一条移动会话压过整段 VPN 路由,规则却分写在两份草案里
IETF 新版 MUP 架构让单条移动会话变成更精确的路由,示例中它能优先于一般 VPN 路径。11 月修订明确由 DMM 草案规定路由行为,BGP 的编码交给 BESS 草案。哪家运营商的网络最终接住这条会话,还取决于路由导入边界。
IETF
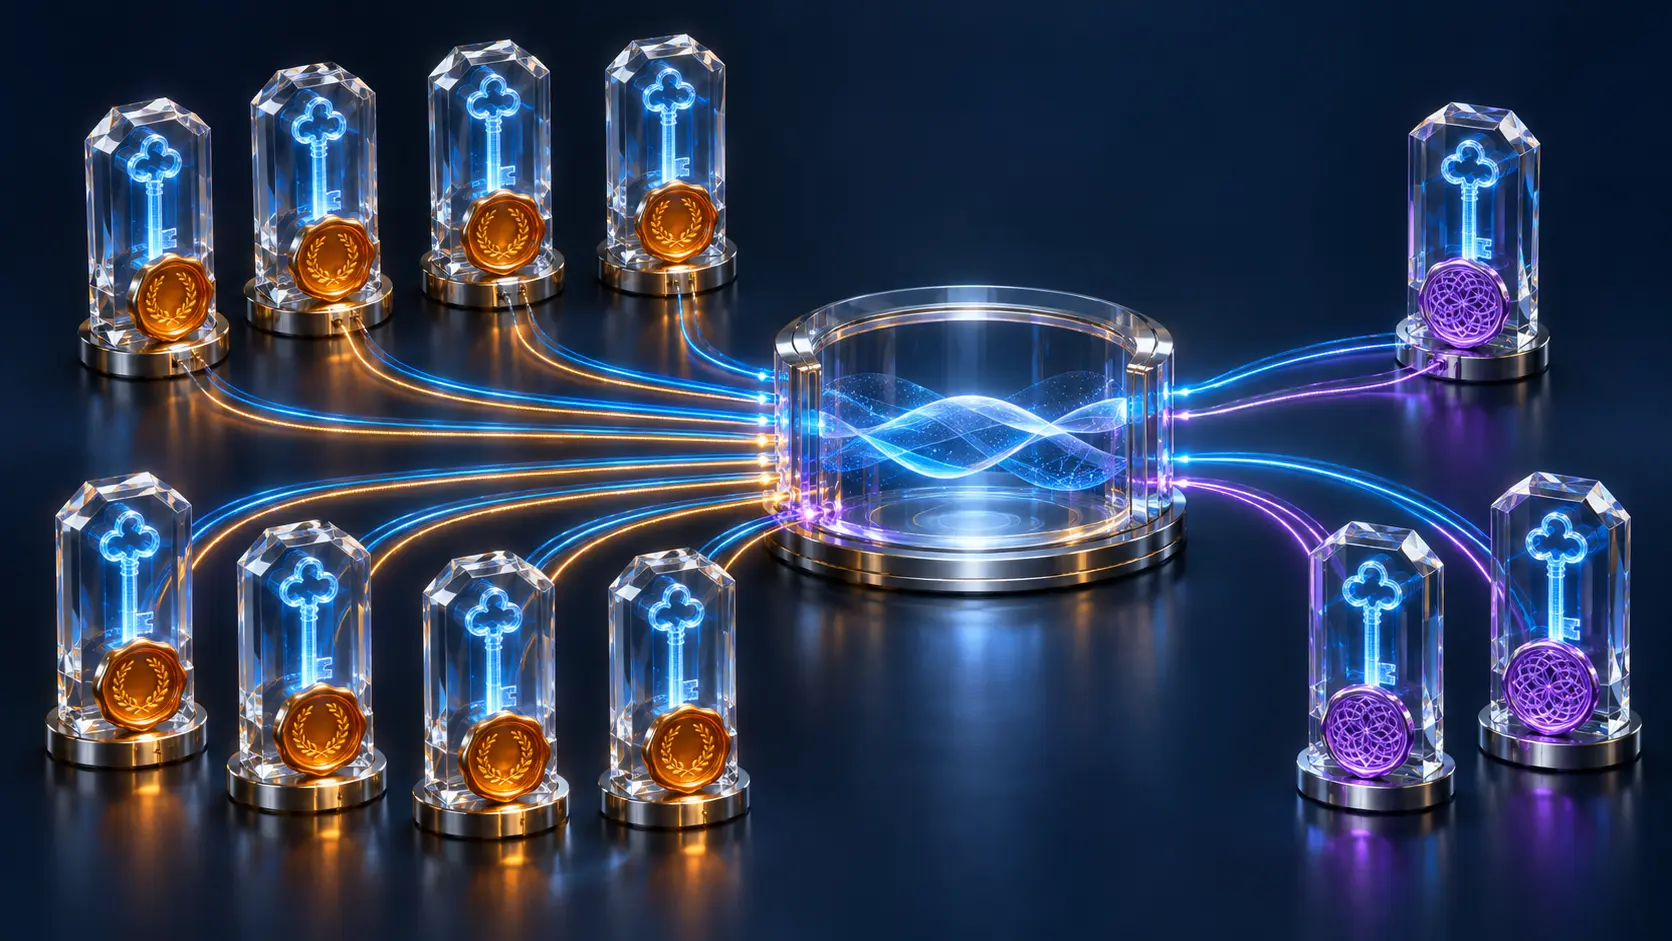
十一种 MLS 后量子套件,八种还拿传统签名当门锁
IETF 的群组消息草案列出十一种新密码套件。八种用 ML-KEM 或混合密钥封装保护保密性,却仍由 Ed25519、ECDSA 签署群组操作;另三种把签名也换成 ML-DSA。11 月修订版把传统签名被伪造时的后果,以及 ML-DSA 上线时每一段字节该怎么放,写得更具体。
IETF
两支证书团队争一个 DNS 别名,IETF 要给账户各开一扇门
同一域名可以同时跑在两套云上,签发证书却可能卡在同一个 DNS 验证别名。IETF 的 `dns-account-01` 草案按 ACME 账户拆开这道门。新自由有一笔账:账户 URL 的每个字符都可能变成预置 DNS 记录的依赖。
IETF
电话先接通,冒领号码的证书还在等人查
一通来电带着签名证书,证书里还有公开日志的签收凭据。验证服务可以当场检查,电话不必等日志回答。可若另一张证书也宣称拥有同一个号码,发现冲突的人在另一条工作线上:他得巡查日志、对照号码清单,再推动真正能撤销凭据的机构行动。
互联网历史
CVE 给 321 个安全问题起了名,补丁还在别人的桌上
1999 年 9 月,CVE 首次公开时列出 321 条记录。它没有交付 321 个补丁,而是让扫描器、公告和软件厂商能够确认:各自不同的叫法,是否指向同一个漏洞。一个公共名字先把问题对齐,修复工作仍要靠别的系统完成。
案例档案
13国加入欧洲网络安全警报,两座首发枢纽却还没响过
跨境网络攻击不会等机构把流程图画完。欧盟把 13 个成员国组织进首批两座跨境网络安全枢纽,想让一国发现的威胁迅速传给邻国。欧洲审计院查到的现场却是:ATHENA 和 ENSOC 都尚未投入运行。采购工具的技术规格迟迟定不下来,接收警报的既有网络也缺少统一的交接规则。参加者已经到齐,报警线路还没有接通。
欧洲与中东机构趋势
芬兰把发件人改成“垃圾信息”,餐厅的订位却可能是真的
芬兰对企业短信发送身份的核验进入更严阶段。核验失败时,收件箱里原本的名称可以被改成“Roskaposti”;这一个词只说明使用权没核实,不能替餐厅取消你的晚餐。
互联网历史
TLS 1.3 戴着 1.2 的名牌,八个字节却在喊“有人要降级”
一种更新的安全协议,在旧字段里写下旧版本的号码。TLS 1.3 握手中的 `legacy_version` 仍可以是代表 TLS 1.2 的 `0x0303`;真正的版本选择放在 `supported_versions` 扩展中。这身旧外套是为穿过那些只认旧式握手的中间设备。[RFC 8446](https://www.rfc-editor.org/rfc/rfc8446.html) 同时给终端留了一道警报:具备 TLS 1.3 能力的服务器若改用旧版本,须在随机值的最后八字节留下标记,客户端看到便中止握手。
互联网历史
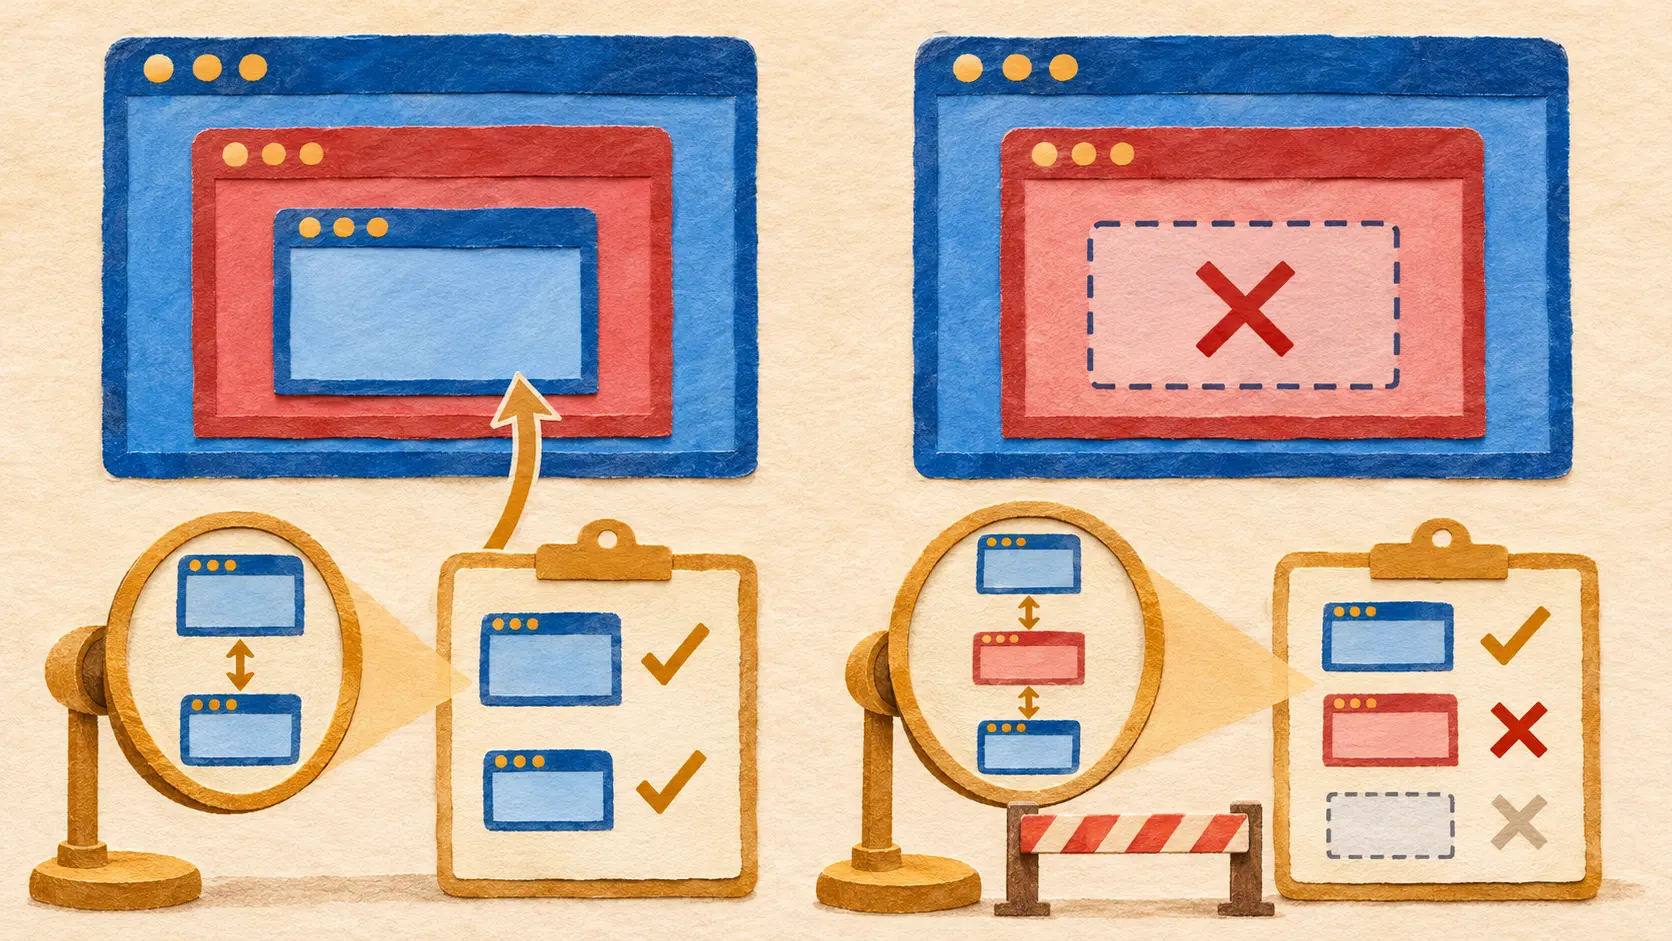
SAMEORIGIN 看见了最上层,却漏了夹在中间的外站
受保护页面与最外层页面同源,中间却嵌着另一家网站。浏览器只看两端,安全边界就被缩成一眼。
互联网历史
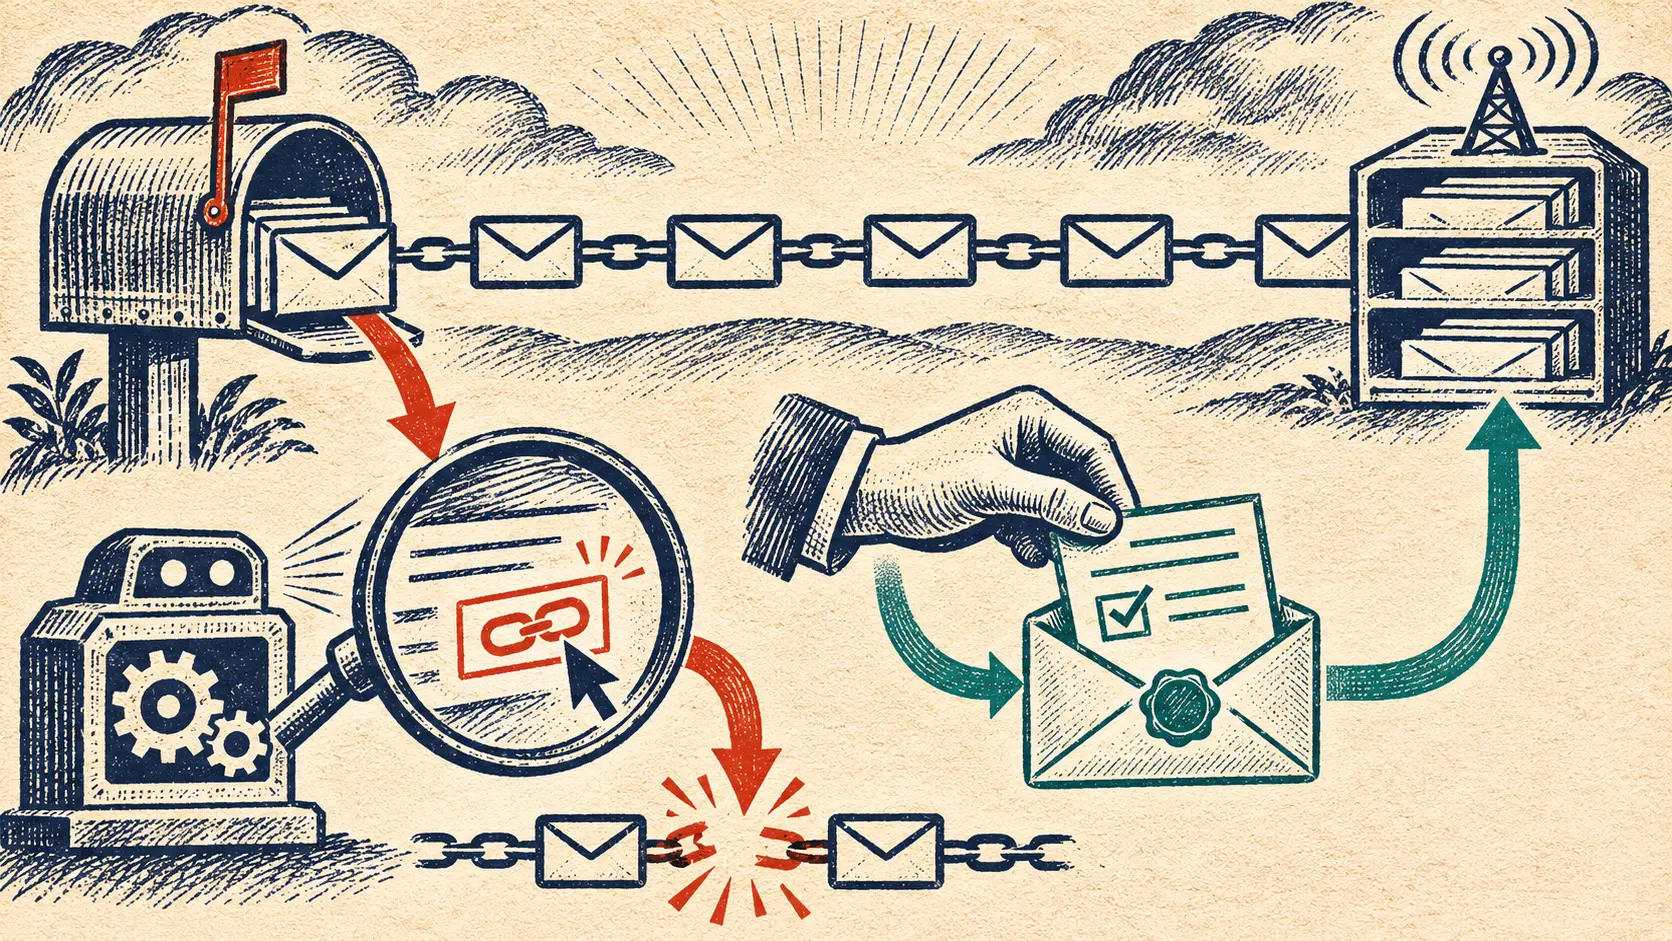
垃圾邮件过滤器看了一眼链接,邮件列表就少了一个读者
安全软件为了检查邮件里的网址,打开了退订链接。列表服务器却把这次访问当成读者要离开的命令。人没有表态,机器替人办了手续。2017 年 1 月的 [RFC 8058](https://www.rfc-editor.org/rfc/rfc8058.html) 对此给出一道清晰的分界:邮件中须有签名保护的单击退订声明,接收端须取得用户同意,再用 HTTPS POST 执行退订。检查链接和改变订阅状态终于成了两回事。
IETF
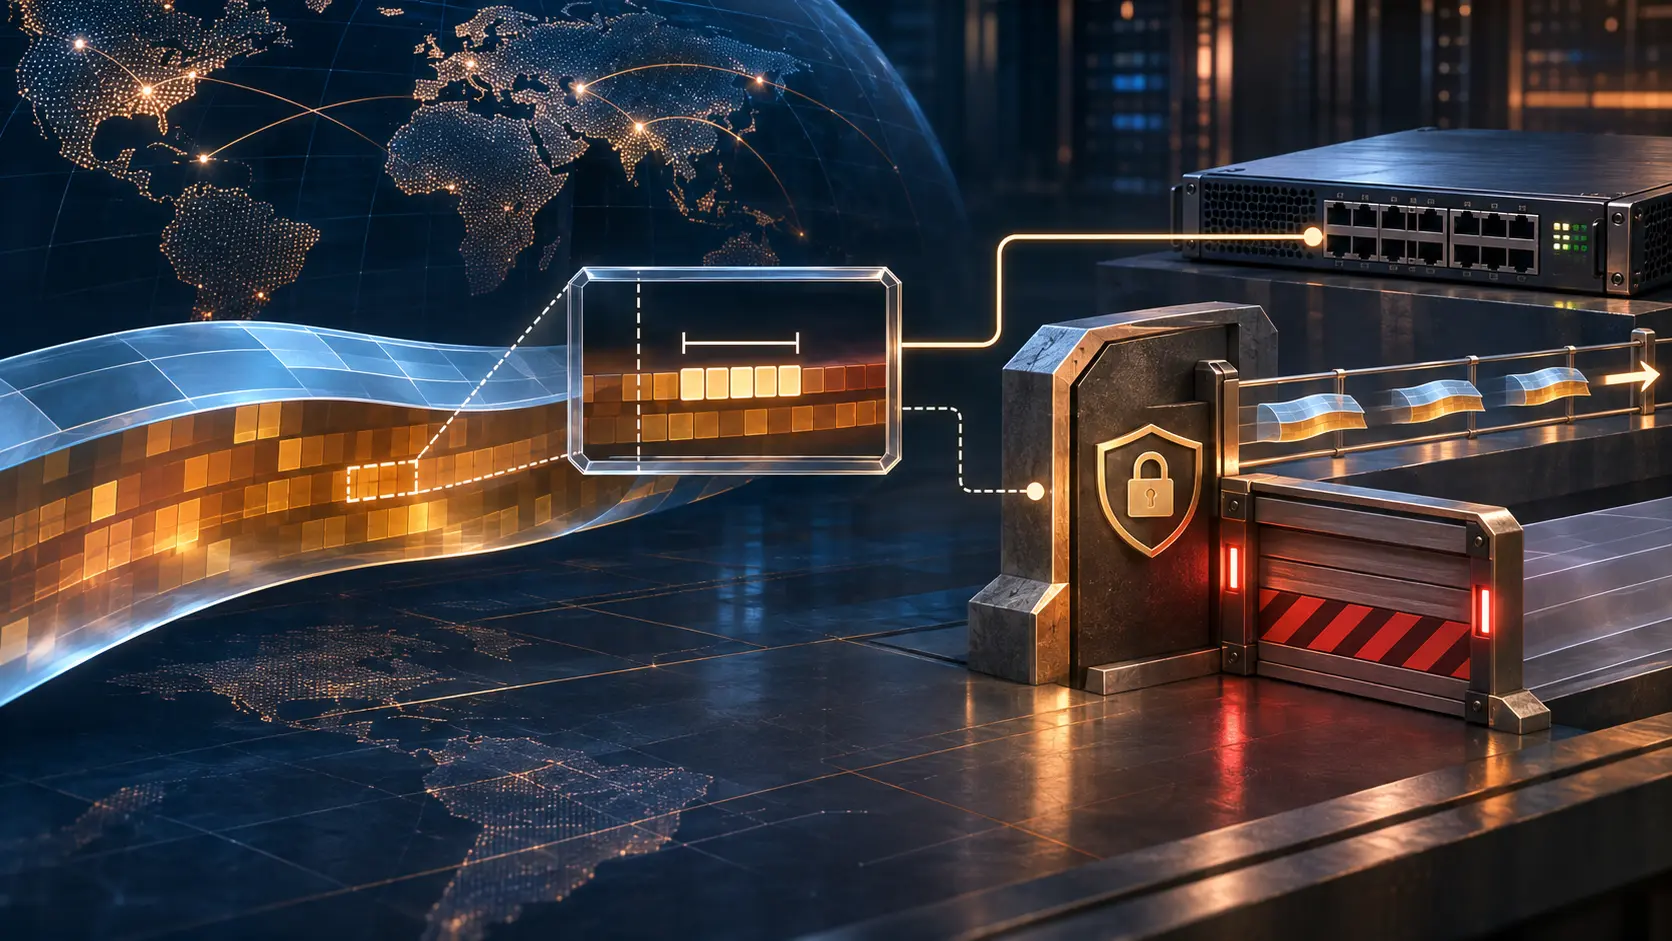
BGP 规则开始指定包内字节:设备看不懂,就得整条拒装
IETF 新草案把 FlowSpec 的过滤条件伸进固定内容字节。真正的刹车写在硬件能力不足时:不能删掉这项条件,照样执行更宽的封堵。
IETF
代理谈妥接口,收款账号却不能顺手改
两家公司的代理软件可以商量怎么接入彼此的系统。供货方一说要换收款账户,新提交的 Selo 草案就把财务负责人、付款方和一段可撤回的时间塞回流程里。