
Résumé
- RFC 9998 sépare vérification, estimation et inférence de l’âge de la décision distincte de bloquer un accès ; chaque méthode peut exclure ou mal classer des personnes.
- Commencer par une méthode sobre puis proposer un recours plus intrusif peut éviter une collecte maximale pour tous, mais un résultat indéterminé n’est ni une preuve de minorité ni un consentement à l’étape suivante.
- Un reçu d’escalade doit conserver le motif, la divulgation supplémentaire, le choix, les limites de corrélation, la suppression et le recours sans recopier les données sensibles utilisées.
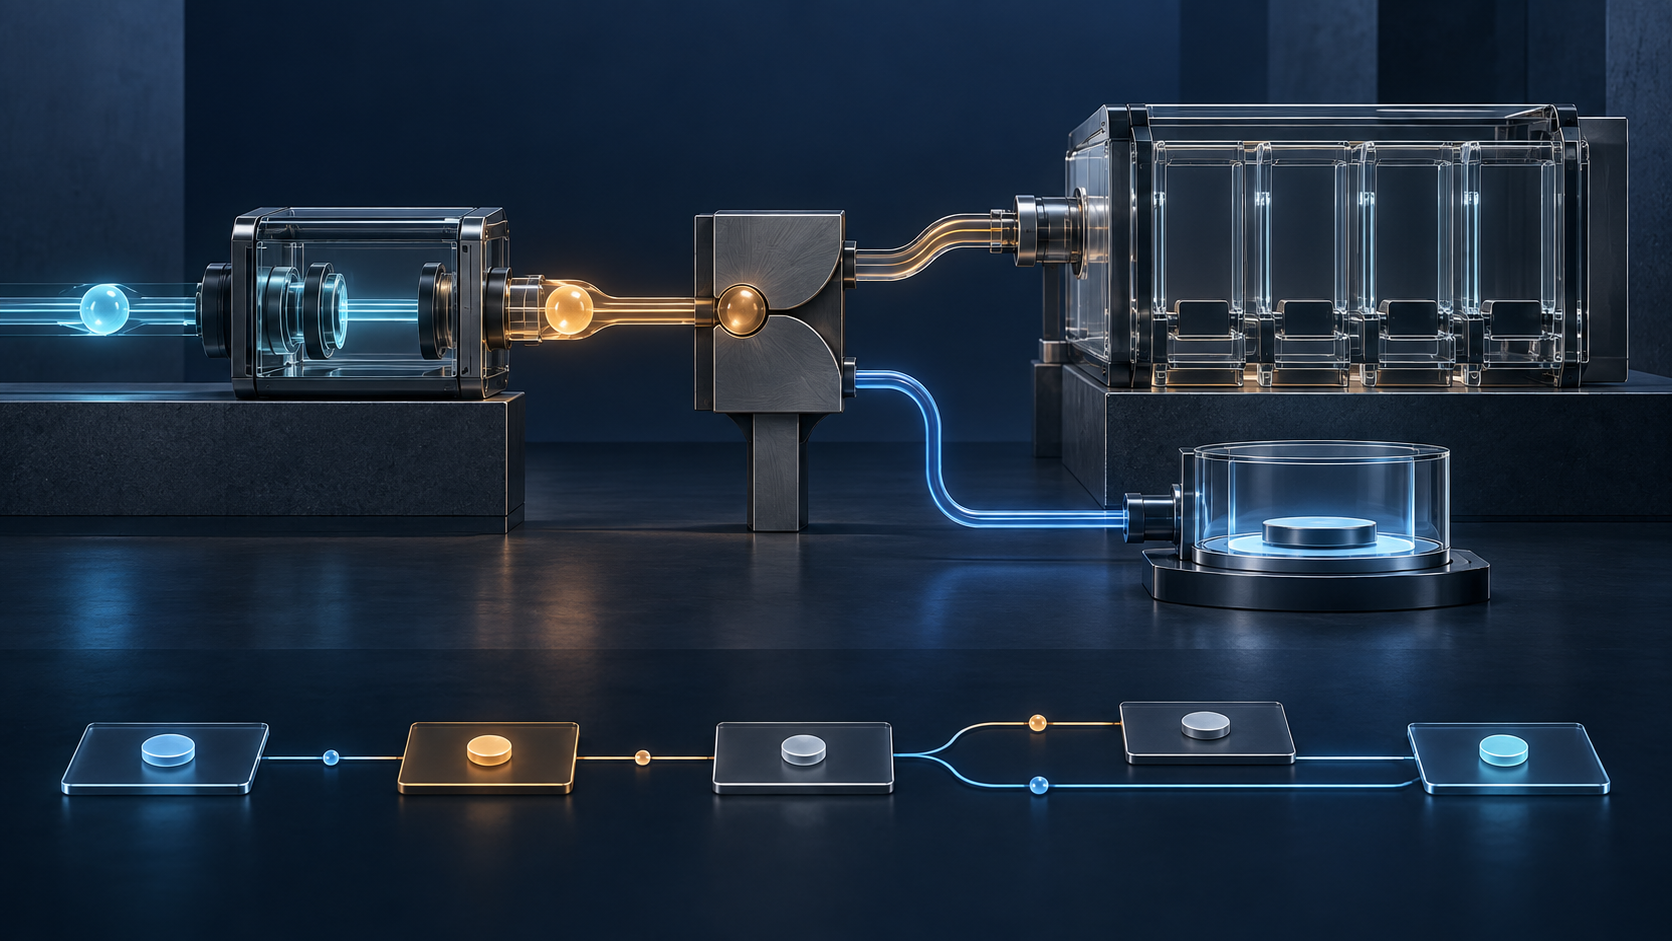
Une interface demande d’abord une preuve limitée à une tranche d’âge. Le résultat est indéterminé. Une seconde page réclame une pièce officielle. Une troisième propose une analyse faciale ou une recherche externe. Puis toute la séquence est réduite à un seul mot : accepté ou refusé.
La compression fait disparaître les causes. Le premier outil était-il incertain, indisponible, incompatible avec l’appareil ou incapable de reconnaître un document pourtant valide ? La personne a-t-elle refusé une nouvelle divulgation ? Qui a décidé que l’échec autorisait l’offre suivante, et qu’est-il advenu des données de la tentative abandonnée ?
RFC 9998 ne fournit pas un protocole pour répondre. C’est le compte rendu informatif de l’atelier IAB/W3C d’octobre 2025. Il n’est ni une norme Internet, ni une loi, ni une certification, ni le consensus de tous les participants. Sa force est d’identifier les jointures que l’étiquette finale masque.
Quatre rôles derrière un seul écran
Le rapport distingue le vérificateur, qui évalue la tranche d’âge ; l’exécutant, qui autorise ou bloque ; le sélecteur de politique, qui choisit la règle applicable ; et le classificateur, qui décide si un contenu relève d’une restriction.
Même lorsqu’une entreprise cumule ces fonctions, leurs décisions restent différentes. Une assertion d’âge correcte peut être associée à la mauvaise juridiction. Une politique correcte peut agir sur une mauvaise classification. Une vérification techniquement fiable peut alimenter une exécution sans voie de correction. Le résultat final ne prouve donc pas la justesse de toute la chaîne.
Refusé ne signifie pas nécessairement mineur. Il peut désigner une preuve absente, un justificatif non reconnu, un modèle incertain, un service indisponible, un équipement incompatible ou le choix de ne pas poursuivre. Le système doit préserver ces états au lieu d’attribuer à l’utilisateur l’incertitude de son architecture.
Les méthodes ne se trompent pas de la même manière
L’assurance de l’âge est le terme général. La vérification cherche un niveau élevé de certitude, souvent au moyen d’un titre officiel. L’estimation produit une probabilité à partir de caractéristiques physiques ou comportementales. L’inférence utilise d’autres traces et peut demander une adresse électronique ou un numéro de téléphone. Le filtrage est ensuite l’acte d’exécution.
La vérification documentaire échoue pour les personnes dépourvues de titre accepté ou dont le titre n’est pas reconnu. L’estimation produit des faux positifs et des faux négatifs ; durcir un seuil peut réduire l’un tout en augmentant l’autre. L’inférence manque parfois de données. Aucune de ces limites ne démontre que la personne est sous le seuil.
Les cas frontières rendent l’erreur concrète. Un adulte apatride et un enfant sans document peuvent recevoir le même message. Un adulte soucieux de sa vie privée peut avoir trop peu d’historique pour une inférence. Le logiciel voit un déficit de confiance ; les individus supportent des causes et des conséquences très différentes.
L’atelier a envisagé une succession de méthodes : faible friction d’abord, puis solution plus intrusive si aucune conclusion n’est possible. Cette séquence peut limiter la collecte initiale. Elle peut aussi créer un escalier de divulgation que les personnes mal servies par la première méthode montent plus souvent que les autres.
Une erreur ne crée pas un pouvoir de collecte
Une règle peut permettre de proposer l’étape suivante. Elle ne signifie pas que l’échec précédent fournit le consentement, la nécessité ou la proportionnalité de cette collecte. Une estimation floue ne rend pas automatiquement indispensable une recherche dans une base. L’incompatibilité d’un portefeuille ne rend pas automatiquement raisonnable une image du visage.
Le type de risque change souvent au cours de l’escalade. Une simple assertion de tranche devient un identifiant durable ; un traitement local devient une requête distante ; une présentation ponctuelle devient corrélable entre services ; une preuve minimale cède la place à un document indiquant nom, date de naissance, nationalité et numéro.
Le chiffrement protège le transport, pas la décision de collecter ni l’usage futur. RFC 6973 définit la minimisation à travers la collecte, l’utilisation, la divulgation, la conservation, l’identifiabilité, la sensibilité et l’accès. Un surplus chiffré reste un surplus.
RFC 9998 mentionne limitation de finalité, non-corrélabilité, résistance à l’hameçonnage et prévention du suivi. Il souligne aussi que l’utilisateur peut ne connaître aucunement le prestataire choisi. Habituer chacun à remettre une identité à un nouvel écran après un échec peut affaiblir les comportements de sécurité recherchés.
La cryptographie réduit une révélation, pas toutes les responsabilités
Une preuve à divulgation nulle de connaissance ou un justificatif anonyme peut attester le franchissement d’un seuil sans révéler la date de naissance. Ce progrès n’efface pas la provenance de l’attribut, l’intégrité du logiciel, la révocation, la disponibilité, les possibilités de corrélation, la politique applicable ni le recours.
Le rapport note aussi que ces outils ne suppriment pas le contournement ou le risque de censure et peuvent concentrer la confiance dans certaines implémentations. La bonne conséquence est un reçu plus étroit : si le vérificateur n’apprend qu’un bit, il faut l’indiquer exactement. Il ne faut pas transformer « divulgation minimale » en « absence de risque ».
Le biais peut devenir une taxe de confidentialité
Si une méthode renvoie plus souvent un résultat indéterminé pour un groupe, ce groupe arrivera plus souvent à l’étape intrusive. Le taux final d’acceptation peut paraître égal alors que le prix informationnel diffère.
RFC 9998 évoque des différences de performance et cite des travaux du NIST. Le NIST IR 8491 a toutefois un objet précis : la détection passive, logicielle, d’attaques de présentation. Il ne faut pas le présenter comme une évaluation universelle de tout produit d’estimation d’âge.
La mesure utile suit les transitions : méthode initiale, résultat, nouvelle méthode, nouvelles catégories de données, abandon, recours, renversement et suppression. Toute analyse par population doit elle-même avoir une base légitime et limitée ; la recherche d’équité ne justifie pas une collecte démographique illimitée.
Un reçu pour la transition, pas un deuxième fichier d’identité
Le reçu proposé utilise un identifiant pseudonyme limité à la transaction. Il indique la tranche demandée, la classe de contenu, la version de politique, le signal de juridiction et son incertitude. Il distingue vérificateur, sélecteur, classificateur et exécutant.
Pour chaque méthode, il conserve la catégorie, les types de données demandés, la limite d’erreur et un état précis : pass, fail, inconclusive ou unavailable. En cas d’incertitude, il note la cause, la règle autorisant l’offre suivante, les nouvelles données demandées, l’alternative disponible et le choix distinct de la personne.
Il ajoute la frontière de corrélation entre émetteur, vérificateur, exécutant et présentations répétées ; la promesse de suppression pour le chemin abandonné ; la classification et l’exécution finales ; le responsable du recours, son délai et son remède. Un changement de modèle, de juridiction, de politique ou de conservation crée une nouvelle version.
Le reçu ne contient ni document brut, ni visage, ni numéro, ni courrier électronique, ni historique, ni charge utile du justificatif, ni jeton réutilisable. Il prouve pourquoi le système a changé de méthode sans créer une nouvelle base d’identité.
Cette proposition est éditoriale et opérationnelle. Elle n’est pas une structure de RFC 9998, une exigence IAB/W3C ou une conclusion juridique.
Le recours appartient à la précision
RFC 9998 place parmi les propriétés souhaitables l’appel contre une détermination d’âge ou une classification de contenu erronée. Le recours n’est donc pas un service ajouté après un système réputé exact ; il participe à la correction d’un système reconnu imparfait.
Un bon recours ne relance pas seulement le même modèle et n’exige pas d’emblée la preuve la plus intrusive. Il identifie la décision contestée, offre si possible une méthode indépendante, explique la correction et la suppression, et nomme un responsable avec un délai.
Le reçu rend cette démarche praticable : le refus final n’a pas détruit ses causes. Le réviseur peut distinguer une erreur de seuil, de juridiction, de contenu ou d’exécution. La personne n’a pas à reconstruire l’architecture derrière un message générique.
La sécurité des enfants reste un objectif sérieux. Elle ne donne pas à une technique plus d’autorité que celle qu’elle exerce réellement. Une vérification réussie ne prouve pas la sécurité globale ; un blocage ne prouve pas un préjudice évité ; un échec ne prouve aucune mauvaise intention.
Le principe de spécification initiale minimale de Lu Heng invite à standardiser juste assez pour coopérer et rendre des comptes, sans déguiser des choix locaux en nécessité technique. The Policy Mirror impose de refléter l’autorité réelle. Entre deux contrôles d’âge, cette autorité doit apparaître sous forme de règle explicite, de demande limitée, de choix et de remède.
Sources
- RFC 9998 — rapport de l’atelier
- Informations de publication de RFC 9998
- Dossier Datatracker de RFC 9998
- Historique de RFC 9998
- Présentation de l’atelier IAB/W3C
- Documents de l’atelier IAB/W3C
- Compte rendu W3C TPAC
- NIST IR 8491
- RFC 6973 — considérations relatives à la vie privée
- RFC 8280 — considérations relatives aux droits humains
- RFC 8890 — Internet est destiné aux utilisateurs finaux
- RFC 7841 — documents du flux IAB
- Minimum Initial Specification — Heng Lu
- The Policy Mirror — Heng Lu
- Reality, Not Advocacy — Heng Lu
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance