
Resumo
- O RFC 9998 separa verificação, estimativa e inferência de idade do ato posterior de restringir acesso e reconhece que todos os métodos podem classificar ou excluir alguém indevidamente.
- Começar por uma opção de baixo atrito e oferecer outra depois pode reduzir a coleta inicial, mas um resultado inconclusivo não comprova menoridade nem concede permissão para dados mais sensíveis.
- Um recibo de escalada deve registrar motivo, dados incrementais, escolha, fronteira de correlação, descarte e recurso sem armazenar documento, biometria ou histórico bruto.
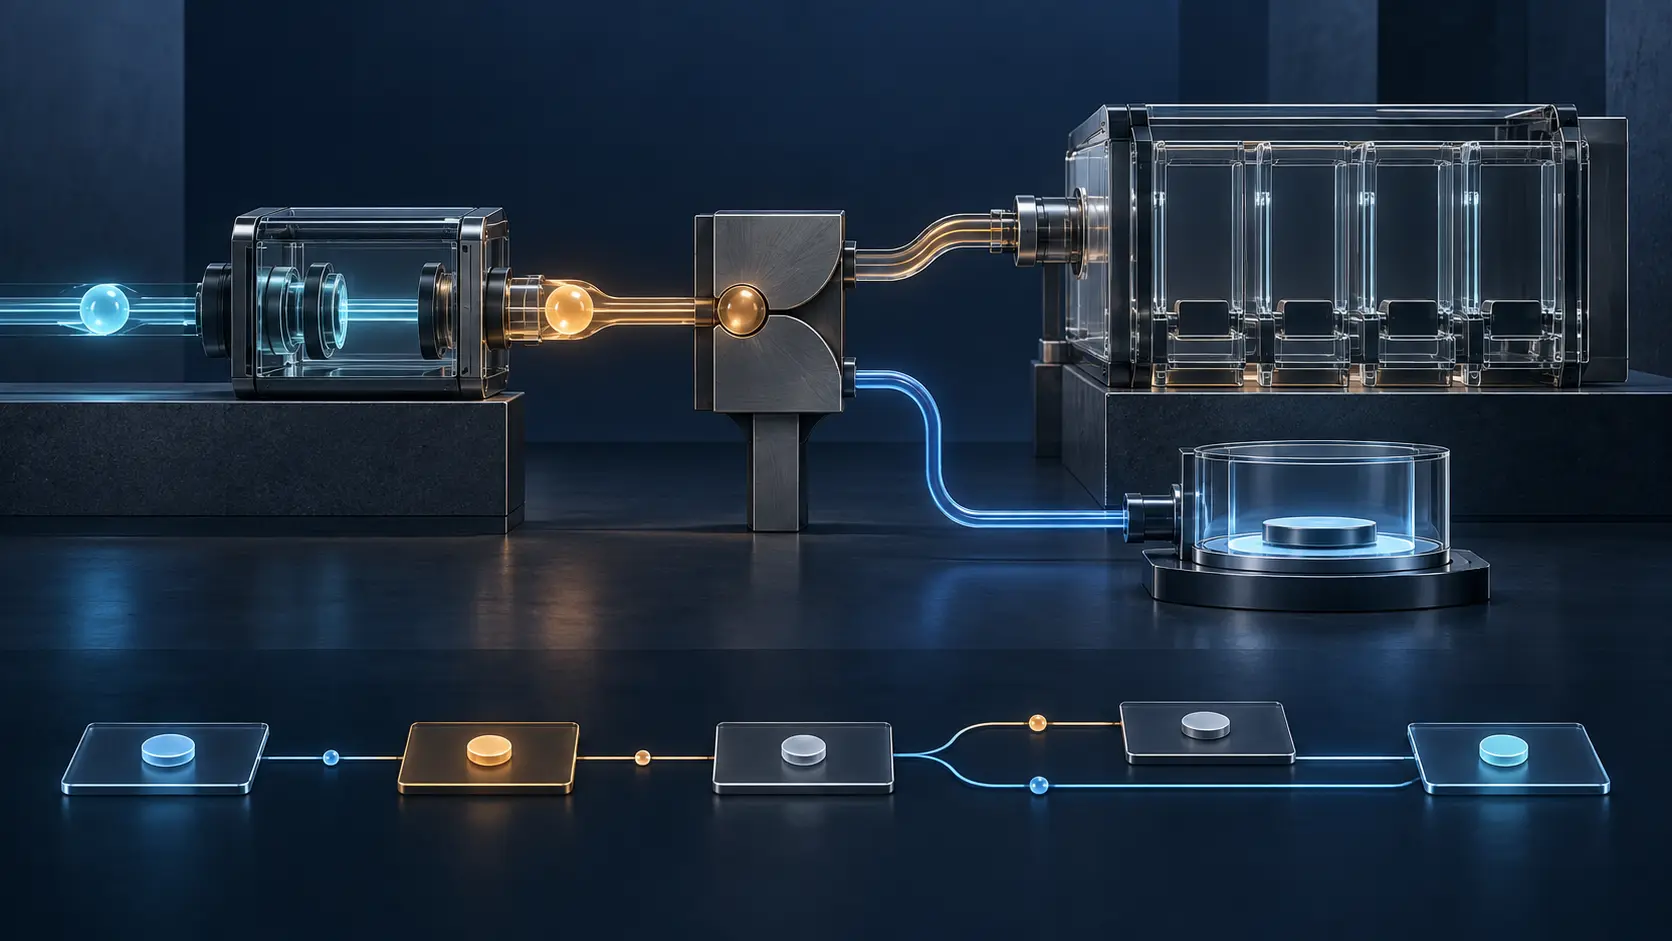
O primeiro método devolve inconclusive. O segundo solicita uma credencial oficial. Se ela não for reconhecida, a interface pode oferecer estimativa facial ou consulta a uma base externa. Ao fim, o banco guarda apenas aprovado ou bloqueado.
A simplificação apaga as causas. O documento era inválido ou apenas incompatível? O modelo ficou sem confiança, o serviço saiu do ar, o dispositivo não tinha suporte ou a pessoa recusou nova exposição? Quem autorizou a oferta seguinte? O material da tentativa abandonada foi apagado?
O RFC 9998 não especifica respostas. Ele é o relatório Informational do workshop IAB/W3C de outubro de 2025, não uma norma, lei, certificação ou consenso de todos os participantes. O texto resume apresentações e discussões e não escolhe arquitetura. Sua utilidade está em tornar visíveis as junções que um resultado final esconde.
Quatro funções não cabem no mesmo selo
O relatório distingue verificador, executor, seletor de política e classificador. O verificador avalia uma faixa de idade. O executor aplica a restrição. O seletor decide qual regra vale. O classificador define se conteúdo ou serviço exige limite e qual faixa se aplica.
Uma organização pode acumular papéis, mas as decisões continuam diferentes. Uma faixa correta pode receber a jurisdição errada. Uma regra correta pode atuar sobre classificação incorreta. Um verificador preciso pode entregar o resultado a uma execução sem recurso.
Por isso, blocked não significa necessariamente underage. Pode significar falta de prova, credencial desconhecida, incerteza estatística, indisponibilidade, incompatibilidade ou recusa em fornecer mais dados. Governança responsável mantém esses estados separados e não atribui à pessoa a deficiência do sistema.
Cada método falha de uma forma
Age assurance é o guarda-chuva. Verificação busca alta confiança, muitas vezes com credencial oficial. Estimativa calcula probabilidade a partir de traços físicos ou comportamentais. Inferência usa outros registros e pode exigir e-mail ou telefone. Age gating é a decisão posterior de controlar o acesso.
A verificação exclui pessoas sem documento aceito ou com documento legítimo que o sistema desconhece. A estimativa produz falsos aceites e falsas rejeições; apertar um limiar pode reduzir um erro e aumentar o outro. A inferência pode não ter dados suficientes. Nenhuma dessas falhas demonstra idade abaixo do corte.
Um adulto sem documentação reconhecida e uma criança sem documento podem receber a mesma mensagem. Um adulto que reduz sua pegada digital pode ter histórico insuficiente. O software vê baixa confiança; as pessoas vivem causas distintas.
O workshop discutiu um fluxo em série: testar primeiro a alternativa com menos atrito ou informação privada e recorrer a outra quando não houver resultado definitivo. A estratégia evita pedir o máximo de todos. Também pode criar uma escada de divulgação, subida com mais frequência por quem o primeiro método atende pior.
Falha não é autoridade de coleta
Uma política pode permitir oferecer a etapa seguinte. O insucesso anterior não fornece automaticamente consentimento, necessidade ou proporcionalidade. Uma estimativa incerta não torna uma consulta externa indispensável. Uma carteira incompatível não torna uma imagem facial inofensiva.
Na transição, o risco pode mudar de natureza. Uma afirmação de faixa vira identificador persistente; processamento local vira consulta remota; apresentação única vira evento correlacionável entre serviços; um bit vira nome, data completa, nacionalidade e número do documento.
Criptografia protege o canal, não decide se a coleta deve ocorrer ou como será reutilizada. O RFC 6973 trata minimização em coleta, uso, divulgação, retenção, identificabilidade, sensibilidade e acesso. Excesso criptografado continua excesso.
O RFC 9998 lista limitação de finalidade, não vinculação entre componentes, resistência a phishing e prevenção de rastreamento. Também observa que o usuário talvez não conheça o fornecedor contratado. Ensinar pessoas a entregar identidade a telas desconhecidas depois de cada falha normaliza o padrão que fraudadores exploram.
Prova com privacidade não encerra a responsabilidade
Provas de conhecimento zero e credenciais anônimas podem demonstrar que o limiar foi atingido sem revelar a data de nascimento. O ganho é real. Ainda restam fonte do atributo, integridade do software, revogação, disponibilidade, correlação, política, classificação e correção de erro.
O relatório ressalta que PETs não resolvem contorno ou censura e podem concentrar confiança em uma implementação. A consequência correta é um recibo menor. Se o verificador aprendeu só um fato, isso deve ser registrado. Divulgação mínima não significa risco institucional zero.
Erro desigual vira intrusão desigual
Se um grupo recebe mais resultados inconclusivos no método inicial, chega mais vezes ao fallback invasivo. Taxas finais de aprovação podem ser parecidas enquanto o preço de privacidade diverge.
O RFC 9998 cita trabalho do NIST ao discutir desempenho de análise facial. O NIST IR 8491 tem escopo específico: detecção passiva e por software de ataques de apresentação. Não é um placar universal de todos os sistemas de estimativa etária.
O painel precisa acompanhar transições e denominadores: método inicial, estado, fallback, nova classe de dados, abandono, recurso, reversão e exclusão. Medir diferenças por grupo também exige fundamento legítimo e mínimo; investigar viés não autoriza outro arquivo demográfico sem limite.
Um recibo para o salto, não para a identidade inteira
O recibo proposto usa identificador pseudônimo limitado à transação. Registra faixa solicitada, classe do conteúdo, versão da política, sinal jurisdicional e incerteza. Mantém seletor, classificador, verificador e executor separados.
Para cada método, conserva classe, tipos de dados pedidos, fronteira de erro e resultado fiel: pass, fail, inconclusive ou unavailable. Se não houver conclusão, anota motivo, versão da regra que permite oferecer o próximo método, novas categorias, alternativa real e escolha separada da pessoa.
Inclui também a possibilidade de ligação entre emissor, verificador, executor e apresentações repetidas; compromisso de apagar a rota abandonada; classificação e execução finais; responsável, prazo e remédio do recurso. Mudanças de modelo, política, jurisdição ou retenção criam nova versão.
Não guarda documento bruto, rosto, telefone, e-mail, histórico, conteúdo da credencial ou token reutilizável entre sites. A finalidade é explicar a mudança sem criar uma segunda base de identidade.
Esse recibo é proposta editorial e operacional deste artigo, não estrutura do RFC 9998, requisito IAB/W3C ou conclusão jurídica.
Recurso faz parte da acurácia
O RFC 9998 inclui mecanismos de recurso para determinações de idade e classificações de conteúdo incorretas. Não é atendimento adicionado a um sistema perfeito; é um componente que torna um sistema imperfeito corrigível.
Um bom recurso não executa apenas o mesmo modelo de novo nem exige por padrão a prova mais invasiva. Ele identifica a decisão contestada, oferece quando possível método independente e define correção, exclusão, responsável e prazo.
O recibo impede que a negativa final apague a origem. A revisão distingue idade, jurisdição, classificação e execução. O objetivo de proteger crianças permanece sério, mas não empresta autoridade ilimitada à técnica. Passar não comprova segurança geral; bloquear não comprova dano evitado; falhar não comprova má intenção.
O Minimum Initial Specification de Lu Heng pede uma camada compartilhada apenas grande o bastante para coordenação e prestação de contas. The Policy Mirror exige que o registro reflita a autoridade real. Entre um método e outro devem aparecer regra, pedido limitado, escolha, descarte e reparação — não uma conversão silenciosa de incerteza em permissão.
Fontes
- RFC 9998 — relatório do workshop
- Informações de publicação do RFC 9998
- Registro Datatracker do RFC 9998
- Histórico do RFC 9998
- Descrição do workshop IAB/W3C
- Materiais do workshop IAB/W3C
- Atualização W3C TPAC
- NIST IR 8491
- RFC 6973 — Privacy Considerations
- RFC 8280 — Human Rights Considerations
- RFC 8890 — The Internet Is for End Users
- RFC 7841 — IAB Stream Documents
- Minimum Initial Specification — Heng Lu
- The Policy Mirror — Heng Lu
- Reality, Not Advocacy — Heng Lu
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance