
Zusammenfassung
- RFC 9998 trennt Altersverifikation, -schätzung und -ableitung von der anschließenden Zugangssperre und hält fest, dass jedes Verfahren Personen falsch einordnen oder ausschließen kann.
- Ein Ablauf darf mit einer datensparsamen Methode beginnen und eine weitere anbieten; ein unbestimmtes Ergebnis ist aber weder ein Minderjährigkeitsbefund noch eine Einwilligung in mehr Datenerhebung.
- Ein Eskalationsbeleg sollte Anlass, zusätzliche Datenarten, Wahl, Verknüpfbarkeit, Löschung und Beschwerde dokumentieren, ohne Ausweis, Biometrie oder Verlauf selbst zu speichern.
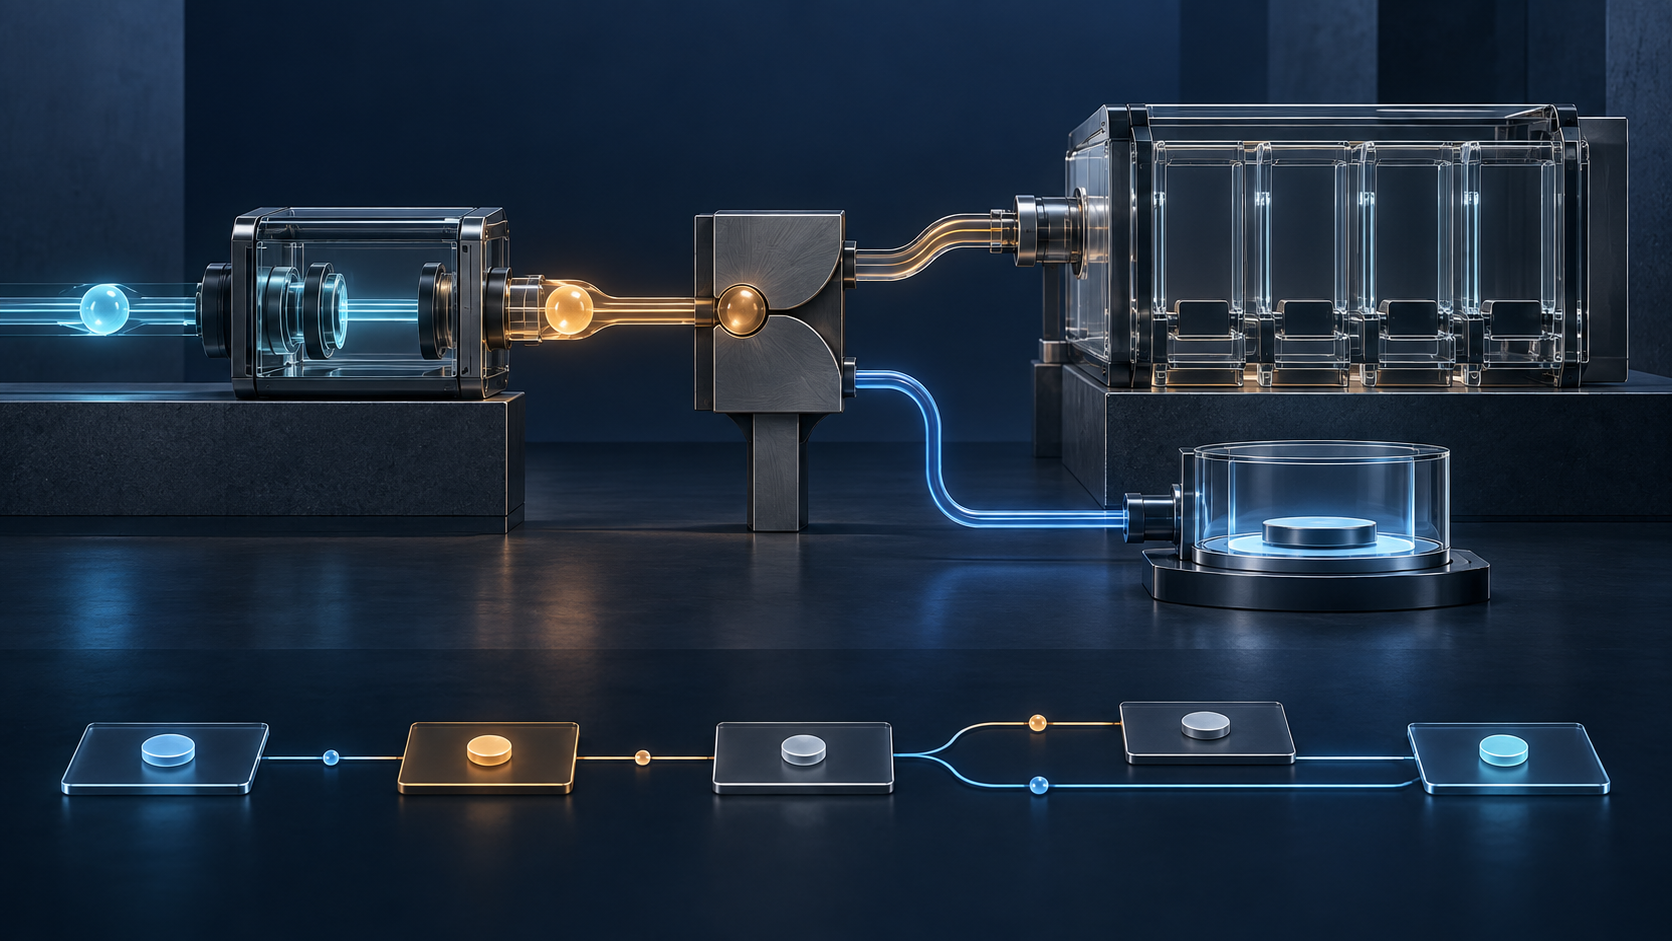
Die erste Prüfung endet mit inconclusive. Die zweite fordert eine amtliche Berechtigung an. Erkennt das System sie nicht, folgen womöglich Gesichtsanalyse oder eine externe Abfrage. Am Ende bleibt nur „zugelassen“ oder „gesperrt“.
Damit verschwinden die Ursachen. War das Dokument ungültig oder nur technisch unbekannt? War das Modell unsicher, der Dienst nicht erreichbar oder das Gerät ungeeignet? Hat die Person die zusätzliche Offenlegung abgelehnt? Wer durfte das nächste Verfahren anbieten, und wurden Daten des abgebrochenen Weges gelöscht?
RFC 9998 ist keine technische Vorschrift für diese Fragen. Das Dokument ist ein Informational-Bericht zum IAB/W3C-Workshop vom Oktober 2025, kein Internetstandard, kein Gesetz, keine Produktzulassung und kein Konsens aller Beteiligten. Gerade diese Begrenzung macht die beschriebenen Rollen als Analysewerkzeug brauchbar.
Vier Zuständigkeiten passen nicht in ein Prüfsiegel
Der Bericht unterscheidet Prüfer, Durchsetzer, Regelauswahl und Inhaltsbewertung. Der Prüfer schätzt die Altersgruppe ein. Der Durchsetzer gewährt oder verweigert Zugang. Die Regelauswahl bestimmt etwa nach Rechtsraum, welche Vorgabe gilt. Die Bewertung legt fest, ob ein Inhalt beschränkt ist.
Auch bei einem einzigen Betreiber bleiben diese Aussagen verschieden. Ein korrektes Altersmerkmal kann mit der falschen Zuständigkeit kombiniert werden. Eine korrekte Regel kann auf einer falschen Inhaltsbewertung beruhen. Ein guter Prüfer kann an eine Durchsetzung ohne wirksame Korrektur liefern.
Blocked bedeutet daher nicht automatisch underage. Es kann fehlende Unterlagen, ein nicht unterstütztes Dokument, statistische Unsicherheit, Ausfall, Geräteinkompatibilität oder den Verzicht auf weitere Offenlegung bedeuten. Governance muss diese Zustände erhalten, statt eine Systemgrenze in ein Urteil über die Person umzuschreiben.
Jedes Verfahren scheitert anders
Age Assurance umfasst mehrere Methoden. Verifikation sucht hohe Sicherheit, häufig über amtliche Nachweise. Schätzung erzeugt aus körperlichen oder verhaltensbezogenen Merkmalen eine Wahrscheinlichkeit. Ableitung nutzt andere Datenspuren und kann E-Mail oder Telefonnummer benötigen. Age Gating ist erst die folgende Durchsetzung.
Dokumentenprüfungen schließen Menschen ohne akzeptierte Nachweise oder mit nicht erkannten Nachweisen aus. Schätzungen erzeugen Fehlannahmen und Fehlablehnungen; strengere Grenzen verschieben das Verhältnis. Ableitungen können zu wenig Daten haben. Keiner dieser Fehler beweist ein Alter unterhalb der Grenze.
Der Workshop diskutierte serielle Verfahren: zunächst wenig Reibung und wenige private Daten, danach bei fehlender Eindeutigkeit eine weitere Methode. Das kann die anfängliche Sammlung reduzieren. Es kann zugleich eine Offenlegungstreppe schaffen, die Menschen mit schlechterer Abdeckung häufiger bis oben gehen müssen.
Ein Fehler begründet keine neue Sammlung
Eine Richtlinie kann die nächste Option vorsehen. Der vorherige Fehlschlag liefert dennoch nicht automatisch Einwilligung, Notwendigkeit oder Verhältnismäßigkeit. Unsicherheit bei einer Schätzung macht eine Datenbanksuche nicht von selbst erforderlich. Ein inkompatibles Wallet macht ein Gesichtsbild nicht harmlos.
Oft wechselt mit der Stufe die Risikoklasse. Aus einer Altersbereichsaussage wird ein dauerhafter Identifikator, aus lokaler Verarbeitung eine entfernte Anfrage, aus einmaliger Vorlage eine dienstübergreifende Verknüpfung. Verschlüsselung schützt die Leitung, nicht die Berechtigung zur Sammlung oder spätere Verwendung.
RFC 6973 fasst Datenminimierung über Erhebung, Nutzung, Offenlegung, Aufbewahrung, Identifizierbarkeit, Sensitivität und Zugriff. Verschlüsselter Überschuss bleibt Überschuss. RFC 9998 nennt Zweckbindung, Nichtverknüpfbarkeit, Phishing-Resistenz und Vermeidung von Tracking als wünschenswerte Eigenschaften.
Der Bericht weist zudem darauf hin, dass Nutzer einen beauftragten Prüfdienst nicht kennen müssen. Wer nach jedem Fehlschlag die Übergabe von Identitätsmaterial an eine unbekannte Seite trainiert, normalisiert ein Muster, das Phishing ausnutzt.
Minimaloffenlegung beendet Governance nicht
Zero-Knowledge-Beweise und anonyme Nachweise können nur das Überschreiten einer Schwelle bestätigen, ohne das Geburtsdatum zu zeigen. Das ist ein realer Gewinn. Offen bleiben Quelle des Merkmals, Softwareintegrität, Widerruf, Verfügbarkeit, Verknüpfung, Rechtsraum, Inhaltsbewertung und Fehlerkorrektur.
RFC 9998 hält fest, dass PETs Umgehung oder Zensurrisiko nicht beseitigen und Vertrauen in einzelne Implementierungen konzentrieren können. Das Ergebnis sollte ein kleinerer Beleg sein: Hat der Prüfer nur eine Aussage gelernt, wird genau das dokumentiert. „Weniger Offenlegung“ darf nicht zu „kein Risiko“ werden.
Ungleiche Fehler erzeugen ungleiche Eingriffe
Liefert ein Verfahren für eine Gruppe häufiger unbestimmte Ergebnisse, erreicht diese Gruppe häufiger die invasivere Stufe. Gleiche endgültige Zulassungsquoten können sehr unterschiedliche Informationspreise verdecken.
RFC 9998 verweist bei Leistungsunterschieden der Gesichtsanalyse auf NIST. NIST IR 8491 untersucht jedoch ein begrenztes Thema: passive, softwarebasierte Erkennung von Presentation Attacks. Es ist keine Gesamtbewertung aller Altersschätzungen.
Gemessen werden müssen Übergänge mit Nennern: Ausgangsmethode, Zustand, Folgemethode, zusätzliche Daten, Abbruch, Beschwerde, Korrektur und Löschung. Auch Gruppenmessung braucht eine eigene rechtmäßige und sparsame Grundlage; Bias-Suche erlaubt kein unbegrenztes Demografiearchiv.
Ein Beleg für den Übergang, nicht für die ganze Identität
Der vorgeschlagene Eskalationsbeleg nutzt eine transaktionsbezogene pseudonyme Kennung. Er nennt Zielaltersbereich, Inhaltsklasse, Richtlinienversion, Rechtsraumsignal und Unsicherheit. Regelauswahl, Bewertung, Prüfung und Durchsetzung bleiben getrennt.
Je Methode erfasst er Klasse, angeforderte Datenarten, Fehlergrenze und einen ehrlichen Zustand: pass, fail, inconclusive oder unavailable. Bei Unbestimmtheit folgen Ursache, die Version der Regel zur nächsten Option, zusätzliche Daten, echte Alternative und die getrennte Entscheidung der Person.
Hinzu kommen Verknüpfbarkeit zwischen Aussteller, Prüfer, Durchsetzer und wiederholten Vorlagen, Löschzusage für abgebrochene Wege, endgültige Inhalts- und Zugangsentscheidung sowie Verantwortlicher, Frist und Abhilfe der Beschwerde. Modell-, Regel-, Rechtsraum- oder Aufbewahrungsänderung erzeugt eine neue Version.
Nicht gespeichert werden Rohdokument, Gesicht, Telefonnummer, E-Mail, Verlauf, Nachweis-Payload oder dienstübergreifend nutzbarer Token. Der Beleg erklärt den Übergang, ohne ein zweites Identitätsregister zu schaffen.
Dies ist ein redaktioneller Betriebsvorschlag, kein Feld von RFC 9998, keine IAB/W3C-Vorgabe und keine Rechtsmeinung.
Beschwerde gehört zur Genauigkeit
RFC 9998 führt Rechtsmittel gegen falsche Altersbestimmungen und falsche Inhaltsbewertungen als wünschenswert auf. Beschwerde ist daher kein nachträglicher Kundendienst, sondern Teil der Korrekturfähigkeit eines unvollkommenen Systems.
Ein sinnvoller Weg startet nicht nur dasselbe Modell neu und fordert nicht automatisch die invasivste Evidenz. Er benennt die strittige Entscheidung, bietet nach Möglichkeit eine unabhängige Methode und klärt Korrektur, Löschung, Zuständigkeit und Frist.
Kinderschutz bleibt ein ernstes Ziel. Eine bestandene Prüfung beweist jedoch keine umfassende Sicherheit, eine Sperre keinen verhinderten Schaden und ein Fehlschlag keine böse Absicht. Lu Hengs Minimum Initial Specification begrenzt die gemeinsame Schicht auf das für Koordination und Rechenschaft Erforderliche. The Policy Mirror verlangt, dass Aufzeichnungen nur die tatsächliche Autorität spiegeln. Zwischen zwei Methoden müssen Regel, begrenzte Anfrage, Wahl und Abhilfe sichtbar bleiben.
Quellen
- RFC 9998 — Workshopbericht
- Publikationsinformationen zu RFC 9998
- Datatracker-Eintrag zu RFC 9998
- Dokumenthistorie von RFC 9998
- Beschreibung des IAB/W3C-Workshops
- Materialien des IAB/W3C-Workshops
- W3C-TPAC-Aktualisierung
- NIST IR 8491
- RFC 6973 — Privacy Considerations
- RFC 8280 — Human Rights Considerations
- RFC 8890 — The Internet Is for End Users
- RFC 7841 — IAB Stream Documents
- Minimum Initial Specification — Heng Lu
- The Policy Mirror — Heng Lu
- Reality, Not Advocacy — Heng Lu
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten