
要約
- RFC 9998 は、年齢の検証・推定・推論と、アクセスを制限する執行を別の機能として扱い、どの手法も一部の人を誤分類または排除し得ると整理する。
- 低摩擦の手法から始め、必要時に別手法を提示する設計には意味があるが、
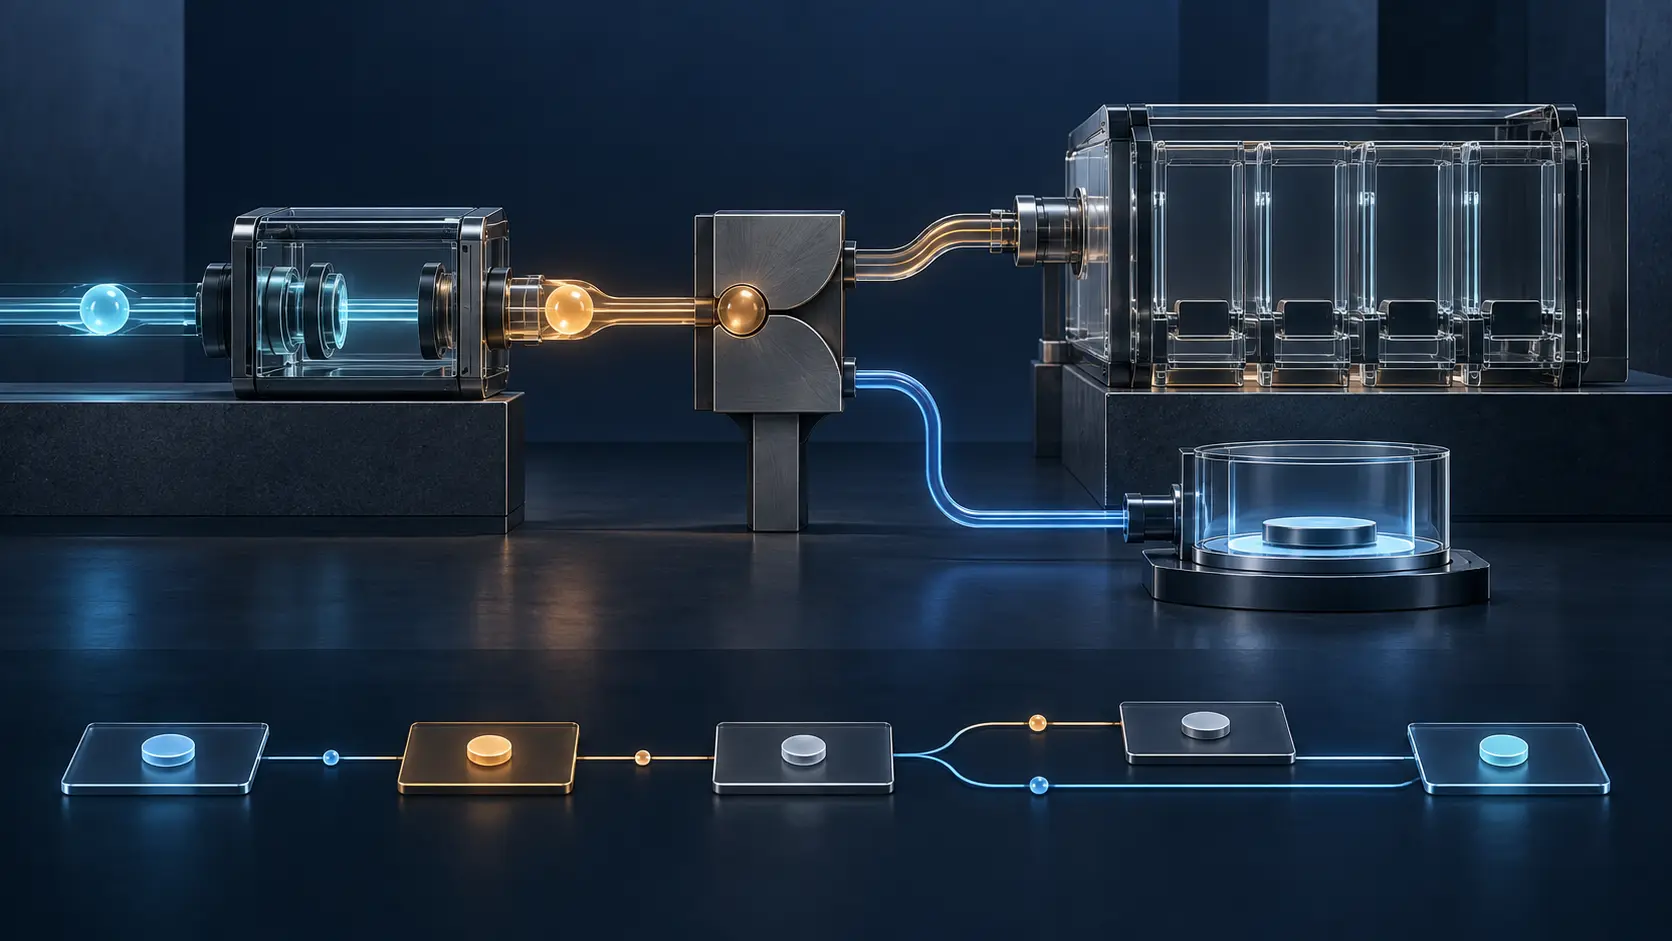
inconclusiveは未成年の判定でも、より機微なデータを求める同意でもない。 - 段階移行の理由、追加データ、本人の選択、リンク可能性、削除、異議申立てを残す最小のエスカレーション受領記録が必要であり、証明書類そのものを複製してはならない。
最初の方式は年齢帯だけを尋ね、答えを確定できない。次は公的証明書、その次は顔画像や外部照会を求める。最後に保存されるのが「承認」か「拒否」だけなら、途中で何が起きたかは消える。
証明書が無効だったのか、単に未対応だったのか。モデルの確信度が足りなかったのか、サービスが停止していたのか。本人が追加開示を断ったのか。誰が次の方式を提示する権限を持ち、放棄された経路のデータは削除されたのか。最終ラベルからは分からない。
RFC 9998 は 2025 年 10 月の IAB/W3C ワークショップをまとめた Informational 文書である。標準、法律、製品認証、全参加者の合意ではない。議論と資料を記録し、単一の解決策を規定しない。その限界を守るからこそ、実装が曖昧にしがちな境界を読む材料になる。
一つの画面に四つの権限が隠れる
報告書は四つの役割を挙げる。verifier は対象年齢帯に入るかを判断する。enforcer はアクセス制限を実行する。policy selector は法域や状態に応じた規則を選ぶ。rater はコンテンツやサービスが制限対象か、どの年齢帯かを決める。
同じ事業者が全部を担っても、判断は同一にならない。正しい年齢情報に誤った法域規則が適用されることも、正しい政策が誤ったコンテンツ分類を使うこともある。正確な検証が、救済のない執行に渡されることもある。
したがって blocked は underage と同義ではない。資料不足、未対応の証明書、統計的な不確実性、機器非対応、停止、追加開示の拒否も同じ表示になり得る。システムの不確実性を本人の属性へ書き換えてはならない。
手法ごとに失敗の意味が違う
age assurance は総称である。age verification は公的資格情報などで高い確実性を目指す。age estimation は身体・行動の特徴から確率を計算する。age inference はメールや電話番号を含む別の記録から推論する場合がある。age gating はその後にアクセスを制御する行為である。
資格情報方式は、受理される証明書を持たない人や、正当な証明書が認識されない人を排除する。推定には偽受入れと偽拒否があり、一方を減らせば他方が増え得る。推論は履歴不足で答えられない。いずれも年齢が閾値未満だという証拠ではない。
ワークショップでは、まず摩擦とプライバシー負担の小さい方法を試し、確定できない場合に次へ進む設計が繰り返し論じられた。全員に最大限の資料を要求しない利点がある。一方、最初の方式が苦手な人ほど高い段を登る「開示の階段」にもなる。
不確実性は収集権限ではない
政策が次の方式を「提示できる」としても、前の失敗が同意、必要性、比例性を自動的に生むわけではない。推定が曖昧だからといってデータベース照会が必須になるのではなく、ウォレット非対応だから顔画像が無害になるのでもない。
移行時にはリスクの種類も変わる。年齢帯だけの表明が永続識別子に変わり、端末内の判断が遠隔照会に変わり、一回限りの提示がサービス横断で結び付けられることがある。暗号化は通信路を守るが、収集の妥当性や二次利用は決めない。
RFC 6973 の最小化は、収集、利用、開示、保持、識別可能性、機微性、アクセスを対象にする。暗号化された過剰データも過剰である。RFC 9998 が目的制限、構成要素間の非リンク性、フィッシング耐性、追跡回避を望ましい性質に置くのはこのためだ。
利用者は委託先の検証者を知らないかもしれない。失敗のたびに未知の画面へ身元情報を渡す習慣を作れば、フィッシング対策と逆方向に進む。
暗号学的な最小開示にも統治は残る
ゼロ知識証明や匿名資格情報は、生年月日を明かさずに閾値超過だけを示せる。重要な改善だが、基礎属性の発行者、ソフトウェアの完全性、取消し、可用性、法域、分類、誤り訂正、提示の関連付けまでは解決しない。
RFC 9998 は PET が迂回や検閲の問題を消さず、特定実装への信頼集中を生み得るとも記録する。正しい対応は受領記録を小さくすることだ。検証者が一ビットしか知らないなら、その事実を正確に残せばよい。「最小開示」を「リスクなし」に言い換えてはならない。
誤差の偏りは侵襲性の偏りになる
ある集団で最初の方式が不確定を多く返せば、その集団はより頻繁に侵襲的な方式へ送られる。最終承認率が同じでも、提出した情報の重さは異なる。
報告書は顔分析の性能差に触れて NIST の資料を引用する。ただし NIST IR 8491 の対象は受動的なソフトウェア型 presentation-attack detection であり、全ての年齢推定製品の包括評価ではない。
見るべきは遷移である。初期方式、結果、次の方式、追加データ、離脱、異議、取消し、削除を分母付きで測る。集団別測定にも独立した正当性と最小化が必要で、偏りを探すことが無制限の属性収集を許すわけではない。
本人情報ではなく移行理由を残す
提案するエスカレーション受領記録は、取引限りの仮名 ID を使う。対象年齢帯、コンテンツ区分、政策版、法域信号と不確実性を記し、selector、rater、verifier、enforcer を分ける。
各方式について、方式区分、求めたデータ種別、誤差境界、pass、fail、inconclusive、unavailable の状態を残す。確定できなかった理由、次方式を提示できる政策版、新たなデータ、代替経路、本人が別に行った選択も記録する。
発行者・検証者・執行者・反復提示のリンク可能性、放棄経路の削除約束、最終分類と執行、異議申立ての責任者・期限・救済を加える。モデル、政策、法域、保持条件が変われば版を更新する。
生の身分証、顔画像、電話、メール、閲覧履歴、資格情報ペイロード、横断利用できる token は入れない。目的は移行を説明することで、第二の身元台帳を作ることではない。
これは本稿の編集・運用提案であり、RFC 9998 のフィールド、IAB/W3C の要件、法的判断ではない。
異議申立ては精度の一部である
RFC 9998 は、誤った年齢判定とコンテンツ分類への異議申立てを望ましい性質に含める。不完全な仕組みを訂正可能にする工程であり、後付けの顧客対応ではない。
同じモデルを繰り返し、最も侵襲的な証拠だけを求めるのは救済にならない。争点を年齢、法域、分類、執行に分け、可能なら独立方式を用意し、訂正と削除の責任者・期限を示す必要がある。
子どもの安全という目的は重大である。しかし確認通過は一般的安全を証明せず、遮断は被害回避を証明せず、失敗は悪意を証明しない。Lu Heng の Minimum Initial Specification は協調と説明責任に必要な最小共有層を求め、The Policy Mirror は決定主体の権限を忠実に映す。二つの方式の間には、明示的な規則、限定された要求、選択、削除、救済がなければならない。
情報源
- RFC 9998 — ワークショップ報告書
- RFC 9998 公開情報
- RFC 9998 Datatracker
- RFC 9998 文書履歴
- IAB/W3C ワークショップ概要
- IAB/W3C ワークショップ資料
- W3C TPAC ワークショップ更新
- NIST IR 8491
- RFC 6973 — Privacy Considerations
- RFC 8280 — Human Rights Considerations
- RFC 8890 — The Internet Is for End Users
- RFC 7841 — IAB Stream Documents
- Minimum Initial Specification — Heng Lu
- The Policy Mirror — Heng Lu
- Reality, Not Advocacy — Heng Lu
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加