
Кратко
- RFC 9998 разделяет верификацию, оценку и вывод о возрасте от отдельного действия по ограничению доступа и признаёт, что каждый метод ошибается или исключает часть людей.
- Последовательность от менее обременительного способа к резервному может уменьшить начальный сбор, но
inconclusiveне доказывает несовершеннолетие и не даёт согласия на более чувствительные данные. - Квитанция эскалации должна фиксировать причину, добавочные категории данных, выбор, границы связывания, удаление и апелляцию, не копируя сам документ, биометрию или историю.
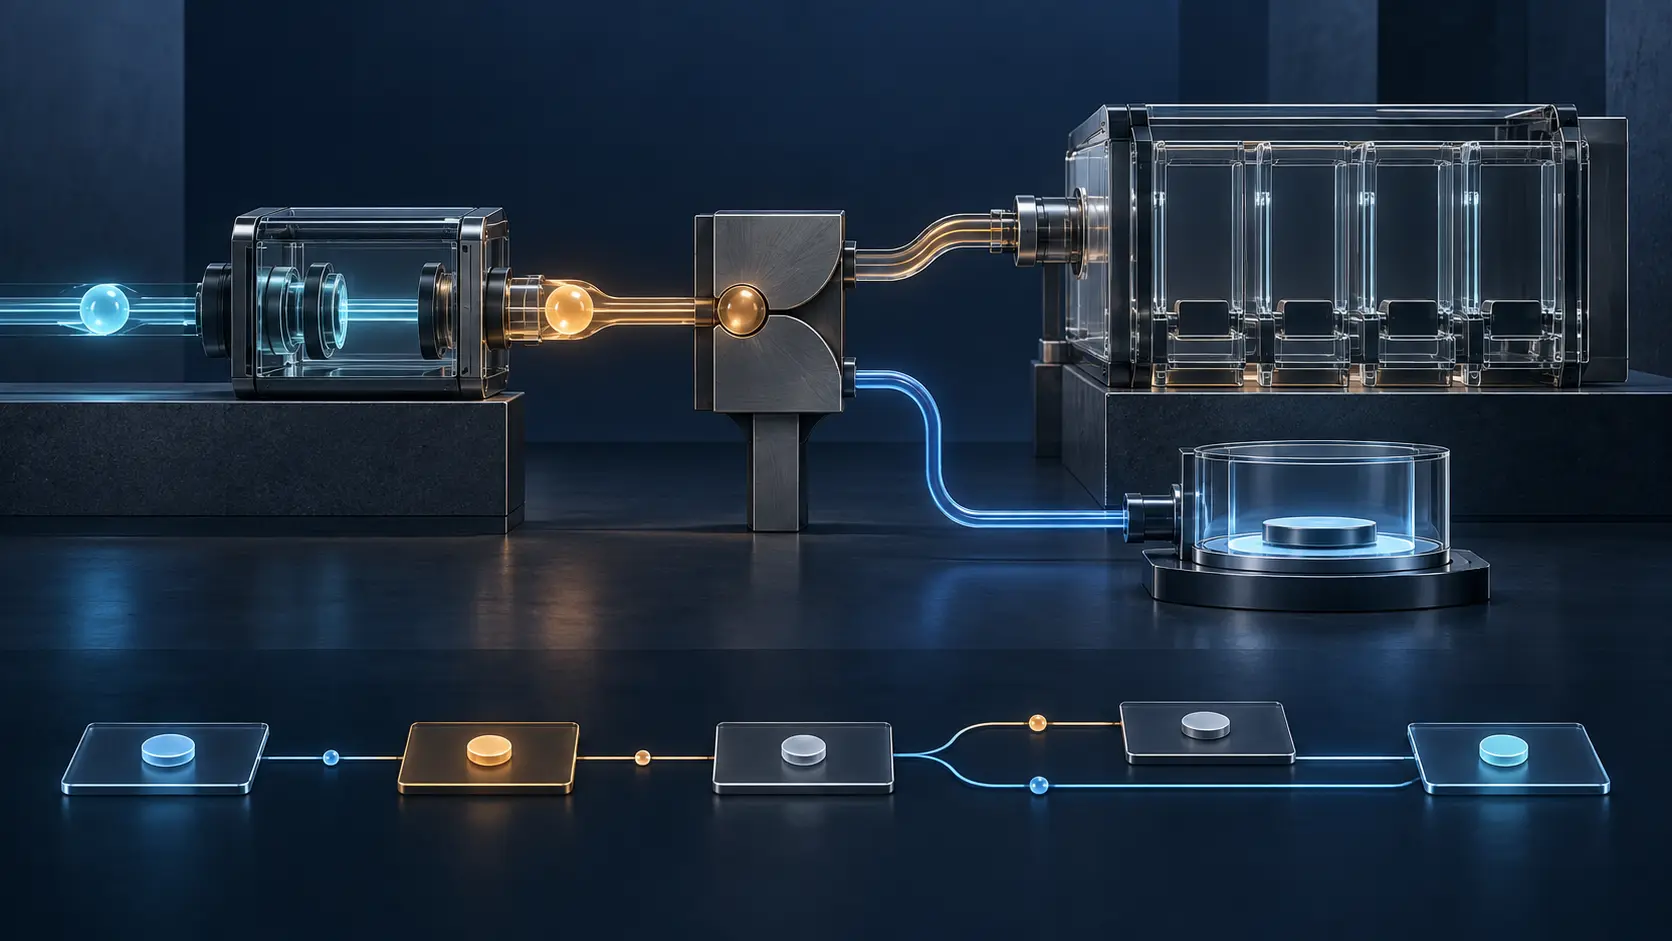
Первый этап возвращает inconclusive. Второй запрашивает официальное удостоверение. Если система его не распознаёт, появляется анализ лица или запрос к внешней базе. В конце остаётся одно слово: пропустить или заблокировать.
В нём исчезают причины. Документ был недействителен или неподдерживаем? Модель была неуверенна, сервис недоступен, устройство несовместимо или человек отказался раскрывать больше? Кто разрешил следующий этап и удалены ли данные прерванного пути?
RFC 9998 не устанавливает протокол ответов. Это Informational-отчёт семинара IAB/W3C октября 2025 года, а не стандарт, закон, сертификация или консенсус всех участников. Он сохраняет обсуждение и не выбирает единую архитектуру. Поэтому его полезно читать как карту границ ответственности.
За одним результатом стоят четыре решения
Отчёт различает проверяющего, исполнителя ограничения, выборщика политики и оценщика контента. Первый определяет возрастной диапазон. Второй разрешает или блокирует доступ. Третий выбирает применимое правило. Четвёртый решает, нужен ли для контента возрастной барьер.
Даже если роли объединены в одной компании, решения не становятся тождественными. Верный возраст может соединиться с неверной юрисдикцией. Верная политика может опираться на ошибочную классификацию. Точная проверка может вести к блокировке без исправления.
Поэтому blocked не равно underage. Причиной бывают отсутствие доказательства, неизвестный формат документа, статистическая неопределённость, сбой, неподдерживаемое устройство или отказ от дальнейшего раскрытия. Система не должна выдавать собственный предел за свойство человека.
Методы ошибаются по-разному
Age assurance — общий термин. Верификация ищет высокую уверенность, часто по официальным документам. Оценка выводит вероятность из физических или поведенческих признаков. Инференс использует другие записи и может требовать почту или телефон. Age gating — последующее ограничение доступа.
Документальная проверка исключает людей без принятого удостоверения или с нераспознанным удостоверением. Оценка имеет ложные допуски и ложные отказы; ужесточение порога меняет баланс. Инференсу может не хватить данных. Ни одна такая неудача сама по себе не доказывает возраст ниже порога.
Семинар обсуждал каскад: сначала меньше трения и приватных данных, затем другой метод при отсутствии определённого результата. Это лучше, чем максимальный сбор для всех. Но каскад способен стать лестницей раскрытия, по которой чаще поднимаются люди, плохо представленные на первой ступени.
Неопределённость не создаёт полномочия
Политика может разрешить предложить следующий способ. Это не значит, что предыдущий сбой автоматически дал согласие, необходимость или соразмерность. Неуверенная оценка не делает внешний поиск обязательным. Несовместимый кошелёк не делает изображение лица безвредным.
При переходе меняется тип риска: диапазон возраста превращается в устойчивый идентификатор, локальная операция — в удалённый запрос, разовое предъявление — в связываемую историю между сервисами. Шифрование защищает канал, но не решает, нужно ли собирать и как можно использовать позже.
RFC 6973 рассматривает минимизацию через сбор, использование, раскрытие, хранение, идентифицируемость, чувствительность и доступ. Зашифрованный избыток остаётся избытком. RFC 9998 называет желательными ограничение цели, несвязываемость, устойчивость к фишингу и отсутствие нового трекинга.
Пользователь может впервые видеть подрядчика, которому предлагается отдать документ. Привычка после каждого сбоя передавать идентичность незнакомому экрану нормализует поведение, которым пользуется фишинг.
Криптография уменьшает раскрытие, а не ответственность
Доказательство с нулевым разглашением или анонимная учётная запись могут подтвердить порог без даты рождения. Это существенно. Но остаются источник атрибута, целостность программы, отзыв, доступность, возможность связи предъявлений, политика и исправление ошибки.
RFC 9998 отмечает, что PET не устраняют обход или цензуру и могут концентрировать доверие в реализации. Правильный результат — меньшая квитанция. Если проверяющий узнал только один факт, именно это следует записать. «Минимальное раскрытие» не равно «нулевой риск».
Неравная ошибка становится неравным вмешательством
Если для группы первый метод чаще возвращает неопределённость, она чаще попадает на инвазивный резерв. Итоговые проценты допуска могут совпасть, хотя информационная цена различается.
RFC 9998 ссылается на NIST при обсуждении различий лицевого анализа. Однако NIST IR 8491 исследует ограниченную задачу: пассивное программное обнаружение атак предъявления. Это не универсальная оценка всех систем определения возраста.
Нужно считать переходы и знаменатели: начальный метод, состояние, резерв, новые данные, уход, жалобу, отмену решения и удаление. Анализ по группам тоже требует законной и минимальной основы; поиск предвзятости не разрешает строить безграничный демографический архив.
Квитанция перехода, а не копия личности
Предлагаемая квитанция использует псевдоним только для транзакции. Она фиксирует требуемый диапазон, класс контента, версию политики, сигнал юрисдикции и неопределённость. Выбор политики, классификация, проверка и исполнение остаются раздельными.
Для метода записываются класс, запрошенные категории, граница ошибки и честное состояние: pass, fail, inconclusive или unavailable. При неопределённости — причина, версия правила, позволяющего предложить следующий способ, новые категории, альтернатива и отдельный выбор человека.
Также нужны границы связи между издателем, проверяющим, исполнителем и повторными предъявлениями; обещание удаления прерванной ветви; итоговая классификация и блокировка; владелец, срок и средство апелляции. Изменение модели, политики, юрисдикции или срока хранения создаёт новую версию.
В квитанцию не входят сырой документ, лицо, телефон, почта, история, содержимое учётных данных или межсайтовый токен. Она объясняет переход, а не создаёт ещё один реестр личности.
Это редакционная и эксплуатационная рекомендация статьи, а не поле RFC 9998, требование IAB/W3C или юридический вывод.
Апелляция является частью точности
RFC 9998 относит механизмы обжалования ошибочного возраста и классификации к желательным свойствам. Это не обслуживание после «точной» системы, а способ сделать несовершенную систему исправимой.
Полезная апелляция не просто повторяет ту же модель и не требует сразу наиболее инвазивное доказательство. Она называет спорное решение, по возможности предлагает независимый путь и определяет исправление, удаление, ответственного и срок.
Цель защиты детей серьёзна, но не даёт технике лишней власти. Успешная проверка не доказывает общую безопасность, блокировка — предотвращённый вред, сбой — злой умысел. Minimum Initial Specification Лу Хэна ограничивает общий слой необходимым для координации и отчётности. The Policy Mirror требует отражать реальный источник полномочия. Между двумя методами должны быть явные правило, ограниченный запрос, выбор и средство исправления.
Источники
- RFC 9998 — отчёт семинара
- Сведения о публикации RFC 9998
- RFC 9998 в Datatracker
- История RFC 9998
- Описание семинара IAB/W3C
- Материалы семинара IAB/W3C
- Обновление W3C TPAC
- NIST IR 8491
- RFC 6973 — Privacy Considerations
- RFC 8280 — Human Rights Considerations
- RFC 8890 — The Internet Is for End Users
- RFC 7841 — IAB Stream Documents
- Minimum Initial Specification — Heng Lu
- The Policy Mirror — Heng Lu
- Reality, Not Advocacy — Heng Lu
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров