
主题
数据主权与本地性
在主题维度下,数据主权与本地性主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

非洲数据中心趋势
肯尼亚数据中心许可提案取决于运营者已有的电信牌照
Communications Authority of Kenya 在 2026 年 9 月提出,为托管型数据中心设立单独牌照,同时豁免已持有 NFP 或 ASP 牌照的经营者。因而,是否需要新牌照,可能取决于经营主体及其现有资质,而不只是机房本身。

全球国家电信趋势
路径不等于司法辖区:BICS 的 SCION 布局仍需兑现为可核验服务
BICS 加入 SCION 协会,为其多年技术投入增加了行业协作平台。真正的商业考题是:客户能否核验路径与连续性承诺?能够选择数据包的行进路线,并不能决定数据受哪一地法律管辖,也不能自动划定谁来承担责任。
欧洲与中东云服务趋势
AWS 的隔离演练,要有可核验记录才算采购证据
AWS 计划于 10 月 24 日让 AWS European Sovereign Cloud 断开与 AWS Global Network 主干网的连接,并停用另一套运行数据传输系统。AWS 承诺提供证据,但采购方仍需要知道演练究竟证明了什么,以及由谁判断是否达到采购门槛。

全球机构趋势
税务数据跨境交换,条约之外还要持续证明安全
谈到自动交换税务信息,人们通常先想到条约:一方发送,另一方接收,跨境合作让境外资产更难隐匿。但真正让数据能够抵达的,不只是法律通道。接收方还必须证明自己会保守信息、并且只按交换协议允许的目的使用。经合组织全球论坛的保障机制,正在把这项承诺从“首次交换前打勾”变成持续获得数据的条件。

IETF
地址写到了座位,当前位置仍然没有被证明
国家、行政区、道路分段、建筑、楼层、房间、座位都可以填得完整,XML 也可以毫无错误。RFC 5139 让这份市政地址陈述能够跨系统传递,却没有赋予文档观察现实的能力。真正决定能否行动的,是谁在何时用什么方法定位了哪个目标、允许谁获知多少,以及路由和现场处置最终发生了什么。
IETF
服务宣告支持 OHTTP,但密钥仍可能点名客户端:RFC 9540
RFC 9540 让客户端可以从 DNS 发现 Oblivious HTTP 目标、网关及其密钥配置。它同时揭示了一条更重要的治理边界:发现记录可以真实,证书和加密可以有效,请求也可以成功,而一份只发给某个客户端的密钥、路径或重定向仍会恢复可关联性。

全球机构
G42 阶段化产能账本:在运营的与被宣布的算力之间
围绕阿联酋科技集团 G42 的算力叙事常常把已宣布的园区规模、已获授权的芯片数量与实际投运的基础设施混为一谈。本文把这些数字按阶段拆开:什么是投运的,什么是施工中的,什么是仅有授权或仅有意向的,以及美国出口管制如何决定各阶段之间的转换速度。

IETF
服务器返回了旧对象,却没有返回审计轨迹
JMAP 实体 History 让客户端取回被替换或已删除对象的旧版本。它也明确允许合并变更、任意剪枝与不确定的完整性,因此旧快照可以帮助恢复,却不能独自证明谁在何种授权下做了什么。

拉丁美洲与加勒比云服务
AI.BRAZIL 科技与数据中心:标签、账本与 stub 网络之间的距离
截至 2026 年 9 月 30 日,公开记录中 AI.BRAZIL TECHNOLOGIES & 数据中心 LTDA 的名字带有"AI"与"数据中心"两个词,但可验证的经营痕迹是一份不断增长、金额从约一千雷亚尔到近一百万雷亚尔不等的市政云服务与 SaaS 合同账本,以及一个自 2018 年以来几乎未变化的单前缀 stub 自治网络。本文只讨论证据显示了什么、没有显示什么。

欧洲与中东云服务
米斯特拉尔的算力生意:从兆瓦台账到承诺机器
2026 年 3 月至 8 月之间,Mistral Compute 做了一件法国 AI 基础设施建设报道很少细看的事:它把部分通电的法国机房容量,逐步转化为一套可出售的商业产品和一份面向 2030 年的远期承诺清单。此前对 Mistral Compute 的报道大多停在两个层面——兆瓦台账(富瑞(Fouju)场址 1,400 兆瓦设计上限、与法国电网运营商 RTE 分批签约的 700 兆瓦、由 8.3 亿美元债务融资的 44 兆瓦)与融资层(七家具名银行、有限追索结构、Eclairion 运营方)。本文考察的是下一层:2026 年 8 月 11…

欧洲与中东数据中心趋势
Mistral Compute 的8.3亿美元债务融资:欧洲首笔GPU基础设施有限追索项目融资的架构解析
Mistral AI 于 2026 年 3 月 30 日宣布筹集 8.3 亿美元新债务[0],用于为其位于巴黎附近 Bruyères-le-Châtel 的 AI 数据中心采购加速器。法国媒体报道的对等数字约为 7.22 亿欧元[15]。此前对 Mistral Compute 的报道已经记录了兆瓦级账目与 RTE 电网合同,但资金由谁提供、由谁运营,仍是一个尚未揭开的层面。本文梳理现有公开证据能确认什么、不能确认什么。

欧洲与中东云服务
Safe Swiss Cloud:瑞士主权云的口号与可验证的记录
一家自称“100% 瑞士拥有”的苏黎世云服务商,其公开记录显示 2017 年被 EveryWare AG 收购多数股权,且早在 2015 年就依赖第三方数据中心托管。本报告把“司法管辖区主权”与“控制权主权”分开检验。
亚太地区云服务
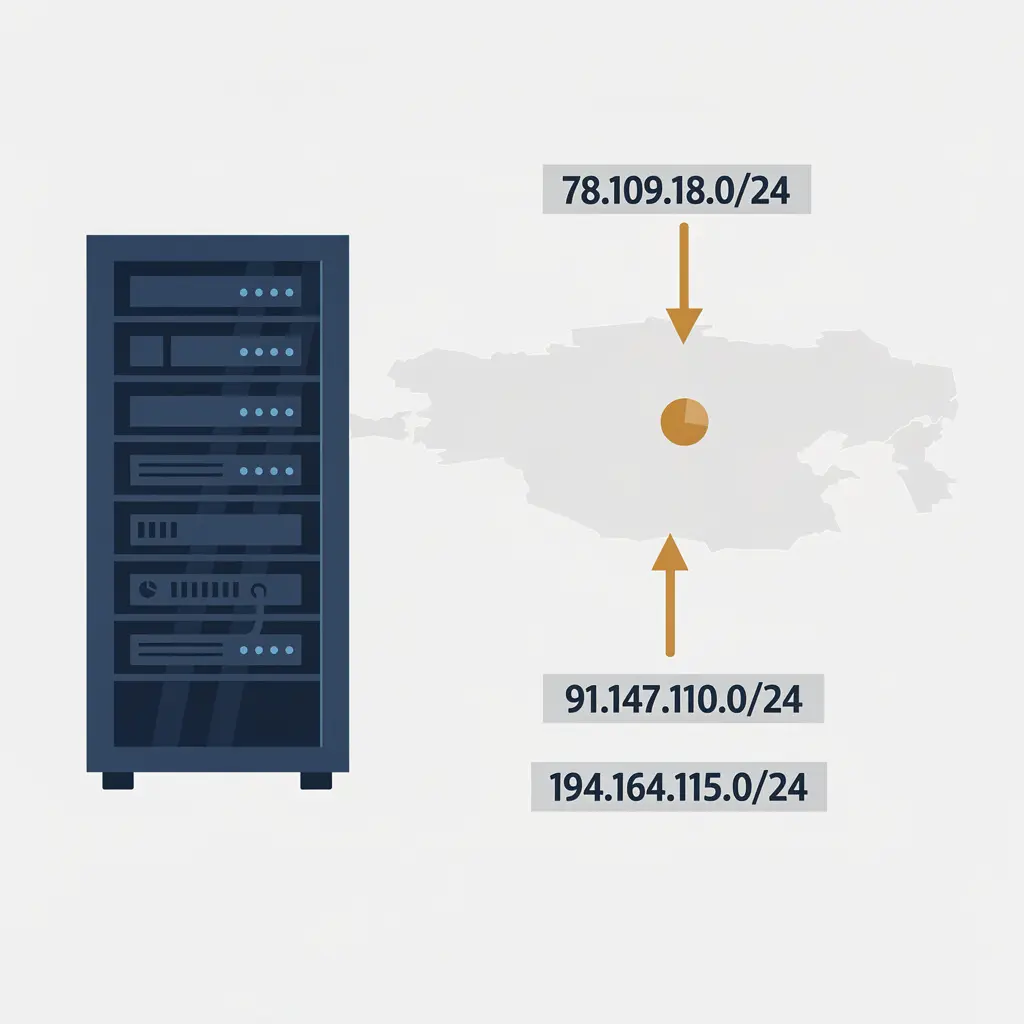
NovaCloud:一家“运营中”的云服务商应具备哪些可验证证据——AS209874 与 AS214789 的服务现实核查
NovaCloud:一家“运营中”的云服务商应具备哪些可验证证据——AS209874 与 AS214789 的服务现实核查 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。亚太地区云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

亚太地区国家电信趋势
VEON拿到的是建行资格,孟加拉数字银行的最后闸门尚未开启
一则公司公告可以用“牌照”概括终点,审慎监管却必须逐项确认到达终点的条件。孟加拉央行的现行规则把两者清楚分开:先确认申请人具备资格并发出意向书,再以现金资本、公司治理、本地基础设施和独立审计决定是否发出最终经营牌照。
欧洲与中东数据中心趋势
Mistral Compute:1.4 GW 设计上限、700 MW 电网合同与 44 MW 已供电容量之间
法国 AI 算力的公开记录里,Mistral Compute 同时背着四种不可互换的数字:园区级的设计上限、电网运营商预保留并合同化的接入容量、债务购置的加速器与机房供电容量,以及没有通电日期支撑的“已运营”标签。把它们分开看,进度差异比兆瓦标题更接近事实(实体[名录条目](https://btw.media/zh/directory/mistral-compute))。

案例档案
数据分开存放,不等于无法重新拼出一个人:RFC 9614
身份记录在中继端,行为记录在网关端,两边都没有完整答案。方案评审据此写下“已实现隐私隔离”。但两套日志由同一家运营者保存,时间戳对得上,报文尺寸也对得上。没有人破解加密,也没有组件违反自己的局部职责;一个人仍被重新拼了出来。RFC 9614 要求验证的不是“分了几层”,而是谁仍能把“谁”和“做了什么”重新连起来。

互联网历史
数据还在,目录却已经看不见它:RFC 2378
RFC 2378 描述的 Ph 名录没有把隐私压成一个“允许/拒绝”开关。字段是否存在、能否被发现、能否参与检索、是否默认返回、谁能修改,以及哪条控制路径可以改动,都是不同问题。同一条记录,因观察者不同而成为不同的目录。

欧洲与中东云服务
英伟达欧洲AI工厂:已宣布的算力,尚未运转的网络
慕尼黑、英国与荷兰的三项公告给出了 GPU 数量与投资规模,却没有说明承载这些算力的网络由谁运营。把这几个控制层分开看,比看合计口径更有用。

全球云服务趋势
IBM把数字资产控制搬进银行机房,最终结算仍在边界之外
银行把钱包、策略引擎和签名密钥放回自己的数据中心,确实收回了一层控制权;但一笔跨境支付并不会因此全部留在本地。IBM 此次公布的两项测试版能力,恰好把整条链路拆开:本地授权、Swift 共享账本协调、既有系统最终结算。真正值得购买的不是“本地化”三个字,而是三段记录能否对成同一笔交易。
全球云服务趋势
VAST DataEnclave把模型带到私有数据前,真正的关口是密钥放行
一台机器通过了硬件证明,只能说明它在某个时点呈现出获准的状态;它并不能替模型所有者或数据所有者做商业决定。VAST DataEnclave 最值得关注之处,不是把“机密计算”再包装一遍,而是让双方各自保管密钥、各自判断同一执行环境、各自决定要不要放行资产。