
摘要
- RFC 1074 记录的是一套只采用 ANSI IS-IS 第 2 级、只面向永久点到点链路的 NSFNET 实现。IS-IS 与 ES-IS PDU 以 IP 协议号 85 传送,IPv4 地址和由 AS 映射出的管理域则被安放进 NSAP 形状的字段。
- EGP 邻居的声明不会原样灌进骨干。NSS 先依据 Routing Policy Data Base 核验,再把网络号和通告域转换成 End System PDU 的地址前缀,并附上策略给出的代价。
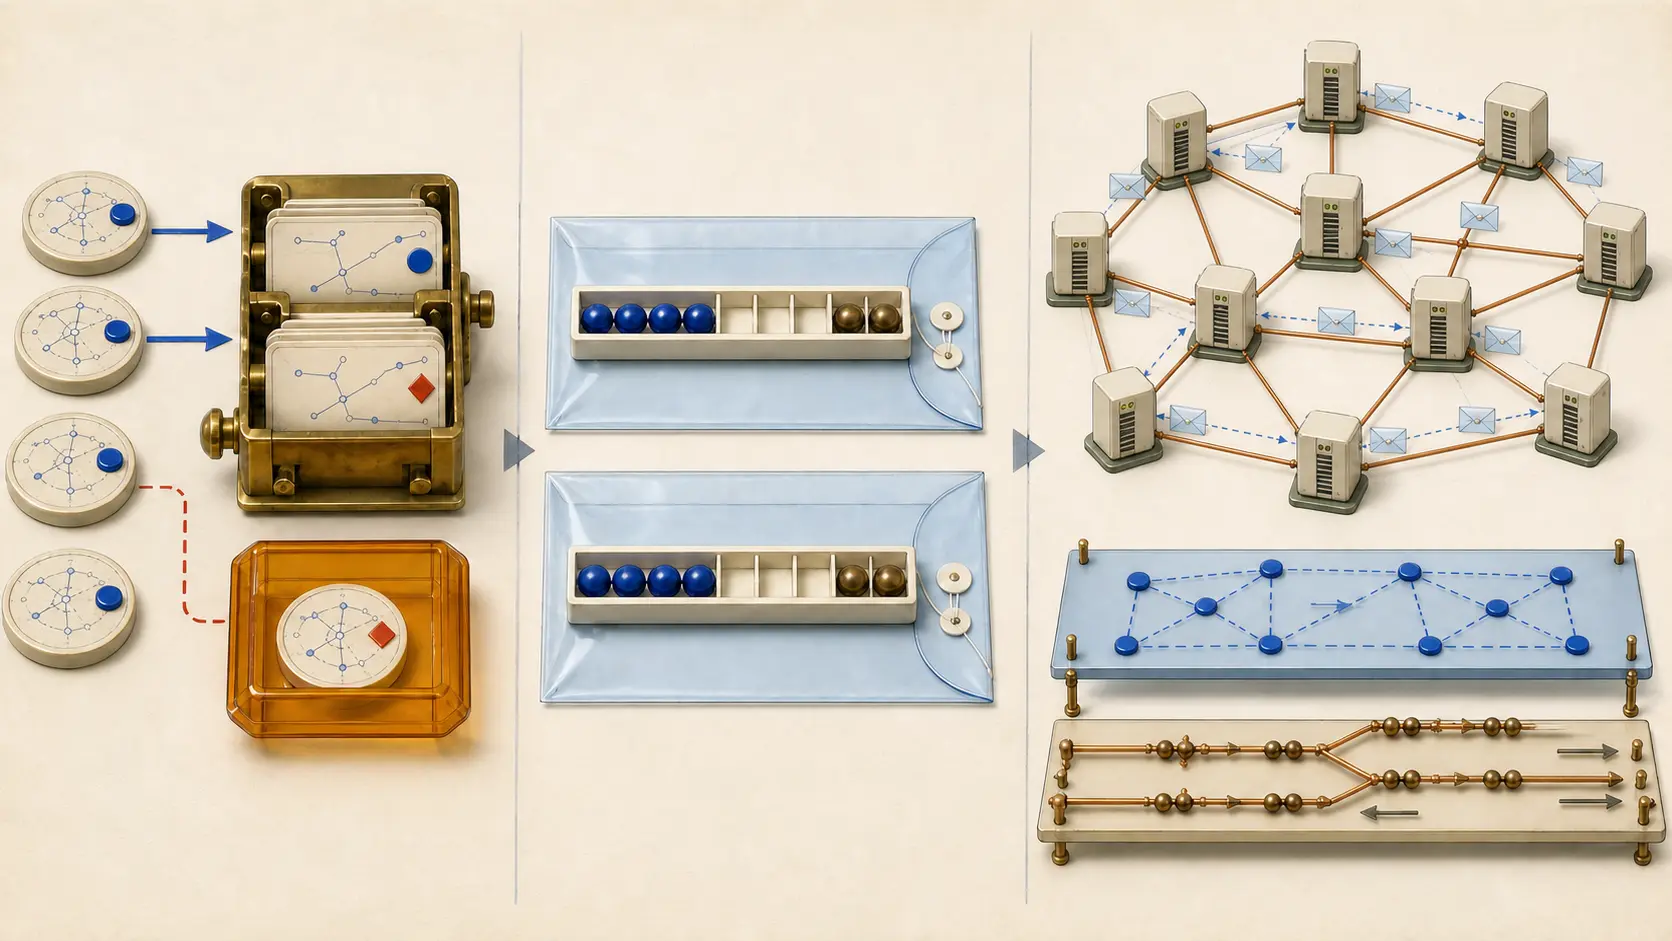
RFC 1074描述的骨干连接美国本土十三个站点。永久点到点线路为 T1,速率 1.544 Mbit/s;同一物理能力可承载低于 T1 或完整 T1 的逻辑链路。每个站点的 Nodal Switching Subsystem 由 IBM RT/PC 处理器组成,运行修改过的 4.3BSD 内核,承担分组交换。路由视角里,一个 NSS 就是一个节点。
硬件只是外壳。NSS 之间运行的是由 ANSI IS-IS 改造而来的内部网关协议;骨干与中层区域网之间使用 EGP。两套控制语言并未直接拼接。外部记录要先接受管理策略判断,再换一种表示方法,才会成为内部传播的事实。
“采用 IS-IS”不等于照搬全部 IS-IS
ANSI 设计把区域内路由放在第 1 级,把区域间路由放在第 2 级。NSFNET 只实现第 2 级。在与子网有关的功能中,它只支持由永久点到点链路组成的一般拓扑。这是一份特定骨干的实现说明,不是整套 OSI 网络层在互联网中落地的宣言。
层次位置也被改了。在 ISO 框架中,IS-IS 直接位于数据链路层之上;NSFNET 却把 IS-IS 和 ES-IS PDU 放到 IP 上,使用协议号 85,并靠 PDU 内部的协议判别字段区分二者。IANA 协议号登记表至今仍把 85 记为 NSFNET-IGP。
登记仍在不等于部署仍在。即使历史抓包里找到协议号 85,也只证明某个 IP 端点收到一只控制信封;内容是否可解析、是否进入链路状态数据库、SPF 是否选中、路由是否安装、数据是否真正通过,仍是五个后续问题。
大 PDU 也继承了载体的边界。实现依靠 IP 的分片与重组,没有另做一套 IS-IS 分片,因为设计者判断骨干内的 PDU 极少会超过 IP 上限。这说明“承载在 IP 上”并非包装细节:它连控制消息在哪里破碎、在哪里重组都一并决定。
地址里的空位证明这是一场转换
ANSI IS-IS 期待 NSAP 地址,而 NSFNET 手里是 IPv4、互联网网络号和自治系统号。实现没有宣称这些概念天然相同,而是明写了一种九字节的 Domain Specific Part:两字节管理域、两字节空位、四字节 IP 地址,再加一字节空位;Initial Domain Part 不使用。
六字节路由器标识同样以前两字节为空、后四字节为 IP 地址。Network Entity Title 也从构造出的 NSAP 形式截取而来。那些空位很重要:它们像接头上的垫片,留下了从一种地址语法装入另一种语法的痕迹。
为 NSFNET 路由服务时,每个 Autonomous System 被当作一个 Administrative Domain。这样,EGP 邻居所属域可与它通告的网络一起编码。它是这套实现的实用映射,不应扩张成所有网络都必须接受的概念等式。
先判断谁有权代表,再生成内部可达性
RFC 1092给出了策略关卡出现的原因。EGP 假设一种经过设计的树状拓扑,可 NSFNET 区域网之间已有 “backdoor” 路径,同一个网络可能从多个区域网被通告。EGP 本身既没有公认的度量含义来排定主次,也无法阻止某个区域网把别人的网络以距离零冒充为自己可达。
于是,网络与区域网管理者建立双边代表协议:谁是主要代表,谁是备用。Network Operations Center 把协议录入 Routing Policy Data Base。接入处的 NSS 可核对邻居来源地址、AS 身份、通告的网络号与约定优先级;不相符的声明可以被忽略并触发告警。
通过核验后,EGP 包也不会原样在骨干内泛洪。NSS 取出 Network Reachability 记录里的网络号和邻居的管理域,组合成 NSAP 形式的地址前缀,放入 End System PDU 的可达前缀部分;其代价来自本机维护的策略数据库。内部 IS-IS 分发的是一条新记录:外部观察、管理授权与本地代价的合成物。
因此,EGP 记录只证明邻居说过什么;策略行只证明运营者准备允许什么;ES PDU 证明经过转换的状态被发出。链路状态入库、SPF 结果、转发表和真实分组路径分别属于后续证据。把其中任意一项叫作“这条路由”,都会掩盖失败所在。
策略控制路由信息,不逐包识别用户
RFC 1104后来把入口控制归纳成四项:基于源地址的邻居核验、管理域或 AS 核验、通告网络号核验,以及通过策略数据库控制度量。文中称这套实现自 1988 年 7 月起已投入使用。
它操纵的是网络号或管理域层面的路由信息分发。路由表生成后,NSS 无须为每个转发分组查询政策库,所以数据面代价较低。但它并不识别每个最终用户,也不是对所有源路由攻击的逐包防火墙。
政策批准同样不保证路径健康。数据库若过期、不同 NSS 版本若分叉,或获准的邻居通告一条已经失效的路径,控制面的合法性都可能与实际交付分离。
后来的 Integrated IS-IS 不是简单改名
1990 年的 RFC 1195才规范面向纯 IP、纯 OSI 与双协议域的 Integrated IS-IS。它向 IS-IS 增加 IP 专用信息,并让 IP 与 OSI 分组在各自底层链路上保持原样。其目标和线格式都比 RFC 1074 的 NSFNET 专用适配更广。
两者的共同点是:链路状态算法不必永久属于某一个网络层阵营。差异则不能抹平。RFC 1074 在 IP 上承载控制 PDU,把互联网事实装进 NSAP 形状;RFC 1195 明确定义了集成协议中的 IP 可达性。若称前者只是后者的早期版本,就会把真实的翻译工程写没。
RFC 1222对 NSFNET 阶段演进的回顾揭示了更大的目的。T1 第二阶段刻意把骨干 IGP 与客户网 IGP 强隔离,在行政边界使用外部路由,让每个实体保留自己的内部方式。需要统一的不是协议家族,而是跨界规则。
来源与边界
RFC 904提供 EGP 基础语法,却不包含 NSFNET 后来增加的代表权政策;RFC 1093则把 IGP/EGP 边界放回整体路由架构。RFC 1074、1092 与 1104 是参与者写下的实现说明,证明设计意图与当时选择,不是可用性统计或完整抓包。RFC 1222 是后来的第一方回顾;RFC 1195 是后续标准;IANA 表只证明编号分配。
可确认的历史结论已经足够具体:IP 承载控制报文,NSAP 形式承载互联网地址,EGP 带来外部声明,策略决定其资格和代价,IS-IS 传播转换后的内部状态。没有一个观测点拥有整条路由的全部真相。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance