
要約
- RFC 1074が記録したのは、ANSI IS-ISのうちレベル2と恒久的な点対点リンクだけを使うNSFNET向け実装である。IS-IS/ES-ISのPDUはIPプロトコル番号85で運ばれ、IPv4アドレスとAS由来の管理ドメインはNSAP形のフィールドへ配置された。
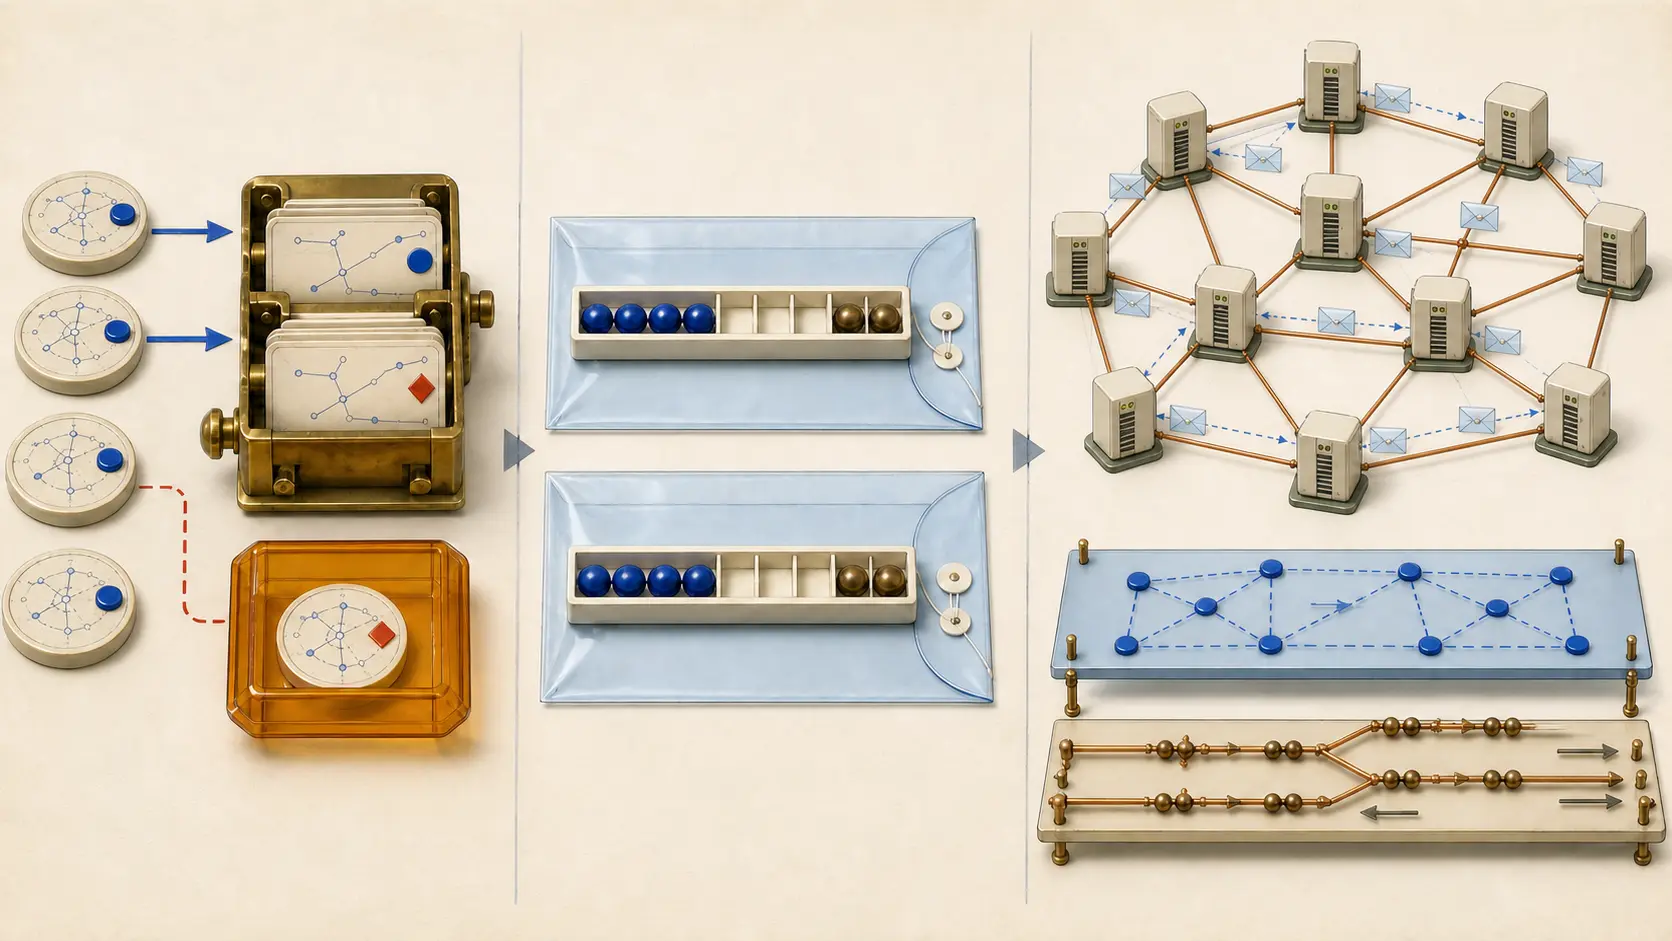
- EGPのNetwork Reachability情報はそのまま内部へ流れなかった。NSSがRouting Policy Data Baseと照合し、認めたネットワークと広告元ドメインをEnd System PDUのプレフィックスに変え、方針由来のコストを付けて配布した。
RFC 1074のNSFNETバックボーンは、米国本土の13拠点を恒久的なT1回線で結んでいた。速度は1.544 Mbit/sで、論理リンクはその一部または全部を利用できた。各拠点のNodal Switching SubsystemはIBM RT/PCを用いたRISCマルチプロセッサで、変更版4.3BSDカーネル上でパケットを交換した。経路制御から見れば一つのNSSが一つのノードである。
NSS間ではANSI IS-ISを適応した内部プロトコルが動き、接続する中位ネットワークとの境界ではEGPが動いた。重要なのは二つの名前ではなく、その間に置かれた変換である。外部の到達性は、管理上の許可を得て別の表現へ作り直されてから、初めて内部のリンク状態になった。
IS-ISという名前より、削った範囲が重要だった
ANSIの設計はエリア内をレベル1、エリア間をレベル2とした。NSFNETが実装したのはレベル2だけである。サブネット依存機能も、恒久的な点対点リンクによる一般トポロジーに絞った。これはOSIの全機能をIP網へ移植した記録ではない。特定の骨格網に必要な制御だけを選んだ実装記録である。
PDUの置き場所も異なる。ISOの枠組みではIS-ISはデータリンク層の直上にある。NSFNETではIS-ISとES-ISのPDUをIP上で運び、プロトコル番号85を使った。PDU内部のディスクリミネータが両者を区別した。IANAのProtocol Numbersには、現在も85がNSFNET-IGPとして残る。
番号の残存は現在の利用を示さない。ある時点のプロトコル85パケットも、制御用の封筒が届いたことしか示さない。正しく解析され、リンク状態データベースへ入り、SPFが選び、転送表へ反映され、データが通ったかは別々に確かめる必要がある。
大きなPDUについても、別のIS-IS断片化は作らずIPの断片化と再構成に頼った。PDUがIP最大長を超えることはほぼないという判断だった。運搬方法は外装ではない。制御メッセージのサイズ制約と故障点まで規定していた。
空欄のあるアドレスが接合部を見せる
ANSI IS-ISが期待したのはNSAPであり、NSFNETが持っていたのはIPv4アドレス、Internetネットワーク番号、AS番号だった。実装は九オクテットのDomain Specific Partを組み立てた。管理ドメインに二オクテット、空欄に二、IPアドレスに四、最後に空欄を一つ置き、Initial Domain Partは使わなかった。
六オクテットのルータIDも先頭二つを空け、その後ろに四オクテットのIPアドレスを入れた。Network Entity TitleもこのNSAP形から作った。空欄は欠陥ではない。異なる意味体系を既知の位置で接続したという痕跡である。
このNSFNET実装では、一つのAutonomous Systemを一つのAdministrative Domainとして扱った。EGPの広告元と到達先ネットワークを一緒に内部表現へ移すために有効な対応だったが、両概念が常に同一だという一般則ではない。
広告には「代表する権利」が必要だった
RFC 1092はEGPだけでは足りない理由を示す。EGPは設計された木構造を想定したが、NSFNETには地域網同士のバックドア経路があり、一つのネットワークを複数の地域網が広告できた。EGPには、誰が正当な代表か、どちらを主経路にするかを普遍的に決める仕組みがなかった。無関係な地域網が距離ゼロで他者を広告することも防げない。
そこでネットワークと地域網の管理者は、主代表と予備代表について合意した。Network Operations CenterがRouting Policy Data Baseへ記録し、接続NSSが相手の送信元、AS、ネットワーク番号、許された順位を照合した。不一致は拒否や運用アラームの対象になった。
認められたEGPパケットも内部へ複製されるわけではない。NRレコードのネットワーク番号と相手の管理ドメインをNSAP形のプレフィックスにし、End System PDUの到達可能アドレス欄へ入れた。コストはNSSの方針データベースから得た。
内部で配られるのは新しい主張である。外から観測した内容、管理上の許可、ローカルな優先度が一つの制御記録になった。別のNSSから地域網へ出す際にも、再び処理とフィルタリングが入った。
証拠も分けなければならない。EGPレコードは隣接者の申告、方針行は運用者の許可、ES PDUは変換済み状態の発信を示す。リンク状態への受理、SPF結果、転送表、実パケットの経路は後段の事実である。
方針が見たのは経路情報であり、利用者一人一人ではない
RFC 1104は境界の検査を四つに整理した。送信元アドレスによるピア確認、ASまたは管理ドメインの確認、広告ネットワーク番号の確認、そしてデータベースによるメトリック制御である。実装は1988年7月から動いていたと記録される。
この方式はネットワークまたは管理ドメイン単位で経路情報の配布を制御した。転送表を先に作るため、パケットごとに方針表を引く負荷はない。その代わり、個々の利用者を認可するものでも、すべてのソースルーティング攻撃を止めるものでもなかった。
許可は健全性の保証でもない。古いデータベース、NSS間の版ずれ、許可済みだが故障した経路は、管理意図と実際の転送を離れさせる。
後のIntegrated IS-ISとは境界が違う
1990年のRFC 1195は、純IP、純OSI、両方のドメインに対応するIntegrated IS-ISを規定した。IP固有情報を追加し、IPとOSIのパケット自体は基礎リンク上でそのまま転送する。RFC 1074のNSFNET専用適応より広く、構文も目的も異なる。
共通するのは、リンク状態アルゴリズムを一つのネットワーク層専用と考えなかった点である。しかしRFC 1074はIPで制御PDUを運び、Internetの事実をNSAP形に収めた。RFC 1195は明示的なIP拡張を持つ統合方式を標準化した。同じものと呼べば、先行実装の変換作業が見えなくなる。
RFC 1222の回顧によれば、T1期の狙いはバックボーンIGPと顧客側IGPの強い分離だった。外部ルーティングを境界に置き、各管理主体が内部方式を選べるようにした。必要だったのは単一方式ではなく、統治された接合だった。
情報源と限界
RFC 904はEGPの基本文法を定めるが、後からNSFNETが設けた代表方針までは含まない。RFC 1093はIGP/EGP境界を全体構成の中に位置付ける。RFC 1074、1092、1104は当事者による実装資料であり、意図と方式を示すが、稼働率や全ノードの遵守を測ったものではない。RFC 1222は後年の当事者回顧、RFC 1195は別の後続仕様、IANAは番号割り当ての記録である。
歴史的結論は限定できる。IPが制御を運び、NSAP形がInternetアドレスを収め、EGPが外部の申告を持ち込み、方針が資格とコストを決め、IS-ISが変換後の状態を配った。経路全体を証明する単一の記録は存在しなかった。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加