
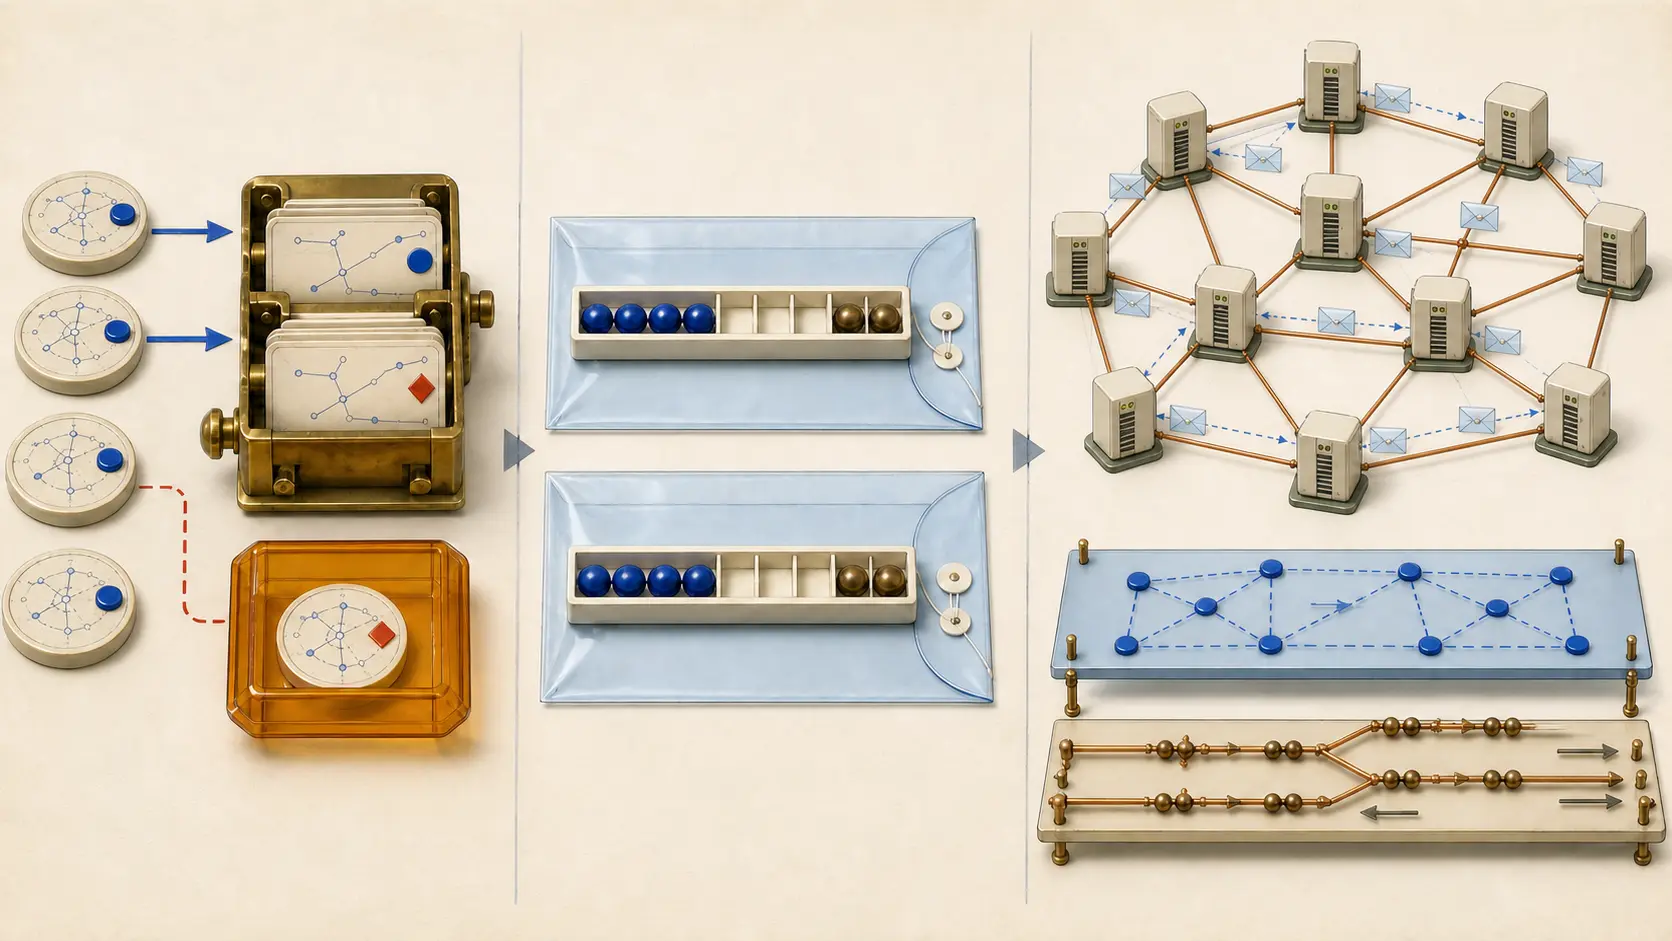
Кратко
- RFC 1074 описала ограниченную уровнем 2 и постоянными каналами точка-точка реализацию ANSI IS-IS. PDU IS-IS и ES-IS передавались поверх IP как протокол 85, а IPv4-адреса и административные домены, сопоставленные AS, занимали определённые места в NSAP-подобной структуре.
- Запись EGP не попадала в ядро без изменений. NSS сверял её с Routing Policy Data Base, строил префикс End System PDU, назначал стоимость из политики и лишь затем распространял полученное состояние.
Описанный в RFC 1074 магистральный NSFNET соединял тринадцать площадок на континентальной территории США. Постоянные линии T1 работали на 1,544 Мбит/с и могли нести логические соединения меньшей ёмкости. На каждой площадке Nodal Switching Subsystem объединял процессоры IBM RT/PC, изменённое ядро 4.3BSD и пакетную коммутацию. Для маршрутизации NSS был одним узлом.
Между NSS действовала адаптация IS-IS, которую ANSI передавал в ISO. С подключёнными региональными сетями магистраль обменивалась EGP. Эти протоколы не сливались сами собой: внешнее утверждение проходило административную проверку и меняло форму до того, как становилось частью внутренней топологии.
Важен был выбранный фрагмент IS-IS
ANSI IS-IS разделял уровень 1 внутри области и уровень 2 между областями. NSFNET реализовала только уровень 2. Из функций, зависящих от подсети, она поддерживала общую топологию на постоянных соединениях точка-точка. Это была конкретная реализация для магистрали, а не перенос полного мира OSI.
Изменилось и место протокола. В модели ISO IS-IS находился прямо над канальным уровнем. В NSFNET PDU IS-IS и ES-IS шли поверх IP с номером 85; внутренний discriminator различал их типы. Реестр IANA до сих пор называет 85 NSFNET-IGP.
Запись в реестре подтверждает назначение, а не современную работу. Даже полученная дейтаграмма 85 была бы лишь свидетельством доставки управляющей оболочки. Разбор, приём в базу связей, результат SPF, установка в таблицу и прохождение данных требуют отдельных доказательств.
Крупная PDU полагалась на фрагментацию и сборку IP; отдельного механизма IS-IS для этого окружения не создавали. Разработчики считали превышение максимума IP маловероятным. Следовательно, выбранный переносчик задавал предел размера и точку отказа управляющего сообщения.
Пустые байты показывали место стыка
ANSI IS-IS ожидал адреса NSAP, а NSFNET располагала IPv4, номерами сетей и AS. Девятибайтовая Domain Specific Part строилась так: два байта административного домена, два пустых, четыре байта IP и ещё один пустой. Initial Domain Part не использовалась.
Шестибайтовый идентификатор маршрутизатора тоже оставлял первые два байта пустыми и помещал IP в последние четыре. Network Entity Title выводился из собранной NSAP-формы. Пустоты важны: они фиксируют адаптер между системами значений, а не естественное тождество адресов.
В этой реализации каждый Autonomous System считался отдельным Administrative Domain. Так объявивший домен можно было связать с объявленной сетью. Это полезное локальное соответствие, но не универсальное определение двух понятий.
Сначала право представлять сеть, затем внутренний префикс
RFC 1092 объясняет, почему одного EGP было мало. Он предполагал спроектированное дерево, однако региональные сети NSFNET имели обходные связи. Один номер сети могли объявлять несколько регионов. EGP сам не устанавливал общую трактовку метрики для основного и запасного представителя и не запрещал постороннему региону заявить чужую сеть с расстоянием ноль.
Сети и операторы заключали двусторонние соглашения о главном и резервных представителях. Network Operations Center сохранял их в Routing Policy Data Base. Пограничный NSS проверял адрес соседа, AS, номер сети и разрешённый приоритет. Несовпадение могло вызвать отказ и сигнал оператору.
Принятая NR-запись не распространялась по ядру как пакет EGP. Номер сети и административный домен соседа кодировались в NSAP-подобный префикс и помещались в End System PDU. Стоимость поступала из базы политики. Внутренний IS-IS разносил уже новое утверждение, составленное из наблюдения, разрешения и предпочтения.
Поэтому запись EGP доказывает слова соседа. Строка политики — намерение администрации. ES PDU — создание преобразованного состояния. База связей, SPF, таблица и фактический путь пакета принадлежат последующим этапам.
Политика управляла сведениями, а не каждым пакетом
RFC 1104 перечислила четыре проверки: сосед по адресу источника, Administrative Domain или AS, объявленные номера сетей и метрика из базы. Документ сообщает, что реализация работала с июля 1988 года.
Механизм контролировал распределение маршрутов на уровне сети или домена. После построения таблиц NSS не обращался к базе для каждого пакета, поэтому нагрузка на пересылку была мала. Но такая схема не авторизовала отдельного пользователя и не являлась универсальным пакетным фильтром.
Разрешение также не гарантировало исправность. Устаревшая база, разные версии на NSS или законный сосед с неработающим путём могли развести административную допустимость и доставку.
Integrated IS-IS был последующим, иным соглашением
RFC 1195 в 1990 году специфицировала Integrated IS-IS для чистых IP-, OSI- и смешанных доменов. Она добавила IP-специфические сведения и оставляла пакеты IP и OSI неизменными на соответствующих линиях. Её область и формат шире решения RFC 1074.
Оба проекта показали, что алгоритм состояния связей не обязан принадлежать одной семье. Но RFC 1074 несла управляющие PDU внутри IP и укладывала интернет-факты в NSAP-форму; RFC 1195 стандартизовала явные IP-функции интегрированного протокола. Называть их одним и тем же — значит стереть раннюю инженерную работу перевода.
Ретроспектива RFC 1222 формулирует цель фазы T1: сильное разделение IGP магистрали и клиентских IGP при помощи внешней маршрутизации на границе. Каждая администрация сохраняла внутренний выбор. Нужна была не монокультура, а управляемый переход.
Источники и пределы
RFC 904 задаёт базовую грамматику EGP, но не содержит поздней политики представительства NSFNET. RFC 1093 помещает границу IGP/EGP в общую архитектуру. RFC 1074, 1092 и 1104 — описания реализации от участников. Они свидетельствуют о замысле, но не измеряют доступность и не подтверждают поведение каждого узла. RFC 1222 — последующий обзор, RFC 1195 — другая поздняя спецификация. IANA фиксирует номер, а не трафик.
Строгий вывод таков: IP нёс управление, форма NSAP — интернет-адрес, EGP — внешнее заявление, политика — допуск и стоимость, IS-IS — произведённое внутреннее состояние. Ни одно наблюдение не доказывало весь маршрут.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров