
主要领域
互联网基础设施
在 主要领域 分类下,互联网基础设施 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。
全球机构
修复在哪里停止:BIND 9 的披露政策、分支边界与下游承接
ISC 把什么算作一次需要公开通报的安全问题、哪些分支还能拿到补丁、以及边界之外由谁继续承担修复,都写进了可核查的公开文件。上游政策、逐 CVE 的修复矩阵与独立发行版的打包轨迹拼出的不是一次漏洞事件,而是一条有明确止点的修复链条。
案例档案
短 SID 没有携带路径决定:RFC 9631
RFC 9631 用 16 位或 32 位标识符压缩 IPv6 路径。节省下来的字节并没有让路径含义消失,而是把它移进每台路由器的本地 CRH-FIB;包里没有这张表的版本、控制来源和执行结果。

IETF
一个置位能证明看见过,却证明不了先后
RFC 9565 让 IPFIX 的 TCP 控制位跟随 IANA 权威注册表,也要求如实保留尚未分配的位。但 `tcpControlBits` 仍是一次有意的证据压缩:它回答哪些位曾出现,不回答连接如何发生。
案例档案
引用关系写清了,画面仍未到达:RFC 9628
VP9 的 RTP 载荷可以逐帧申报引用,也可以让接收方沿着周期结构推导引用。这两种办法解决了“依赖如何表达”,却没有替任何一方证明分片完整、参考帧仍在、解码成功或画面按时呈现。
IETF
数据包已经按序输出,完整历史仍未得到证明
RFC 9566 让 DetNet IP 借助 MPLS over UDP/IP 执行数据包复制、重复消除与排序。整齐的输出序列证明了 PREOF 链在本地放行了什么,却不能单独证明路径彼此独立、缺号原因、时限达成或应用结果。
IETF
路由器已经成为 Active,路径仍未证明可用
RFC 9568 能在本地链路上选出新的虚拟路由器角色,却不会替运营者回答数据面是否就绪、上游是否可达、用户业务是否真正恢复。

案例档案
序列号还在,画面层却没有升级:RFC 9627
“请求已发出”是视频控制面最容易被仪表盘误写成“升级成功”的状态。Layer Refresh Request 能精确描述接收端想要哪一层,却不能替编码器、网络与解码器签署后续结果。

IETF
更新图没有缺边,网络结论仍然缺证据
RFC 9569 为 ALTO 的动态网络信息建立了可追踪的传输路径。它能证明服务端声明的版本如何抵达客户端,却不能替测量、客户端决策和实际流量结果作证。

案例档案
画面被加密,帧标记却仍需验真:RFC 9626
中继节点看不到视频内容,却能依据几个比特决定何时切换画面、丢弃哪一层、保留哪一帧。这正是 RFC 9626 的价值所在,也正是新的证据边界:标记可以被认证,但认证并不会自动证明标记说对了。
IETF
令牌是真的,开门的理由仍然缺席
RFC 9578 证明的是一次受特定发行方密钥约束的历史生成行为。它不替挑战系统证明条件,不替资源方作授权,也不替应用证明服务已经送达。
案例档案
连接已就绪,但谁选择了这条路径:RFC 9621—9623
应用同时偏好 Wi-Fi 与 SCTP,最后却通过 Wi-Fi 和 TCP 建立连接。这未必是实现违约;RFC 9623 的候选树可能先处理路径,再处理协议。真正缺失的不是连接,而是解释选择的回执。
IETF
时间戳写着“保证”,时钟却没有交出证据
RFC 9581 让 CBOR 能同时携带时刻、时标、时钟质量、不确定度与保证声明。它提升了表达能力,却不会替发送方证明时钟受控、事件有序或业务按时完成。

案例档案
证书结论没变,验证进程却耗尽了内存:RFC 9618
一次升级评审若只比较证书“通过或拒绝”,可能得到一张全绿的报告,却漏掉最危险的变化:同样的 X.509 策略结论,可以由线性有界的计算得出,也可以由攻击者能够放大的指数级计算得出。RFC 9618 要求我们把语义正确与运行安全分开证明。

IETF
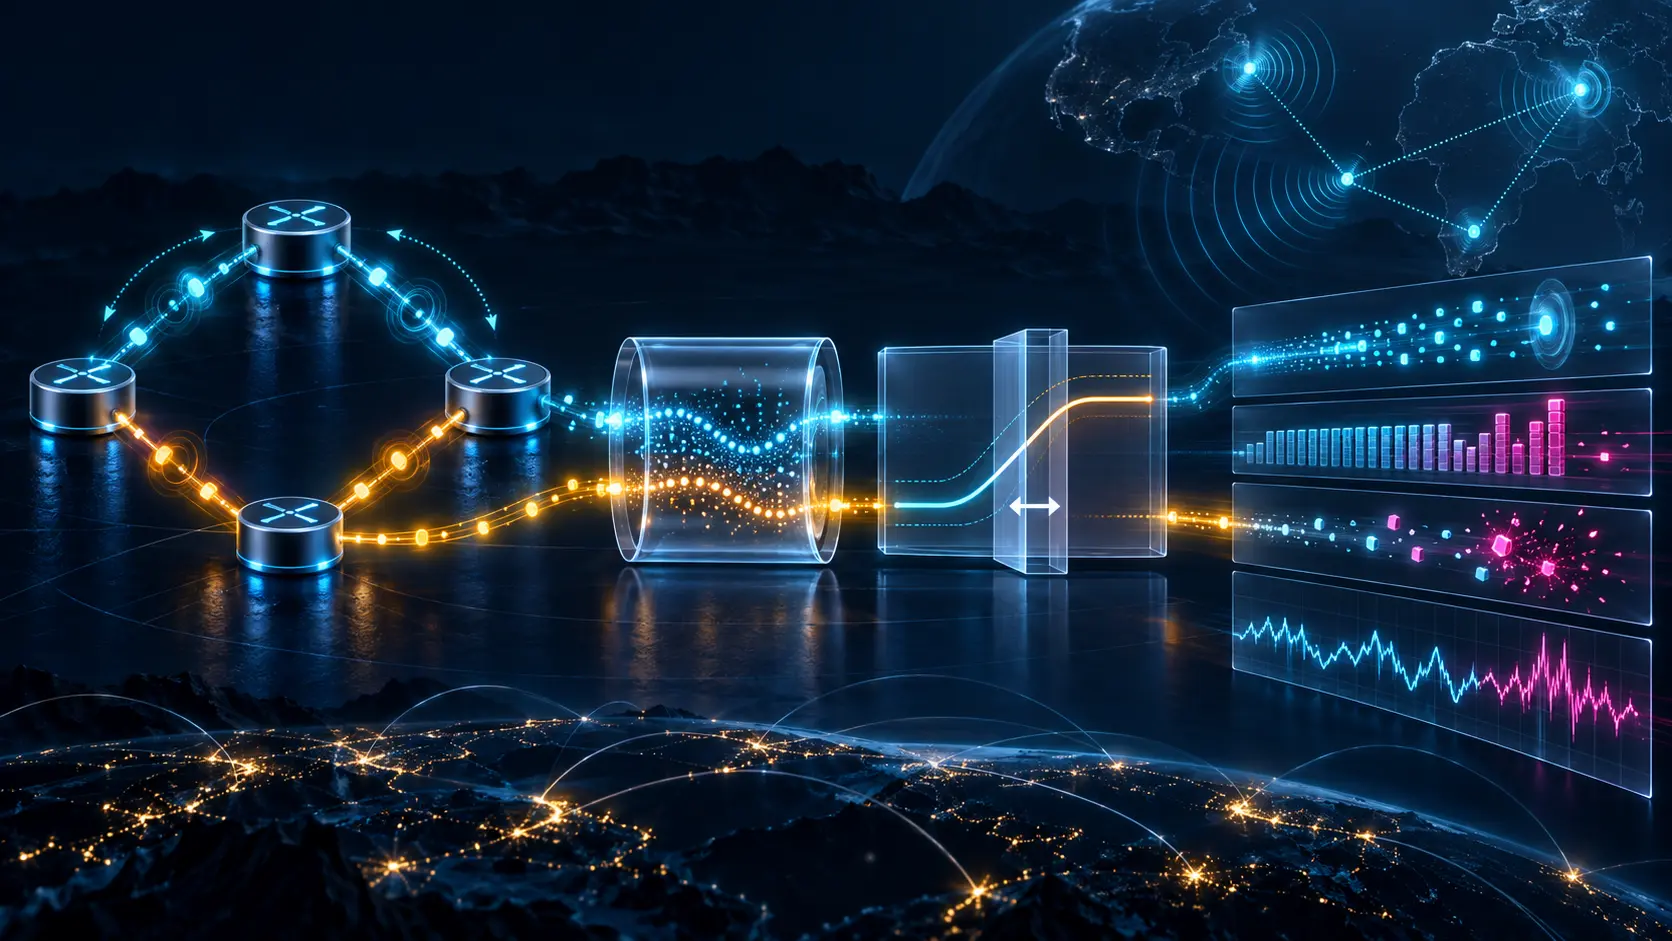
光子穿过了城郊,应用却还没有交付
NIST 的 62 公里纠缠分发实验给出了一张扎实的物理层收据;RFC 9583 的价值,则在于提醒决策者这张收据离可用服务还有多少层。
案例档案
路由成本降了,业务回执却没有变好:RFC 9616
监控屏把新路径标成“更优”:RTT 平滑值下降,Babel 成本随之降低,切换也很稳定。应用端却出现更深的队列和更差的尾延迟。这里未必有设备故障,真正的问题是把控制面结论误当成了业务结果。RFC 9616 规范的是从邻居时延到路由成本的转换,不是端到端服务质量证书。

IETF
包已经到齐,画面却还没有成为事实
RFC 9584 为 EVC 视频规定了严谨的 RTP 运输语法,但一条完整的包记录并不能越过解码器、呈现时钟和最终显示面。

案例档案
数据分开存放,不等于无法重新拼出一个人:RFC 9614
身份记录在中继端,行为记录在网关端,两边都没有完整答案。方案评审据此写下“已实现隐私隔离”。但两套日志由同一家运营者保存,时间戳对得上,报文尺寸也对得上。没有人破解加密,也没有组件违反自己的局部职责;一个人仍被重新拼了出来。RFC 9614 要求验证的不是“分了几层”,而是谁仍能把“谁”和“做了什么”重新连起来。
IETF
序号消失了,邮箱状态却没有因此确定
RFC 9586 把一种易变的 IMAP 标识移出操作路径,但 UID 并不能单独证明邮箱的每次变化都已被看见、写入并完成对账。
案例档案
BFD 检测到故障,却还不知道哪条路径坏了:RFC 9612
“检测到故障”和“知道哪边故障”不是同一件事。BFD 可以很快确认一次往返控制交换已经中断,但这个结果可能来自正向 LSP、指定反向 FEC、反向路径解析变化,甚至是请求被拒后的本地回退。RFC 9612 让反向路径可以被明确请求和核验,却没有把一个往返告警变成方向判决。

互联网历史
选项保护了报文段,也把算法困在其中:RFC 2385
1998 年,BGP 需要抵挡伪造的 TCP 重置报文。RFC 2385 为每个受保护的报文段计算带共享密钥的 MD5 摘要,却没有在报文里留下算法与密钥身份。它证明了当下配置可以互认,也暴露了一个更长久的问题:今天省下的协议状态,可能成为明天无法平滑迁移的原因。