
Resumo
- A RFC 1074 descreveu um subconjunto de nível 2 do ANSI IS-IS para enlaces permanentes ponto a ponto. As PDUs IS-IS e ES-IS viajavam sobre IP como protocolo 85; IPv4 e domínios administrativos derivados de AS ocupavam posições definidas numa estrutura semelhante a NSAP.
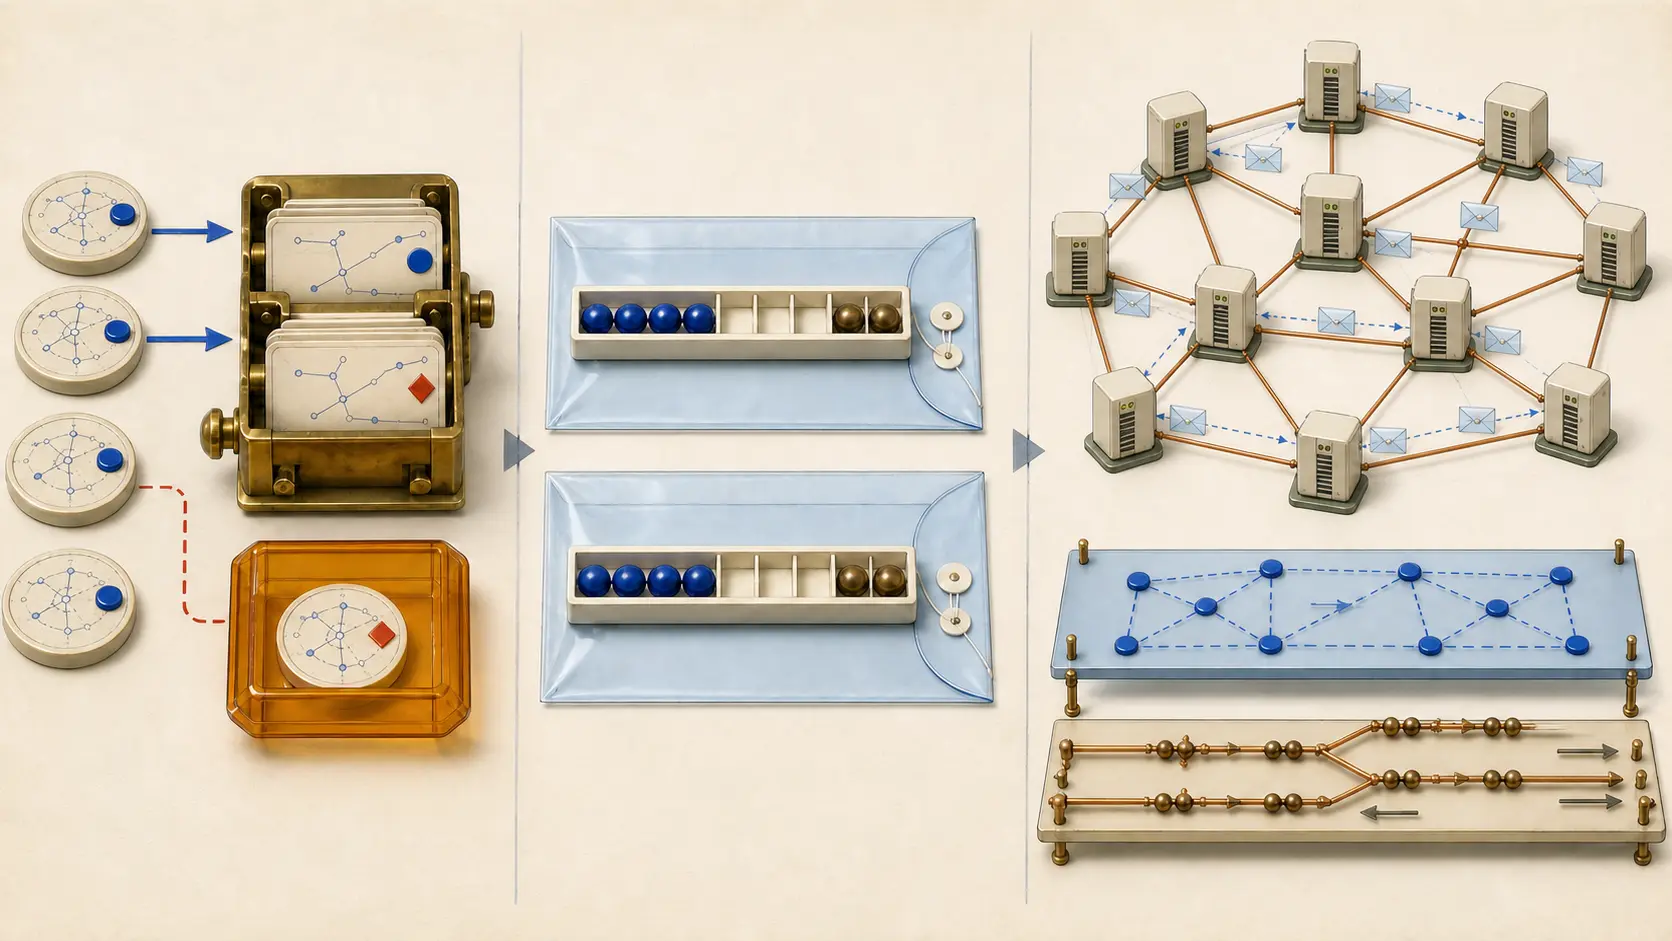
- Um anúncio EGP não entrava intacto no núcleo. O NSS verificava a Routing Policy Data Base, construía um prefixo para uma End System PDU, aplicava o custo definido pela política e só então distribuía o novo estado.
O backbone da RFC 1074 cobria treze locais nos Estados Unidos continentais. Enlaces permanentes operavam em T1, 1,544 Mbit/s, e podiam abrigar ligações lógicas menores. Em cada local, o Nodal Switching Subsystem reunia processadores IBM RT/PC, um kernel 4.3BSD modificado e a função de comutar pacotes. Para o roteamento, cada NSS aparecia como uma única entidade.
Dentro do backbone, esses nós usavam uma adaptação do IS-IS que ANSI encaminhara à ISO. Na ligação com as redes intermediárias, usavam EGP. A arquitetura não exigia que o interior das regionais falasse a mesma língua. Ela definia uma fronteira em que uma afirmação exterior era validada, reescrita e distribuída por outro sistema de controle.
O subconjunto dizia mais que o nome do protocolo
O IS-IS ANSI dividia o roteamento em nível 1 dentro de uma área e nível 2 entre áreas. A NSFNET implementou apenas o nível 2. Das funções dependentes de sub-rede, reteve a topologia geral de circuitos permanentes ponto a ponto. Portanto, o documento não prova a implantação completa de uma pilha OSI: ele descreve uma seleção para um ambiente particular.
No modelo ISO, as PDUs IS-IS ficam diretamente sobre a camada de enlace. Na NSFNET, IS-IS e ES-IS foram transportados sobre IP com o número de protocolo 85; um discriminador interno separava os tipos. O registro da IANA ainda conserva 85 como NSFNET-IGP.
A presença no registro comprova uma atribuição, não uso atual. Uma PDU encontrada em um datagrama 85 também não seria, sozinha, evidência de rota instalada. Seria preciso demonstrar decodificação, entrada no banco de estado, cálculo SPF, programação da tabela e passagem de tráfego.
Até a fragmentação pertencia ao invólucro escolhido. A implementação aproveitava a fragmentação e remontagem IP, pois considerava improvável ultrapassar o máximo de IP, e não criava um método IS-IS próprio. O transporte já determinava um limite e um possível ponto de falha do controle.
Um encaixe de nove octetos preservava a diferença
O protocolo ANSI esperava endereços NSAP; a operação tinha endereços IPv4, números de rede e AS. A parte específica de domínio ganhou nove octetos: dois para o domínio administrativo, dois vazios, quatro para o IP e um vazio. A parte inicial do domínio não era usada.
O identificador de roteador, com seis octetos, deixava dois vazios antes dos quatro do IP. O Network Entity Title também derivava da forma NSAP construída. Esses espaços são a marca da adaptação. O IPv4 não se tornou naturalmente um NSAP; foi inserido em uma posição acordada para que o protocolo de controle pudesse manipulá-lo.
Para essa finalidade, cada Autonomous System era tratado como um Administrative Domain. O mapeamento permitia combinar quem anunciava com o destino anunciado. Funcionava para o NSFNET, mas não autoriza transformar AS e domínio administrativo em sinônimos universais.
A política decidia quem podia falar por uma rede
A RFC 1092 mostra por que o EGP não resolvia sozinho o problema. Ele supunha uma árvore planejada, enquanto as regionais possuíam rotas alternativas entre si. Mais de uma podia anunciar o mesmo destino. O EGP não estabelecia uma interpretação geral de métrica para distinguir representante primário e secundário, nem impedia uma regional de anunciar sem autorização a rede de outra.
Redes e regionais então firmavam acordos bilaterais sobre representantes principais e de reserva. O Network Operations Center os guardava na Routing Policy Data Base. No NSS de entrada, endereço do par, AS, número de rede e prioridade podiam ser confrontados com a política. Divergências geravam rejeição ou alarme.
O registro aceito não era inundado pelo núcleo como EGP. O número de rede e o domínio administrativo do par eram codificados em um prefixo no formato NSAP e colocados na parte de alcance de uma End System PDU. O custo vinha da base mantida no NSS. O interior recebia, portanto, uma declaração nova que combinava observação, autorização e preferência.
Essa sequência limita as alegações. O NR do EGP prova o que o vizinho afirmou. A linha de política prova uma intenção administrativa. A PDU ES prova a origem do estado convertido. Base de enlace, resultado SPF, rota instalada e pacote entregue são fatos posteriores.
Política de informação não era filtro de cada pacote
A RFC 1104 listou quatro verificações: identidade do par pela origem, domínio administrativo ou AS, números de rede anunciados e métrica controlada pela base. Registrou também que a implementação funcionava desde julho de 1988.
O mecanismo atuava na distribuição de rotas em granularidade de rede ou domínio. Como formava tabelas antes do tráfego, não precisava consultar a política a cada pacote. Esse baixo custo vinha com um limite: não autenticava usuários finais e não substituía filtragem completa do plano de dados.
Uma rota aprovada ainda podia falhar. Uma base antiga, versões divergentes entre NSS ou um representante legítimo com caminho quebrado separariam a vontade administrativa do resultado observado.
O Integrated IS-IS posterior tinha outro contrato
A RFC 1195, de 1990, especificou o Integrated IS-IS para ambientes IP, OSI e mistos. Acrescentou informações próprias de IP e manteve pacotes IP e OSI como estavam sobre os enlaces. Sua sintaxe e alcance iam além da adaptação particular de RFC 1074.
As duas iniciativas mostraram que estado de enlace não precisava pertencer para sempre a uma família. Mas RFC 1074 carregava PDUs de controle em IP e encaixava fatos Internet em forma NSAP; RFC 1195 normalizava extensões IP explícitas. Chamar a primeira de mera versão inicial da segunda apagaria a engenharia de conversão.
Na retrospectiva da RFC 1222, a fase T1 separou fortemente o IGP do backbone dos IGPs clientes e usou roteamento exterior na fronteira. Cada administração manteve sua escolha interna. Interoperabilidade significava isolamento com uma passagem governada, não uniformidade.
Fontes e limites
A RFC 904 oferece a gramática básica de EGP, mas não a política de representação acrescentada pela NSFNET. A RFC 1093 coloca a fronteira IGP/EGP na arquitetura completa. As RFCs 1074, 1092 e 1104 são relatos de implementação de seus participantes. Documentam intenção, não disponibilidade medida nem conformidade de cada nó. A RFC 1222 é uma retrospectiva; a RFC 1195 é uma especificação posterior. O registro IANA não mede tráfego.
O achado histórico pode ser estrito: IP levava o controle, a forma NSAP levava o endereço, EGP levava uma reivindicação, a política definia autorização e custo, e IS-IS propagava o estado produzido. Nenhuma dessas peças provava sozinha a entrega.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance