
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

互联网历史
Jim Gray 与两阶段提交中不能决定结果的那张赞成票
在两阶段提交中,参与者把 prepare 记录持久化后投下赞成票,只证明自己能够服从最终的提交或中止决定。它尚未提交;协调者失联,也不赋予它猜测结果的权力。
IETF
备份有效,签名状态却已失效:RFC 10033
对有状态哈希签名而言,备份保存的不只是密钥材料,还保存着一项会不断变化的主张:哪些一次性签名索引仍未使用。RFC 10033 揭示了一个反直觉的恢复风险——备份可以真实、完整、可成功导入,却因为状态落后而重新开放已经消耗的签名能力。

互联网历史
Barbara Liskov 与 Argus:commit 只在 guardian 边界内作证
Argus 把故障恢复写进语言:guardian 管理可恢复对象,handler 跨节点调用,action 决定一组分布式状态是一起提交还是一起撤销。它最重要的遗产也包含一条界线——commit 能证明参与对象的事务结果,却不能替外部设备、人工流程、调用者身份或业务目的作证。

报道
APNIC 要让登录读取 IRT 邮箱的当前状态
如果今天的 IRT 联系状态已经改变,账号就不应继续继承昨天复制下来的一次锁定判断。APNIC 的 2026 年路线图拟在登录时检查持续追踪的 IRT 邮箱有效性,不再只依赖静态账号锁定标记。看似只是一次取值方式调整,实质上却在重新指定:决定成员能否进入 MyAPNIC 时,哪一份证据才是事实来源。
IETF
AEGIS 代码点不是协商回执
RFC 10032 让六种 AEGIS 变体拥有了稳定的 AEAD 标识符。它没有说明某次连接中双方究竟提供了什么、同意了哪种标签长度,也没有证明预期的实现路径保护过任何真实数据包。从登记到运行之间,还缺一份能够复核的算法托管记录。

互联网历史
Anita Borg 与 Systers:进入受治理的房间,不等于平等已经实现
一封邮件能够进入 Systers,是因为成员资格、地址状态和转发规则共同为它开了门。这个私域空间把分散在各地的女性计算从业者连接起来,却没有因此完成身份的全部核验、兑现职业机会、消除组织权力,或让发言风险归零。
报道
AFRINIC资源证书可以完全有效,却不必写出成员名称
一张主体通用名称像随机字符串的资源证书,并不一定缺少了什么。AFRINIC 自己的实践声明把公开证书限定为资源授权凭证,把请求密钥、成员代表、成员记录和资源集合的连接交给另一套控制链。真正需要补强的不是向证书塞入更多身份资料,而是一张能核验这些交接、又不暴露隐私的授权来源回执。

IETF
DHCP 租约不是中继拓扑回执
RFC 9928 让中间节点替不会 DHCPv4-over-DHCPv6 的旧式 IPv4 设备完成封装与解封装。设备拿到地址,说明配置交换已经完成;但如果地址池依赖接入口,成功租约仍不能回答一个更难的问题:服务器究竟看见了哪个物理端口?

互联网历史
Andrew S. Tanenbaum 与 Amoeba capability:授权对象操作,而非确认持有人身份
Amoeba 把服务寻址、对象编号、可执行操作与防伪校验压进 128 位 capability。它让权限随引用在用户进程间流动,不必先查一张中央持有人名单;但令牌有效,只能证明它通过了服务器规则,不能证明谁在持有、为何使用,也不能替外部结果或持久化结果作证。
领导者
Awang Lah 的按用量付费主张:JARING 技术转移说明了什么
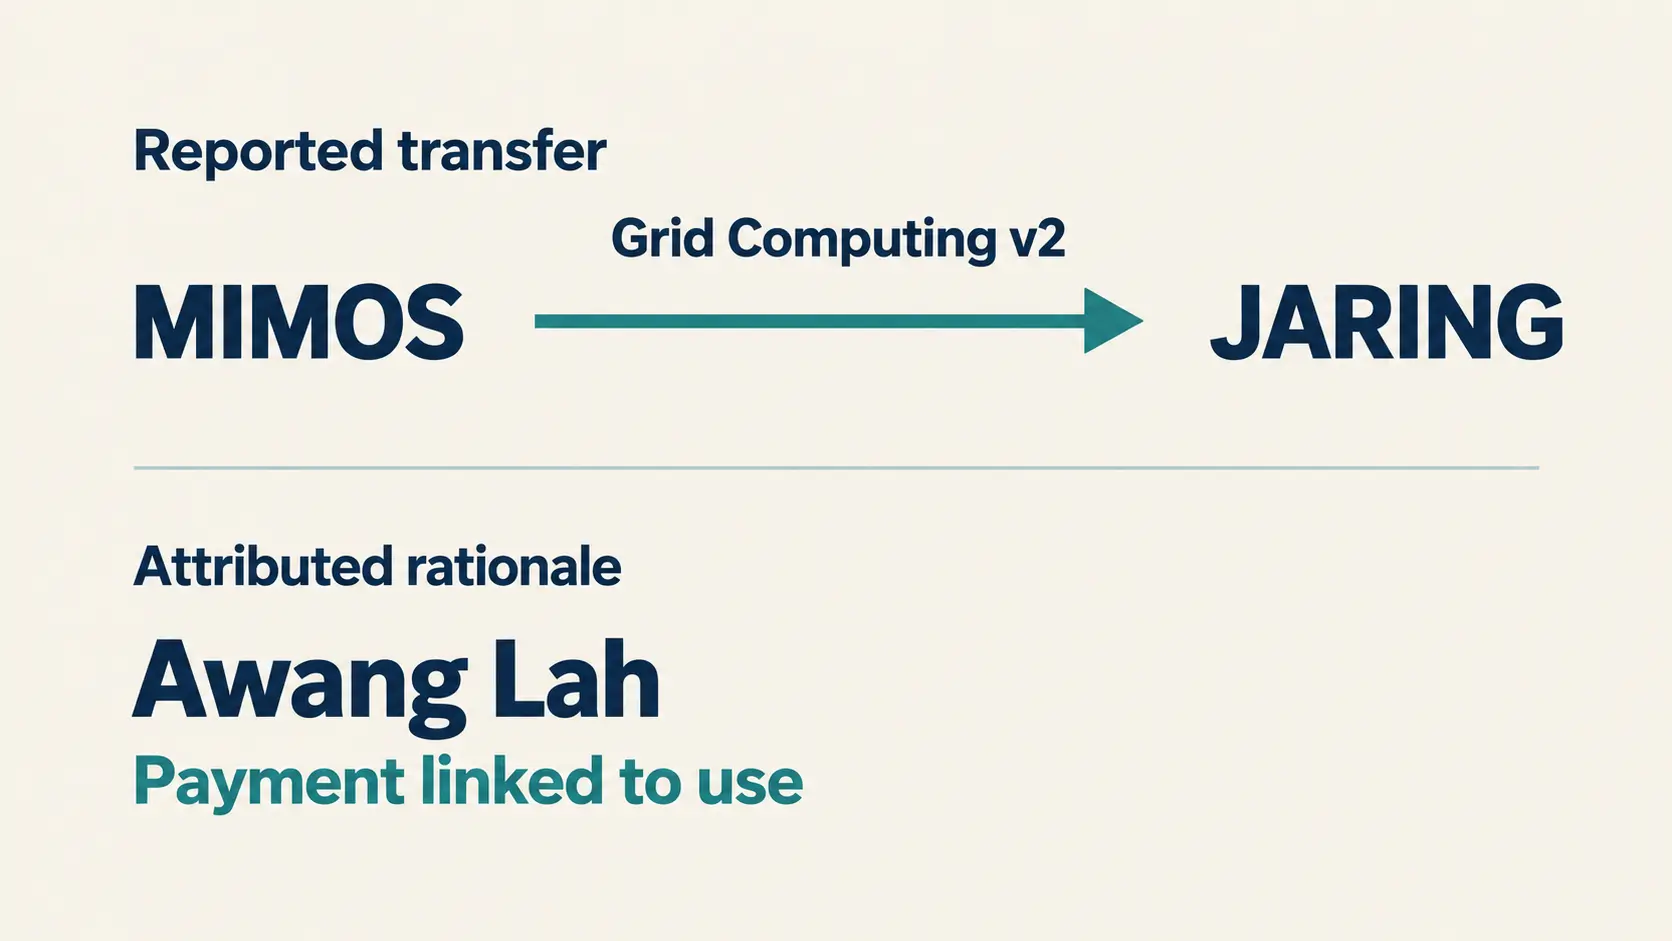
MIMOS 的技术授予记录与 Mohamed Awang Lah 的商业表述,呈现了从技术接收到用户价值的一条设想路径。但获得技术、提供服务和真正降低客户成本,是三个需要分别验证的环节。

全球云服务
Cloudflare R2零出站费:少一笔流量钱,未必就能换云
Cloudflare R2 把出站流量费列为零,也提供了向外复制对象的操作示例。这是两项实质性的条件,却不是一张零成本迁移的保证书。对企业而言,真正需要核算的是检索、请求和切换工作如何叠加,以及搬走的数据能否支撑另一套系统继续提供服务。

全球机构
从 ISC DHCP 到 Kea:配置转换之后仍未完成的运维迁移
把 ISC DHCP 配置写成 Kea JSON,只解决了迁移中最机械的一段。官方文档把转换边界、原生服务模型、高可用、DHCP-DDNS 与扩展机制分开描述;真正的生产切换仍取决于运营者能否重建状态、验证语义,并证明故障时可以恢复。

ICANN
ICANN的执行链:政策如何变成合同义务,争议期间能否暂停执行
ICANN 的实际控制力并不来自一个单一的“监管授权”。它来自章程、社区政策程序、注册局与注册服务机构协议、合规机制以及复核渠道之间的连接。真正决定争议能否产生现实效果的,不只是有没有复核入口,还包括被挑战的义务由哪一份文书产生、谁有资格启动哪条路径,以及审查期间运营动作是否继续。

IETF
谁能替 IETF 作出决定,又谁能挑战这项决定?
IETF 的标准并不是由一个拥有公权力的监管机构单方面颁布。它们产生于一个由工作组、主席、区域主任、IESG 以及更广泛参与者共同构成的程序体系。真正需要追问的,不只是“谁在会上发言”,而是哪些制度工具把讨论转化为可执行的决定,以及当参与者认为程序或结论有问题时,什么机制能够改变结果。

领导者
穆罕默德·阿旺·拉:互联网基础设施的奠基者,但不是一条未经证明的网络安全传承链
关于马来西亚早期互联网历史,最容易被忽略的并不是人物的重要性,而是人物贡献与机构延续之间的边界。现有公开资料能够支持穆罕默德·阿旺·拉在 RangKom、MIMOS 及 JARING 早期发展中的重要作用;但同一批资料并不能证明,后来形成的 MyCERT、NISER 或 CyberSecurity Malaysia 直接继承了他的个人团队、技术流程或管理权力。

全球区域 ISP
AS210837 的证据链:如何检验 ROYA 的注册身份是否对应可持续运行的网络
AS210837 的证据链:如何检验 ROYA 的注册身份是否对应可持续运行的网络 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
全球云服务
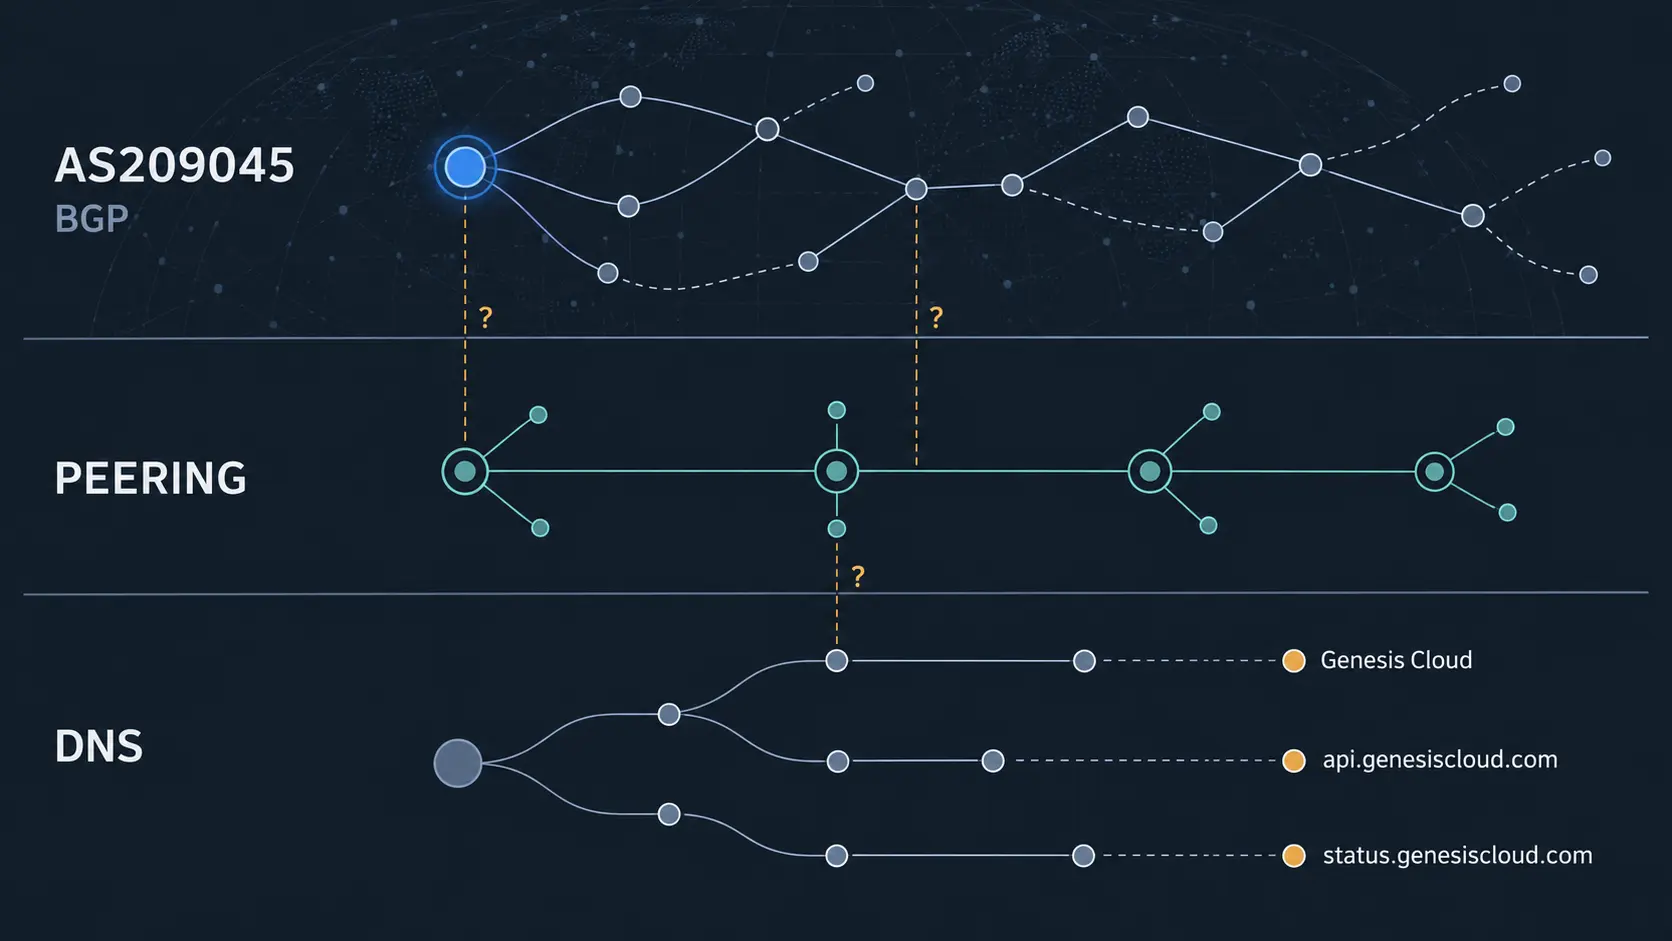
Genesis Cloud 的网络身份并不等于一条已被证明的业务链
Genesis Cloud 的网络身份并不等于一条已被证明的业务链 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
全球机构
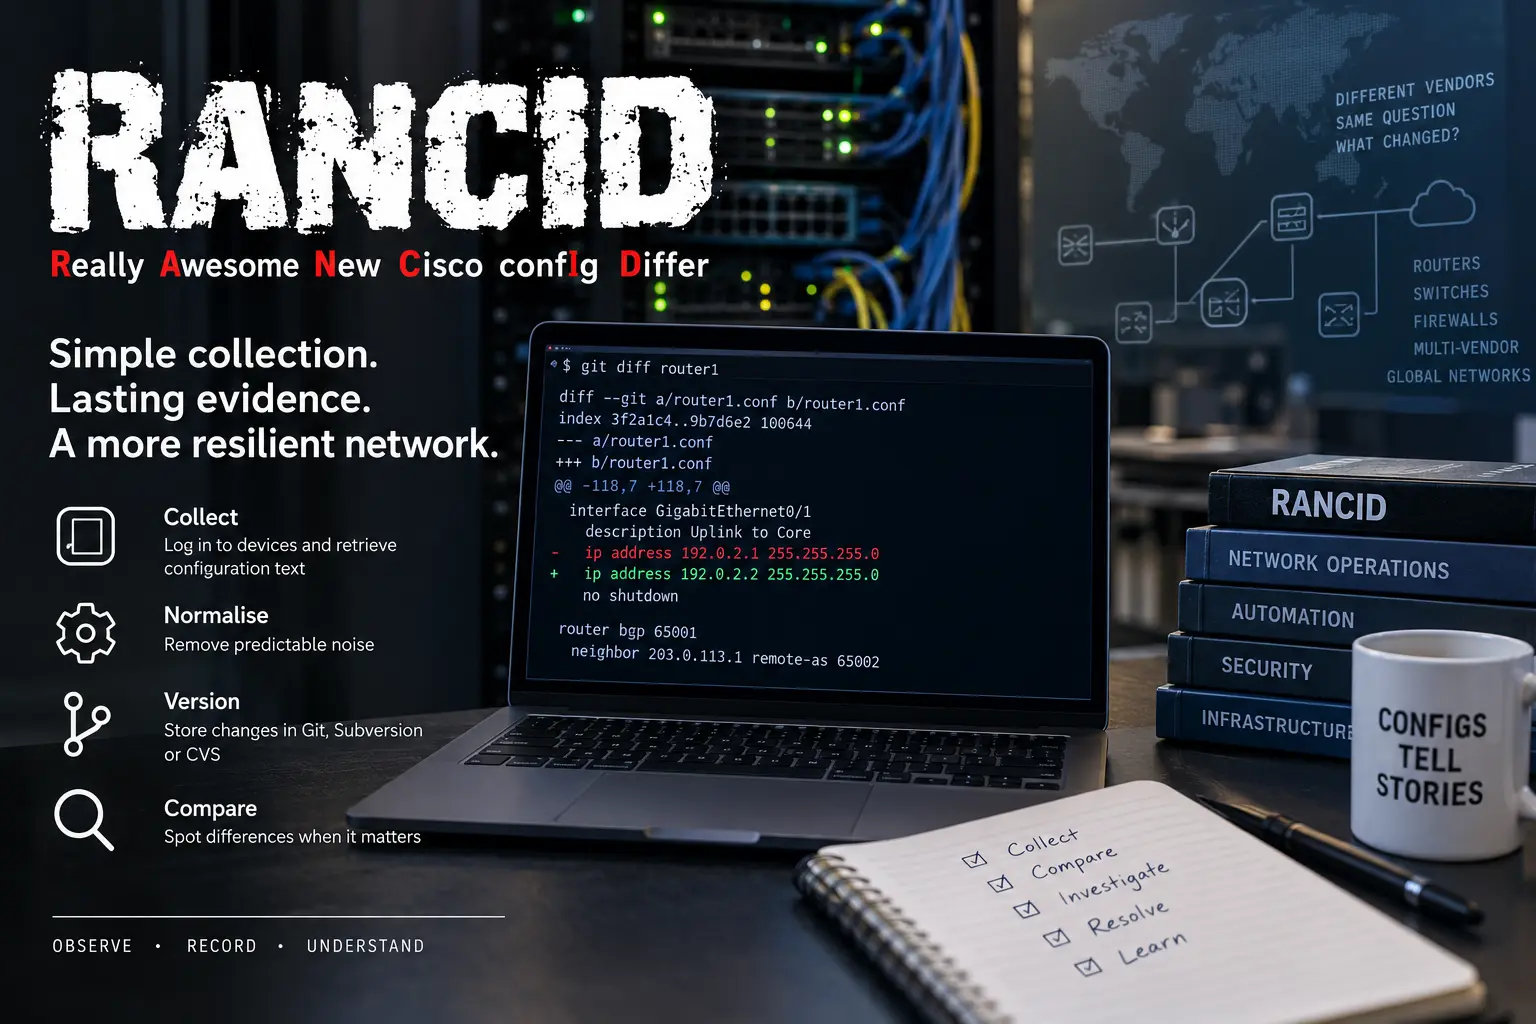
RANCID 与一行网络配置差异的持久价值
RANCID 之所以历经多代网络管理方式仍然存在,是因为它始终专注于一项狭窄任务:登录设备、采集选定的配置文本、去除可预期噪声,并把结果提交到版本控制。它不建模意图,不审批变更,也不重建两次轮询之间的每条命令。它的持续价值正来自这种克制。网络发生故障时,一份带日期的文本差异仍可能提供大型控制平台遗漏的证据。

互联网历史
Rob Pike 与那个什么也没有打开的 9P walk
9P 客户端逐段走完一个名字,服务器也返回了预期的全部 qid。路径确实解析成功了,但文件尚未打开,更没有任何字节移动。Rob Pike 参与塑造的命名思想因此给今天的控制系统留下了一个实用原则:一张回执只有在不替别的步骤作证时,才最可信。
案例档案
RFC 9919 的 SHA-1 计数不是退役回执
当一个 OCSP responder 的 SHA-1 请求曲线归零时,运维团队得到的是一个观察点的安静,而不是整个兼容人口已经消失的证明。RFC 9919 给出了迁移方向,也留下了必须由运营者补齐的证据边界。