
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

领导者
穆罕默德·阿旺·拉:互联网基础设施的奠基者,但不是一条未经证明的网络安全传承链
关于马来西亚早期互联网历史,最容易被忽略的并不是人物的重要性,而是人物贡献与机构延续之间的边界。现有公开资料能够支持穆罕默德·阿旺·拉在 RangKom、MIMOS 及 JARING 早期发展中的重要作用;但同一批资料并不能证明,后来形成的 MyCERT、NISER 或 CyberSecurity Malaysia 直接继承了他的个人团队、技术流程或管理权力。

全球区域 ISP
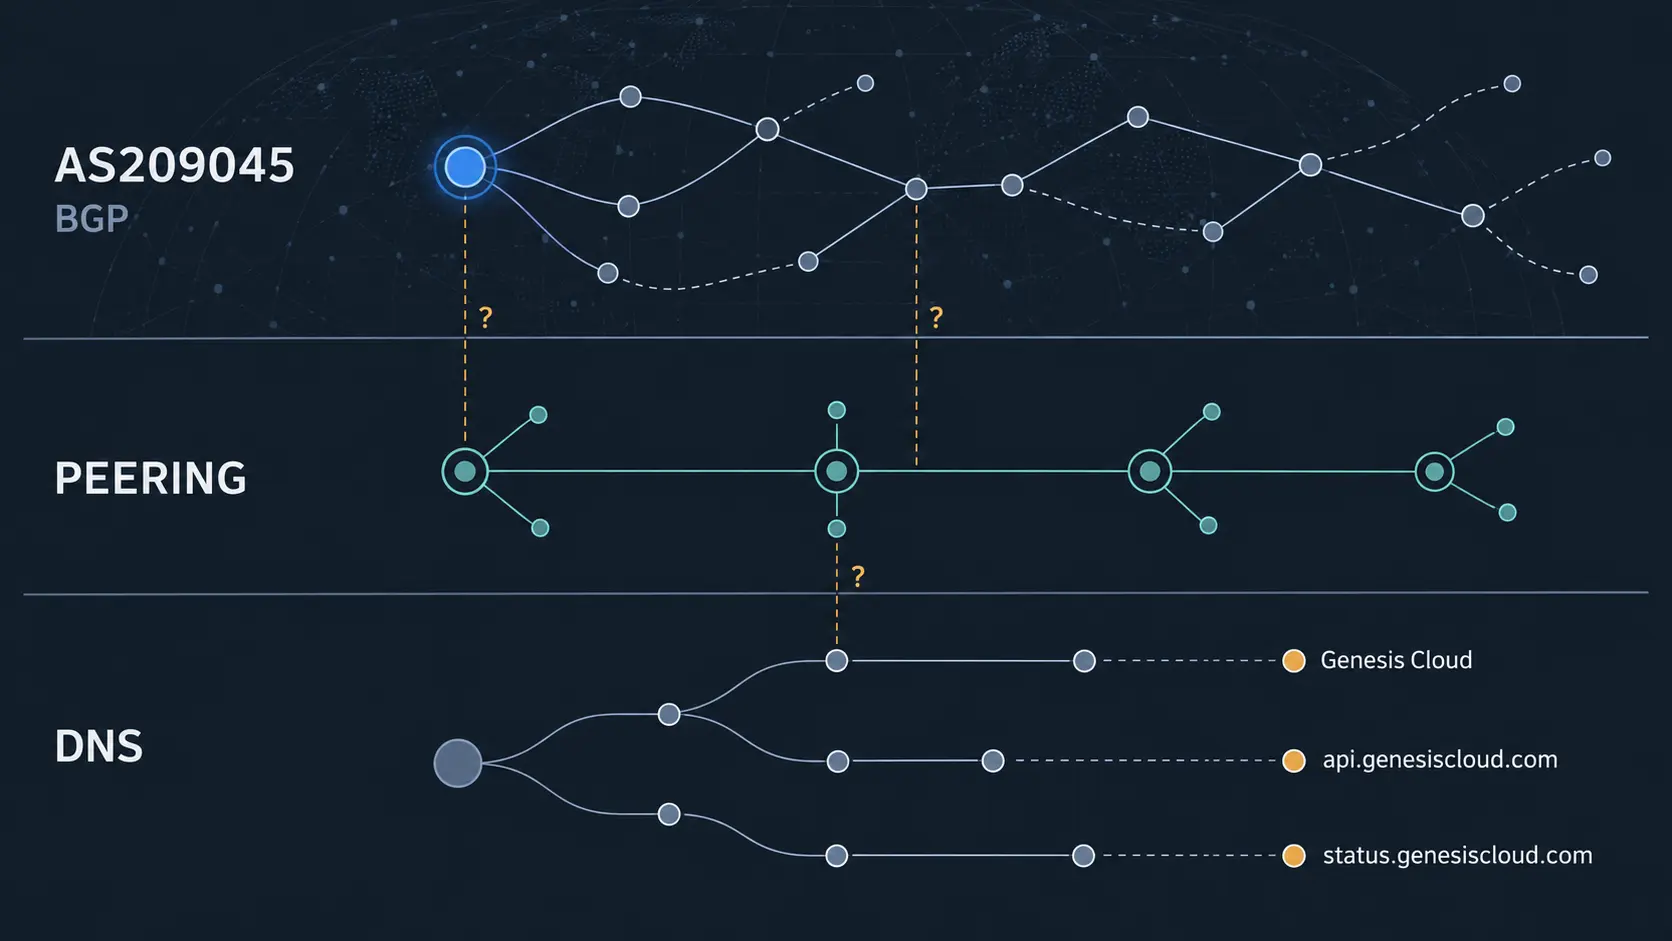
AS210837 的证据链:如何检验 ROYA 的注册身份是否对应可持续运行的网络
AS210837 的证据链:如何检验 ROYA 的注册身份是否对应可持续运行的网络 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
全球云服务
Genesis Cloud 的网络身份并不等于一条已被证明的业务链
Genesis Cloud 的网络身份并不等于一条已被证明的业务链 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
全球机构
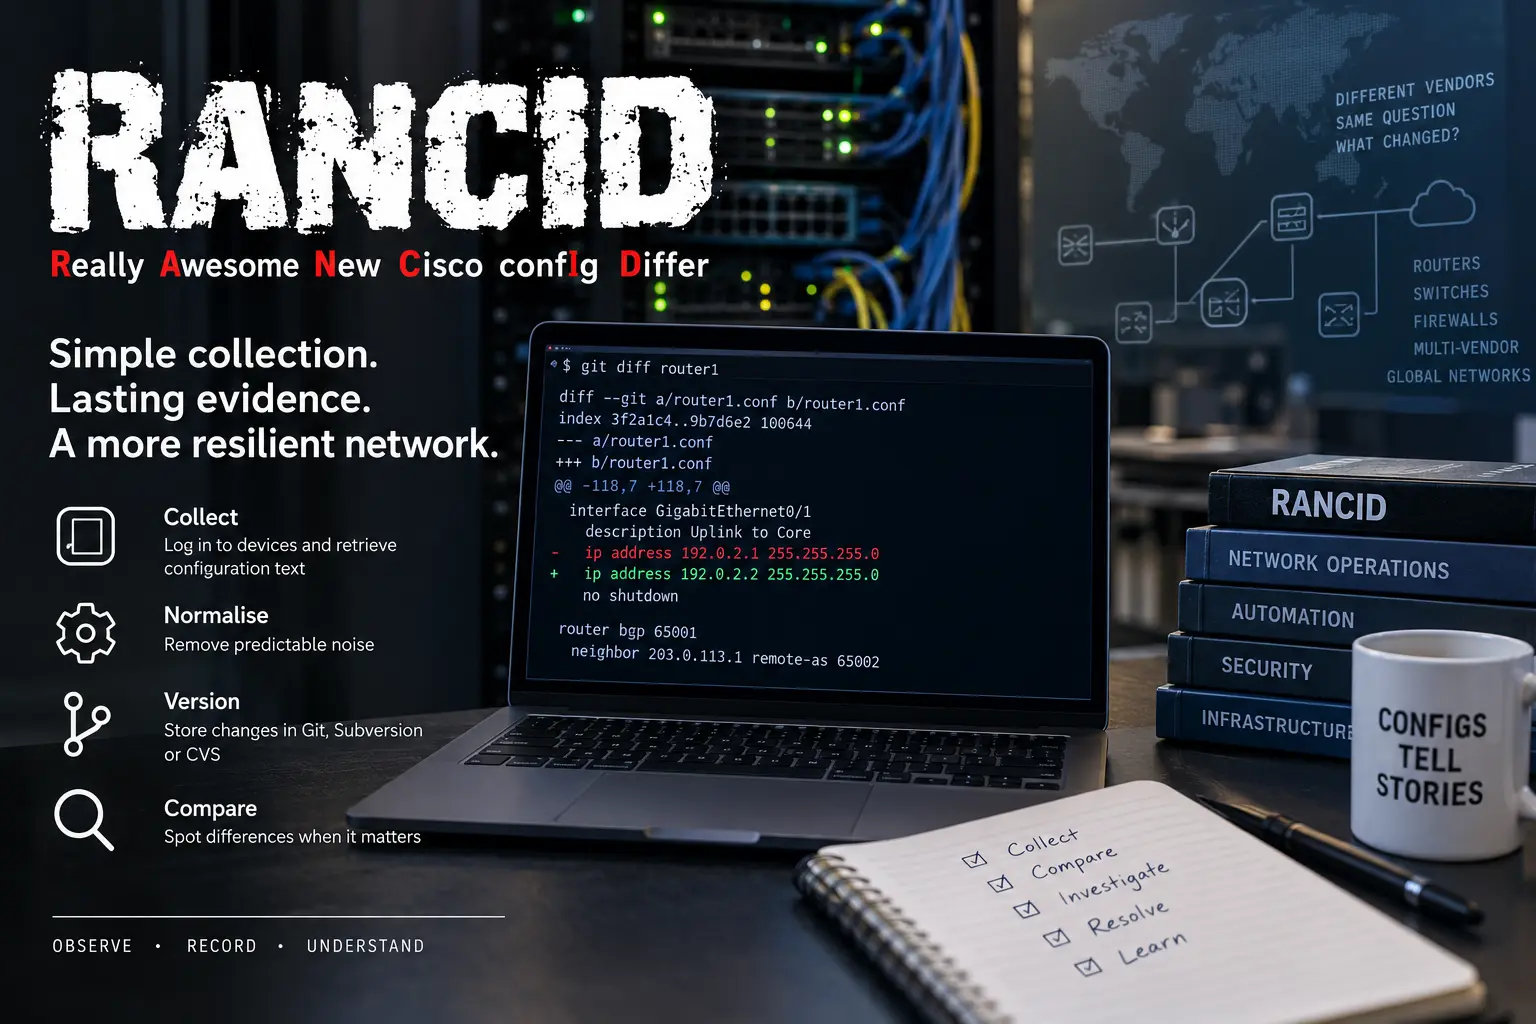
RANCID 与一行网络配置差异的持久价值
RANCID 之所以历经多代网络管理方式仍然存在,是因为它始终专注于一项狭窄任务:登录设备、采集选定的配置文本、去除可预期噪声,并把结果提交到版本控制。它不建模意图,不审批变更,也不重建两次轮询之间的每条命令。它的持续价值正来自这种克制。网络发生故障时,一份带日期的文本差异仍可能提供大型控制平台遗漏的证据。

互联网历史
Rob Pike 与那个什么也没有打开的 9P walk
9P 客户端逐段走完一个名字,服务器也返回了预期的全部 qid。路径确实解析成功了,但文件尚未打开,更没有任何字节移动。Rob Pike 参与塑造的命名思想因此给今天的控制系统留下了一个实用原则:一张回执只有在不替别的步骤作证时,才最可信。
案例档案
RFC 9919 的 SHA-1 计数不是退役回执
当一个 OCSP responder 的 SHA-1 请求曲线归零时,运维团队得到的是一个观察点的安静,而不是整个兼容人口已经消失的证明。RFC 9919 给出了迁移方向,也留下了必须由运营者补齐的证据边界。

报道
LACNIC 先批准安全框架,再测成熟度基线:下一项控制应是一张版本化回执
5 月的董事会记录给出了一条清楚却容易被混读的顺序:先授权框架,再由外部专家测量现状,最后据此确定目标。它不是安全缺陷的证据,却把一个治理问题摆到台面上——每次状态变化都应留下与版本、范围和责任人绑定的凭证。

互联网历史
RFC 2070 的分界线:字节负责抵达,字符编号负责保持不变
把同一个数字字符引用写进两份采用不同外部编码的 HTML 文件,它们在传输中会成为不同的字节序列,却应在解析器面前指向同一个字符。RFC 2070 的关键并非笼统地让 HTML “支持 Unicode”,而是明确了责任边界:`charset` 选择从外部八位组进入文档字符的解码方式,HTML 的抽象文档字符集则保持固定。字符抵达以后,解析、双向排版、字体与显示仍各自需要证据。

IETF
Marshall T. Rose 与那个要么改完全部变量、要么一个也不改的 SNMP SetRequest
维护控制台把多项变量赋值装进同一个 SNMP SetRequest,代理返回 `noError`。这是一张有用的回执,但它只回答一个边界清楚的问题:代理如何处理该请求中的受管变量。它本身不能证明操作者是谁、配置能否跨重启保存、变量触发的设备动作是否完成,也不能替代组织授权。
报道
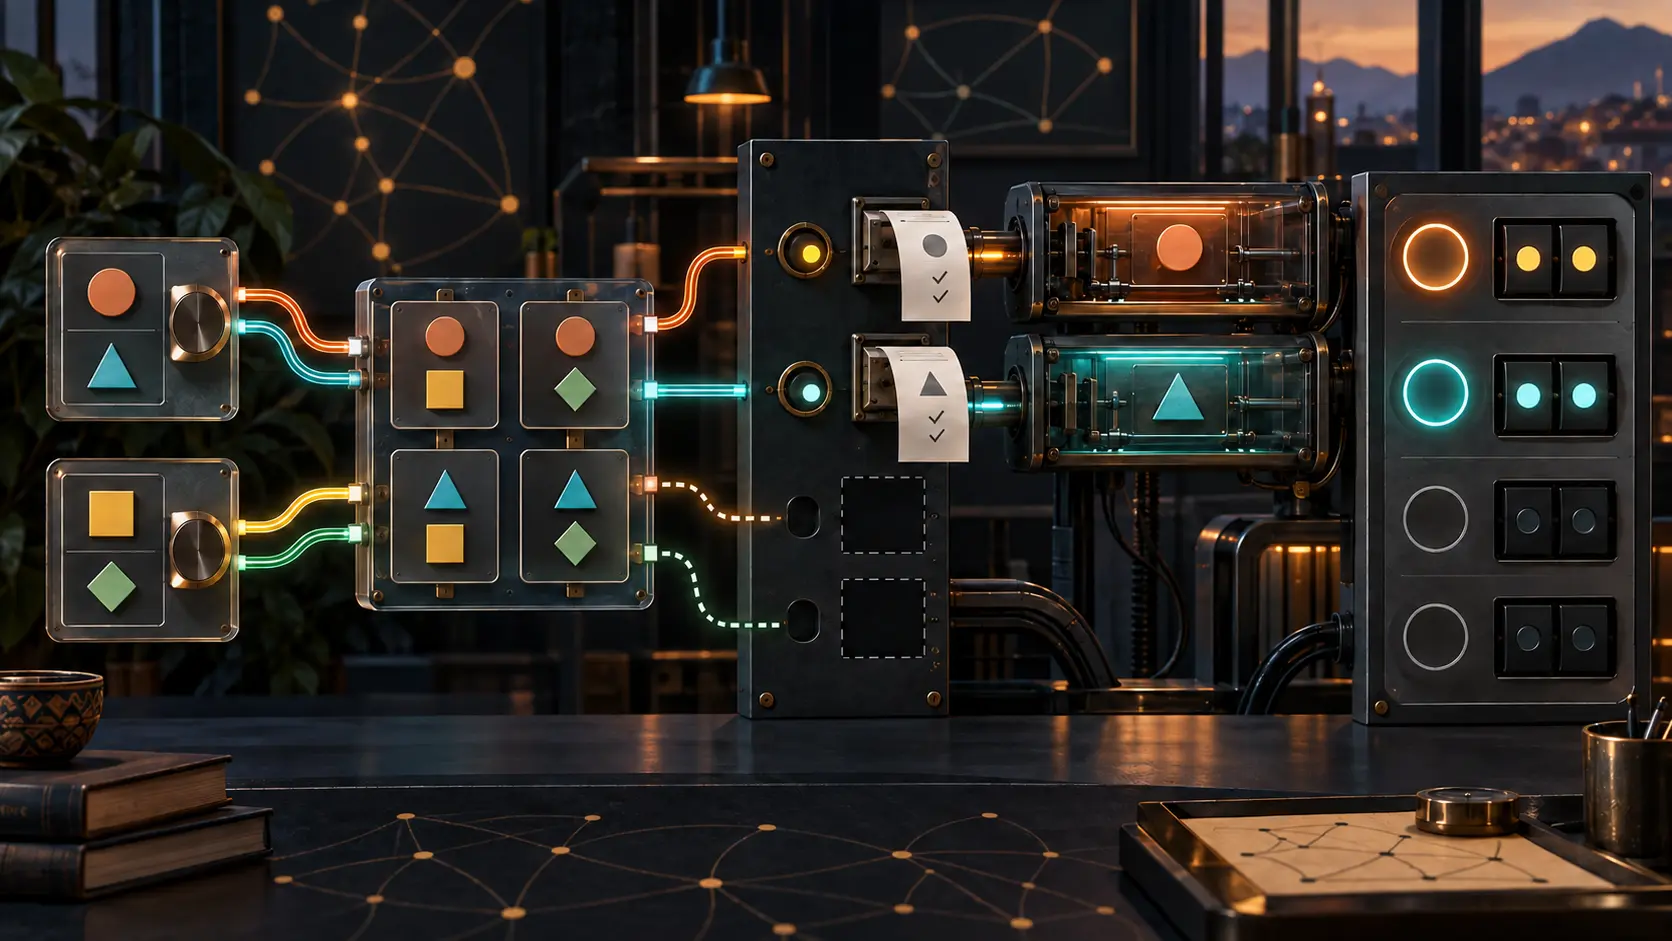
Rapport只在测试路径存在后才计入结果
LACNIC 为 Rapport 扩展了类别与测试选择器,多个输入会被展开成矩阵。但如果某个被请求的组合没有对应目录,它会在获得测试身份、开始执行和进入统计之前退出。

互联网历史
密码没有上网,能开门的值却留在服务器:RFC 2069 的验证边界
一张安全审计表最容易勾选的项目,是“密码是否以明文传输”。RFC 2069 让这一格第一次可以诚实地填“否”:客户端不再把密码直接交给网络。然而,下一格不能因此写成“服务器没有可冒用的秘密”。服务器保存的 `H(用户名:realm:密码)` 本身就足以生成该 realm 会接受的响应。线路风险缩小了,保管责任没有消失,只是换了一种不易被名字看见的形态。

IETF
EVPN 可选择一个组播源,却不能出具冗余凭证
两台分处异地的编码器同时发送被运维方认定为同一项服务的流量,而接收端只看到一份干净画面。RFC 9856 能让 EVPN 决定保留哪一份,却不能由此证明两路内容等价、当选源健康,或切换全程无损。协议完成的是选择;冗余成立还需要一条可复核的证据链。
报道
APNIC 的双名称服务器实验减少了重复查询,但因果判断仍缺一张复现实验回执
APNIC 在后一次双名称服务器实验中观察到的权威 DNS 查询,少于早先的单名称服务器实验。数字差异清晰,原因却尚未确定。若要让结果进入容量规划或架构决策,两组处理必须共享同一时钟、同类样本与可核查的拓扑记录;否则,巨大的样本只能增强对“发生了差异”的信心,无法说明差异为何发生。
互联网历史
Ned Freed 与必须先拼回去、再保持不信任的文件名
一串看似普通的附件文件名,可能分散在三个 MIME 参数里,而且到达顺序并不可靠。RFC 2231 解决的是“怎样把同一个值完整还原”,不是“还原后的值能否控制文件系统”。
互联网历史
抓到 HTTP/1.1,只能证明这一跳是谁在说话:RFC 2068 的版本边界
一份报文抓包在首行显示 `HTTP/1.1`,最容易诱发的误读,是把这几个字符当成整条路径的履历:客户端、代理、源站仿佛都说过同一种协议,也都执行过 HTTP/1.1 的能力。RFC 2068 给出的含义更窄。版本号属于当前发送者和当前一跳;它声明报文格式与后续通信能力,而不是本次使用过哪些功能,更不是端到端结果收据。

IETF
回应穿过了三个域,证据却没有自动贯通
RFC 9716 让 SR-MPLS 的 Echo Reply 在普通 IP 回程不可达时仍能跨域返回:回程标签栈可以由源端预先给出,也可以由各域边界逐步补齐。但一条返回成功的回应,只说明这一次探测与这条获准构造的回程能够完成,并不证明生产业务路径、所有域或双向可达性都健康。

互联网历史
RFC 2067:标准靠删掉三种合法包形态向前走
1997 年的 IP over HIPPI 没有靠增加能力晋级,反而靠删除自由度变得更可靠。RFC 1374 曾允许首个短 burst、D1 填充和非零 D2 offset;RFC 2067 以“在用实现无人采用”为依据,把三者排除在共同包格式之外。与此同时,它只对单台合规交换机或简单双向点对点链路作出互操作承诺。运行代码决定删什么,拓扑边界决定能承诺到哪里。

IETF
DTLS 可返回性探测不是迁移凭证
一条受保护的数据报携带正确的 Connection ID,却从新的源地址抵达。密码学足以找到原有 DTLS 安全上下文,但接收方仍要独立决定:是否移动这份上下文、是否向新地址释放应用数据、如何观察结果,以及何时退回旧路径。RFC 9853 提供的是一项边界明确的路径检验,不是整套迁移决定。

互联网历史
Ward Christensen 与让端点保持自由的 128 字节约定
XMODEM 的历史价值不在于功能齐全,而在于 Ward Christensen 知道什么不该写进公共协议:线路上只保留让两台机器恢复共同状态的最低规则,拨号、文件名、存储、界面与升级则留在端点。

报道
AFRINIC 的闭门通知提前一天见网,但这不是“72 小时违约”结论
AFRINIC 官网在 9 月 14 日发布了次日公共假日闭门通知,而其服务承诺写有提前 72 小时邮件通知。两个事实看似冲突,实则属于不同记录。只有把网页、邮件、服务状态和人员值守范围分别取证,才可能作出可靠判断。