
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

全球区域 ISP
AS210837:ROYA 的网络身份能否证明持续运营?
AS210837:ROYA 的网络身份能否证明持续运营? 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
端口已经当选,端口上的服务尚未验收:RFC 9786
一条 PE 接口可以同时承载二层桥接、三层 VPN、IRB 邻居状态和多个客户承诺。RFC 9786 把这条接口设为一个 Port-Active 控制单元,换来确定性的主备选择,也把风险集中到同一个切换点。所有 PE 都宣告 Port Mode、同一个 DF 胜出,只说明大家同意谁应当接管;它没有替每项服务签署就绪证明。

IETF
RFC 9945 有了版主团队,不等于已有生效凭据
一条治理规则最容易被忽略的字段,往往不是内容,而是“何时开始有效”。RFC 9945 已经发布,现任团队也已出现在公开页面上;但 RFC 自己规定,新程序要等 IESG 批准后才生效。三件事不能合并成一个绿色状态。

IETF
载波已经掉线,接口为何还显示正常
一次几十毫秒的光层倒换,可能不值得惊动整个路由系统;一次反复出现的链路抖动,却可能值得把接口暂时关在服务之外。`draft-ietf-netmod-intf-ext-yang-19` 把这两种判断写进了不同的 YANG feature。真正的运营难点不在于能否配置定时器,而在于知道每一份回执究竟证明到了哪一层。

报道
LACNIC 的 IPv6 时钟扣除了 210 个 `/32`,却没有说明哪些碎片算数
IANA 为 LACNIC 展示的分配时钟给出了一个很干净的答案:尚有 978,428 个 `/32` 可用。公开页面上的碎片恰好合计 210 个 `/32`,足以把源文件中的 978,637.613 减到这个整数;但源文件里真正标为 `available` 的碎片只有 198.613 个 `/32`。决定下一次 `/12` 分配资格的数字,不应缺少从状态到公式的公开桥梁。
报道
ARIN要求提前60天完成赞助,却在会前42天仍显示征集
ARIN 的赞助页面同时给出两种相互抵牾的状态:一方面,它称目前仍在为 ARIN 58 征集赞助;另一方面,它又规定所有赞助须在活动前 60 天完成。页面在只剩 42 天时仍以这一形态对外提供,证明的不是破例,而是公开流程缺少一个带日期的状态栏。

全球机构
ISC 的维护责任如何变成运营依赖:从安全修复到可验证恢复
Internet Systems Consortium(ISC)的公开记录能够证明上游软件维护、安全通告和部分网络资源登记关系,却不能自动证明每一台运行 BIND 或 Kea 的服务器都由 ISC 直接控制。真正的问责边界,出现在修复发布、分发部署、监测响应、路由授权和恢复验证之间的交接处。

IETF
偏好选出了 DF,却没有证明转发已就绪:RFC 9785
维护窗口里最容易被误读的信号,往往是最清楚的那个数字。工程师把某台 PE 的偏好调高,EVPN 随后选它为 Designated Forwarder;控制面因而看起来已经完成任务。RFC 9785 真正划出的边界是:偏好只负责排序,业务就绪仍要由另外一条证据链回答。
IETF
XML 看起来一样,数据树却可能不同
一份配置经过 XML 规范化后得到稳定字节,另一份也能通过验证器,两者仍可能没有表达同一棵有效 YANG 数据树。NETMOD 新草案把 XML 编码规则从 YANG 语言规范中拆出,恰好让企业看清:格式证据很重要,但它不能替 schema、默认值、顺序、协议回执和运行结果作证。

互联网历史
Dave Täht 与那个必须能够复现的结果
同一组数据,半年后还能不能画出同一张图?Dave Täht 对网络性能的追问,往往从这里开始:如果原始结果、测试条件和失败记录都已消失,再醒目的曲线也只剩下主张,不能继续充当证据。

IETF
DetNet 的“最优路径”首先是治理决定,其次才是计算结果
控制器可以从多条可行路径中选出一条,并把逐跳配置准确地下发到设备。然而,“最优”并不是网络拓扑里天然存在的属性。在算法运行之前,必须有人决定哪些时延不可让步、哪些容量可以被占用、何种保护值得复制流量,以及哪个主体有权让其他业务承担代价。

互联网历史
RFC 2017:邮件带来地址,不等于带来了对象
1996 年的一封邮件可以只带来一条通往外部内容的路径。路径能被完整传输,正文却仍不在信里;取回动作尚未获准,对象身份也没有因此得到证明。RFC 2017 的价值,恰在于把这些常被界面压成一个“附件”图标的事实重新分开。
全球机构
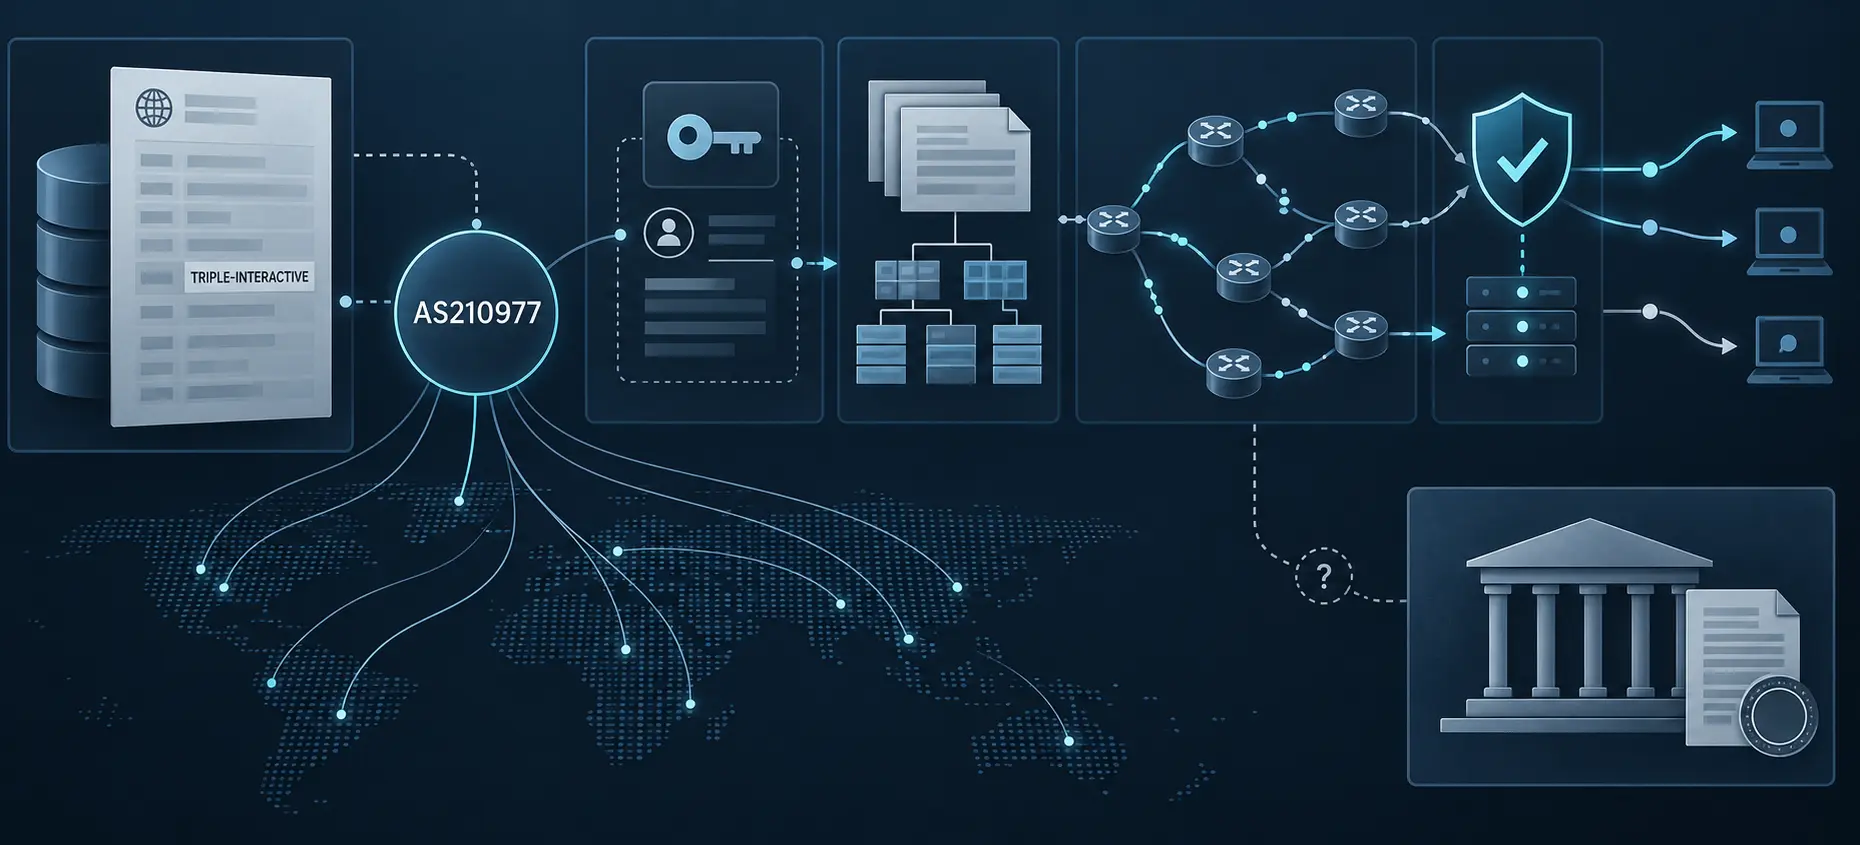
AS210977:TRIPLE-INTERACTIVE 名称背后的权限边界
AS210977:TRIPLE-INTERACTIVE 名称背后的权限边界 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球机构
ISC-AGP1:注册记录能够证明什么,不能证明什么
ISC-AGP1:注册记录能够证明什么,不能证明什么 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

号码资源协会
Florian Bauer 与 AS210833:从登记身份到可验证的网络运营责任
Florian Bauer 与 AS210833:从登记身份到可验证的网络运营责任 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。号码资源协会情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

欧洲与中东云服务
Genesis Cloud:从域名到自治系统,公开网络记录能证明什么
Genesis Cloud 的网络身份并不是一条记录,而是一条由域名、DNS、自治系统登记、路由观测、互联声明和应用可达性组成的证据链。当前检索并未验证这些端点的实时返回值,因此本文重点不是宣布 Genesis Cloud 当前拥有或缺少某项网络控制,而是说明不同记录分别能够证明什么,以及它们在哪里不能相互替代。
IETF
一个安全标识,管不到整棵邮件树:RFC 9787 的证据边界
用户看到的是一封邮件,解析器看到的却是多层 MIME 结构。RFC 9787 试图让两种视角共存:界面可以给出一个清楚的密码学摘要,但这个摘要只能代表包围核心载荷的连续密码学信封,不能向嵌套内容、转发邮件或旁边的附件自动扩张。

互联网历史
绑定已获接受,位置仍未获证明:RFC 2002
移动 IP 最早的标准轨设计,把长期稳定的网络身份与临时的投递指令拆开。归属代理可以验证并接受一条指令,但这两件事都不能证明设备身处何地,更不能证明数据包已经抵达。
报道
ARIN 的 ASPA 修改是一次集合决策,不能只留一张成功回执
ARIN 的 ASPA 修改是一次集合决策,不能只留一张成功回执 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
报道
LACNIC 的最高风险有两只时钟,却没有公开起点
LACNIC 为处于最高评级区间的剩余风险设下了一条罕见而明确的时间链:立即通知、90 天内提交处置方案、以不足 120 天退出该区间为目标。董事会会议纪要公开了时长,却没有公开两只时钟从哪个事件开始走。