
トピック
不正利用窓口の経済性
「トピックの観点から見た不正利用窓口の経済性トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
IETF
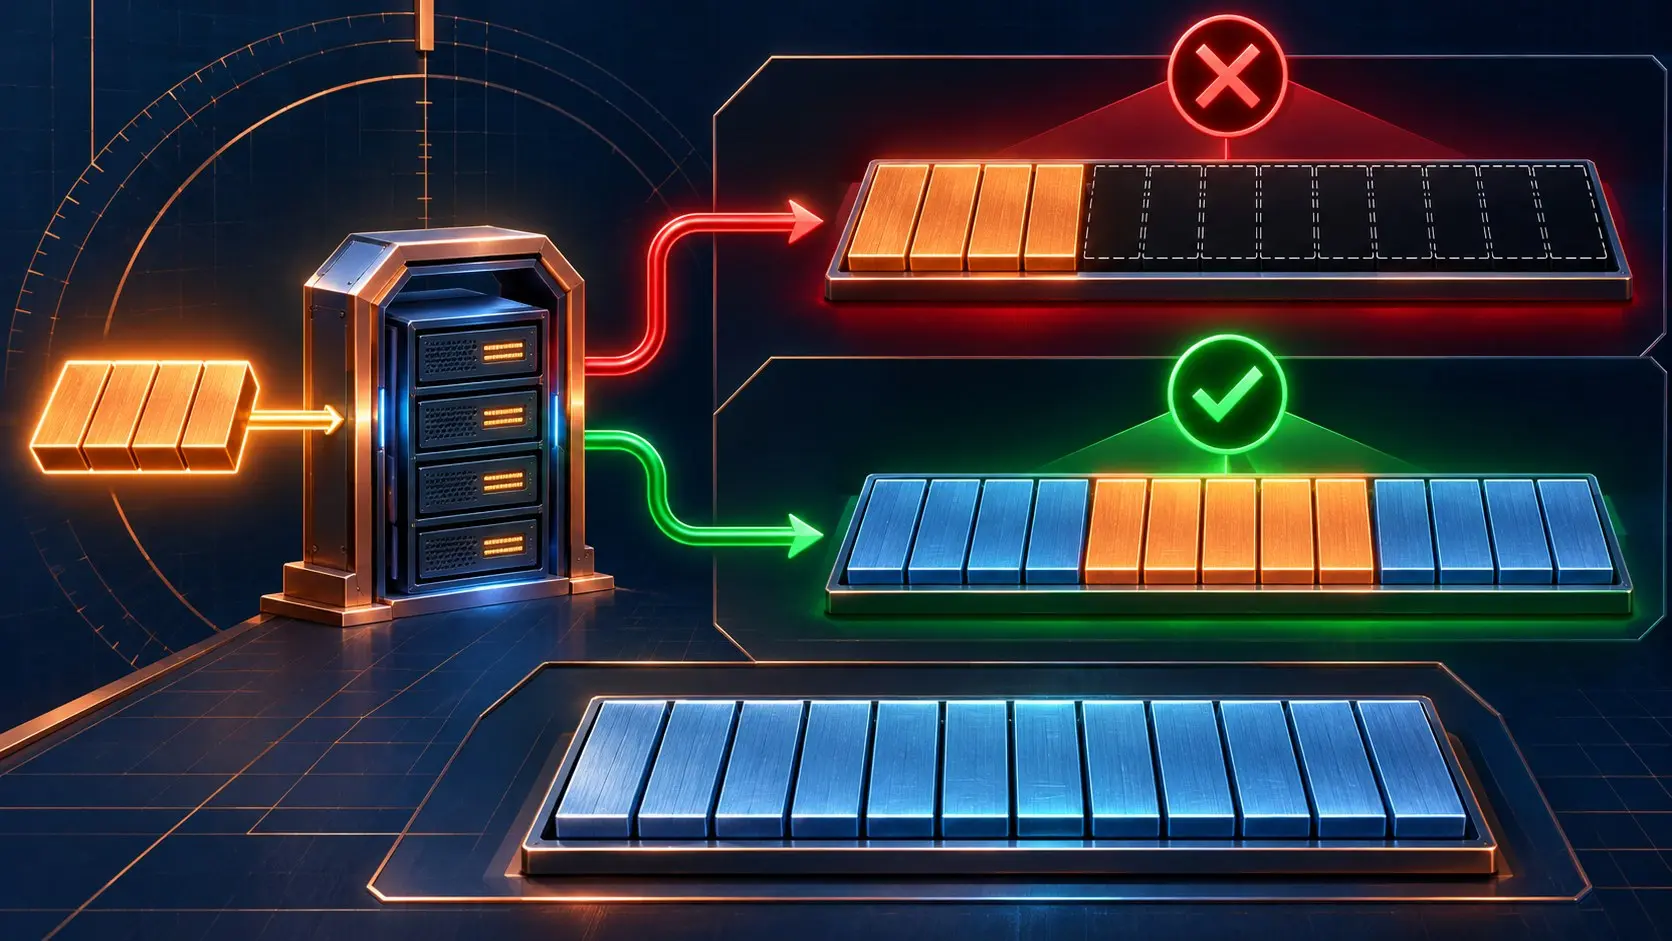
4バイト直したかった。サーバーはファイルを丸ごと替えた
ファイルの一部分だけを書き換える。送信側は位置を指定し、短いデータを送る。受信側がその指定を PUT の追加情報として読み飛ばせば、短いデータがファイル全体の新しい姿になる。IETF の[Byte Range PATCH 草案](https://www.ietf.org/archive/id/draft-ietf-httpapi-patch-byterange-05.txt)は、部分書き込みの意味を受信側が明示的に受け入れる仕組みを提案する。
欧州・中東の国内通信事業者トレンド
迷惑電話の発信元を追う。記録は二日待ってくれない
英国の規制当局 Ofcom は、疑わしい通話が通った事業者を受信側から一社ずつたどる試験を始めた。表示された番号より大切なのは、各社が「誰から受け取ったか」を記録の消える前に答えることだ。
インターネット史
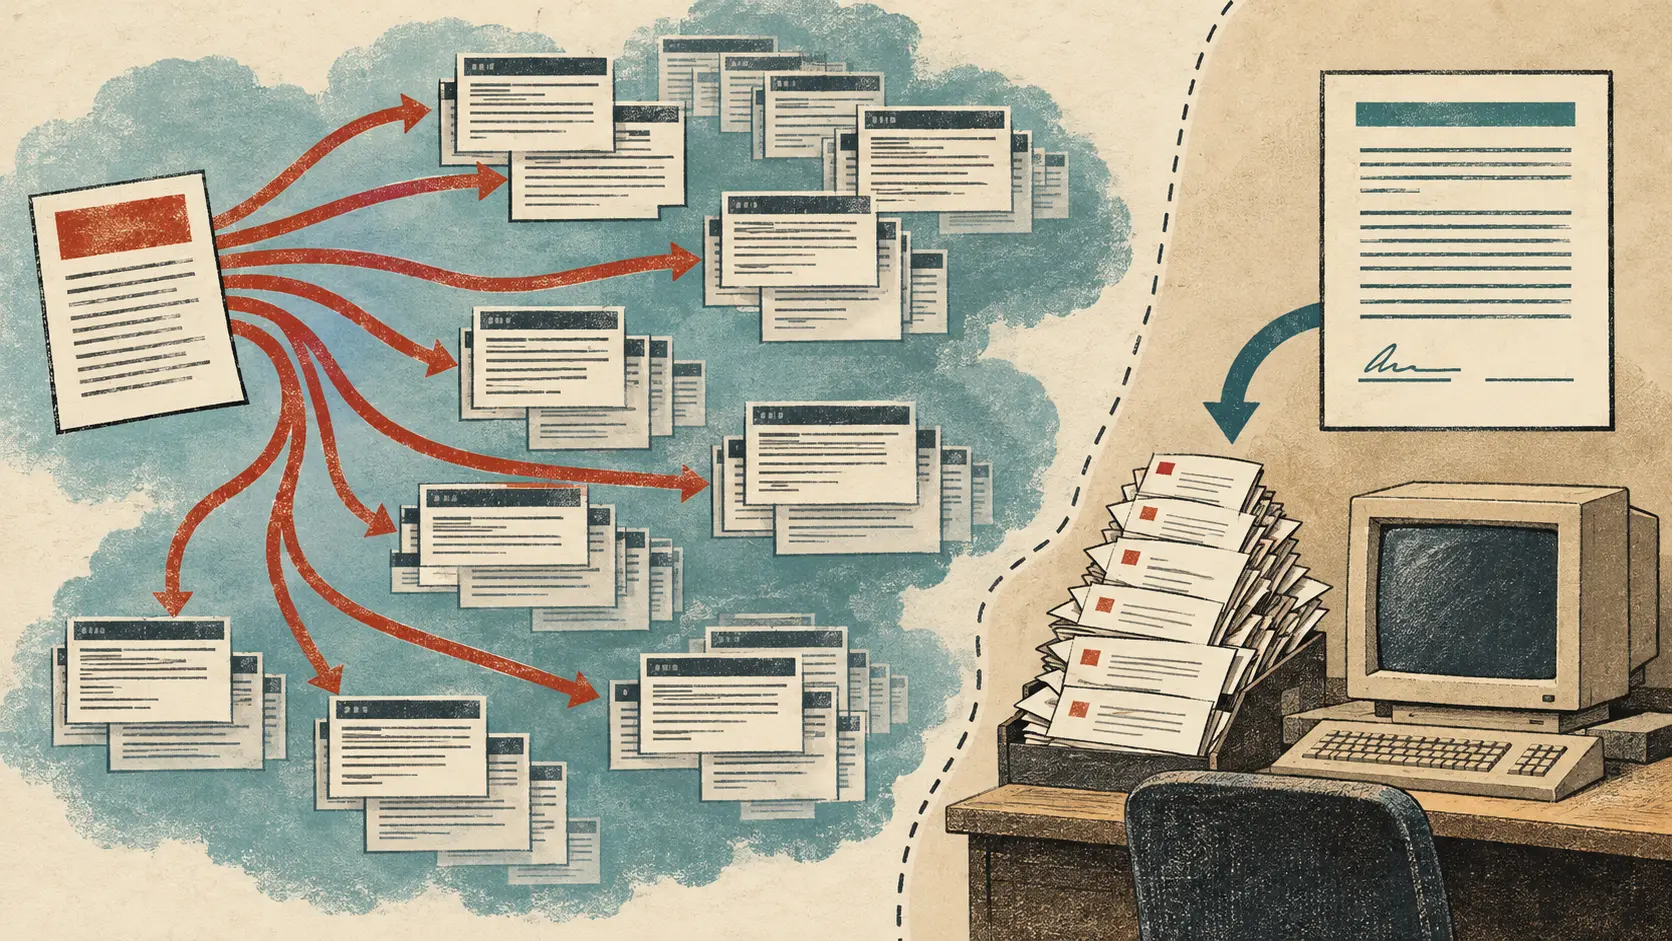
約5,000のUsenetニュースグループへ広告、プロバイダーには25万ドルの訴訟警告
1994年4月12日、Internet Direct のシステム管理者は、グリーンカード抽選の広告が約5,000の Usenet グループに届いたと報告した。該当ユーザーはサービス上で無効化され、広告主の法律事務所からは25万ドルの訴訟をちらつかされたという。焦点は全ネットワークから投稿を消す権限ではない。管理者が手を伸ばせた加入者アカウントと、その後始末を誰が負担したかだ。
北米の国内通信トレンド
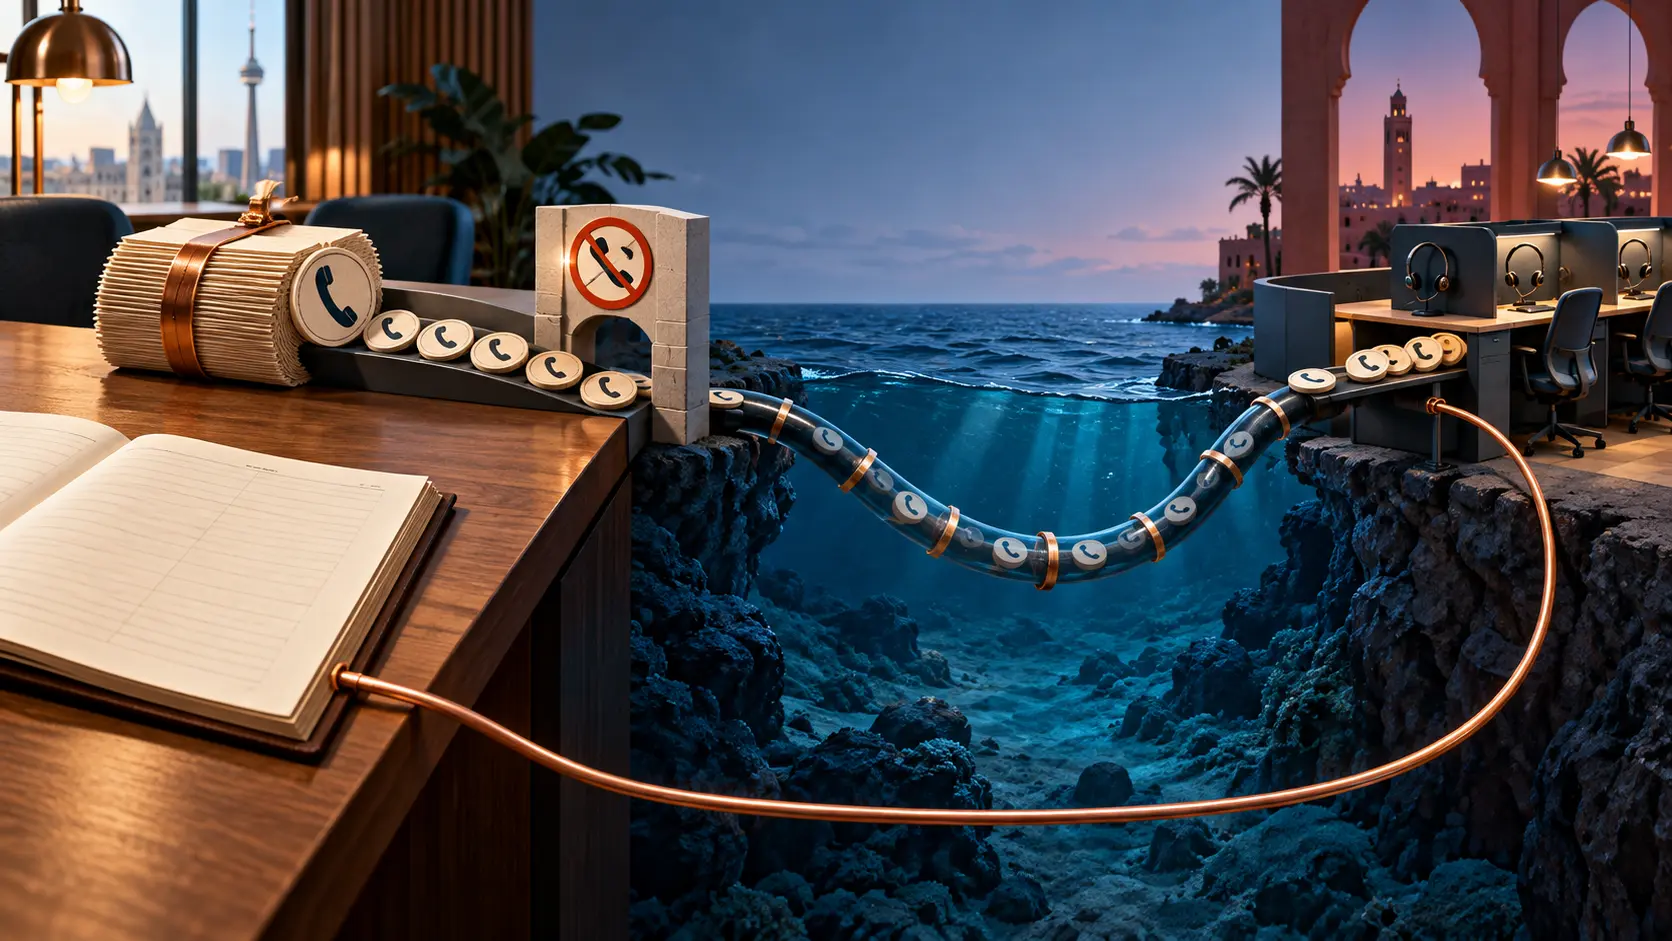
電話はモロッコから。10万6000カナダドルの請求先はケベック州
家具販売の勧誘を海外のコールセンターに任せても、顧客を欲しがった会社の責任は消えない。カナダの通信当局は、その責任を示すと同時に、当初の制裁額も計算し直した。
ケースファイル
ハニーポットは遠く、告発状はあなたのサーバーから
LightScope は本番機の閉じたポートをセンサーにし、ISP への自動通報を掲げる。自社のデータ説明は、IP だけで責任者を決められないと告げる。
ケースファイル
検索の上位は誰が買った?Booking.comをめぐる三つの調査線
宿を探す人には、一覧、予約、宿からの連絡が一本の道に見える。欧州委員会はその道を三つの仕組みに分けて調べ始めた。実在しない宿をどう防ぐか。予約情報が詐欺の材料にならないか。お金で上がった順位が広告と分かるか。そして捜査の開始と同時に、執行の主導権も動いた。
記事
RIPEの不正対策には三つの期限。復旧条件だけ途中で変わる
30日間に累計14日で手続きが始まり、是正には7営業日、制限解除には確認後1営業日。時計は三つとも明快だ。肝心の「直った」の定義は、通知と復旧の間で書き換わっている。

記事
RIPEの不正利用対策案、制限の解除条件はなお曖昧
RIPE の提案2026-02は、インフラ層のネットワーク不正利用を扱う手順を、報告、継続期間の判定、正式通知、是正期間、行政上の制限という順で描いている。反対向きの道筋、つまり何を確認すれば制限を解除するのかは、まだ明確さを欠いている。
ケースファイル
FTC、なりすまし詐欺で広告最適化の責任範囲を問う
米連邦取引委員会(FTC)は、広告最適化がなりすまし詐欺を広げる場合、既存ルールの対象にすべきか意見を求めている。現時点でプラットフォームに新たな義務は課されていない。
アジア太平洋の国内通信事業者トレンド
TRAIの迷惑電話対策、「苦情3件」で何が止まるのか
インドの新しい規則では、調査の結論が出る前に通信資源が止まる場合がある。苦情、AI の検知、本人確認を一つの判定と見なすと、その仕組みを読み違える。
アジア太平洋の国内通信事業者トレンド
携帯番号を守る仕事は、乗り換えの受付で終わらない
Amaysim の本人確認と Ezee Mobile の案内不足。ACMA の別々の調査を読むと、番号を移す前の確認と、異変に気づいた後の支援がつながって見える。

記事
ROAを削除しても、ネットワーク上の不正行為が止んだ証明にはならない
RIPE 提案2026-02は、承認済みリストへの継続的な掲載を手続き開始の根拠としながら、制限解除の際には、RPKI が関係する場合に「適切な ROA」を削除する道も設けている。ルート起源の認可記録と、通報対象の活動が是正されたことを示す証拠は、別の問いに答えるものだ。草案はまだ両者を十分に結び付けていない。

ケースファイル
スベア銀行の自己申告AML是正と金融監督庁決定記録の検証
2025年12月17日、スウェーデン金融監督庁(Finansinspektionen、FI)はスベア銀行(Svea Bank AB、法人番号556158-7634)に対し、マネーロンダリング防止規則違反を理由として正式な注意処分(anmärkning)と1億7000万 SEK の行政罰金を課した。銀行側は年次報告書で是正措置が「計画どおり完了した」と表明するが、その検証可能性には構造的な空白がある。

ケースファイル
レジストリでは「Svea Ekonomi」、運用では Svea Bank、表示は第三者ドメイン――193.105.138.0/24 の custody 系譜が示す説明責任の断絶
1 つのネットワーク・ブロックの登録記録には、当事者が一人しか書かれていないように見える。だが、リソースの系譜を追うと、責任は複数の法人の間に引き裂かれたまま残っていることがある。本稿は、Svea 関連のレガシー・ネットブロック 193.105.138.0/24 を例に、その断絶を実証的に追う。

ケースファイル
監督のその後が欠けているSvea BankのAML事件:警告と制裁金だけでは是正が文書化されないまま3か月
スウェーデン金融監督庁(FI)は2025年12月17日、Svea Bank AB に対するマネーロンダリング監督の決定(dnr 23-13249)を公表し、注意処分(anmärkning)と制裁金1億7000万クローナを科した。決定の操作部分には是正命令(föreläggande)や報告義務は含まれていなかった。その3か月後までの公的記録では、FI による追加措置も、Svea Bank によるこの決定自体への不服申立ても、両方のアカウンタビリティ経路から文書化された是正も確認できない。

ケースファイル
検証と制裁はあるが、文書化された救済はない —— Svea Bankをめぐる二つの説明責任の経路
スウェーデン金融監督庁(Finansinspektionen、FI)は2025年12月17日、Svea Bank AB に対し、AML(マネー・ロンダリング対策)規則の核心部分の違反を理由に、注意処分(anmärkning)と170百万 SEK(約1,700万米ドル相当)の制裁金を科した。決定書の本文には、是正命令も報告義務も含まれていない。一方、同社が管理する旧来のルーティング・ネットブロック193.105.138.0/24には、RIPE のポリシーが求める通り毎年検証済みの abuse…

ケースファイル
レジストリでは「有効」、世界では応答なし——Svea の legacy ネットブロックが示す abuse 連絡先の救済層
Svea 関連の legacy ネットブロック 193.105.138.0/24 には、第三者ミラー上で Verizon ドメインの共有メールボックスが abuse 連絡先として表示される。RIPE の年次検証は技術的な到達性だけを確認し、報告の処理を証明しない。本稿が追うのは、この連絡先経路が検証可能な救済(remedy)を実際に生み出した証拠があるか、そして Svea Bank AB に対する説明責任が実際にどこで発動したかという問いである。

記事
検証可能な到達性、記録された対応なし——Svea の legacy ネットブロックが示す abuse 連絡先の実態
レジストリと第三者ミラーが表示する Svea 関連 legacy ネットブロック 193.105.138.0/24 の abuse 連絡先は、Verizon Business/UUNET の系譜に属する共有メールボックスであり、RIPE の年次検証は技術的な到達性だけを確認する。本稿の調査では、このメールボックスが受理・回答・エスカレーション・是正のいずれかを行った公的記録は確認できなかった。Svea Bank AB に対して実際に説明責任が発動した唯一の出来事は、2025年12月17日に Finansinspektionen が発表した SEK…

ケースファイル
レジストリに存在し、世界では動作していない虐待連絡先——Svea の legacy ネットブロックが示す連絡先シアター
193.105.138.0/24 に表示される虐待連絡先は Verizon ドメインのメールボックスだが、複数の独立した第三者ミラーは同じアドレスを Svea と無関係なネットブロックにも表示しており、これは Svea 専用の窓口ではなく UUNET/MCI から Verizon Business に受け継がれた carrier 時代の共通連絡先である。RIPE の年次 abuse-c…

記事
Svea Bankのabuse-contact表面:予防と検知の管理は誰が握り、責任はどこで発動したのか
Svea Ekonomi AB は2022年1月3日に Svea Bank AB へ統合された。この金融機関の RIPE レジストリ表面では、abuse contact(悪用苦情の連絡先)の管理が、事業者自身の凍結された連絡先オブジェクトと、スポンサーLIR(第3層)の role オブジェクトとに分かれていた。本稿が示すのは、この予防・検知層のどれにも公開された執行結果が存在しない一方で、実際に発動した唯一の説明責任が、別の失敗経路——資金洗浄防止(AML)規制違反——に対する独立の規制当局の措置だった、という管理と責任の乖離である。