
トピック
不正利用窓口の経済性
「トピックの観点から見た不正利用窓口の経済性トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
番号資源社会
RIPEstat「Abuse Contact Finder」はどの程度正確か — ルックアップ層の文書化された限界
RIPE NCC の RIPEstat「Abuse Contact Finder」は、ネットワークの虐待連絡先を一覧表示する主要な手段だが、その公式 API 文書は返される連絡先情報が「多くの場合、不正確であるか、入手できない」と明記している。評価の星印は 2015 年に廃止され、データベースから最初に見つかった abuse-c を返すボトムアップ方式のルックアップだけが残った。本稿は、このルックアップ層の文書化された精度の限界を追跡し、虐待通報が誤ったメールボックスに届く仕組みを検証する。
欧州・中東の機関
Sveaのabuse連絡先は「登録上有効」でも「責任ある運用者」の証拠はない——合併後の残骸としての役割オブジェクト
Svea Ekonomi AB は2022年1月3日に Svea Bank AB へ合併して法的に消滅した。しかし RIPE データベースには合併前後の名前が混在し、abuse 連絡先が実際に報告を受け止め、対応していることを示す独立した証拠は公的記録のどこにも見つからなかった。登録の有効性と運用上の応答責任は別の概念であり、本ブリーフィングはそのギャップを検証する。

ケースファイル
abuse-contactという名の宛先——通報者がたどり着く場所と、2026年5月に消えた郵便通知
ネットワークへの不正アクセスやスパム、フィッシングに遭遇した利用者が最初に問うのは「誰に報告すればいいのか」だ。欧州・中東・中央アジアのインターネット番号資源を管轄する RIPE NCC は、この問いに対して意外に明確な答えを公開している。答えの核心はこうだ: RIPE NCC 自身は外部からのネットワーク滥用報告を一切調査しない。通報者は Abuse Contact Finder(RIPEstat)を通じて該当ネットワークの運営者の abuse-c…

グローバルの地域 ISP
AS210057の応答層:登録された連絡先と、そこから検証できないこと
AS210057 の応答層:登録された連絡先と、そこから検証できないことの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルの地域 ISPの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

欧州・中東のクラウドサービス
Tideo運用管理(TA8097-RIPE)の記録が問う、滅んだASの責任の所在
Tideo 運用管理(TA8097-RIPE)の記録が問う、滅んだ AS の責任の所在の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。欧州・中東のクラウドサービスの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
ケースファイル
abuse-contactという名の「最終手段」——一度も発動されていない会員排除の救済連鎖をたどる
RIPE NCC が無効な abuse-c 連絡先に対して文書上の最終制裁として位置づけている会員閉鎖と資源登録削除は、これまで公に発動された記録がない。本稿は、それが実際に発動された場合に会員に残る救済経路——arbitration(仲裁)によるデータベース記録のロック、12週間の裁定時計、1年の申立て期限、ユーロ5,000の費用上限、そして国内裁判所への後退——を、SSA(RIPE-812)、Conflict Arbitration…

欧州・中東の地域 ISP
AS210057「INFINITYWIFI」の経済性検証:店頭の顧客数と目に見えるネットワーク資源の落差
AS210057「INFINITYWIFI」の経済性検証:店頭の顧客数と目に見えるネットワーク資源の落差の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。欧州・中東の地域 ISPの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

記事
RIPE のabuse-c検証2025-2026:最終手段はまだ一度も発動されていない
RIPE NCC が毎年繰り返す abuse-c(アビュース連絡先)メールアドレスの検証は、2025年にも2,320件の調査を数値化して実施された。しかし年次報告と2026年活動計画を読み比べると、検出・定義・唯一の制裁レバーが一つの機関に集中したまま、abuse-c 不備を理由とする会員資格停止や資源抹消は記録上まだ一度も発動されていない。このブリーフィングは、その「 documented な最終手段」が2026年時点でも未発動であることを、RIPE NCC 自身の公表数値で確認する。

ケースファイル
Sveaの「 Abuse Role 」カードが示す、合并後も残り続ける 問い合わせ責任の分断
Svea の「 Abuse Role 」カードが示す、合并後も残り続ける問い合わせ責任の分断の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。ケースファイルの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

記事
LACNICは参加者データベースの売り込みを警告した。漏えい確認とは別だ
届いたのは、イベント参加者の情報を売るというメールだった。その一点から確認できるのは、登録者が営業の標的になったことまでである。誰がどの情報を持ち、どこから得たのかは別の問いだ。LACNIC の警告を信頼できるものにしているのは、この二つを混同していない点にある。
番号資源社会
RIPEstat Abuse Contact Finder:到達性は検証され、対応は検証されない
攻撃の記録から取り出した IP アドレスを前に、報告者が最初に問うのは「どこへ送るのか」である。RIPEstat の Abuse Contact Finder はその問いに数秒で答え、送るべきメールアドレスを返す。ただし RIPE NCC が検証しているのはメールボックスの到達性までであり、報告が届いた後に何が起きるかを測る公開指標は、2026 年 9 月時点の公開記録には見当たらない。

記事
LACNICブログのXARF解説は必須項目を七つと数えるが、仕様書には八つある
短い列挙から落ちたのは`sender`だ。申告主体と実際の送信組織を分ける項目である。「妥当」という判定には、適用した版、規則、役割をたどれる記録が要る。
番号資源社会
RIPE NCCのabuse連絡先検証:閉鎖と登録抹消に至る手順と、確認できない執行実績
RIPE NCC は RIPE Database 上の abuse-mailbox 属性を自動で検証している。属性が存在し、構文が正しく、ドメインが解決し、メールを受け取れるかは機械的に確かめられる。しかし、そのメールボックスに届いた通報がどう扱われるかは検証の対象ではない。検証に繰り返し失敗した場合の手順は、会員契約の終了と番号資源の抹消まで用意されている。だが、その手順が実際にどこまで進んだかを示す公表された数量は2017〜2019年のものに限られ、2025年と2026年の執行実績は今回参照した資料からは確認できない。

番号資源社会
RIPE NCCの不正窓口検証:メールが届くことは、対応されることを意味しない
RIPE NCC は少なくとも年1回、登録された不正連絡窓口(abuse-mailbox)が実在し、メールを受け取れるかを検証している。この検証が確かめるのは到達性であり、届いた通報がどう処理されたかではない。登録機関自身の文書が記述する仕組み、段階的に強まる是正手順、公表された数字の限界を整理する。

記事
APNICはログイン時に現在のIRTメール状態を参照しようとしている
昨日保存されたロック判定が、すでに変化した今日の連絡先証拠より優先されるべきではない。APNIC が2026年のロードマップで示したのは、IRT メールの有効性を継続的に追跡し、静的なアカウントロックフラグに依存せず、ログイン時に確認するという改善である。これは表示の更新ではない。アクセスを決める際の事実源を、古い結論から現在の状態へ移す試みだ。

記事
TWNICの表が示す、30日ライン後の68件
328会員の集計は数字上は閉じる。しかし累積値をたどると、アクセス制限の基準後に完了した68件が残り、実際に講じた措置は示されていない。

欧州・中東のクラウドサービストレンド
Hetzner のサーバー移転で、旧所有者のメール許可まで渡るわけではない
顧客のプロジェクトにサーバーが表示されれば、資産の引き渡しは進んでいる。しかし、メールを必要とするアプリケーションの準備まで終わったとは限らない。Hetzner のメールポート制限はアカウント単位だ。移転先で問われるのは機器の過去ではなく、新しい所有者の許可である。

グローバルの機関トレンド
RIPE ABUSEは何を証明し、何を証明しないのか
RIPE Database に公開された abuse-c と abuse-mailbox は、インターネット資源に関する苦情を届けるための経路である。しかし、連絡先が登録されていることと、報告が受理され、調査され、是正され、再発防止まで確認できることは同じではない。本ブリーフィングは、RIPE ABUSE を単なる連絡先ではなく、報告、到達性、責任、エスカレーション、修復確認からなる管理制御として検証する。

記事
LACNICの不正利用窓口によるロックはポリシーマニュアルの外にある
現行マニュアルは、連絡先がいつ不適合になるかを定めている。別の案内ページは、そのとき MiLACNIC へのアクセスが止まると告げる。規則と実装の間に足りないのは、管理権限の作用を一枚で追える公開記録である。
ケースファイル
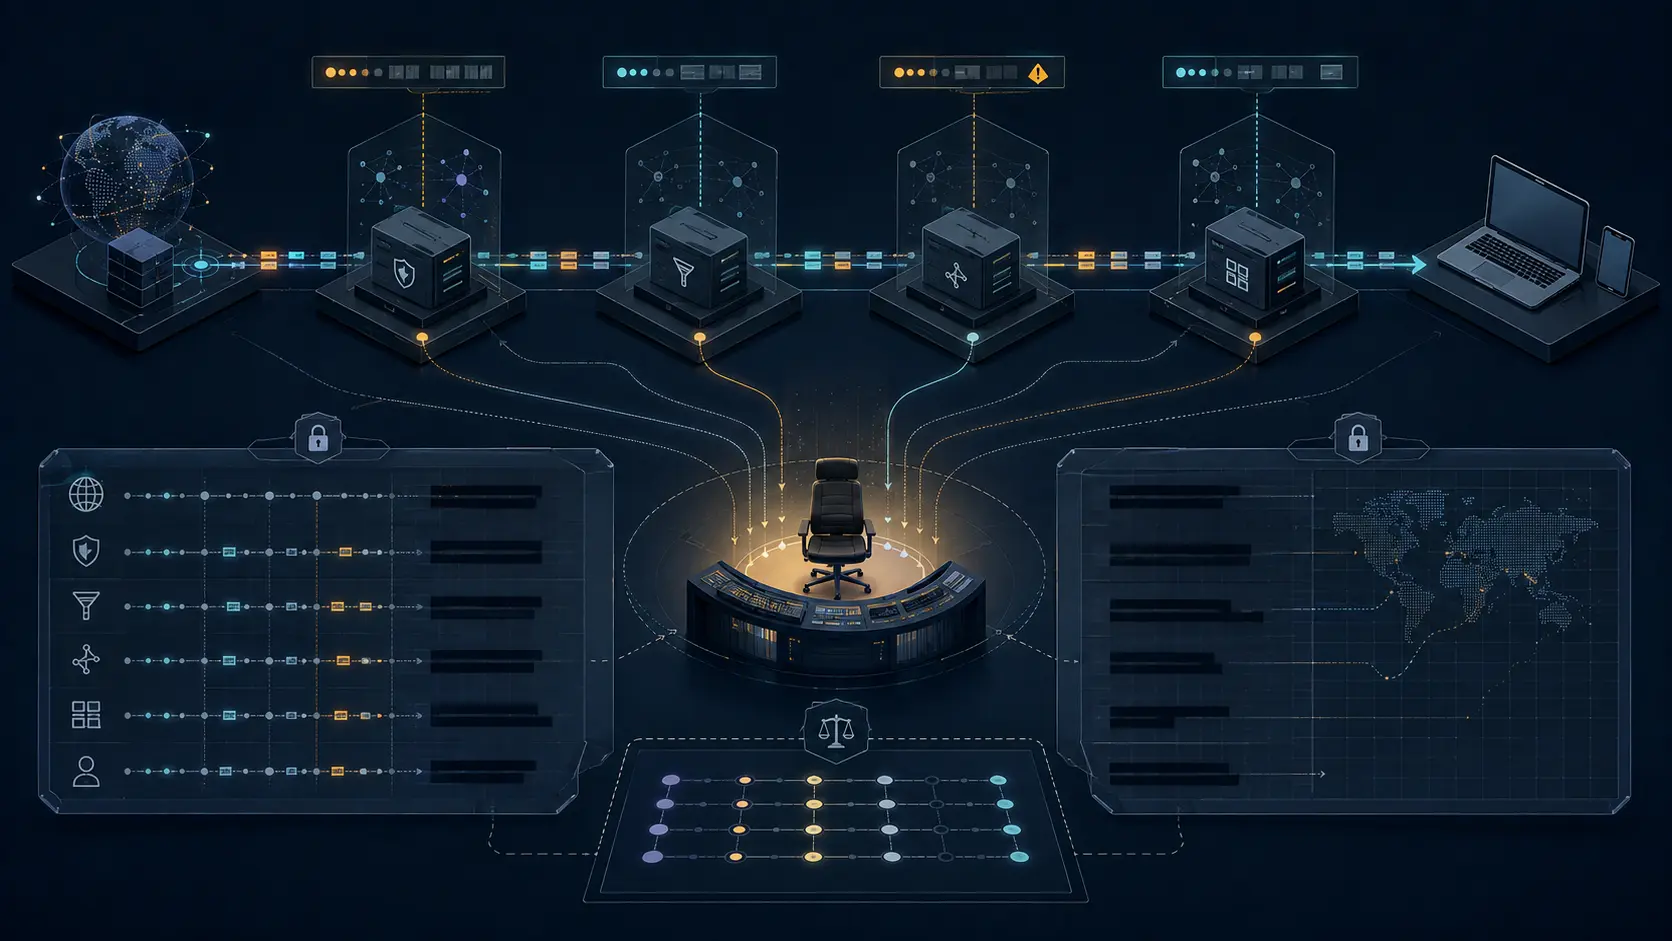
Proxy-Statusの連鎖だけでは障害責任者は決まらない
RFC 9209は、応答がどの中継点を通り、どこで何が起きたかを読み取りやすくする。しかし、復旧を指揮する者まで自動的に決めるわけではない。必要なのは、公開・限定公開の識別子を運用主体、応答期限、証拠保全、訂正権限へ結び付ける「中継障害引き継ぎ表」である。