Résumé
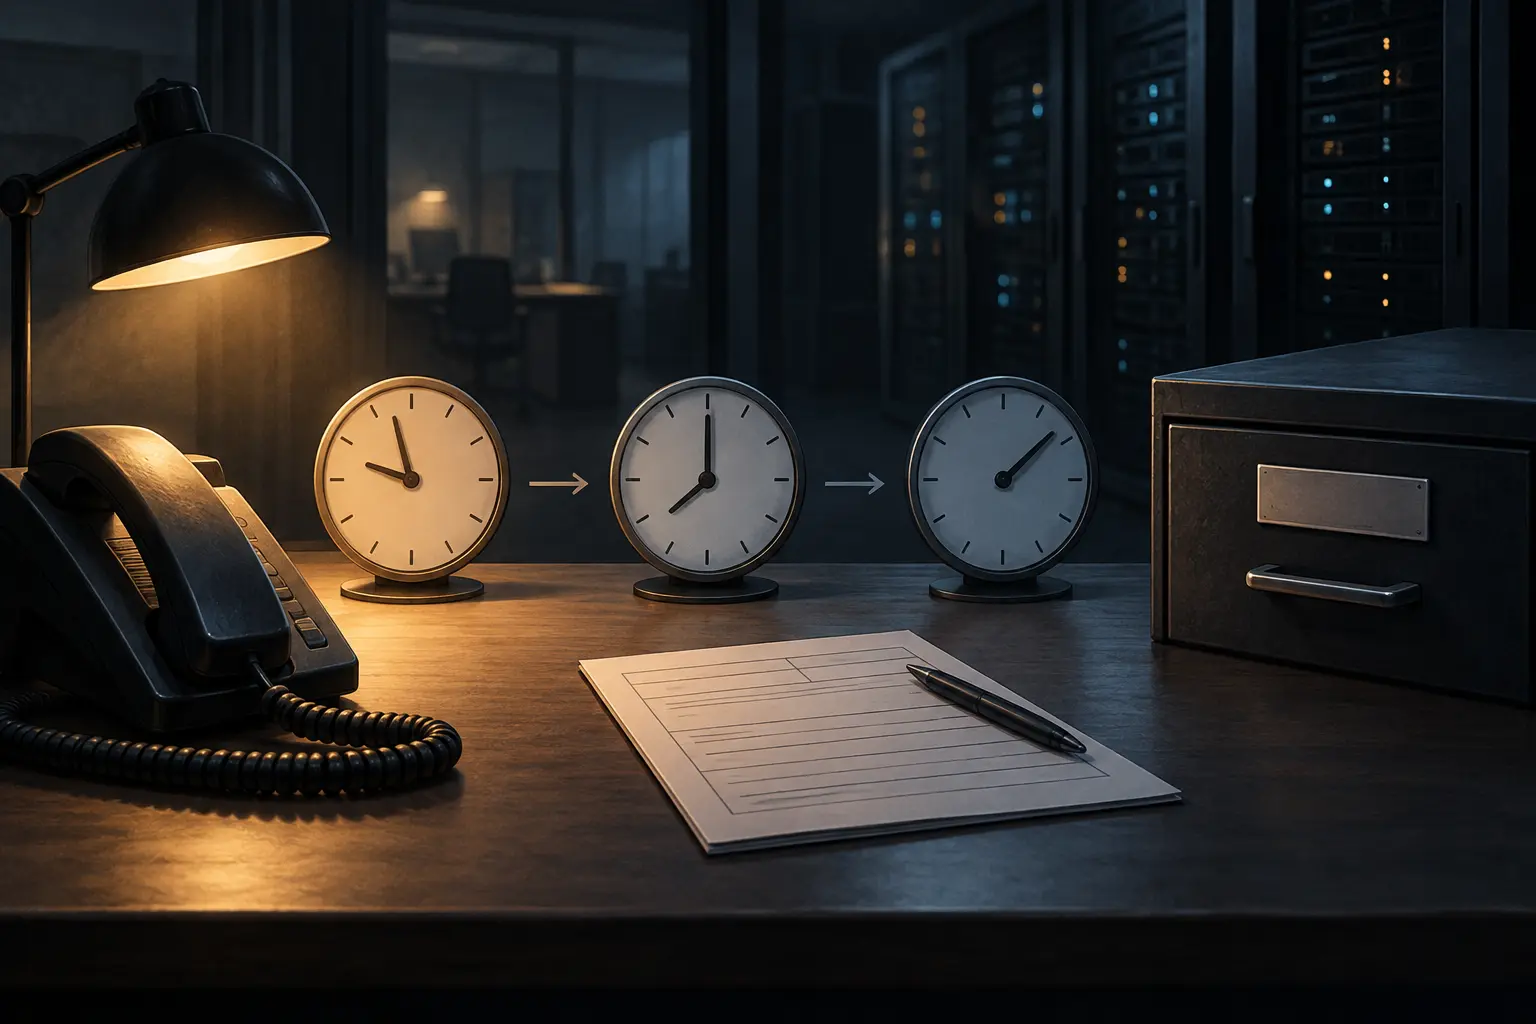
- Le règlement singapourien S 791/2026 est entré en vigueur le 30 octobre : premier signalement dans les 24 heures suivant la prise de connaissance, complément écrit sous 72 heures, puis rapport final 30 jours après le dépôt de ce complément.
- Le Cybersecurity Act permet au Commissaire de désigner par avis écrit une entité et un système, mais n’exige pas la publication de cet avis au Journal officiel. Les échéances sont publiques ; les destinataires ne le sont pas nécessairement.
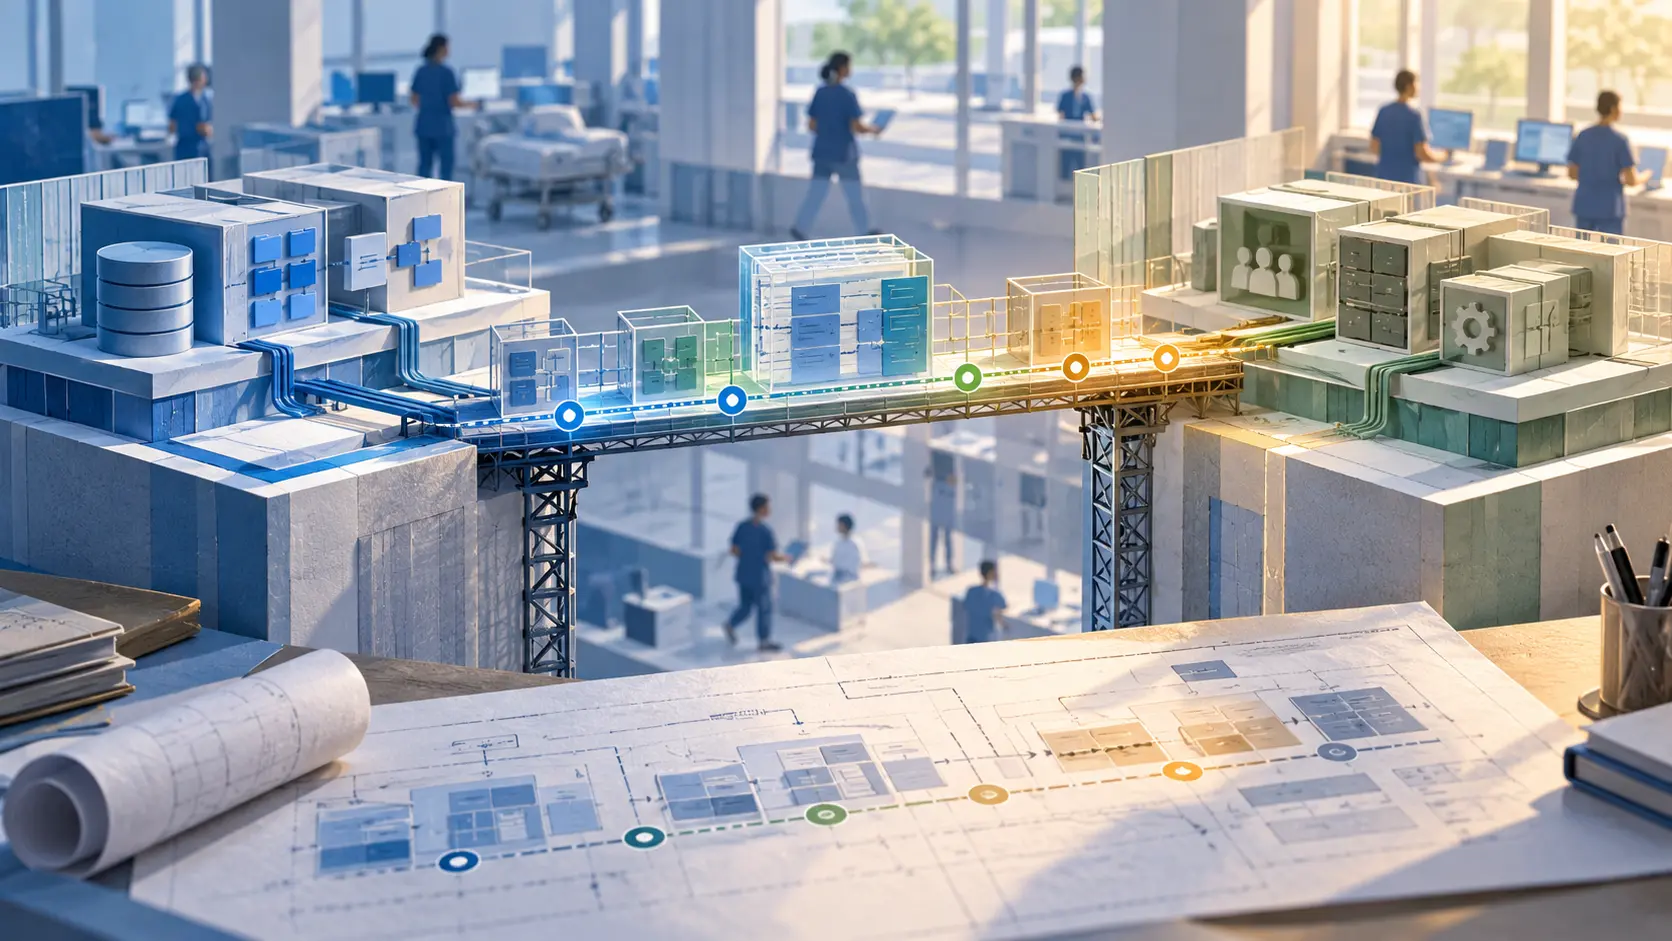
Le point aveugle se trouve dans la procédure de désignation, pas dans le calendrier des rapports.
L’article 18 du Cybersecurity Act autorise le Commissaire à désigner une entité par avis écrit. Il vise celles qui stockent des informations sensibles dans un système sous leur contrôle, ou dont un système contrôlé sert une fonction dont l’interruption nuirait gravement à la défense, aux relations extérieures, à l’économie, à la santé publique, à la sécurité publique ou à l’ordre public de Singapour. L’entité doit être constituée en vertu d’une loi écrite. L’avis doit nommer l’entité et le système, préciser les obligations, identifier l’agent chargé de la supervision et indiquer comment présenter des observations ou faire appel.
Puis l’article 18(4) ajoute qu’il n’a pas à être publié au Journal officiel.
C’est cette dernière phrase qui donne un enjeu public à un calendrier autrement très détaillé. Les textes officiels examinés ne nomment aucun destinataire et ne montrent pas de registre public distinct ; un avis de la CSA ou une liste officielle permettrait de vérifier qui est effectivement couvert.
Le règlement sur les entités d’intérêt spécial en cybersécurité, S 791/2026, est entré en vigueur le 30 octobre. Une entité désignée qui apprend qu’un incident prescrit touche son système d’intérêt spécial doit prévenir le Commissaire dans les 24 heures. Le premier signalement se fait par téléphone. Si l’appel ne peut aboutir dans un délai raisonnable, le règlement autorise un texto au numéro indiqué ou un formulaire écrit.
La première conversation est déjà un dépôt réglementaire : elle identifie le système, raconte quand et comment l’incident s’est produit, décrit les données qui y sont conservées et rapporte les effets observés. Elle précise aussi s’il y a eu atteinte à la disponibilité, à la confidentialité ou à l’intégrité des données, ou un impact significatif sur l’activité. Le nom et les coordonnées du déclarant figurent également au dossier. Dans les 72 heures suivant la prise de connaissance, un complément écrit ajoute, dans la mesure du possible, les mises à jour, la cause, l’impact sur le système et les mesures correctives prises.
Le rapport final arrive dans les 30 jours après le dépôt de ce complément, dimanches et jours fériés compris. Si les deux premières pièces sont transmises à leur dernière échéance, la troisième tombe environ 33 jours après la prise de connaissance.
Les événements prescrits comprennent notamment le piratage non autorisé, le code malveillant, l’interception ou le détournement de session, ainsi que le déni de service et d’autres actes qui affectent la disponibilité ou le fonctionnement du système. L’article 18F ajoute un seuil d’effet : atteinte aux données ou impact significatif sur les opérations de l’entité. La partie 3C ne s’applique pas à l’entité pour les systèmes déjà désignés comme infrastructures critiques de l’information appartenant à un fournisseur ou à un tiers. Le règlement crée donc une voie propre, distincte du régime CII.
Le public peut connaître l’heure de chaque dépôt sans savoir quelles entités ont reçu un avis. La CSA pourrait publier des noms et des catégories générales de systèmes tout en gardant les détails techniques confidentiels. Le prochain document utile sera une désignation publiée ou une règle expliquant comment le périmètre est rendu visible.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance