요약
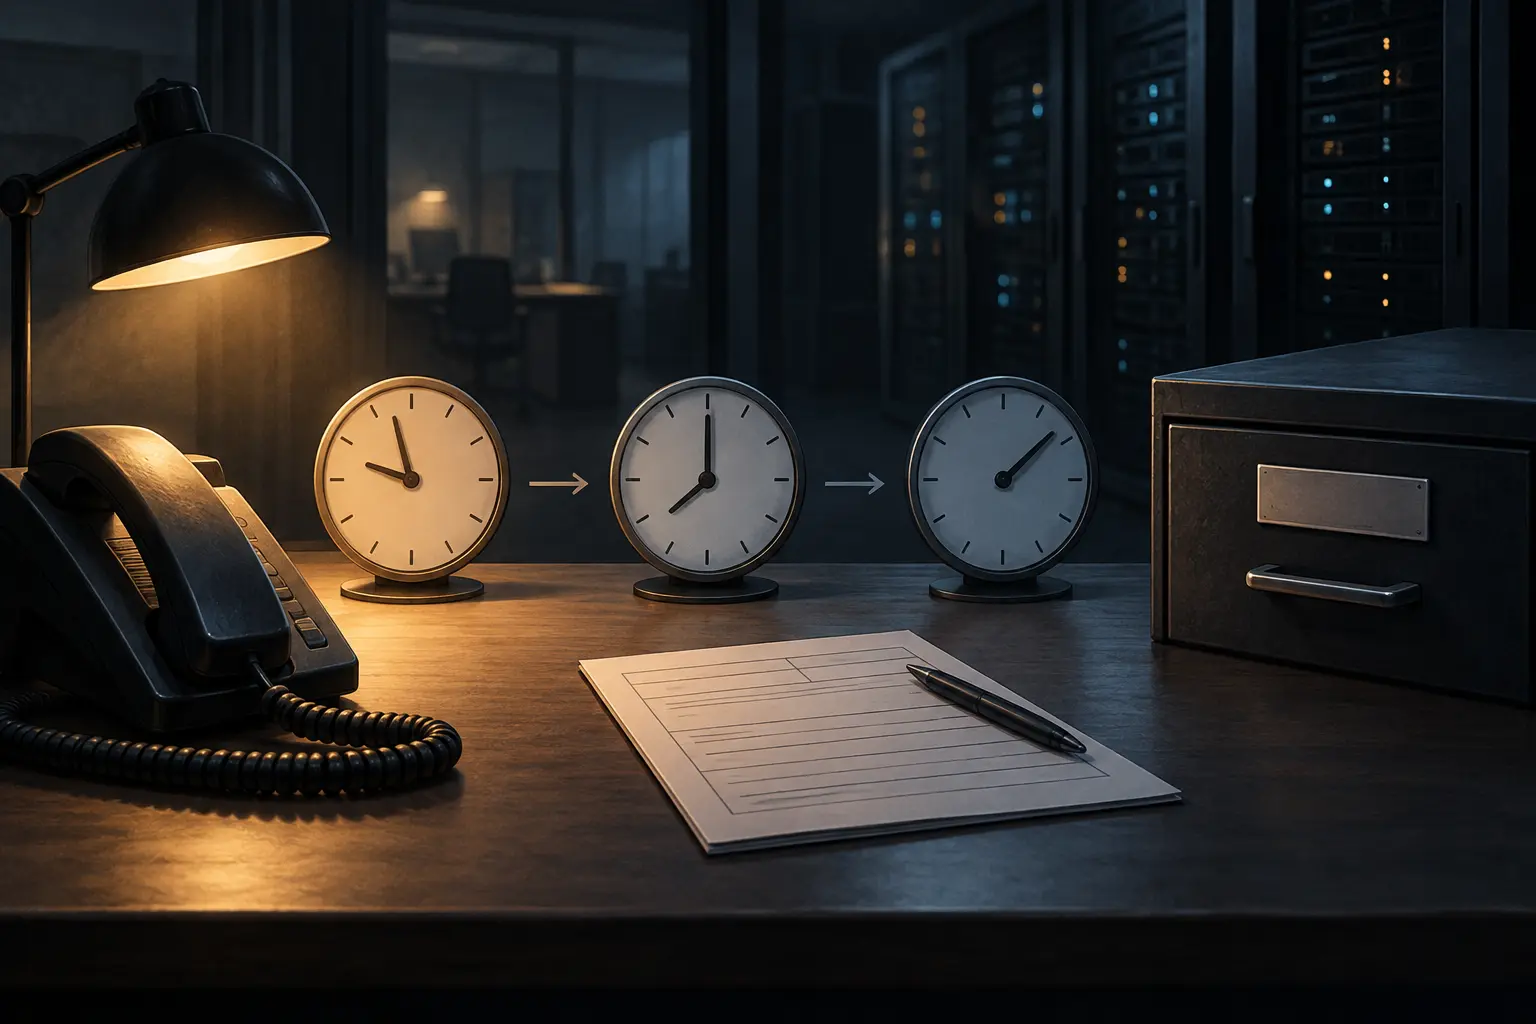
- 싱가포르의 S 791/2026은 10월 30일 발효됐다. 지정 기관은 규정된 사건을 인지한 뒤 24시간 안에 알리고, 72시간 안에 서면 보충자료를 내며, 보충자료 제출 뒤 30일 안에 최종 보고서를 제출한다.
- Cybersecurity Act는 커미셔너가 기관과 시스템을 서면 지정할 수 있도록 하지만, 지정 통지를 관보에 실어야 한다고 요구하지 않는다. 신고 시계는 공개됐지만 누가 그 시계를 따라야 하는지는 공개되지 않을 수 있다.
법이 공개한 것은 세 개의 시한이다. 누가 그 시한을 적용받는지까지는 아니다.
Cybersecurity (Entities of Special Cybersecurity Interest) Regulations 2026, S 791/2026은 10월 30일부터 시행됐다. 특별 사이버보안 관심 시스템에 영향을 주는 규정상 사건을 지정 기관이 인지하면 24시간 안에 커미셔너에게 통보해야 한다. 첫 통보는 전화로 한다. 합리적인 시간 안에 전화할 수 없으면 지정된 문자 번호나 서면 양식을 이용할 수 있다.
첫 보고에는 대상 시스템, 사건의 발생 시점과 경위, 시스템에 저장된 데이터, 이미 확인된 영향이 들어간다. 데이터의 가용성·기밀성·무결성이 침해됐는지, 또는 사업 운영에 중대한 영향이 있었는지도 적어야 한다. 보고자 이름, 직책, 소속과 연락처도 필요하다. 사건을 안 때부터 72시간 안에 가능한 범위에서 서면으로 업데이트, 원인, 시스템 영향, 조치 사항을 보충한다. 최종 보고서의 30일은 이 보충자료를 제출한 뒤부터 시작한다. 일요일과 공휴일도 날짜에 포함된다. 첫 전화와 보충자료를 각각 마지막 허용 시점에 내면 최종 보고 기한은 인지 시점으로부터 약 33일 뒤다.
이 규정은 모든 회사의 모든 사이버 경보를 다루지 않는다. Cybersecurity Act 제18조에 따라 커미셔너는 통제하는 시스템에 민감 정보를 저장하거나, 시스템 장애가 싱가포르의 국방·대외관계·경제·공중보건·공공안전·공공질서에 중대한 피해를 줄 기능을 수행하는 기관을 지정할 수 있다. 기관은 서면 법률에 따라 설립돼 있어야 한다. 규정상 사건에는 무단 침입, 악성 코드, 통신 가로채기나 세션 탈취, 서비스 거부 등 시스템 가용성과 운영을 해치는 행위가 포함된다. 제18F조는 데이터 침해 또는 사업 운영의 중대한 영향이라는 결과도 요구한다.
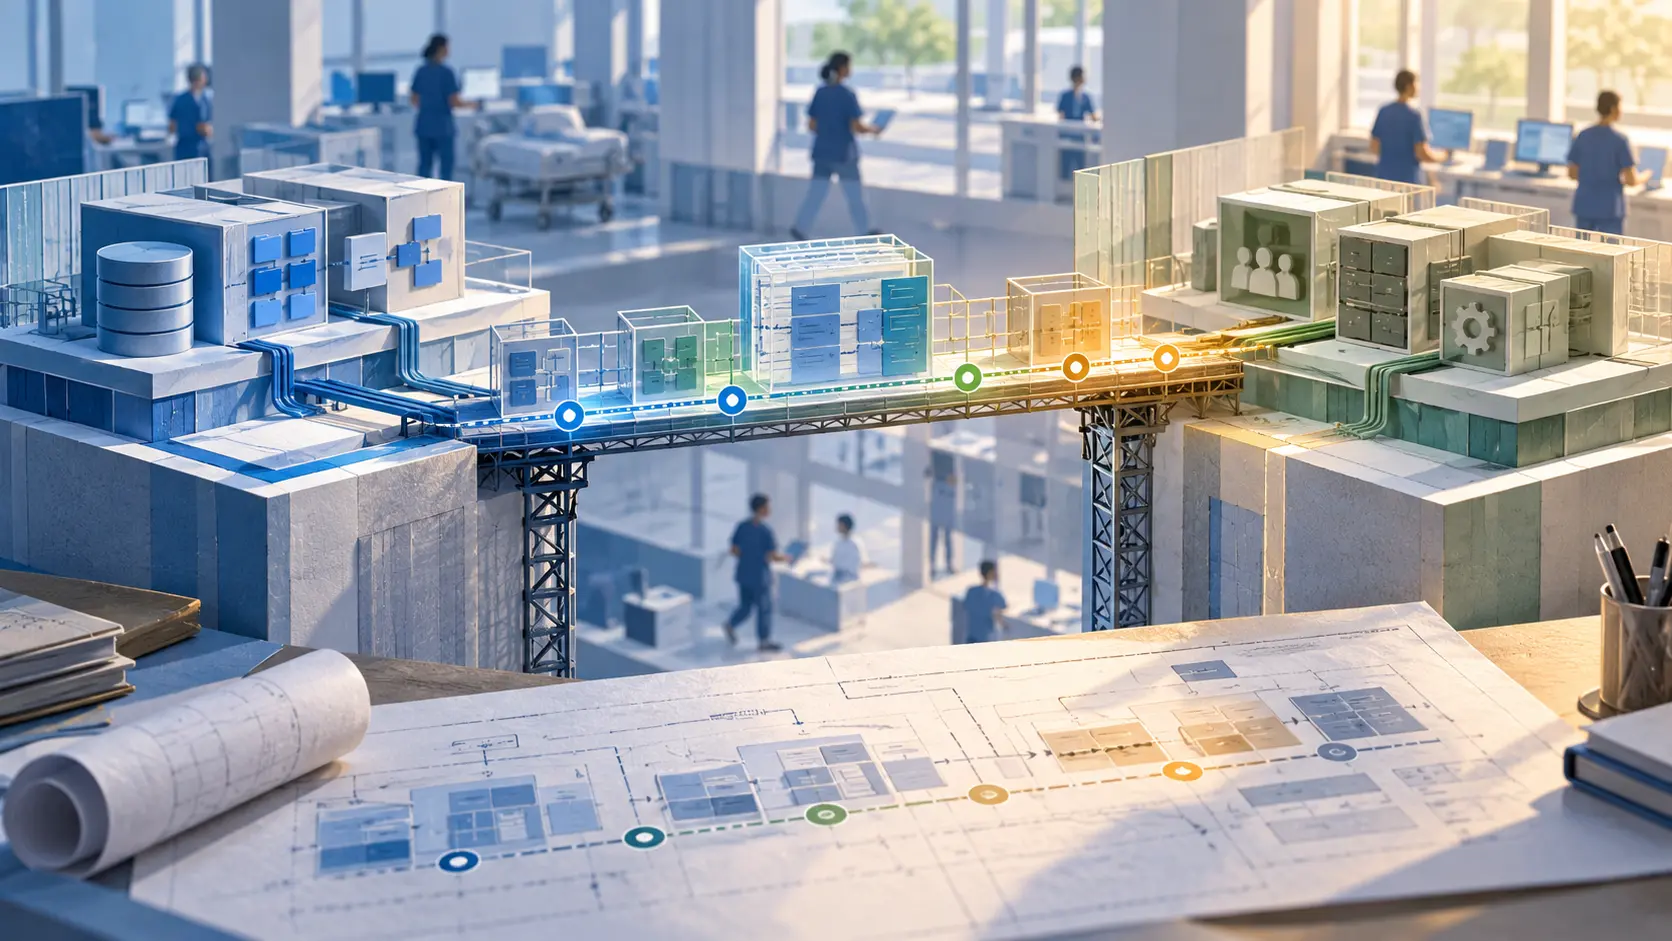
지정 통지에는 기관과 시스템, 의무, 감독 담당자, 의견 제출 및 이의 신청 절차가 담겨야 한다. 하지만 제18(4)조는 이 통지를 관보에 게재하지 않아도 된다고 정한다. 확인한 공식 자료는 지정받은 기관이나 별도 공개 명부를 보여주지 않았다. 사이버보안국(CSA)이 명부나 통지를 공개하면 실제 적용 대상을 확인할 수 있다.
또한 제3C부는 사업자 소유 또는 제3자 소유의 중요정보통신기반시설로 지정된 시스템에는 적용되지 않는다. 새 보고 절차는 기존 CII 규제와 별도의 법적 경로다.
사람들은 보고서의 마감 시한을 읽을 수 있다. 그러나 S 791만으로 누가 지정 통지를 받았는지 알 수는 없다. CSA는 민감한 기술 세부사항을 감추면서 기관 이름과 넓은 시스템 범주를 공개할 수 있다. 다음에 확인할 자료는 공개된 지정 통지나 대상 범위의 공개 원칙을 밝힌 공식 문서다.
출처
회원 브리핑
프로필 심층 컨텍스트
올바른 멤버십 등급으로 로그인하면 전체 브리핑과 출처 노트를 볼 수 있습니다.
전략 서클 전용
Strategic Circle
모든 독자에게 공개됩니다. 가입 후 로그인하면 프로필 브리핑를 열람할 수 있습니다.
Strategic Circle 가입하기Leadership Alliance 전용
Leadership Alliance
자격을 갖춘 IP 자산 소유자 및 운영진을 위한 콘텐츠입니다. 로그인하면 Leadership Alliance 브리핑을 열람할 수 있습니다.
Leadership Alliance 가입하기