摘要
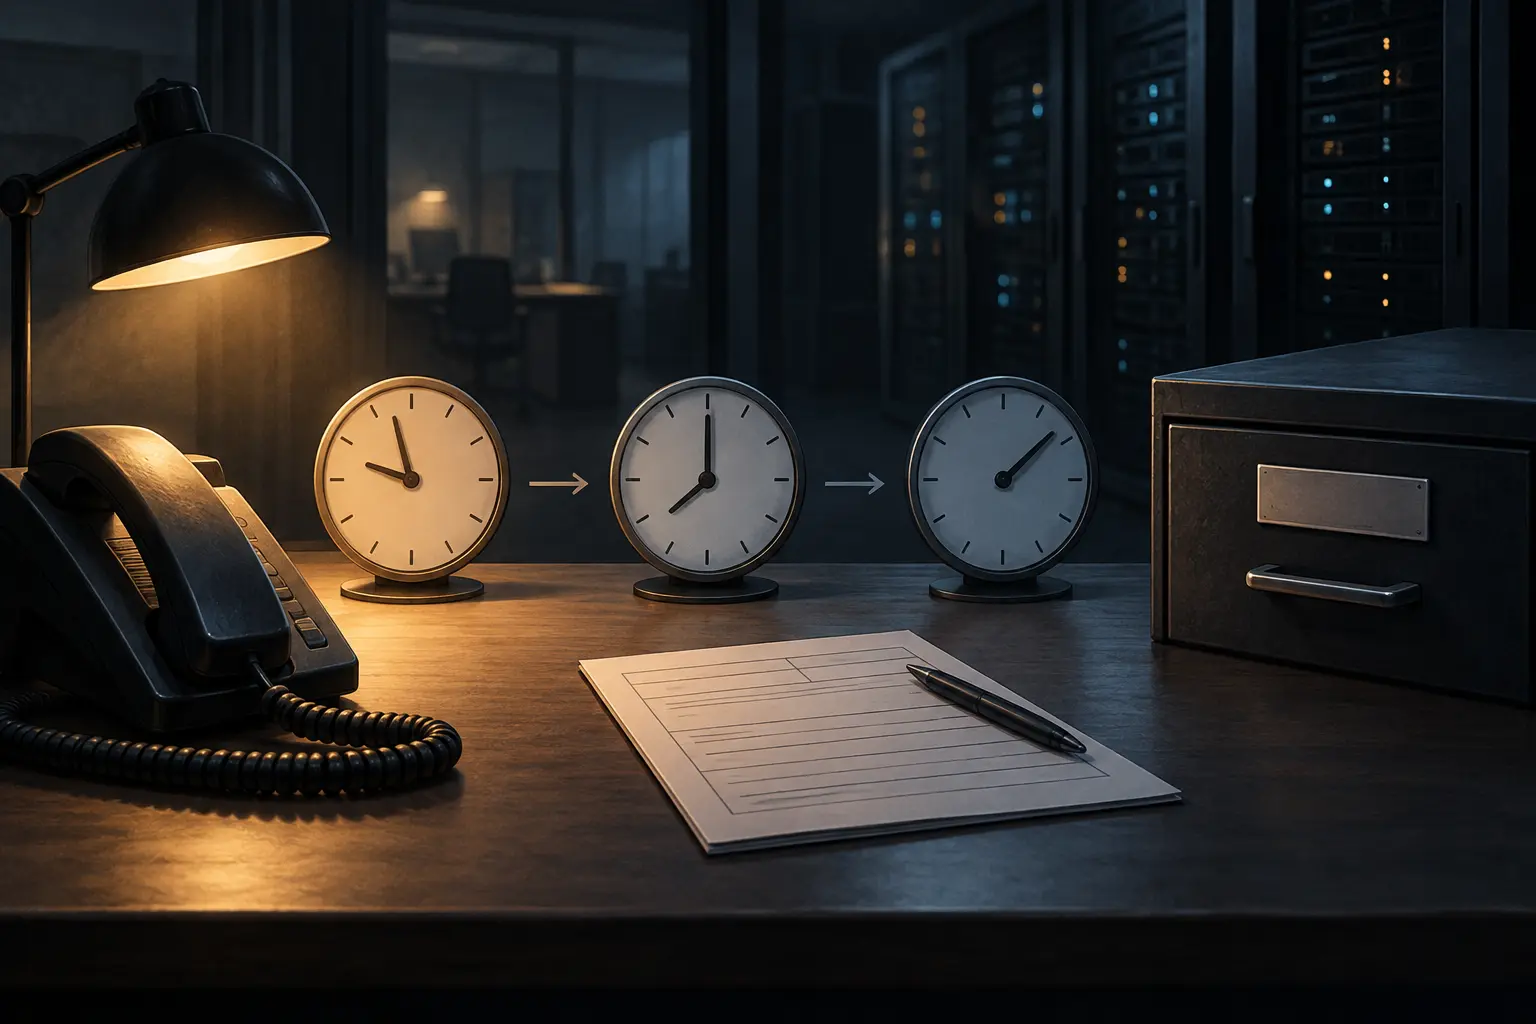
- 新加坡《2026年特别网络安全利益实体条例》10月30日生效:知悉规定事件后24小时内先报告,72小时内书面补报,最终报告期限从补报提交时起算30天。
- 《网络安全法》允许专员书面指定实体和系统,却明确通知不必刊登宪报。法条公开了时钟,没有保证公众能查到哪些机构在时钟之内。
S 791/2026里最容易数的是24、72和30;最难从同一套公开法规里确认的,是哪些机构要按这三步走。
先看谁会收到通知。《网络安全法》第18条允许专员指定两类实体:在自己控制的系统中存有敏感信息,或用受控系统履行一项中断后会严重损害新加坡国防、外交关系、经济、公共卫生、公共安全或公共秩序的职能。实体还须依书面法律设立。专员发出的通知要写明实体、受指定的系统、义务、负责监督的官员,以及陈述和上诉途径。第18(4)条却留下一道门:这份通知不必刊登宪报。我们查阅的官方文本没有列出接收通知的机构;若新加坡网络安全局(CSA)另有公开名册或通知,公众才可核对实际覆盖范围。
新规的报告时钟已经生效。《2026年特别网络安全利益实体条例》(S 791/2026)于10月30日施行。指定实体知悉影响特别网络安全利益系统的规定事件后,须在24小时内通知专员。首报走电话;在合理时间内无法通话时,才可改用指定短信号码或书面渠道。
首报不是一句“我们正在调查”。它要指出受影响系统、事件何时及如何发生、系统存储哪些数据、已观察到什么影响,并说明数据的可用性、保密性或完整性是否遭破坏,或业务运行是否受到重大影响;还要留下报告人的姓名和联系方式。72小时内,实体须尽可能书面补充进展、原因、系统影响和已采取的补救措施。最终报告在补报提交后30天内交付,星期日和公共假日也计入。若两份先行报告都压到各自期限最后才提交,第三份报告会在知悉事件约33天后到期。
条例列出的事件包括未经授权入侵、恶意代码、通信拦截或会话劫持,以及影响系统可用性或运作的拒绝服务等行为。《网络安全法》第18F条还要求达到后果门槛:数据可用性、保密性或完整性遭破坏,或者实体业务受到重大影响。已指定为提供方所有或第三方所有关键信息基础设施的系统,则不适用第3C部。这是另一条制度路径,不应把名单和时限混成一套。
公众现在可以读出报告何时到期、需要写什么;单看 S 791,却无法知道哪些运营方已经收到指定。网络安全局可以公布实体名称和系统大类,保留敏感的技术配置。下一份能改变判断的记录,是公开指定通知、名册,或解释名单披露方式的正式文件。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限战略圈层会员
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance