Resumen
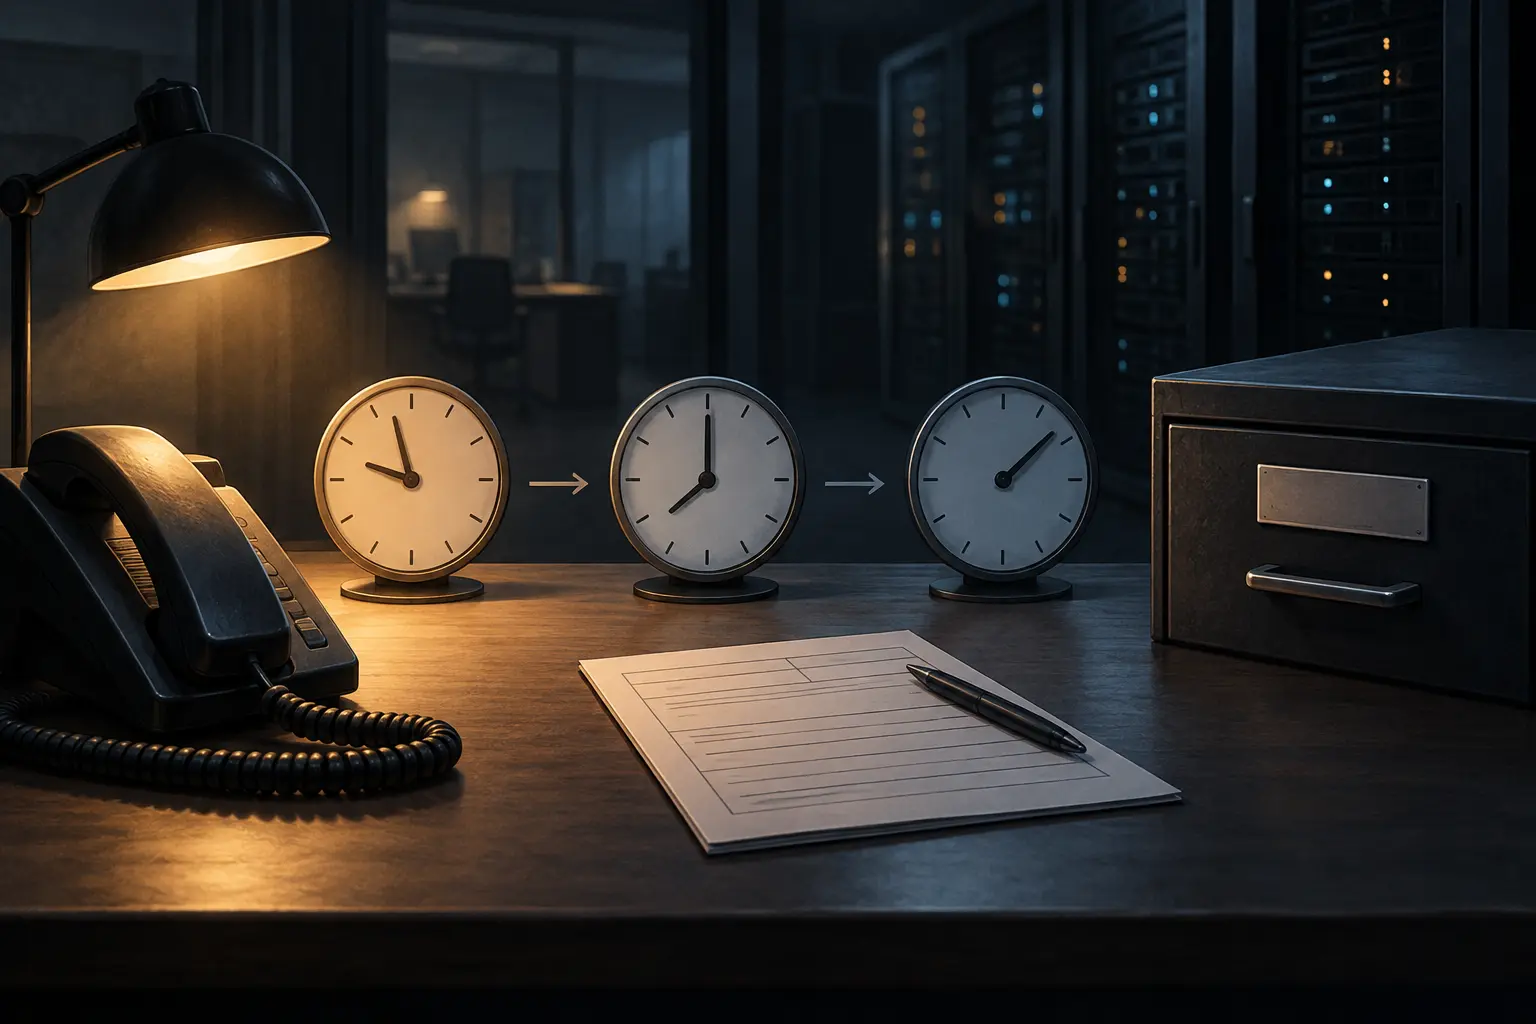
- S 791/2026 entró en vigor el 30 de octubre y establece una primera notificación en 24 horas desde que se conoce el incidente, un complemento escrito en 72 y el informe final 30 días después de presentar ese complemento.
- El Cybersecurity Act permite designar por escrito a una entidad y sus sistemas, pero dice que el aviso no tiene que publicarse en la Gaceta. La secuencia es pública; el grupo obligado puede no serlo.
La primera pregunta no es qué debe decir el informe final. Es quién recibió el aviso que activa la obligación.
La sección 18 del Cybersecurity Act permite al Comisionado designar a una entidad que almacena información sensible en un sistema bajo su control, o que utiliza un sistema controlado para una función cuya interrupción dañaría gravemente la defensa, las relaciones exteriores, la economía, la salud pública, la seguridad pública o el orden público de Singapur. La entidad debe constituirse bajo una ley escrita. El aviso identifica a la entidad y el sistema, explica sus deberes, nombra al funcionario supervisor e incluye las vías para presentar observaciones y apelar. La sección 18(4) añade que ese aviso no tiene que aparecer en la Gaceta.
Esa decisión define el perímetro de la nueva regla. Los materiales oficiales revisados no nombran destinatarios ni muestran un registro público aparte; una lista de la CSA o un aviso publicado permitiría comprobar quién quedó bajo el régimen.
Las Cybersecurity (Entities of Special Cybersecurity Interest) Regulations 2026, S 791/2026, entraron en vigor el 30 de octubre. Una entidad designada que conoce un incidente prescrito en su sistema de especial interés debe avisar al Comisionado en 24 horas. El primer contacto es telefónico. Si no se logra llamar en un plazo razonable, se permite el número de texto especificado o el formulario escrito.
Ese aviso inicial no espera a que el equipo forense cierre su investigación. Debe identificar el sistema, explicar cuándo y cómo ocurrió el hecho, describir los datos que guarda y los efectos ya observados. También debe indicar si hubo una vulneración de la disponibilidad, confidencialidad o integridad de los datos, o un impacto significativo en las operaciones; el informante deja sus datos de contacto. En 72 horas desde que conoce el incidente, la entidad entrega por escrito, en la medida de lo posible, actualizaciones, causa, impacto en el sistema y medidas correctivas.
El informe final vence 30 días después de presentar el complemento, incluidos domingos y festivos. Si ambos avisos previos se entregan al límite, la fecha final cae aproximadamente 33 días después del conocimiento.
La lista de incidentes prescritos incluye hacking no autorizado, código malicioso, interceptación o secuestro de sesión, y denegación de servicio u otros actos no autorizados que afecten la disponibilidad o el funcionamiento del sistema. La sección 18F exige además un efecto: una vulneración de datos o una afectación significativa de las operaciones de la entidad. La Parte 3C no se aplica a una entidad respecto de sistemas ya designados como infraestructura crítica de información de propiedad del proveedor o de un tercero. Este grupo regulatorio ocupa una vía distinta de CII.
El reglamento permite leer el calendario de arriba abajo, pero no reconstruir los nombres de quienes recibieron una designación. La CSA podría divulgar nombres y categorías generales de sistemas mientras protege detalles técnicos. Un aviso público o una política de divulgación es la próxima prueba que permitiría evaluar el alcance real.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance