Resumo
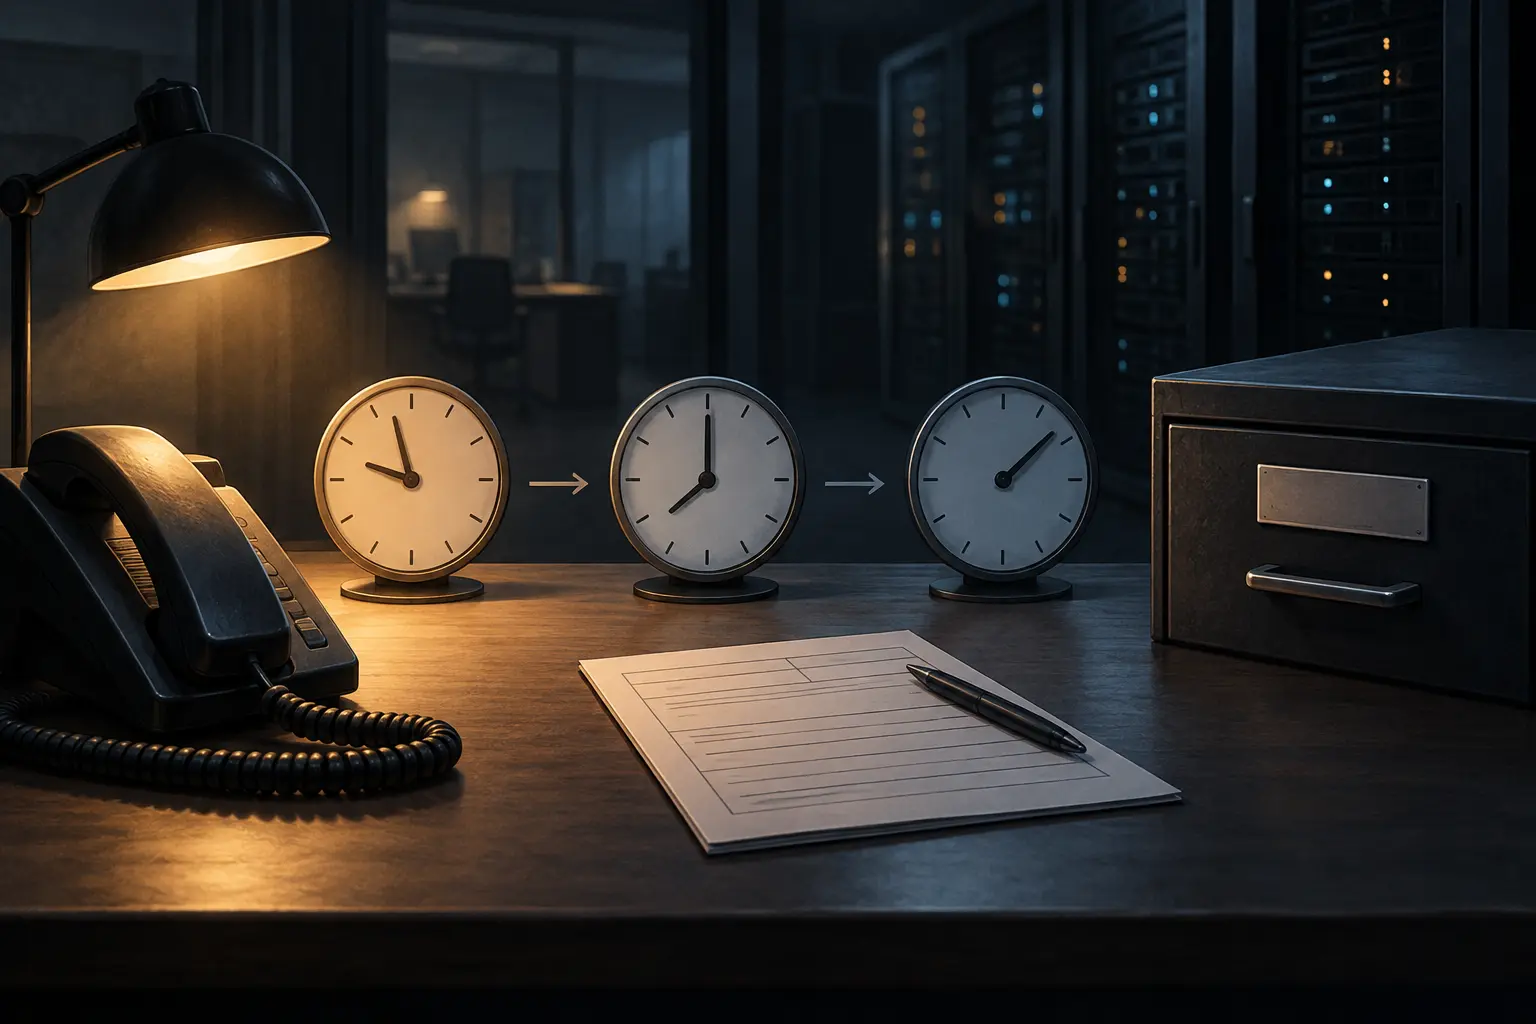
- A regulamentação S 791/2026 entrou em vigor em 30 de outubro. O aviso inicial vence 24 horas depois que a entidade toma conhecimento; o complemento escrito, em 72 horas; e o relatório final, 30 dias após a entrega do complemento.
- A lei permite ao Comissário designar uma entidade e um sistema por aviso escrito, mas não exige publicação na Gazeta. Os prazos são públicos; os nomes de quem deve cumpri-los podem não ser.
Os 30 dias finais não começam quando o relógio do incidente dispara. Começam quando a entidade entrega o complemento de 72 horas.
A Cybersecurity (Entities of Special Cybersecurity Interest) Regulations 2026, S 791/2026, passou a valer em 30 de outubro. A sequência é curta no início e mais longa no fim. A entidade designada deve ligar para o Comissário em até 24 horas depois de tomar conhecimento de um incidente prescrito. Se não conseguir fazer a ligação em prazo razoável, pode usar o número de mensagem de texto ou o formulário escrito indicado.
O primeiro aviso já exige dados úteis para a supervisão: qual sistema foi atingido, quando e como o evento ocorreu, que dados estão armazenados ali e que efeitos foram observados. A entidade também precisa informar se houve violação da disponibilidade, confidencialidade ou integridade dos dados, ou impacto significativo nas operações, além de identificar quem está reportando. Em até 72 horas do conhecimento, entrega por escrito as atualizações, a causa, o impacto no sistema e as medidas corretivas tomadas, na maior extensão praticável. O relatório final vem 30 dias depois da submissão desse complemento. Domingos e feriados entram na conta.
Se as duas primeiras etapas forem feitas no último momento possível, a última data cai por volta do 33º dia após o conhecimento.
Essa régua vale para uma classe definida. Pela seção 18 do Cybersecurity Act, o Comissário pode designar uma entidade que guarde informação sensível em um sistema sob seu controle ou que use esse sistema para uma função cuja interrupção cause prejuízo significativo à defesa, relações exteriores, economia, saúde pública, segurança pública ou ordem pública de Singapura. A entidade deve ter sido constituída sob lei escrita. A seção 18F exige ainda que o incidente provoque uma violação de dados ou impacto significativo nas operações.
A regulamentação lista invasão não autorizada, código malicioso, interceptação ou sequestro de sessão, negação de serviço e outros atos que prejudiquem a disponibilidade ou operação do sistema.
O próprio aviso de designação precisa identificar entidade e sistema, explicar deveres, apontar o agente supervisor e indicar como apresentar representação ou recurso. Mas a seção 18(4) diz que o aviso não precisa ser publicado na Gazeta. Os documentos oficiais examinados não mostram os destinatários nem um cadastro público separado; uma lista da CSA ou um aviso divulgado permitiria conferir quem está dentro.
A Parte 3C também não se aplica à entidade em relação a sistemas já designados como infraestrutura crítica de informação pertencente a um provedor ou a terceiros. É uma trilha legal diferente da que regula CII.
O texto público explica quando cada relatório vence, mas não revela quem recebeu o aviso que inicia a obrigação. A CSA poderia divulgar nomes e categorias de sistemas e preservar detalhes técnicos. Uma designação publicada ou uma política oficial de divulgação é o próximo registro que mostraria o alcance real da regra.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance