Zusammenfassung
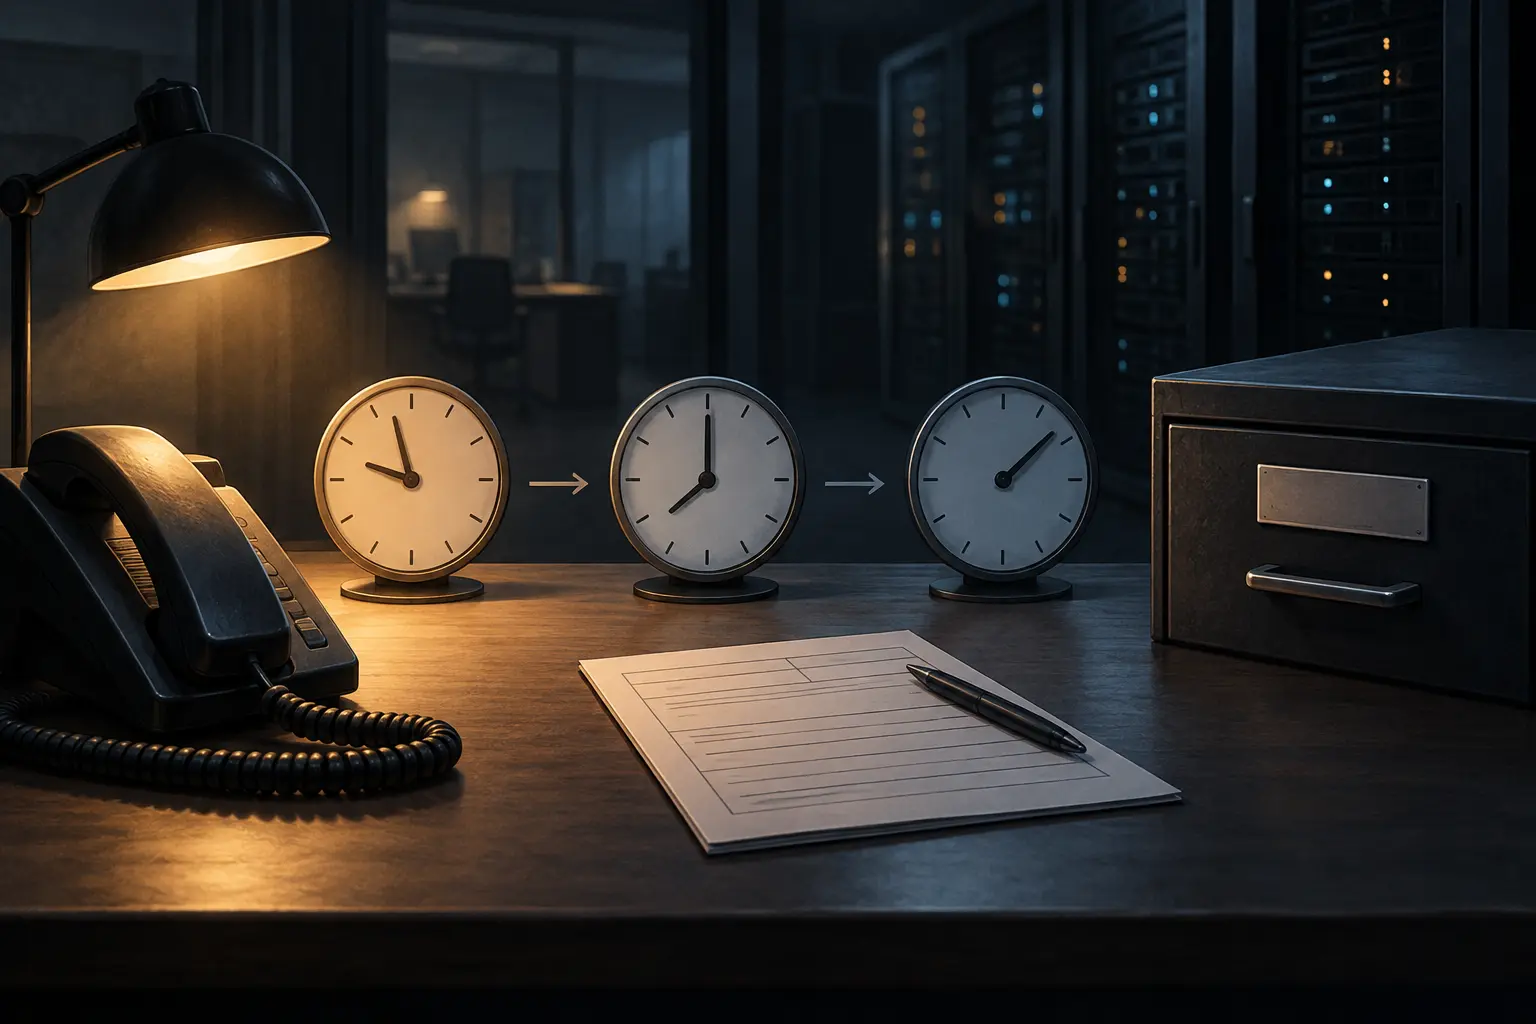
- S 791/2026 gilt seit dem 30. Oktober: Nach Kenntnis eines vorgeschriebenen Vorfalls muss binnen 24 Stunden eine erste Meldung, binnen 72 Stunden eine schriftliche Ergänzung und 30 Tage nach deren Einreichung der Abschlussbericht folgen.
- Der Cybersecurity Act erlaubt dem Commissioner, eine Stelle und ihr System schriftlich zu designieren. Die Bekanntmachung muss jedoch nicht im Amtsblatt erscheinen. Die Fristen sind öffentlich; die Namen der Verpflichteten womöglich nicht.
Bei Singapurs neuer Cyberregel ist die letzte Frist leichter zu sehen als der Kreis der Betroffenen.
Die Cybersecurity (Entities of Special Cybersecurity Interest) Regulations 2026, S 791/2026, traten am 30. Oktober in Kraft. Eine designierte Stelle muss den Commissioner binnen 24 Stunden informieren, sobald sie von einem vorgeschriebenen Vorfall auf ihrem System von besonderem Cybersecurity-Interesse erfährt. Zuerst wird angerufen. Ist ein Anruf nicht innerhalb angemessener Zeit möglich, darf die Stelle die angegebene SMS-Nummer oder das schriftliche Formular nutzen.
Der Erstbericht verlangt mehr als eine Alarmmeldung: betroffenes System, Zeitpunkt und Ablauf, dort gespeicherte Daten und beobachtete Auswirkungen. Er muss außerdem angeben, ob Verfügbarkeit, Vertraulichkeit oder Integrität von Daten verletzt wurden oder der Geschäftsbetrieb erheblich betroffen ist. Name, Funktion und Kontakt der meldenden Person gehören ebenfalls dazu. Binnen 72 Stunden nach Kenntnis folgt schriftlich, soweit praktikabel, ein Update mit Ursache, Systemauswirkungen und den ergriffenen Abhilfemaßnahmen. Der Abschlussbericht ist innerhalb von 30 Tagen nach Einreichung dieser Ergänzung fällig; Sonntage und Feiertage zählen mit.
Werden beide früheren Stufen erst am spätestmöglichen Tag eingereicht, liegt der letzte Termin ungefähr am 33. Tag nach der Kenntnis.
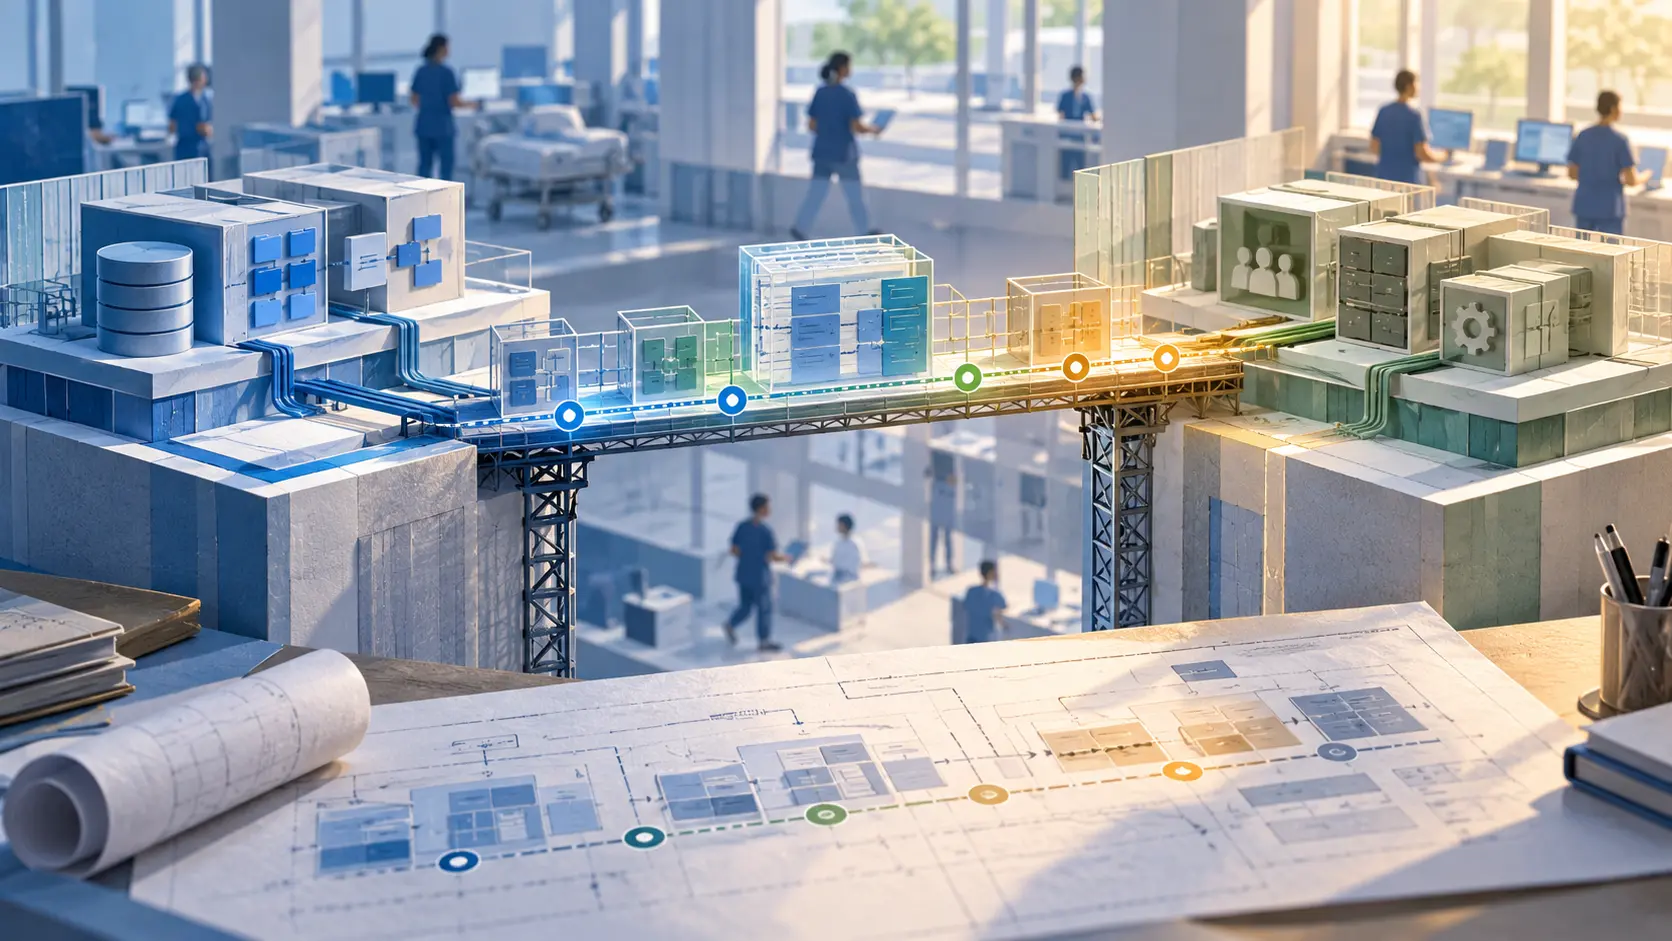
Die Pflicht trifft eine gesetzlich definierte Gruppe. Nach Abschnitt 18 des Cybersecurity Act kann der Commissioner eine Stelle designieren, die sensible Informationen auf einem kontrollierten System speichert oder ein solches System für eine Funktion nutzt, deren Ausfall Singapurs Verteidigung, Außenbeziehungen, Wirtschaft, öffentliche Gesundheit, Sicherheit oder öffentliche Ordnung erheblich beeinträchtigen würde. Die Stelle muss nach schriftlichem Recht gegründet sein.
Zu den vorgeschriebenen Vorfällen zählen unbefugtes Hacking, Schadcode, Abfangen oder Übernehmen einer Sitzung sowie Denial-of-Service und andere unbefugte Handlungen, die Verfügbarkeit oder Betrieb beeinträchtigen. Abschnitt 18F verlangt zudem einen Effekt auf Daten oder Geschäftsbetrieb.
Der Designationsbescheid muss Stelle und System benennen, Pflichten aufführen, einen Aufsichtsbeamten angeben und Möglichkeiten für Stellungnahme und Rechtsmittel nennen. Abschnitt 18(4) sagt zugleich, dass der Bescheid nicht im Amtsblatt veröffentlicht werden muss. Die geprüften amtlichen Texte nennen keine Empfänger und zeigen kein separates öffentliches Register; ein Register der CSA oder ein veröffentlichter Bescheid würde den Kreis nachvollziehbar machen.
Teil 3C gilt für eine Stelle nicht in Bezug auf Systeme, die bereits als anbieter- oder drittparteieigene kritische Informationsinfrastruktur designiert sind. Die neue Meldepflicht bildet damit einen eigenen Rechtsweg neben dem CII-Regime.
Jede Leserin kann die Fristen nachlesen, aber aus S 791 allein nicht ermitteln, wer eine Designation erhalten hat. Die CSA könnte Namen und grobe Systemkategorien veröffentlichen und technische Details zurückhalten. Der nächste belastbare Nachweis wäre ein öffentlicher Bescheid oder eine offizielle Regel, die den Umfang der Veröffentlichung erklärt.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten