Summary
- Le rapport d’Azat Davliatshin, daté du 2 novembre, compare au moyen d’un vérificateur et d’un modèle formel AAT -01 et le projet Asor -02, deux Internet-Drafts individuels.
- Dans AAT -01, la clé désignée par le jeton parent doit signer le jeton enfant. Dans la lecture du rapport d’Asor -02, une clé acceptée par la configuration du vérificateur peut signer sans intervention du détenteur du parent.
- Le scénario d’une clé acceptée compromise permet, dans le modèle étudié, d’allonger une chaîne honnête. La preuve DPoP du dernier maillon authentifie son porteur ; elle ne restitue pas le consentement du détenteur précédent.
Le registre des clés décide aussi de la succession
Le dispositif paraît presque consensuel. Un jeton initial donne une autorité ; les suivants renvoient à leur parent, perdent éventuellement des capacités et respectent des limites de durée et de profondeur. Au bout, une preuve de possession lie la requête à une clé. Cette architecture décrit ce que le dernier agent peut faire. Elle ne dit pas, à elle seule, qui l’a autorisé à naître.
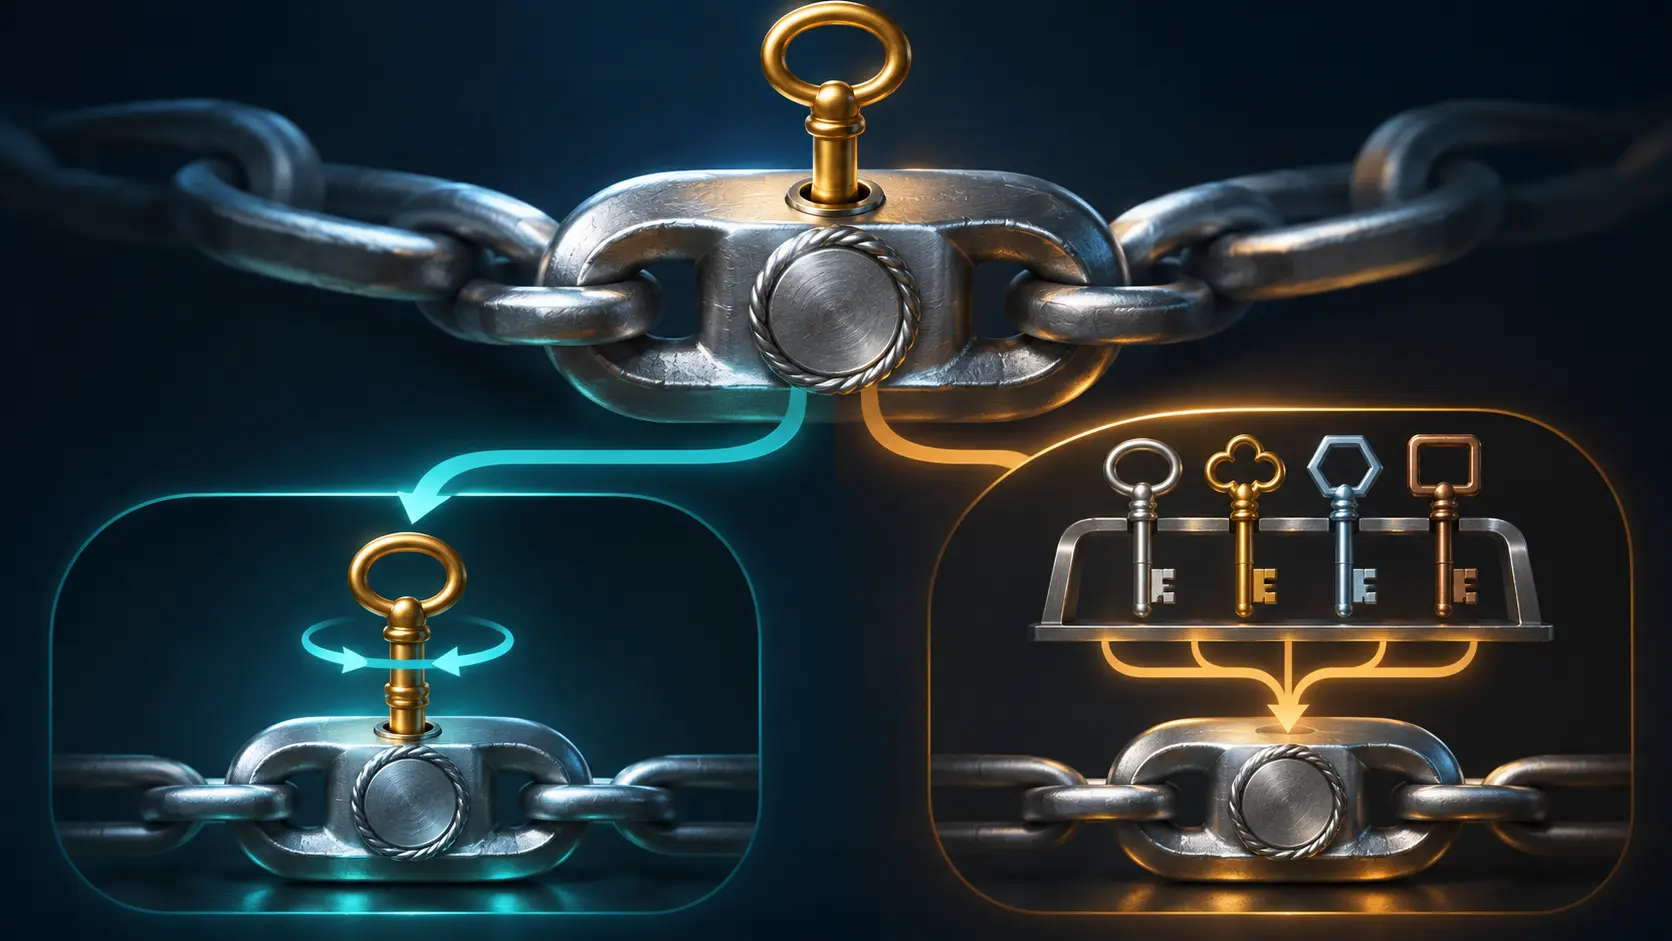
Le projet d’AAT de Niki Aimable Niyikiza répond par la clé du parent. Son invariant I1 exige que le détenteur du jeton précédent signe le suivant. Le rapport de Davliatshin lit le projet Asor -02 autrement : la signature d’un enfant peut être validée par une clé que le vérificateur accepte localement. La clé du détenteur figure dans le jeton, mais elle n’est pas exigée comme signature de l’enfant.
La conséquence ressort d’un modèle, pas d’une intrusion observée. Si un adversaire détient une seule clé de signature acceptée dans la configuration Asor étudiée, il peut ajouter un enfant sous un jeton honnête. Il inscrit sa propre clé dans le dernier jeton puis prouve, avec DPoP, qu’il la possède. La preuve confirme le présentateur final ; elle ne prouve pas que le détenteur du parent a demandé cette descendance.
Le rapport a changé une seule règle de son modèle : imposer la signature du détenteur du parent. La différence étudiée disparaît alors. Il s’agit d’un test contrefactuel, pas d’une disposition d’Asor -02. Le choix est net : une délégation décidée par le bénéficiaire du droit, ou une délégation rendue possible par l’ensemble des émetteurs dont les clés sont acceptées.
La révision Asor -03 du 27 octobre précède le rapport. Elle conserve une vérification des signatures au moyen des clés et algorithmes configurés localement, puis traite séparément la possession de la clé finale. L’analyse formelle du rapport porte sur -02 ; la lecture de -03 est une observation du texte plus récent. Aucun des documents ne mesure une attaque en production. Une règle explicite sur le signataire de chaque enfant trancherait le débat.
Sources officielles
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance