Summary
- Azat Davliatshins Bericht vom 2. November implementiert einen Prüfer und modelliert AAT -01 sowie Asor -02, zwei individuelle Internet-Drafts für Agenten-Delegation.
- AAT -01 verlangt die Signatur des Schlüssels, den das Eltern-Token als Inhaber nennt. Nach der Lesart des Berichts genügt bei Asor -02 ein vom Prüfer akzeptierter Ausstellerschlüssel, ohne dass der Eltern-Inhaber mitwirkt.
- Im Modell kann ein kompromittierter akzeptierter Schlüssel eine ehrliche Kette verlängern. DPoP belegt anschließend den Besitz des letzten Schlüssels, nicht die Zustimmung des vorherigen Inhabers. Ein realer Angriff wird damit nicht behauptet.
Der Prüfer zählt Rechte und verteilt Unterschriften
Beide Entwürfe versprechen eine saubere Folge. Ein Kind-Token verweist kryptografisch auf sein Eltern-Token, trägt höchstens dessen Befugnisse und bleibt innerhalb von Tiefen- und Zeitgrenzen. Am Ende weist der vorlegende Agent den Besitz seines Schlüssels nach. Diese Regeln beschränken das Ergebnis. Sie legen noch nicht fest, wer das Kind erzeugen durfte.
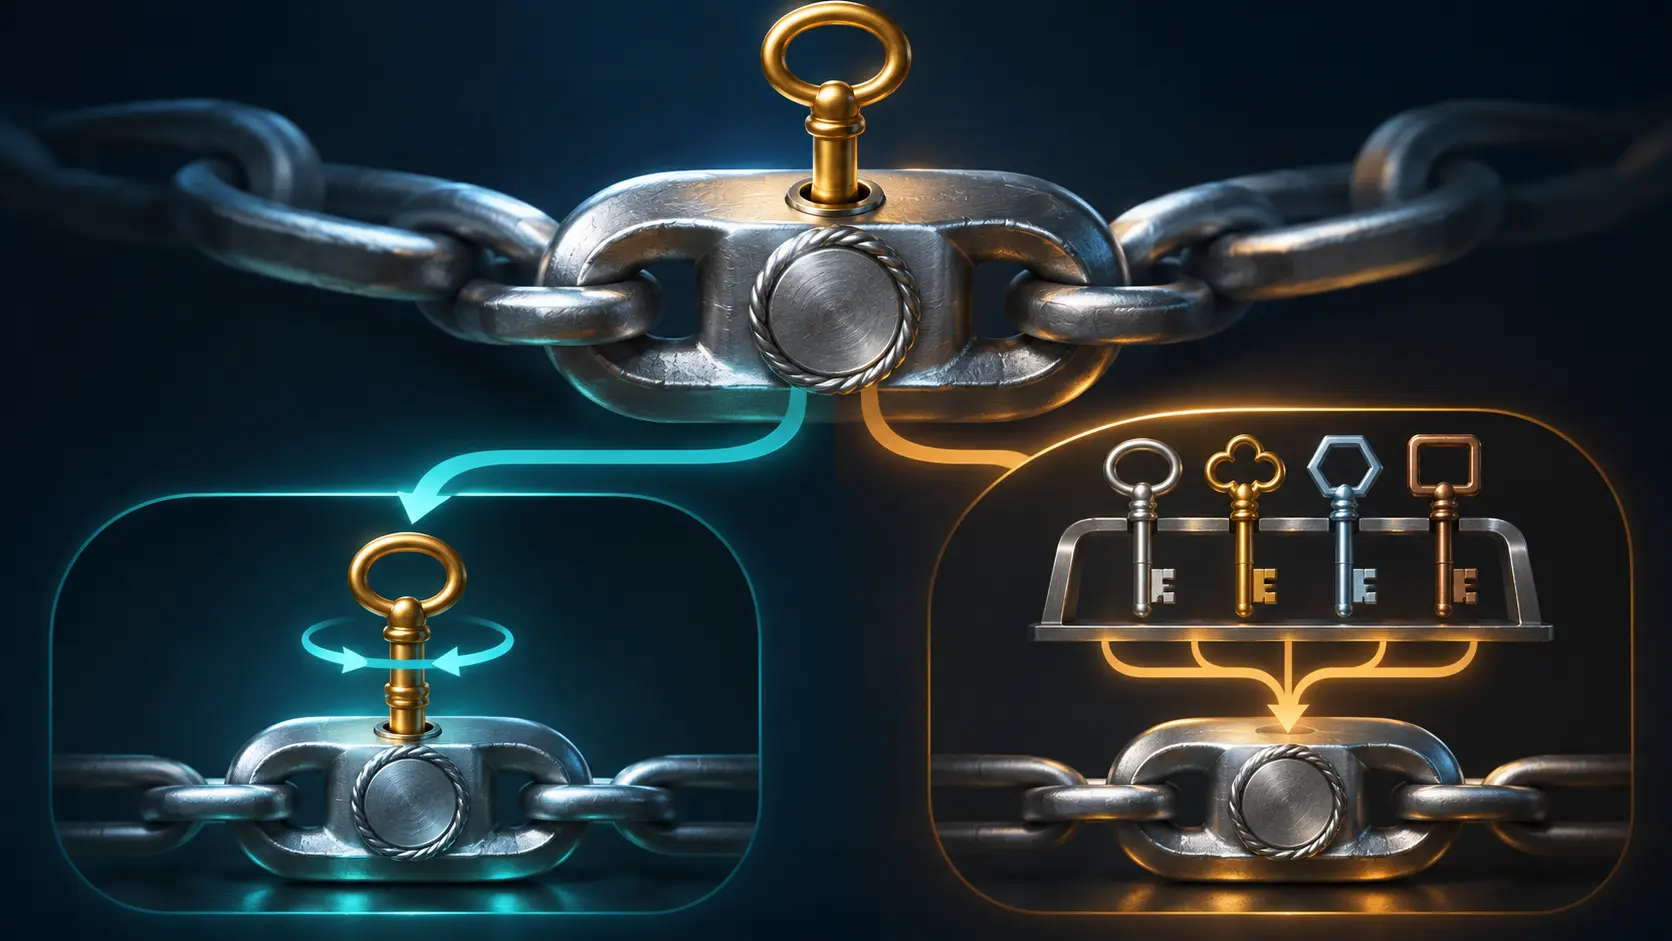
Niki Aimable Niyikizas AAT -01 macht aus dem Inhaber des Eltern-Tokens den Signierer der nächsten Stufe. Invariante I1 bindet die Signatur an den im Eltern-Token genannten Schlüssel. Davliatshin liest Asor -02 anders: Der Prüfer akzeptiert eine Signatur mit einem Schlüssel aus seiner lokalen Konfiguration. Die Schlüsselbindung im Eltern-Token bleibt vorhanden, doch der Prüfschritt verlangt sie nicht als Signatur des Kindes.
Der Bericht isoliert die Folge in einem formalen Szenario. Ein Angreifer besitzt einen akzeptierten Signierschlüssel, nicht aber den Schlüssel des ehrlichen Eltern-Inhabers. Unter den modellierten Asor-Regeln kann er dennoch ein Kind unter das ehrliche Token setzen und im neuen Blatt seinen eigenen Schlüssel nennen. Mit diesem Schlüssel besteht er die DPoP-Prüfung. DPoP identifiziert den aktuellen Vorleger. Es ist keine rückwirkende Unterschrift des Eltern-Inhabers.
Der Autor ändert im Modell genau diese Bedingung: Das Kind muss mit dem Schlüssel des Eltern-Inhabers signiert sein. Der Unterschied verschwindet. Das ist ein Gegenversuch, keine Vorschrift in Asor -02. Die Frage lautet damit nicht, ob Berechtigungen schrumpfen. Sie lautet, ob die Macht zur Weitergabe beim Berechtigten liegt oder beim Kreis der vom Prüfer akzeptierten Aussteller.
Asor -03 erschien am 27. Oktober, vor dem Bericht. Die neuere Fassung prüft Signaturen weiterhin anhand lokal konfigurierter Schlüssel und Algorithmen; die Besitzprüfung des letzten Schlüssels folgt getrennt. Das formale Ergebnis des Berichts bezieht sich auf -02, die Aussage zu -03 auf dessen Text. Die Quellen zeigen keinen Produktvorfall. Eine Fassung mit ausdrücklich festgelegtem Kind-Signierer würde den offenen Punkt entscheiden.
Offizielle Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten