Summary
- Azat Davliatshin publicou em 2 de novembro uma implementação e análise formal independentes dos rascunhos individuais AAT -01 e Asor -02 para delegação entre agentes.
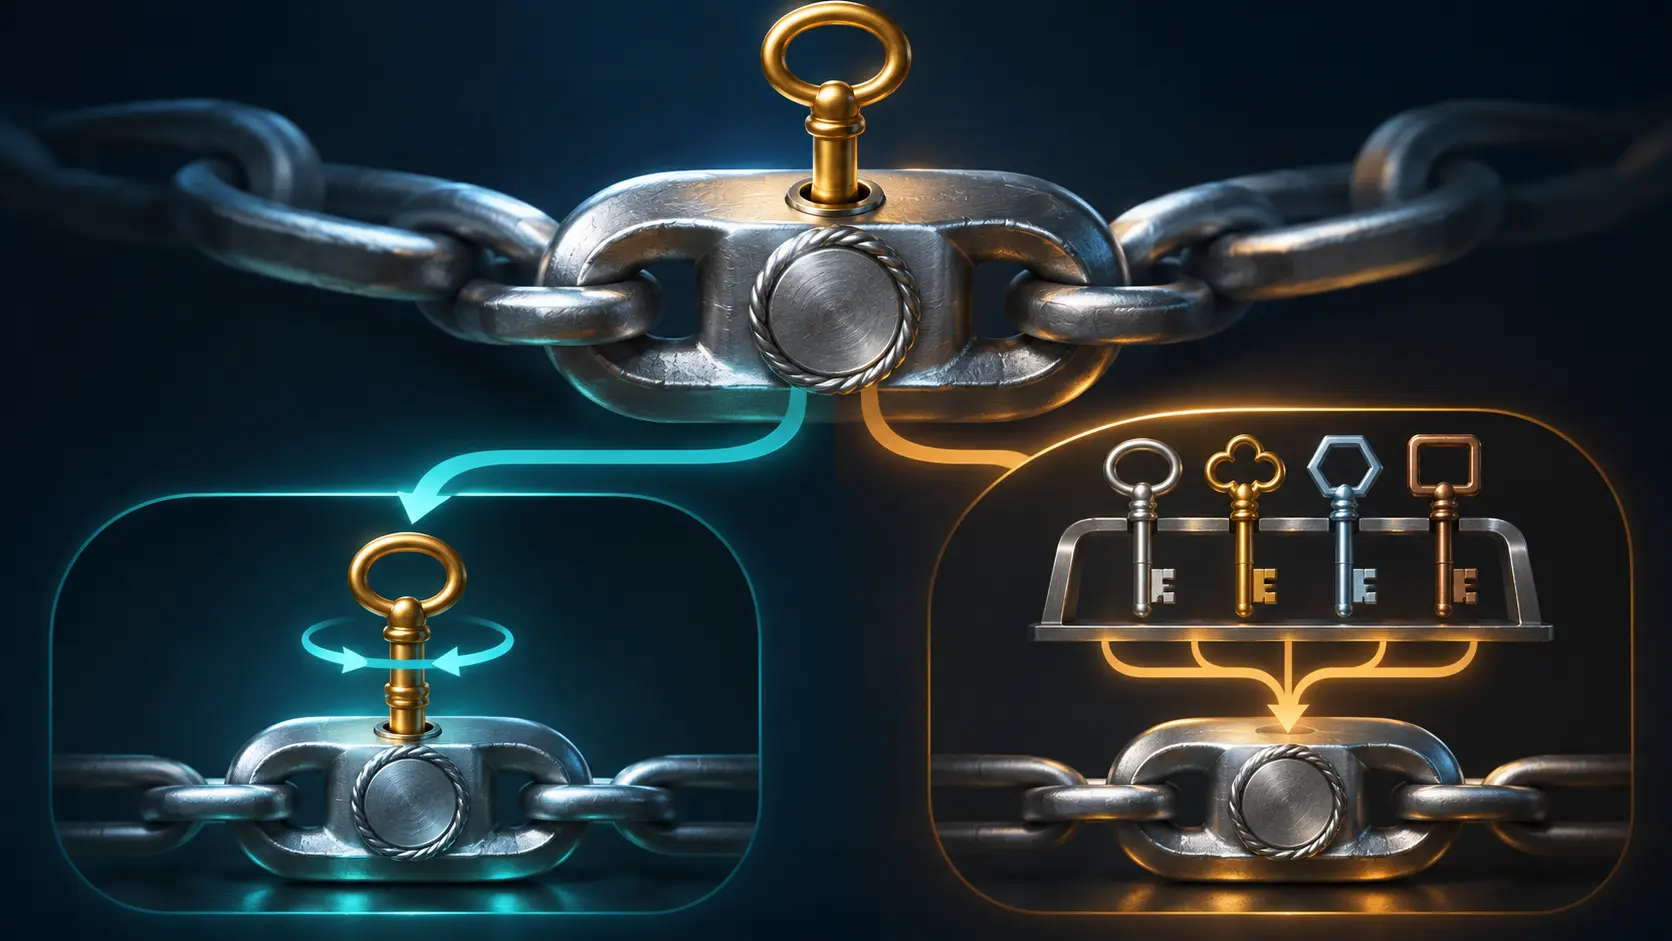
- O AAT -01 exige que o detentor da chave indicada no token pai assine o filho. Na leitura que o relatório faz do Asor -02, uma chave aceita pela configuração do verificador pode assiná-lo sem participação do detentor do pai.
- No modelo do relatório, o controle de uma única chave aceita permite estender uma cadeia legítima. A prova DPoP do último elo identifica o detentor da chave final; não demonstra autorização do detentor anterior. Trata-se de um teste modelado, não de um ataque observado.
Uma cadeia estreita ainda pode ter uma porta larga
Imagine um agente que recebe uma autorização e passa uma parte dela a um auxiliar. Os dois projetos exigem que o auxiliar não receba poderes maiores. Cada novo token aponta para o anterior, expira dentro do prazo permitido e não ultrapassa o limite de etapas. Na hora de usar o último token, o auxiliar prova que tem sua chave. Falta a pergunta anterior: quem assinou a autorização para o auxiliar?
Na proposta de Niki Aimable Niyikiza, a regra I1 do AAT -01 exige a chave indicada no token pai. O detentor desse token assina o próximo. O relatório de Davliatshin lê o Asor -02 de outro modo: basta uma chave que o verificador foi configurado para aceitar. O pai identifica um detentor, mas a verificação não exige sua assinatura no novo token.
O teste do relatório separa duas chaves. A do detentor honesto continua segura. A outra é aceita pelo verificador Asor e cai nas mãos de um atacante. No modelo, essa segunda chave basta para criar um filho sob o token honesto. O atacante põe sua chave no último elo e passa pela prova DPoP. Essa prova mostra quem apresenta o último token. Não mostra que o detentor anterior autorizou sua criação.
O pesquisador trocou uma regra no modelo: só o detentor do pai pode assinar o filho. O resultado anterior desapareceu. Essa troca é um experimento, não uma regra escrita em Asor -02. Ela expõe a escolha: a próxima delegação depende do agente autorizado ou de qualquer emissor com uma chave aceita?
O Asor -03 saiu em 27 de outubro, antes do relatório. Seu texto ainda manda usar chaves e algoritmos da configuração local para conferir assinaturas. A prova de posse do último elo aparece em outro passo. A análise formal compara -02; o comentário sobre -03 vem de seu texto. Os documentos não mostram implantação ou incidente real. Uma revisão que nomeie o signatário obrigatório do filho resolveria a dúvida.
Fontes oficiais
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance