Summary
- Azat Davliatshin publicó el 2 de noviembre un informe independiente con un verificador y un modelo formal de AAT -01 y Asor -02, dos borradores individuales de Internet.
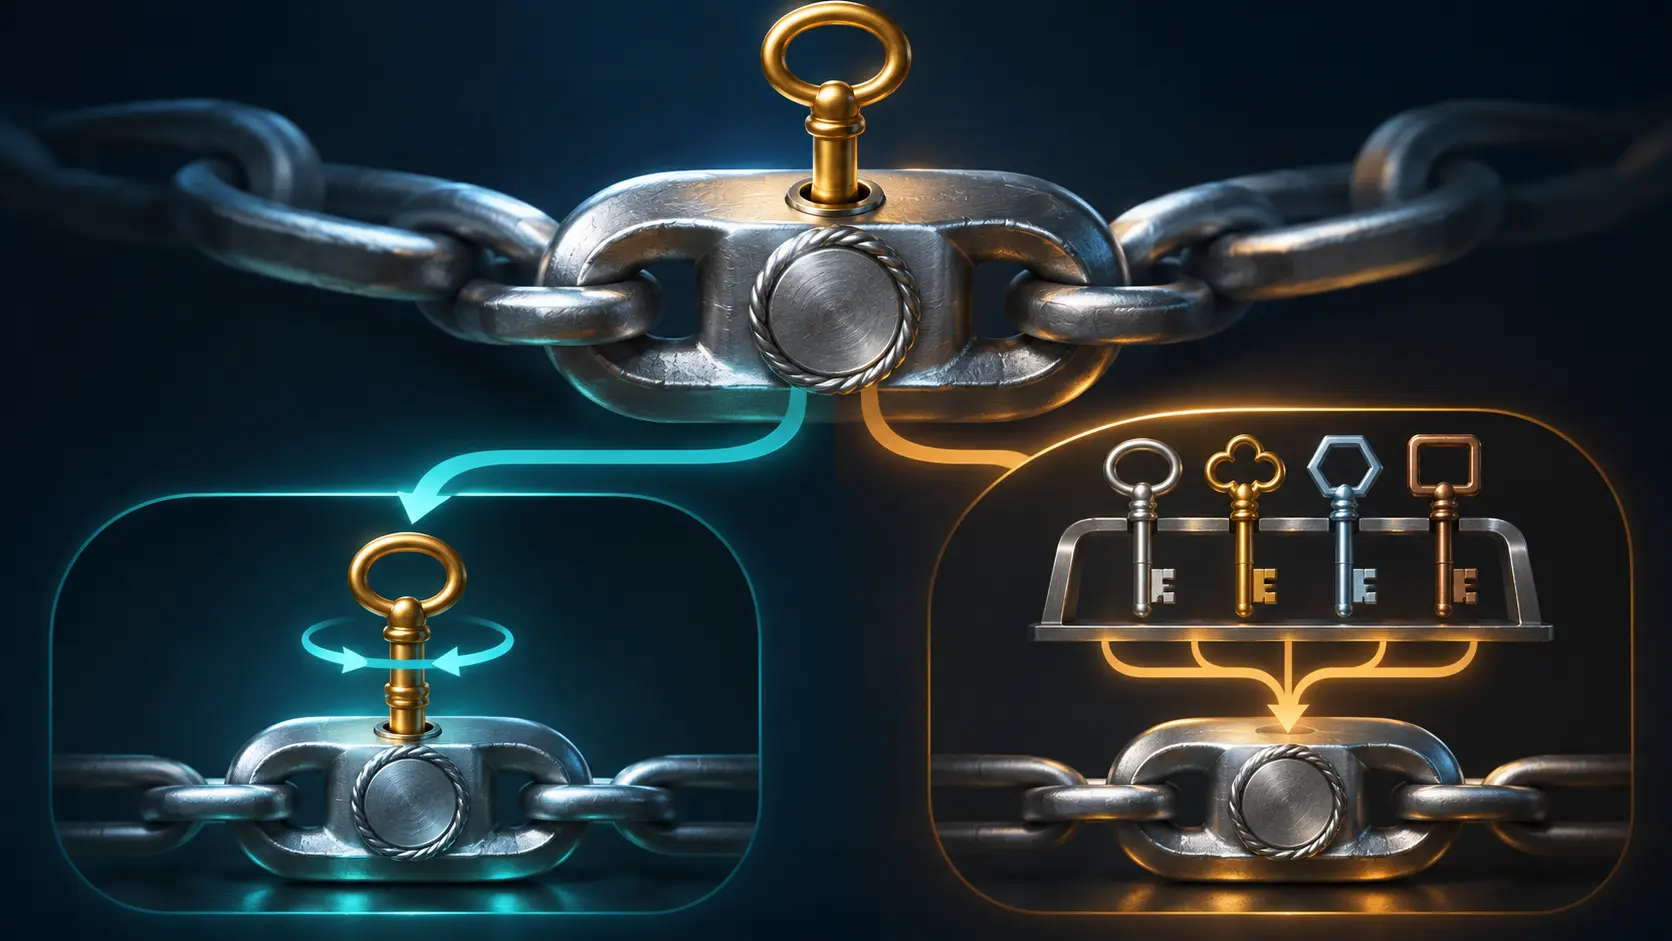
- AAT -01 exige que firme el titular de la clave indicada en el token padre. Según la lectura del informe, Asor -02 acepta una firma hecha con una clave configurada como válida en el verificador, aunque el titular del padre no participe.
- En el modelo, una clave aceptada que cae en manos adversarias permite añadir un hijo a una cadena honesta. La prueba DPoP acredita al poseedor de la clave final; no acredita la voluntad del titular del padre.
La cadena limita el gasto; la firma decide quién manda
El diseño común parece sólido en una lectura rápida. Cada token enlaza con el anterior, reduce o conserva la autoridad, respeta la caducidad y no supera la profundidad máxima. El agente que presenta el último token demuestra que controla su clave. Son controles distintos. Ninguno resuelve por sí mismo quién autorizó la creación del token hijo.
Niki Aimable Niyikiza colocó ese poder en el titular del token padre. La regla I1 de AAT -01 vincula la firma nueva a la clave señalada por el padre. En el borrador Asor -02, tal como lo implementa y analiza Davliatshin, el verificador comprueba la firma con una clave que acepta en su configuración. El padre puede nombrar a un titular sin que ese titular haya firmado la continuación de la cadena.
El informe somete esa diferencia a un escenario preciso. Un adversario controla una de las claves aceptadas por el verificador Asor y firma un hijo bajo un token legítimo. Puede colocar su propia clave en el último eslabón y superar la prueba DPoP con ella. La comprobación final dice que quien presenta el token posee esa clave. No dice que el agente anterior consintió la delegación. Es un resultado del modelo con un supuesto explícito de compromiso de clave, no un incidente observado.
Al cambiar el modelo para exigir la firma del titular del padre, el resultado desaparece. Esa variante demuestra dónde está la bisagra, pero no forma parte de la regla escrita en Asor -02. El informe compara formalmente esa revisión con AAT -01. Asor publicó una revisión -03 el 27 de octubre. su texto sigue remitiendo la verificación de firmas a las claves y algoritmos configurados localmente y deja la prueba del titular final en un paso aparte.
El informe no certifica un producto ni registra un ataque real. Sí pone precio político a una línea de verificación: si varias claves de emisor sirven para firmar debajo de un padre, la lista de claves aceptadas se convierte en una lista de posibles delegadores. La próxima revisión debe decirlo sin rodeos.
Fuentes oficiales
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance