Summary
- В опубликованном 2 ноября отчёте Azat Davliatshin построил независимый проверяющий модуль и формальную модель для индивидуальных проектов AAT -01 и Asor -02.
- AAT -01 требует подписи ключом держателя, указанным в родительском токене. В трактовке отчёта Asor -02 допускает подпись ключом эмитента из набора, принятого проверяющей стороной, без участия держателя родителя.
- Формальная модель показывает: захват одного принятого ключа позволяет продлить честную цепочку. Проверка DPoP доказывает владение последним ключом, но не согласие предыдущего держателя. О реальном взломе источники не сообщают.
Узкие права не означают узкий круг подписантов
Представим агента, который получил право выполнить задачу и передаёт часть работы помощнику. Оба проекта не позволяют выдать помощнику больше прав, чем было у агента. Новый токен связан с предыдущим, действует ограниченное время и укладывается в заданное число шагов. В конце помощник доказывает владение своим ключом. Кто подписал ему разрешение — отдельный вопрос.
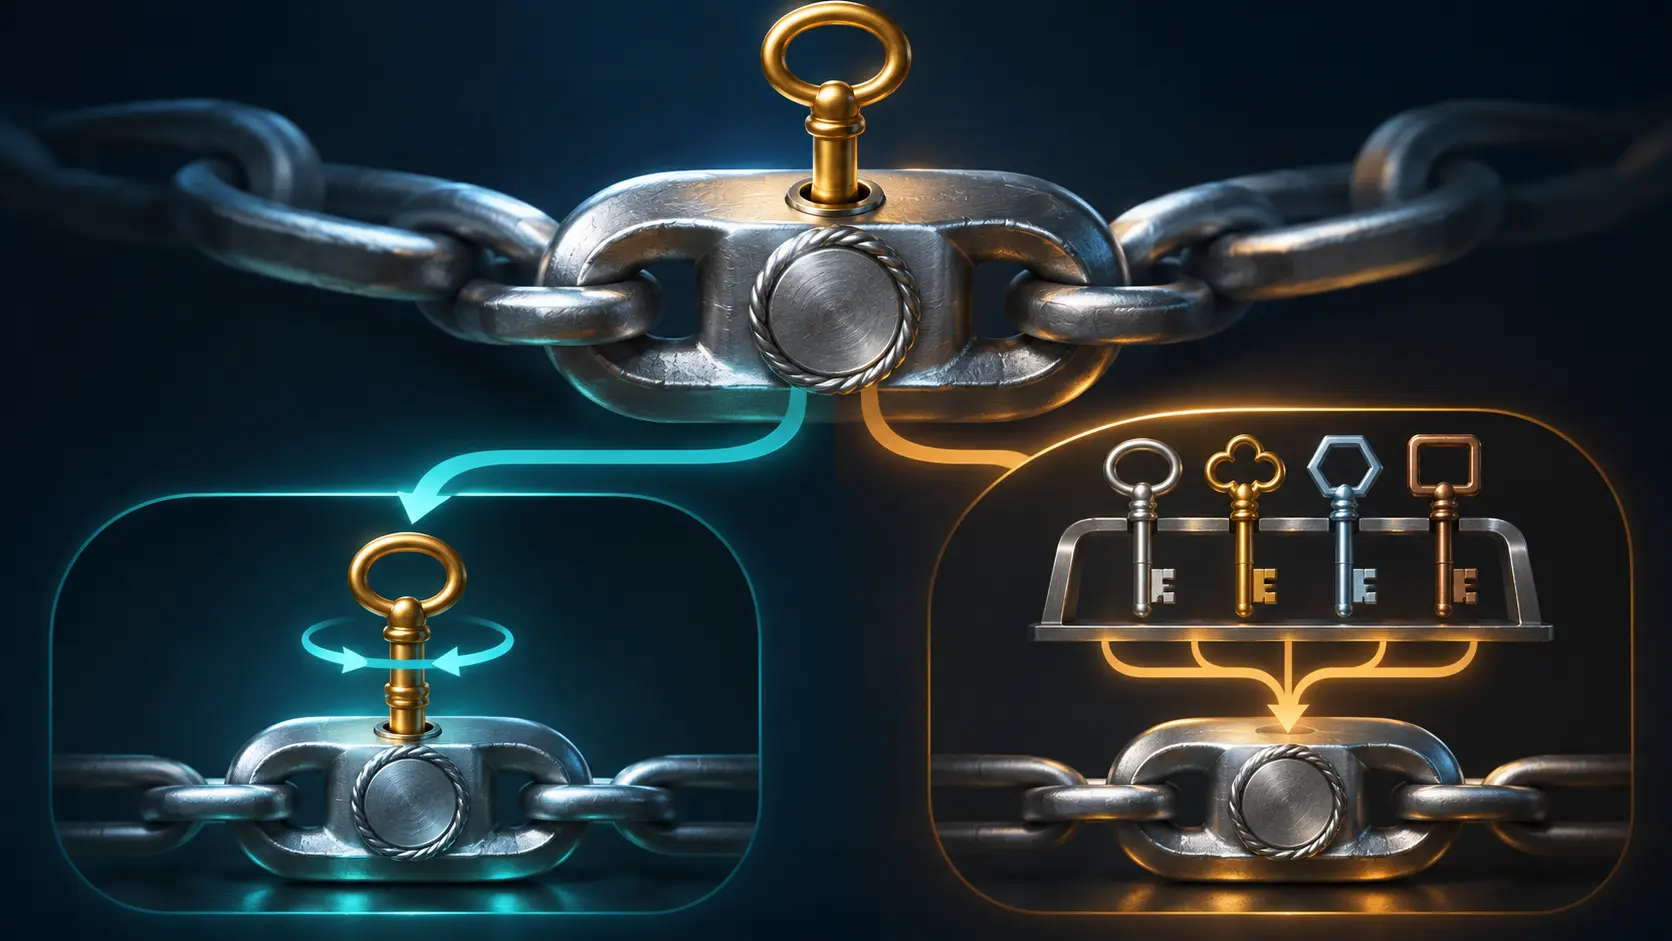
В проекте Niki Aimable Niyikiza следующий токен подписывает держатель родителя. Правило I1 в AAT -01 требует именно ключ, указанный в родительском токене. В Asor -02, по трактовке Davliatshin, проверяющая сторона принимает ключ из своего локального списка. Родитель называет держателя, но проверка не требует его подписи на дочернем токене.
Исследователь разделил два ключа. Ключ честного держателя остался у него. Другой ключ из списка проверяющей стороны попал к злоумышленнику. В модели Asor второго ключа хватает, чтобы подписать потомка под честным токеном. Злоумышленник указывает в последнем звене собственный ключ и проходит DPoP. Эта проверка подтверждает, чей ключ предъявлен сейчас. Согласие предыдущего держателя она не подтверждает.
Затем автор изменил одно правило в модели Asor: подписывать потомка должен держатель родителя. Прежний результат исчез. Это проверка причины, а не правило Asor -02. Выбор прост: право передавать полномочие остаётся у его держателя или распределяется между ключами доверенных эмитентов?
Версия Asor -03 вышла 27 октября, до отчёта. В ней подписи по-прежнему проверяются ключами и алгоритмами из локальных настроек. Владение последним ключом проверяется отдельным шагом. Модель отчёта относится к -02; оценка текста -03 сделана отдельно. Источники не описывают реального взлома. Следующая редакция может прямо назвать, кто обязан подписывать потомка.
Официальные источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров