Summary
- Azat Davliatshin은 11월 2일 독립 검증기와 형식 모델을 담은 보고서를 발표했다. 비교 대상은 개인 인터넷 초안 AAT -01과 Asor -02다.
- AAT -01은 부모 토큰에 지정된 보유자의 키로 자식 토큰에 서명하도록 한다. 보고서가 읽은 Asor -02는 검증기 설정에서 허용한 발급 키로도 서명을 받을 수 있으며 부모 보유자의 참여를 요구하지 않는다.
- 보고서의 모델에서는 허용된 서명 키 하나가 탈취되면 정직한 부모 아래에 자식을 덧붙일 수 있다. 맨 끝의 DPoP는 제출자가 마지막 키를 가졌다는 사실을 증명할 뿐, 부모 보유자의 동의를 증명하지 않는다. 실제 침해 사례를 보고한 것은 아니다.
줄어드는 권한, 늘어날 수 있는 서명자
두 초안의 겉모습은 비슷하다. 자식은 부모의 정확한 데이터에 연결되고, 권한은 넓어지지 않으며, 깊이와 만료 시각도 제한된다. 최종 요청자는 마지막 키를 소유했다는 증거를 낸다. 여기까지 확인하면 마지막 에이전트가 무엇을 할 수 있는지는 알 수 있다. 누가 그 에이전트를 다음 고리에 앉혔는지는 다른 이야기다.
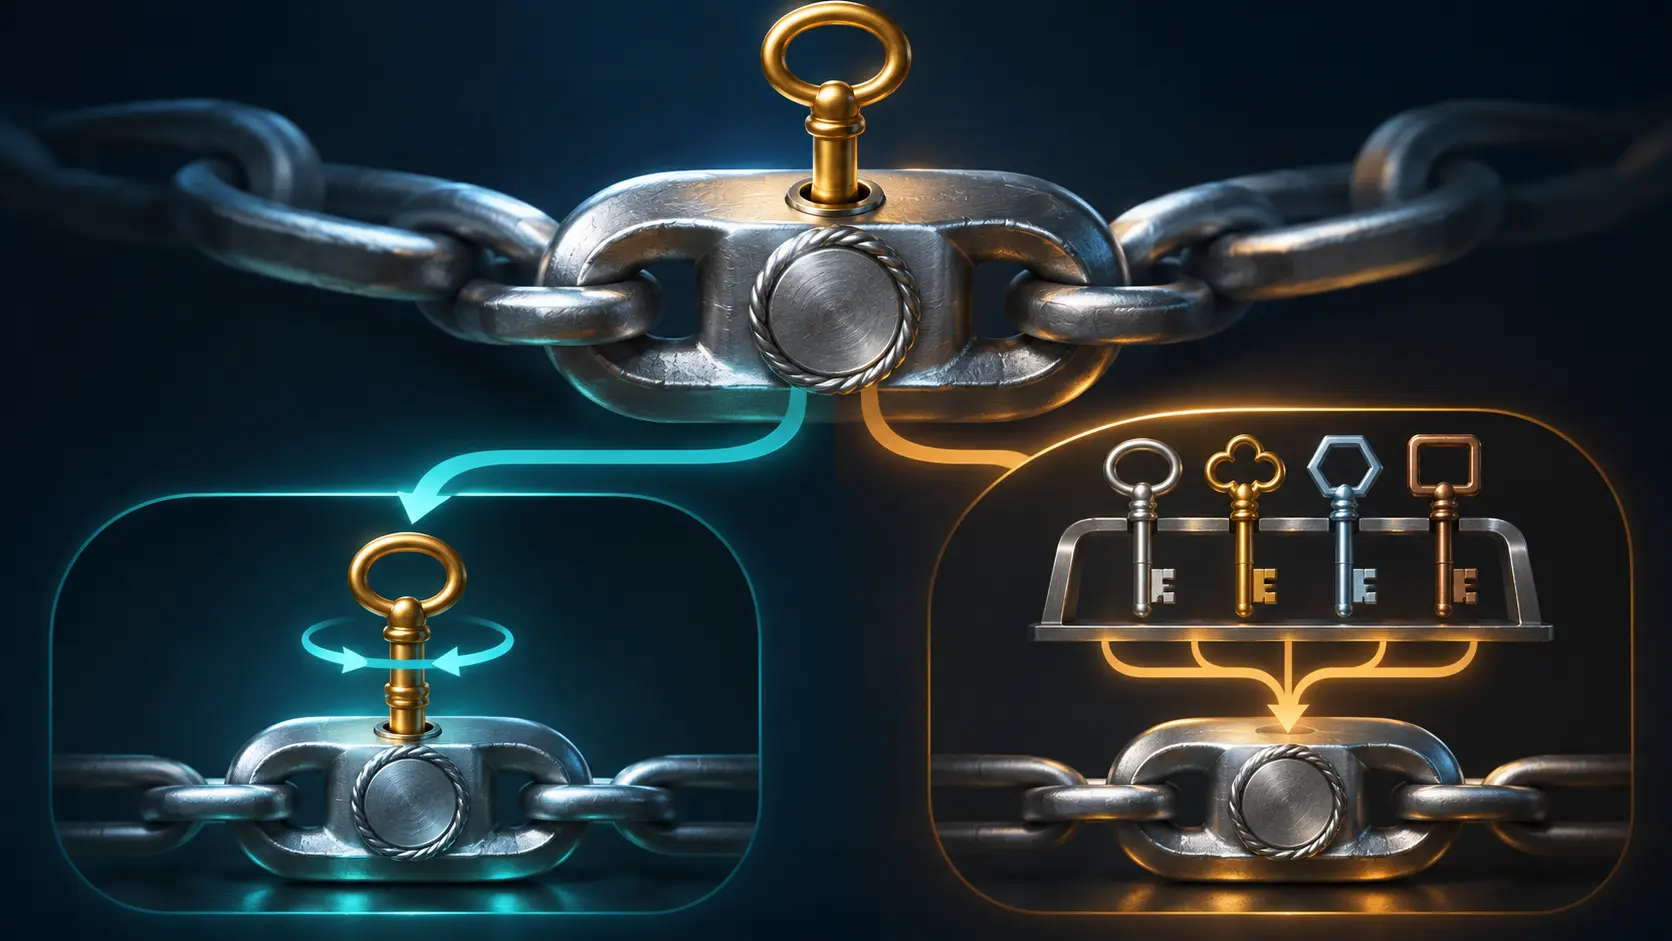
Niki Aimable Niyikiza의 AAT -01은 부모 보유자에게 그 결정을 맡긴다. I1 조건에 따라 부모가 지목한 키로 자식을 서명해야 한다. Davliatshin이 Asor -02 문구를 따라 구현한 검증 단계는 검증기의 로컬 설정에 들어 있는 허용 키를 본다. 부모 토큰에는 보유자 키가 적혀 있지만, 자식 서명자가 꼭 그 보유자여야 한다는 검사는 없다.
보고서는 이 차이를 가정이 분명한 모델에서 시험했다. 공격자는 허용된 서명 키 하나를 얻고, 정직한 부모 보유자의 키는 얻지 못한다. Asor 모델에서 공격자는 정직한 토큰 밑에 자식을 서명하고, 마지막 고리에 자기 키를 써넣은 뒤 그 키로 DPoP를 통과한다. DPoP가 확인하는 것은 현재 제출자의 키 소유다. 이전 보유자의 승낙을 거슬러 올라가 확인하지 않는다.
연구자는 Asor 모델에 부모 보유자의 서명을 요구하는 조건을 넣어 다시 시험했다. 앞서 나타난 차이가 사라졌다. 이는 원인을 가려내기 위한 반사실적 시험이며 Asor -02에 실제로 적힌 규칙은 아니다. 쟁점은 권한 축소 여부보다, 기존 권한 아래에서 새 위임을 발급할 사람이 누구냐는 데 있다.
Asor -03은 보고서보다 앞선 10월 27일 나왔다. 최신 문구도 검증기가 로컬 설정의 키와 알고리즘으로 각 서명을 확인하고, 마지막 보유자의 증명은 별도 단계에서 확인하도록 한다. 보고서의 형식 모델은 -02에 관한 것이므로 -03의 운영 결과로 옮겨 적을 수 없다. 확인된 실제 서비스 침해도 없다. 다음 개정판이 자식의 필수 서명자를 명시하면 판단이 달라진다.
공식 원자료
회원 브리핑
프로필 심층 컨텍스트
올바른 멤버십 등급으로 로그인하면 전체 브리핑과 출처 노트를 볼 수 있습니다.
전략 서클 전용
전략 서클
모든 독자에게 공개됩니다. 가입 후 로그인하면 프로필 브리핑를 열람할 수 있습니다.
전략 서클 가입Leadership Alliance 전용
Leadership Alliance
자격을 갖춘 IP 자산 소유자 및 운영진을 위한 콘텐츠입니다. 로그인하면 Leadership Alliance 브리핑을 열람할 수 있습니다.
Leadership Alliance 가입하기