
Análisis
Últimos artículos
Inteligencia reciente sobre operadores de infraestructura, decisiones de política pública, movimientos de mercado y cambios de poder digital.

IETF
Un registro `_for-sale` anuncia disponibilidad, no la autoridad del vendedor
Publicar que un dominio está disponible puede iniciar una negociación, pero no resuelve quién tiene capacidad para venderlo. RFC 10023 convierte esa intención en una señal DNS legible por máquinas. Precisamente por eso, un mercado responsable debe impedir que una observación…

IETF
Nathaniel Borenstein y el Base64 que nunca prometió confidencialidad
Que una secuencia no se pueda leer a simple vista no la convierte en un secreto. Base64 prepara bytes para el transporte; la confianza comienza en otras capas.

Historias
RIPE NCC terminó la migración de RIS a bare metal. Eso no cierra toda la cadena
El verbo «terminar» funciona bien cuando tiene un objeto preciso. RIPE NCC terminó de mover datos de RIS/RIPEstat; no afirmó que cada máquina, proceso, almacén, consulta y salida pública hubiera llegado a la vez al mismo estado. La diferencia parece gramatical, pero es una pieza…

Expediente
Sirius Telecom: la brecha entre una identidad de directorio y una red verificable
El directorio presenta a Sirius Telecom como un operador de red global y vincula su identidad con el identificador 1283 de PeeringDB. Sin embargo, la evidencia pública revisada no permite establecer de forma independiente qué entidad jurídica controla el nombre, qué red está…

Tendencias de institucionales globales
Utherverse Network Operations: lo que AS33169 permite afirmar — y lo que todavía no
El resumen de inteligencia de Utherverse Network Operations: lo que AS33169 permite afirmar — y lo que todavía no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

ICANN
ICANN no tiene un recurso universal: cada impugnación activa una cadena distinta
Las reglas de ICANN ofrecen varias vías para cuestionar decisiones de la Junta o del personal, pero no todas pueden hacer lo mismo. La diferencia decisiva está en quién inicia el procedimiento, qué órgano decide y si el resultado puede rechazar una acción, recomendar una…

IETF
Cuando un estándar se convierte en infraestructura: quién controla la continuidad de Internet
Los estándares de Internet no transportan paquetes, firman zonas DNS ni anuncian rutas. Pero al fijar máquinas de estados, dependencias criptográficas y procedimientos de recuperación, pueden convertir una decisión técnica coordinada en una obligación operativa distribuida. La…

Historia de Internet
RFC 10028: la autoridad normativa termina donde empieza la implementación
RFC 10028 no solo reorganiza rangos de direcciones IPv6 multicast. También muestra cómo un consenso técnico se convierte en una frontera administrativa operable: el texto normativo define el cambio, mientras que la IANA mantiene el registro que hace visible qué espacio queda…

Historias
Un escaneo halló 4.611 routers BGP expuestos en APNIC. No puede explicar por qué estaban abiertos
APNIC 62 recibió una cifra regional para un riesgo casi invisible del plano de control: 4.611 routers vinculados a 1.343 sistemas autónomos respondieron a un intercambio BGP OPEN no solicitado durante un escaneo IPv4 de febrero. La señal va más allá de detectar un puerto, pero no…
Sociedad de recursos numéricos
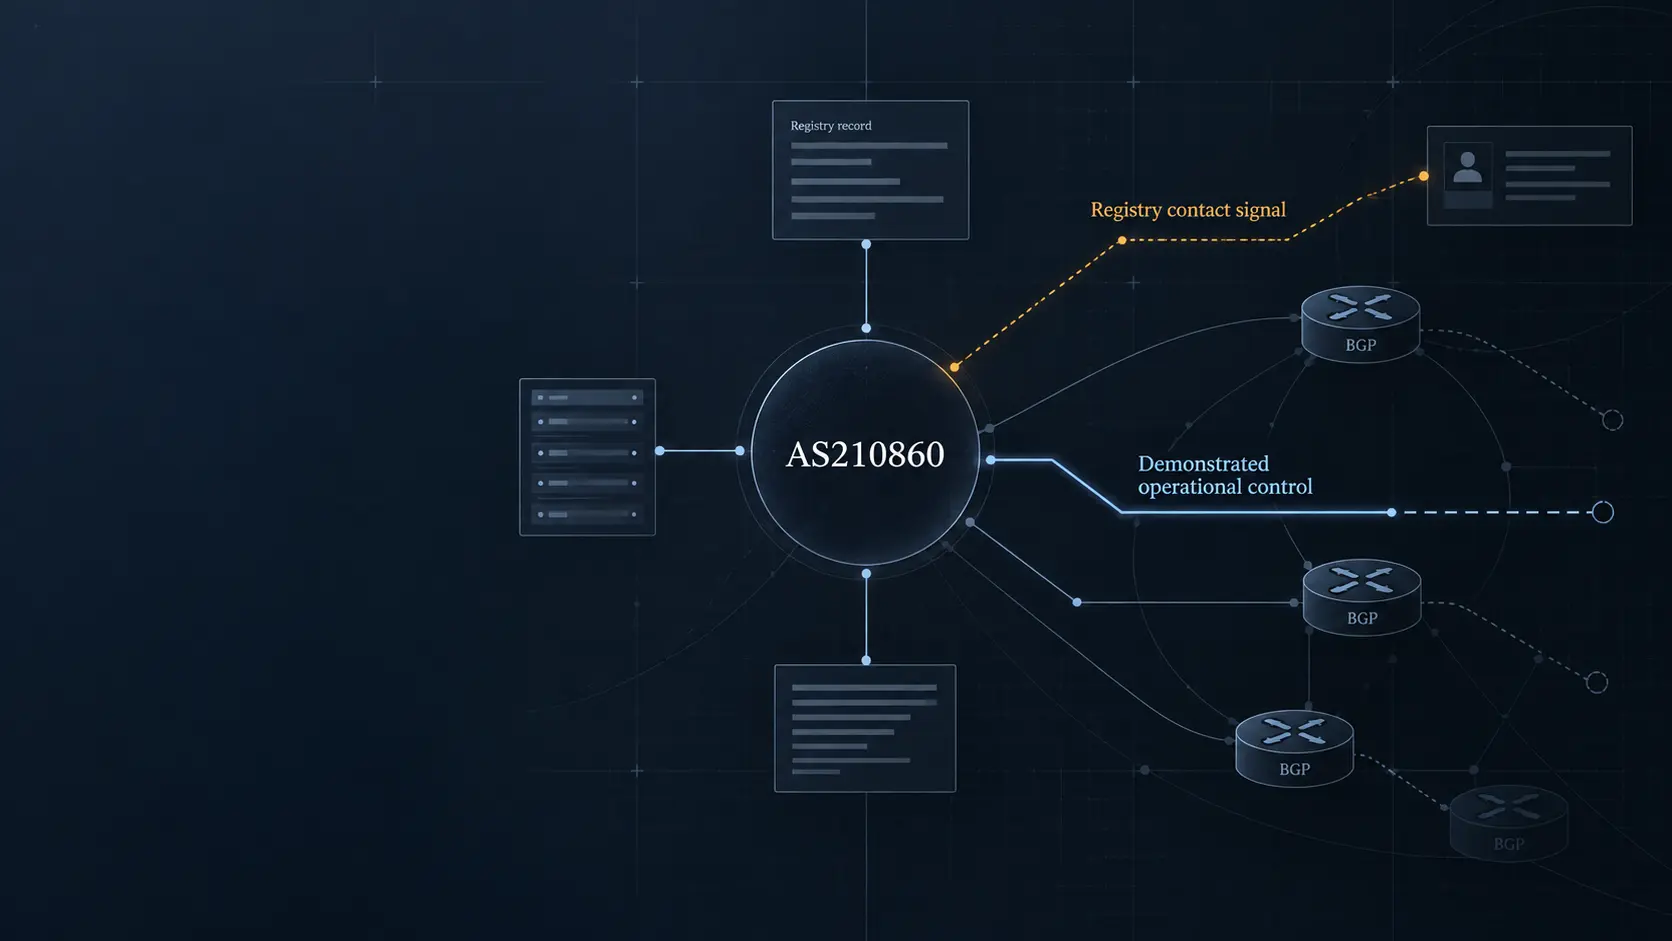
DFINFRA y AS210860: la señal registral todavía no demuestra control operativo
El resumen de inteligencia de DFINFRA y AS210860: la señal registral todavía no demuestra control operativo explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

IETF
D-PATH solo frena bucles si las pasarelas acuerdan el dominio
El dato decisivo de D-PATH no nace en BGP. Nace cuando varios equipos convierten una realidad de reenvío en un nombre común y configuran ese nombre en todas las pasarelas pertinentes. La RFC 10039 puede hacer cumplir esa decisión, pero no puede descubrirla ni autenticarla. Por…

Líderes
Osipenko Alexander Nikolaevich: lo que el registro público todavía no permite atribuir
La asociación pública entre una persona y un recurso de red puede parecer una respuesta sobre control. No lo es necesariamente. En el caso de Osipenko Alexander Nikolaevich, la pregunta decisiva no es si aparece un nombre junto a un sistema autónomo, sino qué mecanismo…
IETF
RFC 10039 deja una huella de dominios; la entrega sigue exigiendo pruebas
Una ruta EVPN o IPVPN puede llegar con D-PATH y mostrar la secuencia de dominios que declara haber cruzado. Esa huella mejora la prevención de bucles y la elección de ruta, pero no certifica la configuración de DOMAIN-ID, la conservación de atributos, la programación del reenvío…

IETF
Cyrus Daboo y el PARTSTAT=ACCEPTED que no probaba asistencia
Una silla vacía y una invitación aceptada pueden ser ciertas al mismo tiempo. El modelo de iTIP y CalDAV asociado a Cyrus Daboo explica por qué convertir una respuesta de agenda en conducta observada rompe la cadena de evidencia.

Historia de Internet
La gramática que nadie aprobó: el espacio que condicionó la compatibilidad POP3
La ausencia era válida; el software la trató como un error. RFC 1957 documentó cómo un espacio que la especificación no exigía terminó separando a un servidor conforme de clientes acostumbrados a otra implementación.

IETF
RFC 7506 es histórica; Router Alert 69 aún puede circular
El registro de estándares ya tomó una decisión: RFC 7506 dejó de ser práctica vigente. El registro de parámetros también muestra la marca deprecada. Pero un inventario de configuración puede seguir conteniendo el valor 69, y un paquete puede llevarlo. La autoridad documental…

Historia de Internet
La propuesta añadió una cabecera. Se negó a reescribir la dirección: RFC 1955
La promesa de no tocar millones de máquinas siempre tiene una segunda página: alguien debe asumir el trabajo que se les ahorra. RFC 1955 colocaba esa página en el DNS y en los routers de frontera. El datagrama IPv4 conservaría sus direcciones, pero viajaría entre dominios dentro…
Historias
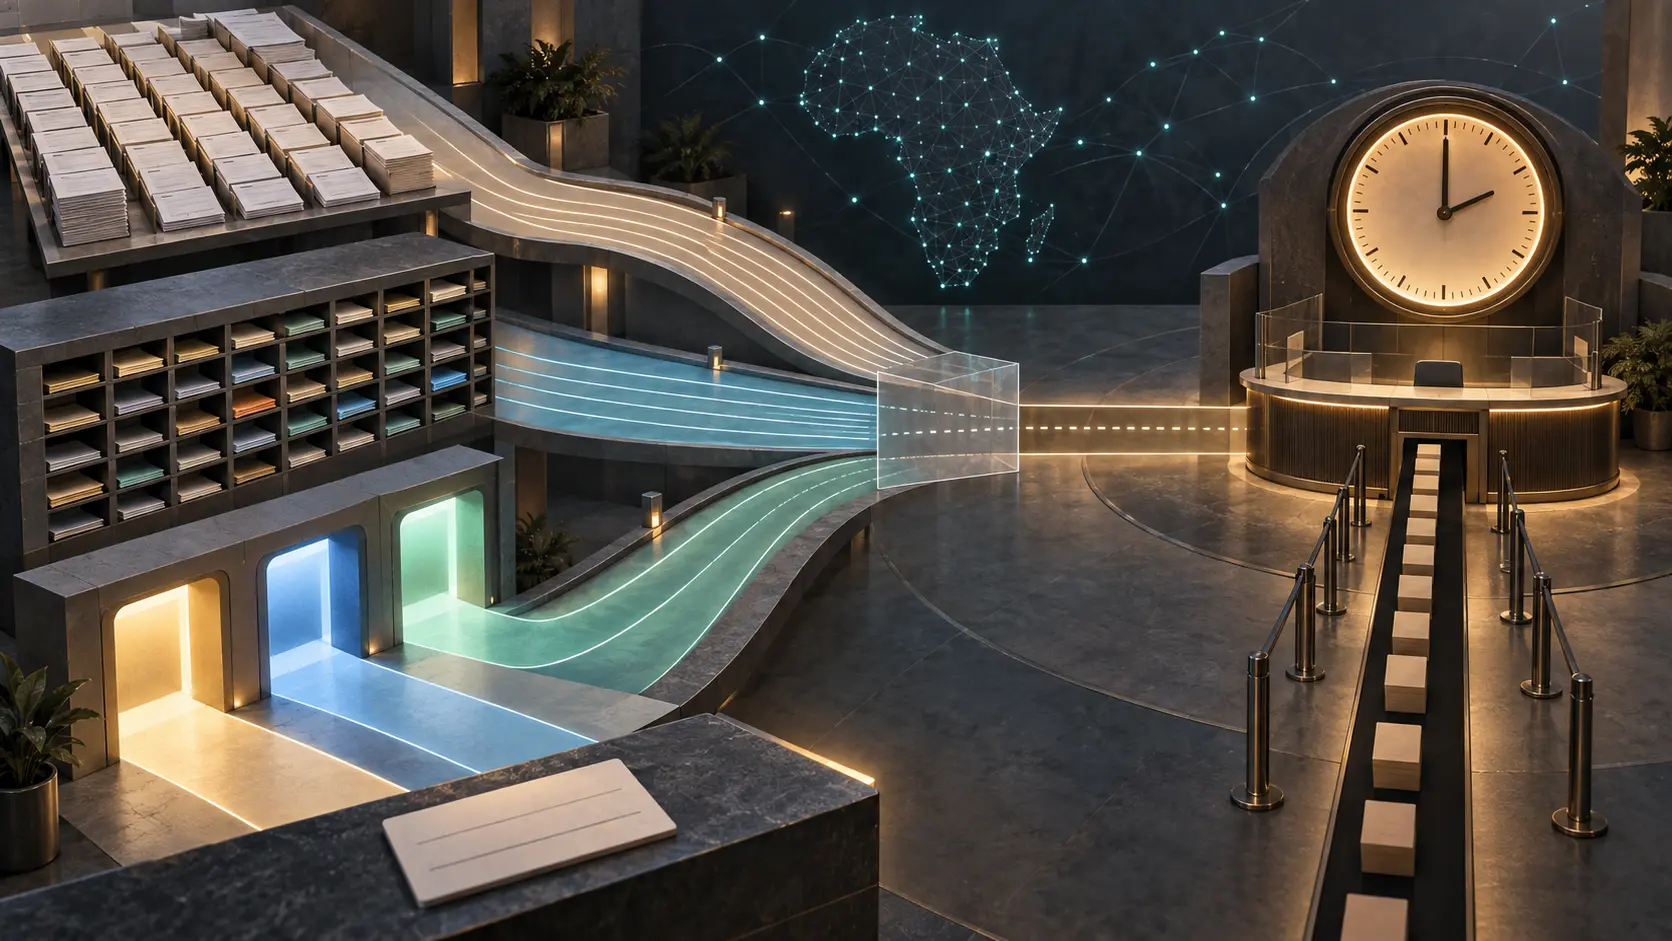
AFRINIC promete responder en dos días, pero publica tres mapas de entrada
Una promesa de tiempo necesita un punto de partida. AFRINIC publica un compromiso de dos días laborables, pero quien busca el canal correcto encuentra doce colas en un documento, dieciséis direcciones en otro y tres opciones amplias en la página de contacto. Falta el vínculo que…
IETF
Mark Crispin y la marca \Seen que no demostraba que una persona leyera el mensaje
Un correo deja de verse en negrita y el buzón conserva un dato: `\Seen`. La interfaz dice «leído»; el servidor puede acreditar un cambio de bandera. Entre ambas frases queda la pregunta que el IMAP de Mark Crispin obliga a formular: ¿qué sistema observó realmente a la persona?
IETF
Un mapeo NAT64 no es una política de filtrado
Que un traductor NAT64 entregue el mismo par IPv4 a una fuente interna en varios destinos demuestra una regla de reutilización. No demuestra quién puede atravesar ese estado desde el lado IPv4. La diferencia parece léxica hasta que una prueba de conectividad termina aprobando una…