Resumen
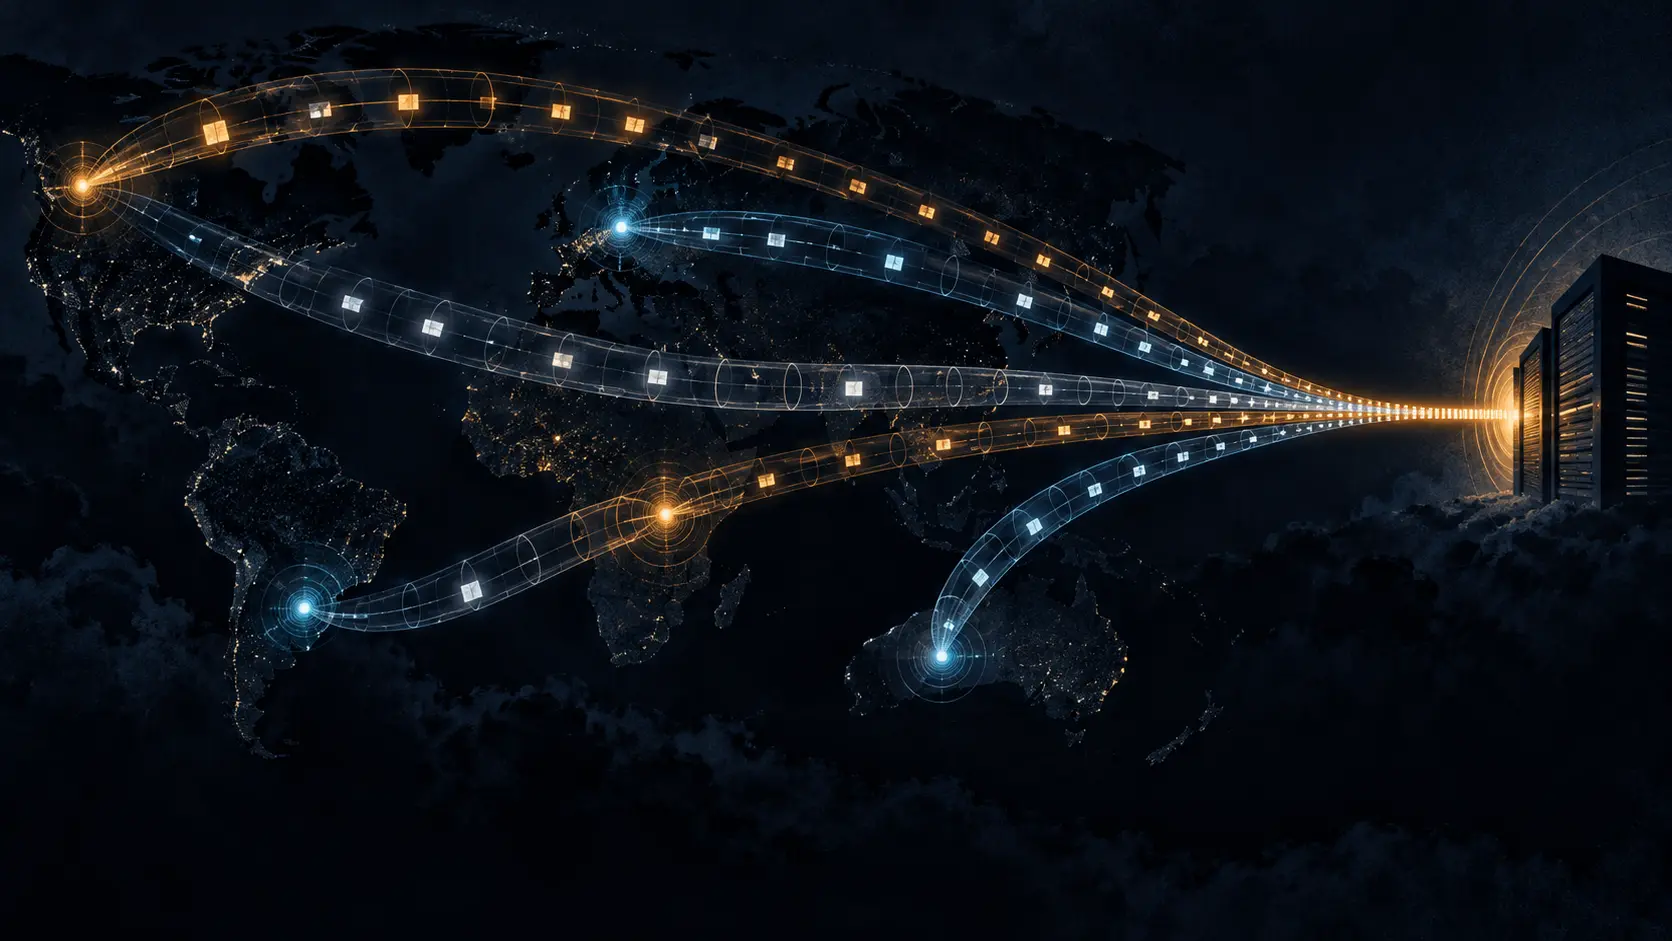
- TED alineó paquetes enviados durante 4,2 segundos para que más de 34.000 llegaran a un receptor controlado en 250 milisegundos.
- El recuento de 1.909.440 túneles procede de 44 rondas de medición entre junio de 2025 y enero de 2026; cada host debía cumplir condiciones de reenvío, suplantación y temporización.
La pregunta operativa no es si IPv6 es peligroso. Es qué permite hacer el punto de entrada de un túnel. Le Gai, Zedong Jia, Lin He, Daguo Cheng, Chentian Wei y Ying Liu presentan TED en USENIX Security 2026: un método de denegación de servicio pulsante que combina trayectos anidados, retardos y planificación de paquetes en la capa de red.
En la prueba más clara, el equipo transmitió 35.029 paquetes de forma uniforme durante 4,2 segundos, unos 8.340 por segundo. Más de 34.000 llegaron al receptor dentro de un intervalo de 250 milisegundos. El valor superior a 180× compara la tasa máxima recibida en una ventana de 20 milisegundos con la tasa media de envío. No mide 180 veces más bytes.
Un túnel encapsula un paquete dentro de otro. El anfitrión que lo recibe puede decidir el siguiente salto mirando la cabecera exterior y reenviar el contenido interno después de desencapsularlo. Los autores muestran que, cuando se combinan túneles permisivos y cadenas de cabeceras de extensión IPv6, los diferentes retardos de ruta sirven para ordenar las llegadas. El túnel deja de ser un simple conducto: también aporta tiempo.
La medición mundial acumuló 44 escaneos aleatorios entre junio de 2025 y enero de 2026. Cada uno cubrió unos 3.700 millones de direcciones IPv4 y 20 millones de IPv6. Los 1.909.440 anfitriones identificados correspondían a seis tipos de túnel. Para evaluar el pulso, los investigadores usaron seis servidores de doble pila bajo control, repartidos entre China, Japón, Alemania y Estados Unidos; el artículo dice que no atacaron servicios operativos en Internet.
El contexto de los estándares requiere una corrección precisa. El artículo atribuye al RFC 8200 una regla general según la cual las cabeceras de extensión solo se procesan en el destino. Para las opciones Hop-by-Hop, el RFC 8200 permite que se examinen en el trayecto cuando un nodo está configurado para ello, y el RFC 9673 actualiza el procedimiento. El problema de TED está en el control de los extremos del túnel y la inspección de paquetes anidados, no en una prohibición general de que los routers procesen cabeceras.
La defensa empieza en el punto de entrada: autenticar pares, validar la dirección interna de origen, limitar la encapsulación anidada e inspeccionar después de desencapsular. El bloqueo indiscriminado puede afectar tráfico legítimo, así que cada excepción debe tener dueño, motivo y registro.
Los escaneos terminan en enero de 2026. Una nueva ronda después de aplicar estos controles mostraría qué parte de la superficie sigue expuesta. Ese dato, más que una cifra sin fecha, permitiría medir el trabajo de los operadores.
Fuentes: Ficha de USENIX · Artículo de USENIX Security 2026 · RFC 8200 · RFC 9673 · RFC 2473
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance