
Análisis
Últimos artículos
Inteligencia reciente sobre operadores de infraestructura, decisiones de política pública, movimientos de mercado y cambios de poder digital.

IETF
La memoria que el relevo no guarda
PANA permite un intermediario sin estado por cliente, pero la conversación de admisión sigue necesitando contexto. Las coordenadas de retorno, la autenticación y la recuperación quedan repartidas. Ahí debe buscarse el costo completo de una arquitectura ligera.

IETF
Un solo operador no crea un único dominio de confianza SRv6
Dos redes pasan a pertenecer a la misma empresa y el nuevo mapa corporativo las encierra en un solo recuadro. La frontera técnica que las separaba empieza a parecer una reliquia. Sin embargo, un cambio de propietario no demuestra que ambas redes compartan miembros autorizados…

IETF
Jonathan Rosenberg y el estado OPEN que pertenecía a un servicio, no a una persona
Una agenda automática ve `OPEN` y asigna una consulta al especialista «disponible». El buzón acepta el mensaje, pero nadie responde. El error no está necesariamente en la presencia: está en haber convertido la capacidad de recepción de un servicio en una promesa humana.
Tendencias de institucionales de Europa y Oriente Medio
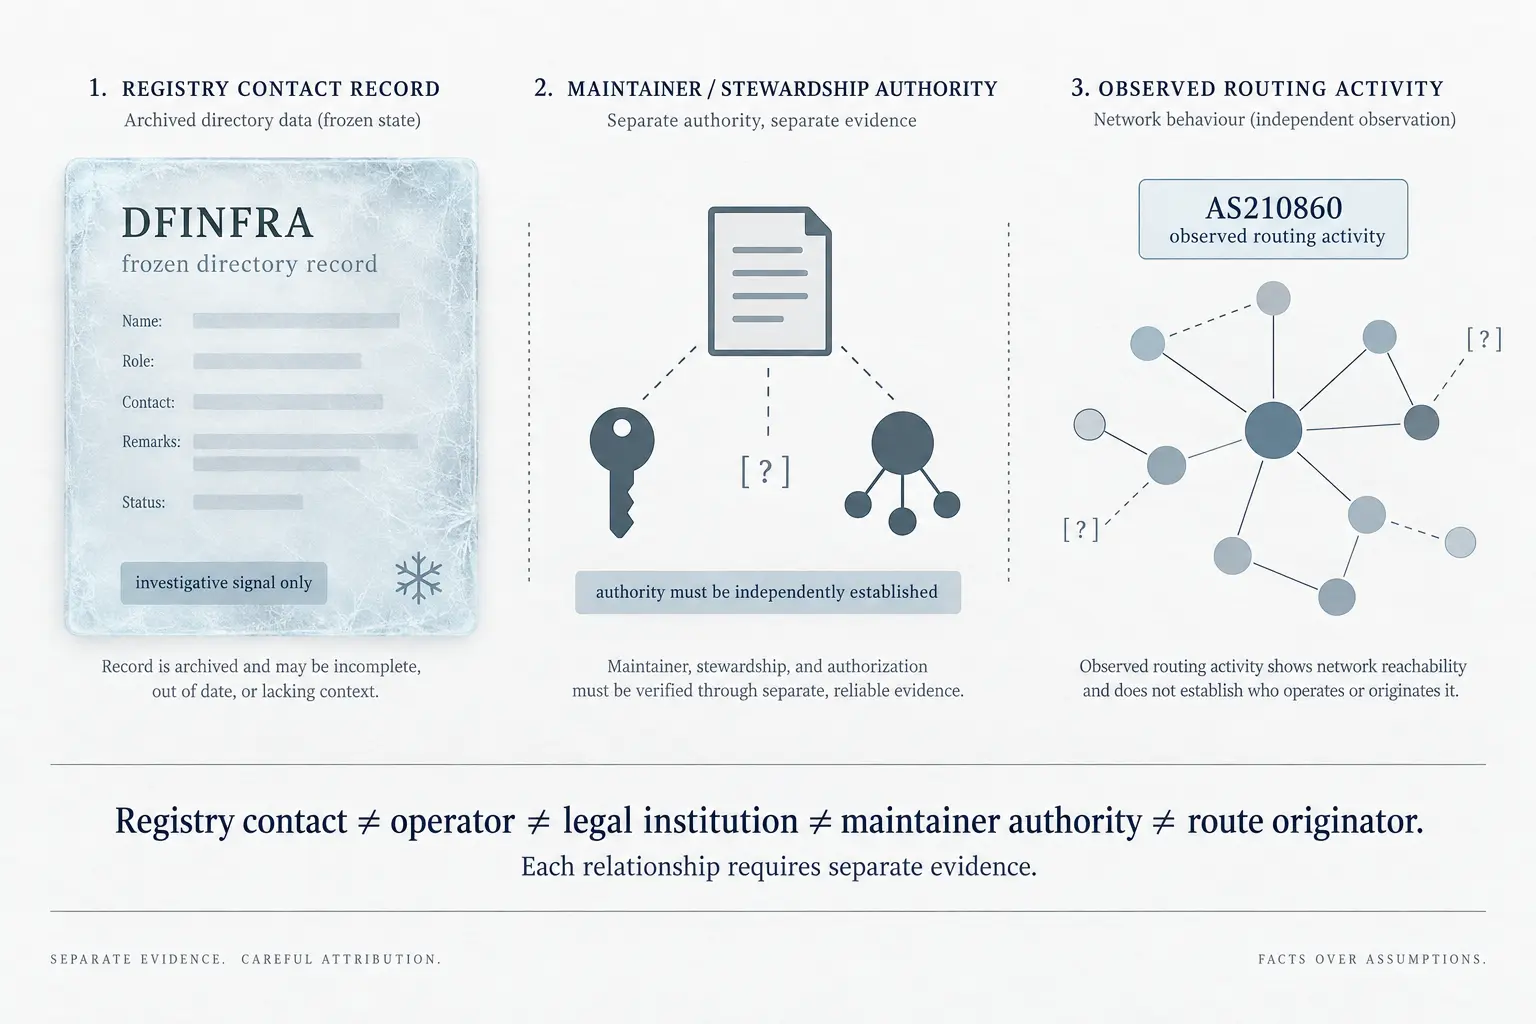
DFINFRA: lo que un contacto de registro permite inferir — y lo que no
El resumen de inteligencia de DFINFRA: lo que un contacto de registro permite inferir — y lo que no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias…

Historia de Internet
El archivo terminó y después continuó: el límite de miembro de gzip
La palabra «archivo» invita a buscar un principio y un final únicos. gzip eligió otra unidad. Cada miembro termina por completo, pero tras él puede comenzar otro miembro igualmente válido. La descompresión une sus resultados en orden, aunque nadie haya vuelto a comprimir los…

Historias
El bloqueo por contacto de abuso de LACNIC queda fuera del Manual de Políticas
El Manual de Políticas llega hasta declarar el incumplimiento. La guía de MiLACNIC empieza en el bloqueo. Entre ambos documentos falta la ficha pública que explique cuándo una obligación sobre un buzón se convierte en una restricción sobre el panel administrativo de una…

Tendencias de institucionales globales
La autoridad práctica de ISC y la prueba pública que falta
ISC mantiene piezas visibles de la infraestructura de Internet, pero la autoridad operativa no equivale por sí sola a una potestad universal. La pregunta decisiva es qué instrumentos conceden, limitan o revisan esa influencia, y qué vías de impugnación o reparación pueden…

IETF
El modelo cambió de lenguaje, no de contrato
Conservar el nombre de un objeto y mostrar su valor en una plataforma nueva no resuelve qué ocurre cuando alguien intenta modificarlo. La conversión de SMIv2 a YANG definida por RFC 6643 ofrece una vista de lectura; convertir esa vista en un sustituto del antiguo control exige…

Tendencias de ISP regionales de Europa y Oriente Medio
AS210837: la continuidad de ROYA sigue sin resolverse
La huella histórica de ROYA Communications and Internet Services Company Ltd está documentada, pero la evidencia disponible no permite afirmar qué ocurrió después con sus rutas. El registro de recursos, la visibilidad histórica de BGP y la observación actual de prefijos son…

Historias
DATAMATIX y AS210973: qué puede demostrar la evidencia pública sobre control y continuidad
El resumen de inteligencia de DATAMATIX y AS210973: qué puede demostrar la evidencia pública sobre control y continuidad explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…

IETF
Volver a fábrica puede cerrar el camino de regreso
La configuración original de un equipo no tiene por qué conservar el acceso con el que se lo administra. RFC 8808 permite separar la facultad de restaurarla de la posibilidad de conocerla de antemano, y advierte que el restablecimiento tampoco demuestra un borrado irrecuperable.

IETF
Un incidente «cleared» no prueba qué orden lo cerró
La automatización envía una sola orden para resolver varios incidentes. Minutos después, una notificación marca uno como `cleared`; otra llega tarde y un tercero sigue activo. El inventario conoce el estado de cada incidente, pero no conserva necesariamente la paternidad del…

Historia de Internet
Repartir la clave no repartió la responsabilidad: RFC 1949
RFC 1949 imaginó una red en la que el centro no tuviera que entregar el secreto de un grupo a cada receptor. Los nodos ya autenticados del árbol podrían atender al siguiente ingreso. La mejora parecía geométrica: cuanto más crecía el árbol, más puntos podían ayudar. Pero la misma…

IETF
Ben Campbell y la reducción del cien por cien que no demostró tráfico cero
En una sala de operaciones, el valor `100` invita a cerrar la discusión: si la reducción fue total, el tráfico tuvo que quedar en cero. Las normas Diameter en las que trabajó Ben Campbell describen una afirmación distinta. Un nodo pide a otro que aplique mitigación a todas las…

IETF
IPv6 llegó, pero el plan de direcciones antiguo siguió mandando
6rd permitió abrir un servicio IPv6 sobre una red de acceso IPv4. El atajo ahorraba trabajo de despliegue, pero dejaba el tamaño y la continuidad de los prefijos del cliente sujetos a decisiones de la red anterior.

IETF
Un catálogo de capacidades no decide una suscripción
Un orquestador consulta un equipo y recibe una respuesta ordenada: HTTPS, XML o JSON, TLS 1.2 o TLS 1.3. La lista evita ensayos ciegos, pero no resuelve la operación. Aún falta elegir una combinación concreta, comprobar la política, autorizar al destinatario, obtener la…

Historia de Internet
La contraseña fue correcta una sola vez: RFC 1938 y el estado que cambia al aceptar
La palabra «contraseña» invita a pensar en una respuesta fija. RFC 1938 diseñó algo diferente: una respuesta cuya aceptación elimina la condición que la hacía válida. El servidor sustituye su verificador por el valor recién aceptado. Así, impedir la repetición deja de ser sólo…

Historias
La prueba de conmutación de RPKI de ARIN dejó abierta la cuestión de las dependencias
ARIN convirtió una interrupción deliberada en una secuencia comprobable: una hora sin acceso a los repositorios, cinco minutos hasta confirmar la redundancia y quince más hasta recuperar el nivel previo. El ensayo aporta evidencia operativa valiosa. La pregunta pendiente es qué…

IETF
Reutilizar la conexión no reutiliza el permiso
Una conexión IMAP puede atender a varios usuarios sin volver a negociar TLS. La ventaja exige algo menos visible que abrir una sesión nueva: retirar el estado del usuario anterior y comprobar quién autoriza al siguiente. El ahorro no elimina esa obligación; cambia dónde debe…

Historias
RIPE Database 1.124.1 corrigió qué certificado cuenta. Falta acotar el «no hallamos explotación»
RIPE NCC hizo bien en desplegar con urgencia una corrección de autenticación sin agotar el ciclo rutinario de pruebas. Esa rapidez no resuelve la segunda tarea: explicar qué periodo, qué tráfico y qué historial registral sostienen la conclusión pública de que no se hallaron…